Monitore instâncias ECS em uma VPC com o Managed Service for Prometheus. Ative o Host Monitor para instalar automaticamente os exporters e coletar métricas. Depois, descarte métricas desnecessárias e configure alertas conforme necessário.
Fluxo de trabalho
Para monitorar instâncias ECS, conclua as etapas a seguir:
Ative o Host Monitor: Selecione uma VPC para instalar automaticamente os exporters de código aberto. O agente gerenciado do Prometheus coleta os dados automaticamente.
(Opcional) Modifique o Host Monitor: Altere configurações como a porta de service para corrigir erros ou atender a novos requisitos.
(Opcional) Descarte métricas: Elimine métricas desnecessárias para reduzir o volume de coleta e os custos.
(Opcional) Configure alertas: Defina regras de alerta para detectar alterações nas métricas e solucionar problemas rapidamente.

Pré-requisitos
Crie uma VPC com uma ou mais instâncias ECS. Para mais informações, consulte Create and manage an ECS instance in the console (express version).
-
Ative o Alibaba Cloud Resource Center. Para mais informações, consulte Activate Resource Center.
NotaO Managed Service for Prometheus utiliza dados de VPC e ECS da conta atual provenientes do Resource Center para descobrir services. Ative o Resource Center antes de habilitar o monitoramento.
1. Ativar o Host Monitor
Ao ativar o Host Monitor para uma VPC, o Node Exporter e o Process Exporter são instalados por padrão em cada instância ECS. O agente gerenciado do Prometheus coleta, armazena e visualiza os dados com alertas unificados. Aproximadamente 1.000 métricas são coletadas por instância ECS a cada varredura.
1,1 Ativar o componente
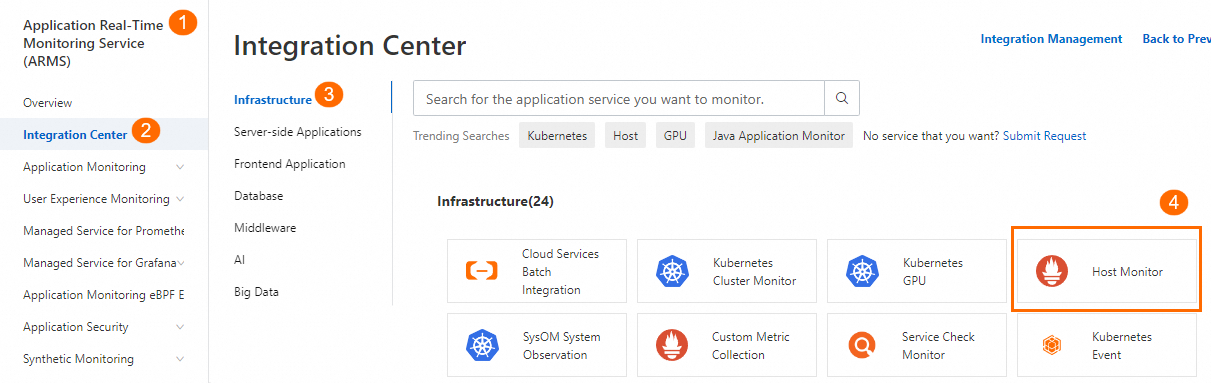
No painel de navegação à esquerda do ARMS console, clique em Integration Center. Na seção Infrastructure, clique em Host Monitor.
Selecione a VPC e configure os parâmetros conforme descrito em Monitor ECS instances.
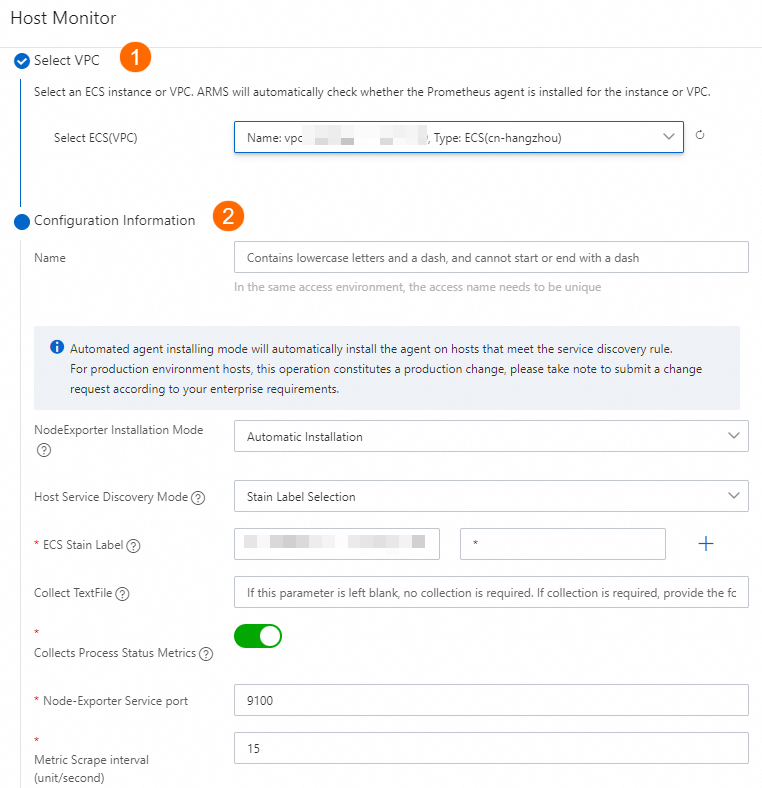
Clique em OK e aguarde de 1 a 2 minutos.
1,2 Identificar a instância do Prometheus para sua instância ECS
Após ativar o Host Monitor, verifique qual instância do Prometheus está coletando dados da sua instância ECS. Cada instância do Prometheus associa-se à VPC selecionada durante a configuração. Os nomes das instâncias incluem informações da VPC para facilitar a identificação.
Faça login no ARMS console. No painel de navegação à esquerda, escolha Managed Service for Prometheus > Instances.
Na lista de instâncias, localize a instância do Prometheus associada à VPC selecionada. Os nomes das instâncias incluem informações da VPC para facilitar a identificação.
Clique no nome da instância para abrir a página de detalhes e confirme que esta instância monitora sua instância ECS.
1,3 Visualizar os painéis
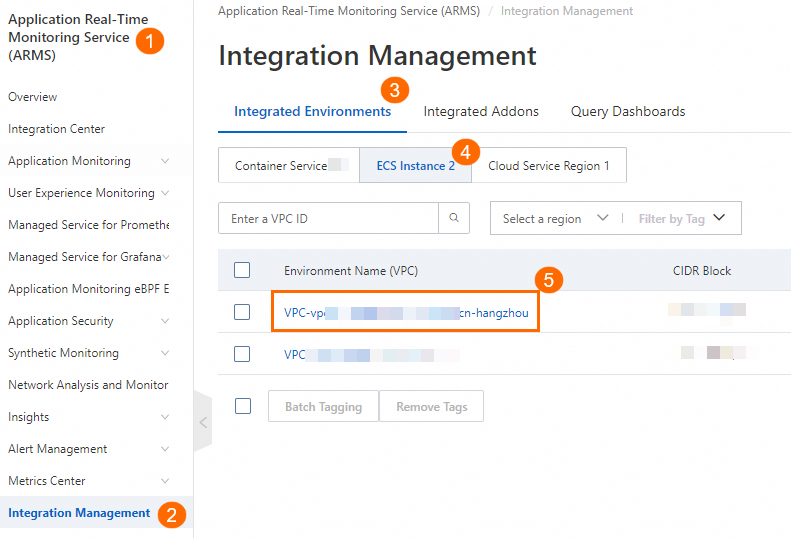
No painel de navegação à esquerda do ARMS console, clique em Integration Management. Na aba Integrated Environments, clique em ECS Instance. Clique no ID da VPC para abrir a página de detalhes do ambiente.
-
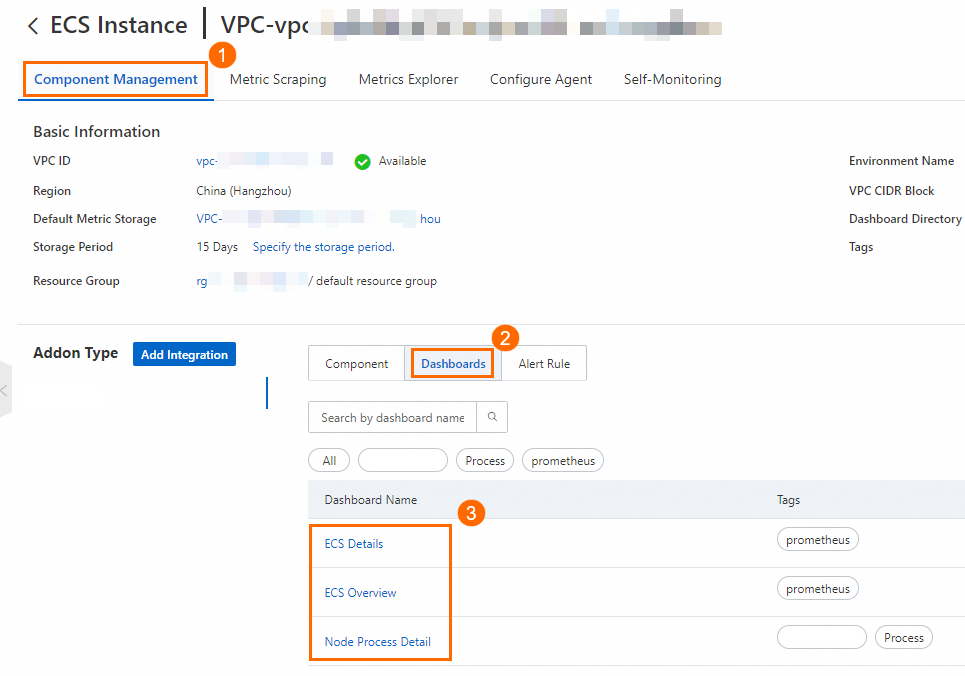
Na aba Component Management, clique em Dashboards na seção Addon Type para visualizar os painéis integrados do Grafana.
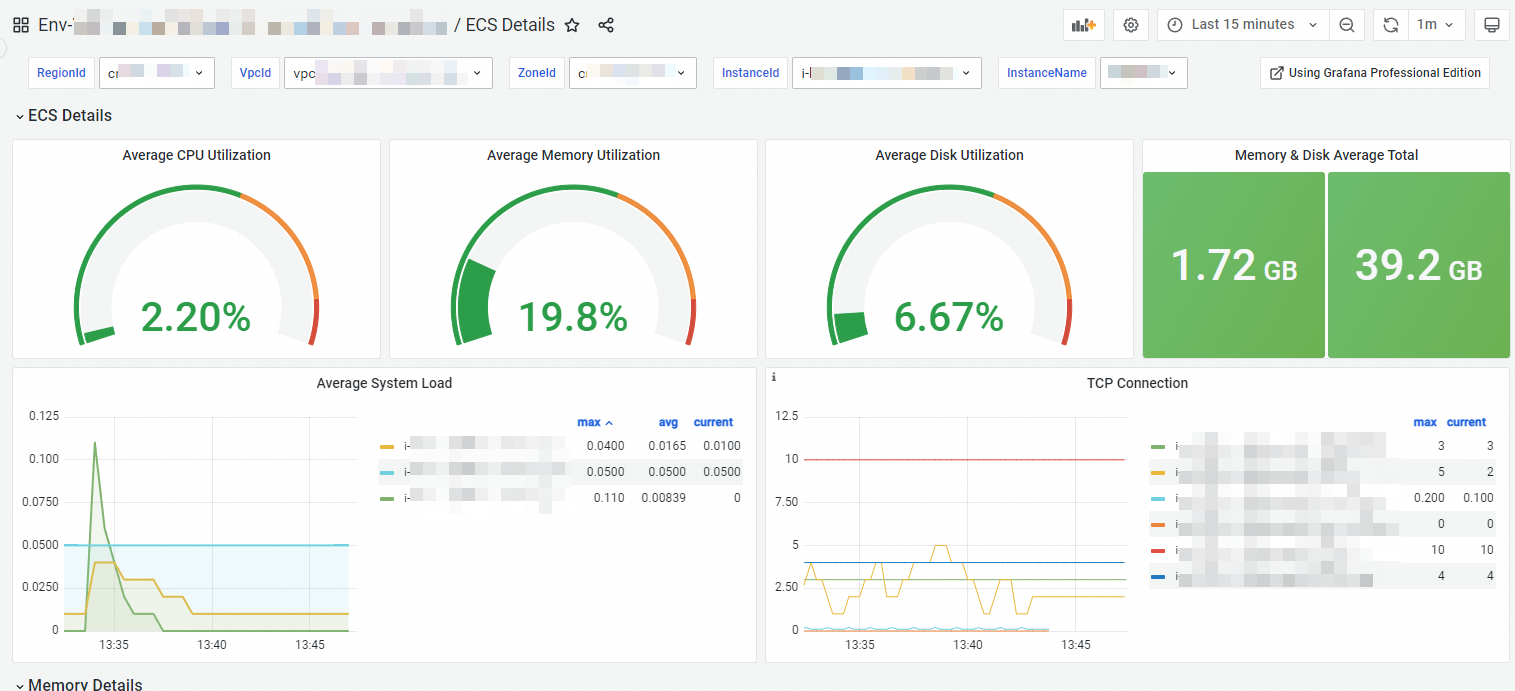 Nota
Se os painéis não exibirem dados, verifique as configurações do grupo de segurança. Para mais informações, consulte Why do the dashboards have no data?
2. (Opcional) Modificar o Host Monitor
Modifique as configurações do Host Monitor, como descoberta de services, porta de service ou intervalo de coleta de dados.
2,1 Procedimento
No painel de navegação à esquerda do ARMS console, clique em Integration Management. Na aba Integrated Environments, clique em ECS Instance. Clique no ID da VPC para abrir a página de detalhes do ambiente.
Localize o exporter desejado e clique em Settings.
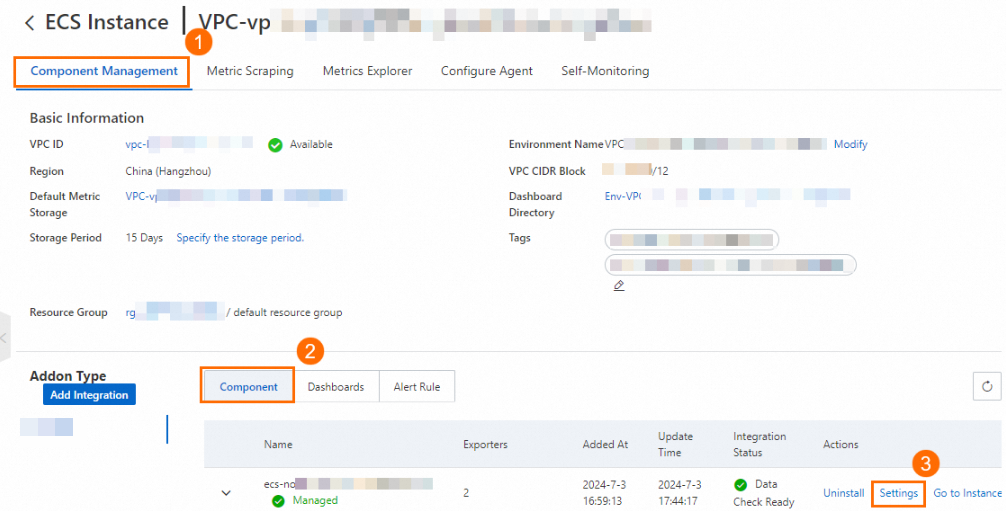
Ajuste as configurações e clique em OK. As descrições dos parâmetros estão disponíveis em Monitor ECS instances.
2,2 Verificação
Atualize a página e clique em Settings para verificar as alterações.
Verifique os painéis para confirmar a precisão dos dados. Para mais informações, consulte a seção 1,3 View the dashboards.
3. (Opcional) Descartar métricas
Descarte métricas desnecessárias para simplificar a análise de dados e reduzir custos.
3,1 Procedimento
No painel de navegação à esquerda do ARMS console, clique em Integration Management. Na aba Integrated Environments, clique em ECS Instance. Clique no ID da VPC para abrir a página de detalhes do ambiente.
-
Na seção Discard Metrics da aba , selecione as métricas a serem descartadas e clique em Update. Para informações sobre métricas, consulte Metrics.
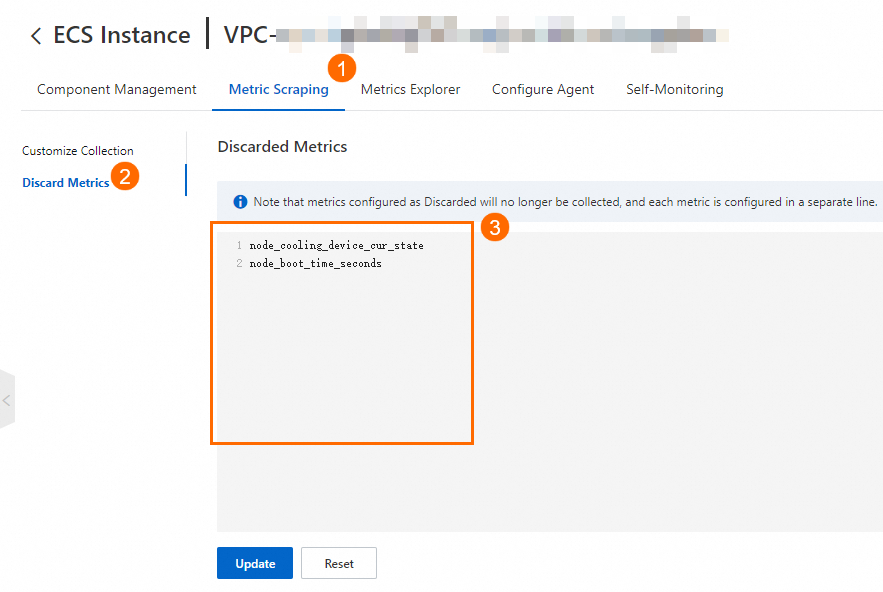 Nota
Não é possível descartar as métricas básicas dos clusters ACK.
3,2 Verificação
Clique em Update e atualize a página para verificar as alterações.
Verifique os painéis para confirmar a precisão dos dados. Para mais informações, consulte a seção 1,3 View the dashboards.
4. (Opcional) Configurar alertas
Configure regras de alerta para receber notificações quando os valores das métricas mudarem e solucionar problemas mais rapidamente.
O Managed Service for Prometheus oferece suporte a regras de alerta integradas e personalizadas.
4,1 Configurar regras de alerta integradas
As regras de alerta integradas geram eventos por padrão. Configure as notificações manualmente.
No painel de navegação à esquerda do ARMS console, clique em Integration Management. Na aba Integrated Environments, clique em ECS Instance. Clique no ID da VPC para abrir a página de detalhes do ambiente.
Na seção Addon Type da aba Component Management, clique em Alert Rule. Clique em View Alert Event ou Edit para visualizar ou modificar uma regra de alerta.
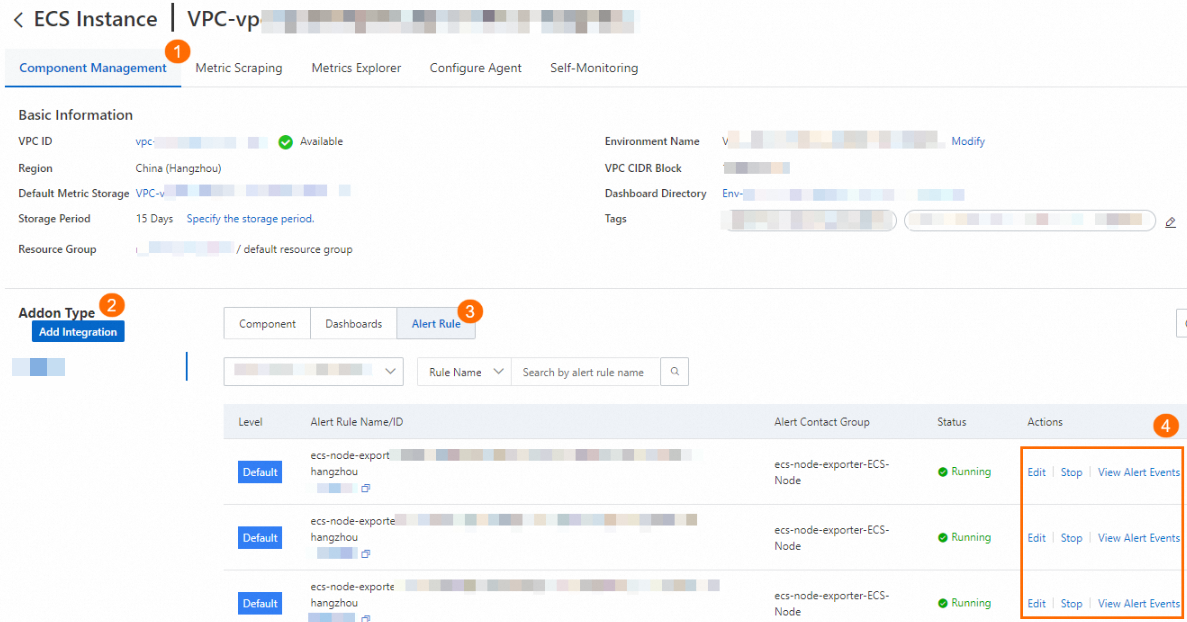
Ajuste a regra de alerta e clique em OK. Os detalhes da configuração estão disponíveis em Prometheus alert rules.
4,2 Configurar regras de alerta personalizadas
Crie regras de alerta personalizadas caso as regras integradas não atendam aos seus requisitos.
No painel de navegação à esquerda do ARMS console, clique em Integration Management. Na aba Integrated Environments, clique em ECS Instance. Clique no ID da VPC para abrir a página de detalhes do ambiente.
Na aba Component Management, clique na VPC ao lado de Default Metric Storage na seção Basic Information.
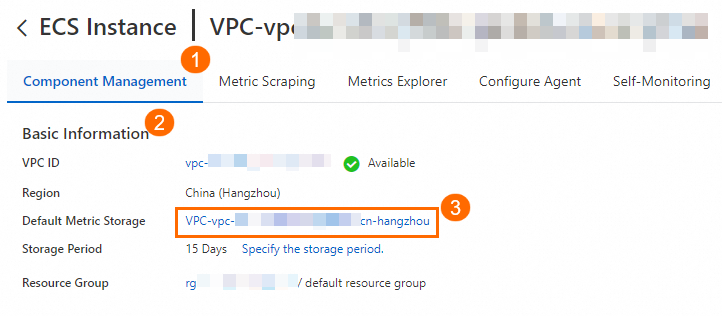
Na página Alert rules, crie, modifique ou visualize regras de alerta personalizadas. Consulte Prometheus alert rules.

4,3 Verificação
Atualize a página para verificar as alterações.
-
Crie uma regra de alerta de teste de baixo risco, acione-a e verifique se ela funciona conforme o esperado.
NotaA entrega de notificações depende da configuração da regra de alerta.