A criptografia de disco protege dados em repouso em clusters do PolarDB for MySQL que utilizam o Elastic Block Storage (EBS). Mesmo se houver vazamento de um backup, seu conteúdo permanecerá indecifrável. Esse recurso é gratuito, não exige alterações nas aplicações e se estende automaticamente a todos os snapshots criados pelo cluster.
Você só pode ativar a criptografia de disco no momento da compra do cluster. Não é possível ativá-la em um cluster existente nem desativá-la posteriormente. Avalie essa configuração antes de comprar.
Pré-requisitos
Antes de começar, verifique se existe uma função vinculada a serviço do PolarDB chamada AliyunServiceRoleForPolarDB na sua conta Alibaba Cloud.
Para verificar e criar a função:
Faça login no console do RAM com sua conta Alibaba Cloud. Acesse Identity Management > Roles.
-
Verifique se uma função chamada AliyunServiceRoleForPolarDB aparece na lista.
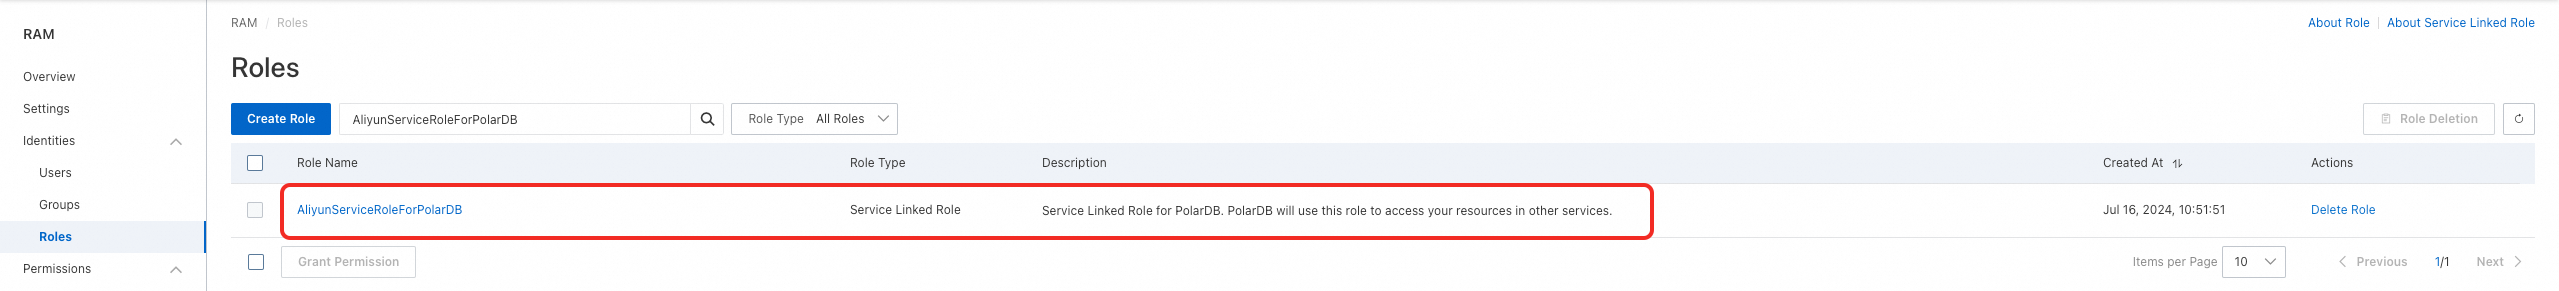
Se ela existir, nenhuma ação adicional será necessária.
Caso contrário, prossiga para a próxima etapa.
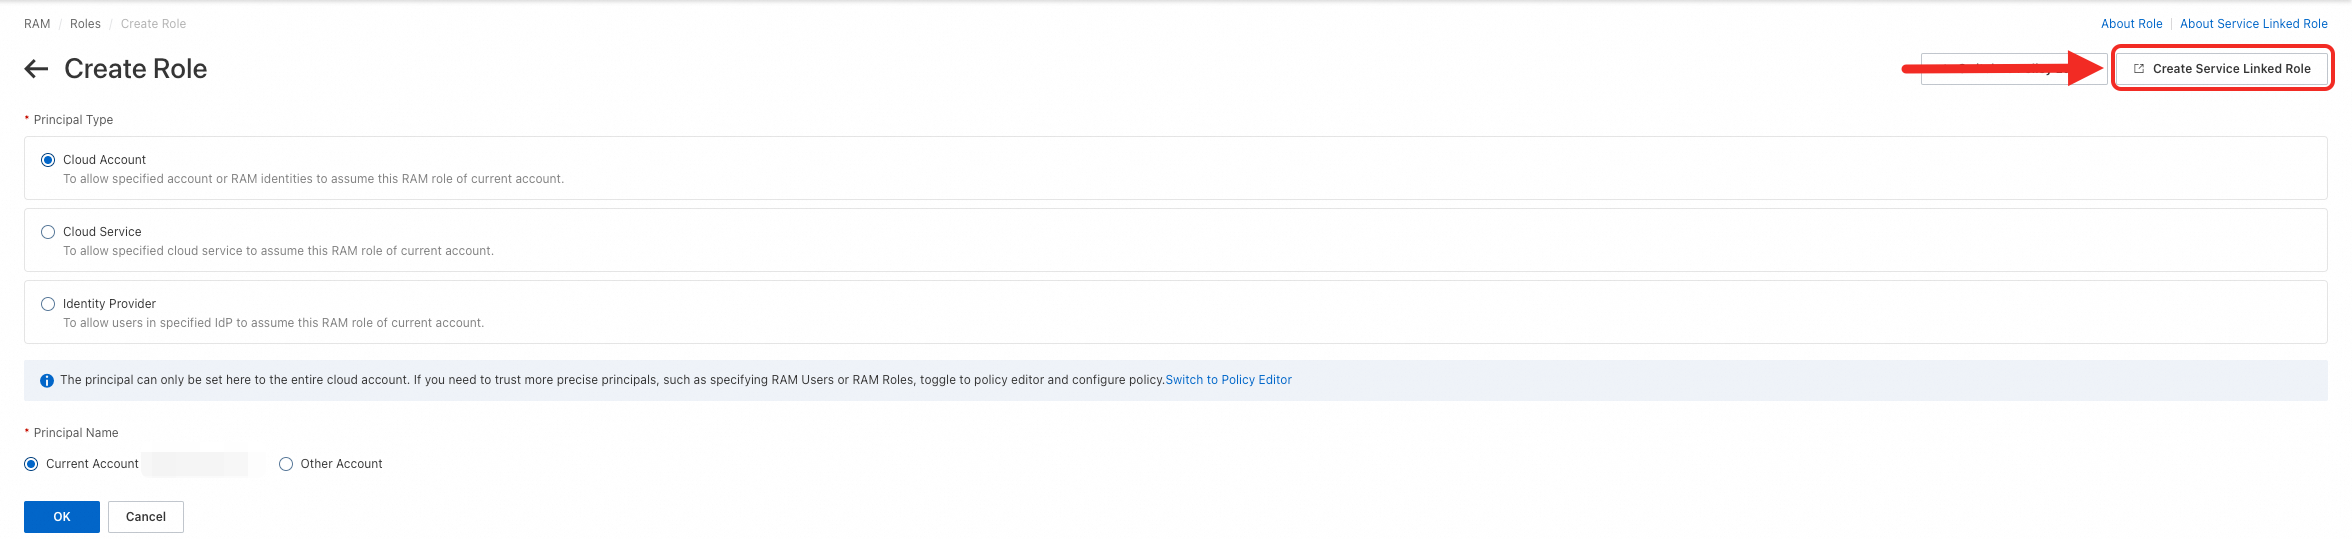
Clique em Create Role. Na página Create Role, clique em Create Service Linked Role no canto superior direito.
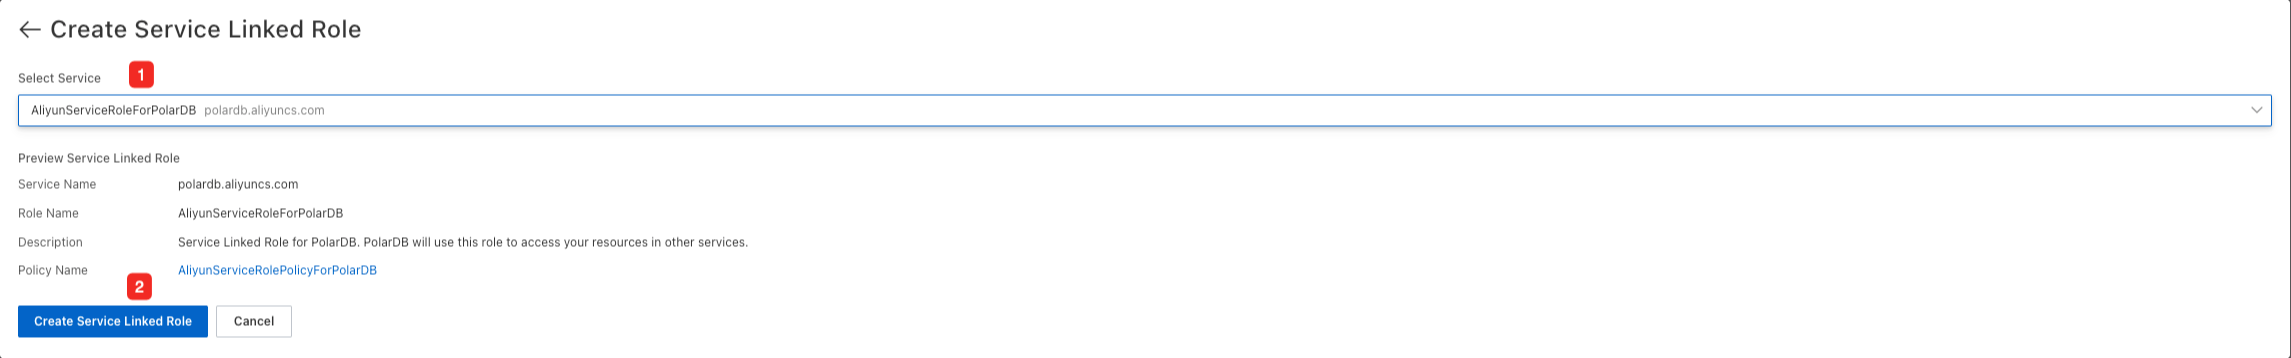
Defina Trusted Service como AliyunServiceRoleForPolarDB e clique em Create Service Linked Role.
Configurações compatíveis
A criptografia de disco está disponível apenas em clusters que atendem a todos os critérios abaixo:
|
Atributo |
Valores compatíveis |
|
Edição |
Standard Edition |
|
Tipo de instância |
Uso geral ou Dedicado |
|
Arquitetura de CPU |
Yitian ARM ou x86 |
|
Classe de armazenamento |
Disco PL0 ESSD, PL1 ESSD, PL2 ESSD, PL3 ESSD ou ESSD AutoPL |
Limitações
|
Limitação |
Detalhes |
|
Ativação apenas na compra |
Você só pode ativar a criptografia de disco durante a compra do cluster. Não é possível ativá-la em clusters existentes. |
|
Impossibilidade de desativação |
Após ativar a criptografia, não é possível desativá-la. |
|
Apenas CMK de serviço padrão |
Somente a Customer Master Key (CMK) de serviço padrão gerenciada pela Alibaba Cloud é compatível. Chaves personalizadas do Key Management Service (KMS) não são aceitas. |
|
Herança de criptografia em snapshots |
Todos os snapshots criados pelo cluster, bem como os clusters Standard Edition restaurados a partir deles, são automaticamente criptografados com a mesma configuração. |
Faturamento
A criptografia de disco é gratuita. Não há cobranças adicionais para operações de leitura ou escrita em discos criptografados.
Ativar criptografia de disco
Ao adquirir um cluster que atenda às configurações compatíveis listadas acima:
Selecione uma classe de armazenamento.
Marque a opção Enable Disk Encryption.
Para a chave, selecione Default Service CMK.

Verificar status da criptografia de disco
Faça login no console do PolarDB. No painel de navegação à esquerda, clique em Clusters. Selecione a região onde o cluster está localizado e clique no ID do cluster.
No painel de navegação à esquerda, clique em Settings and Management > Security.
-
Clique na aba Cloud Drive Encryption. Se o campo Data disk encryption status: exibir Encrypted, a criptografia de disco estará ativa para o cluster.