Antes de usar o LangStudio no Platform for AI (PAI), conclua duas etapas: autorize o LangStudio a acessar os services de cloud dependentes e conceda as permissões adequadas à sua conta operacional.
Devido a um ajuste na estratégia do product, o PAI-LangStudio será descontinuado em 9 de março de 2027 às 16:00. Após essa data, não será mais possível usar os recursos do LangStudio no PAI console, e todos os services de suporte associados também serão encerrados. Para mais informações, consulte PAI-LangStudio retirement and migration guide.
Configuração mínima necessária
Se esta for a primeira vez que você configura o LangStudio, conclua as etapas a seguir nesta ordem:
Ative os services dependentes — O LangStudio depende do Object Storage Service (OSS), Simple Log Service (SLS), Managed Service for OpenTelemetry e Elastic Algorithm Service (EAS) do PAI. Ative esses services no PAI console quando solicitado.
Autorize a função de service do LangStudio — No PAI console, clique em Authorize na página Quick Authorization para atribuir a função de service
AliyunPAILangStudioDefaultRoleà sua conta Alibaba Cloud. O sistema realiza esse processo automaticamente; nenhuma configuração manual de função é necessária.Conceda permissões à conta operacional — Caso utilize um usuário RAM para gerenciar o LangStudio, atribua a função apropriada de membro do workspace no PAI. Se estiver usando diretamente uma conta Alibaba Cloud, nenhuma permissão adicional será necessária.
Para obter o procedimento completo de autorização, consulte Autorizar o LangStudio pela primeira vez.
Services de cloud dependentes
O LangStudio integra-se aos seguintes services de cloud. Cada service deve ser ativado antes do uso do recurso correspondente no LangStudio. Se ativar um service com um usuário RAM, anexe primeiro a política RAM necessária a esse usuário.
PAI — Módulo LangStudio
|
Conta operacional |
Detalhes |
Referência |
|
Conta Alibaba Cloud |
Nenhuma autorização adicional necessária. |
N/A |
|
Usuário RAM (recomendado) |
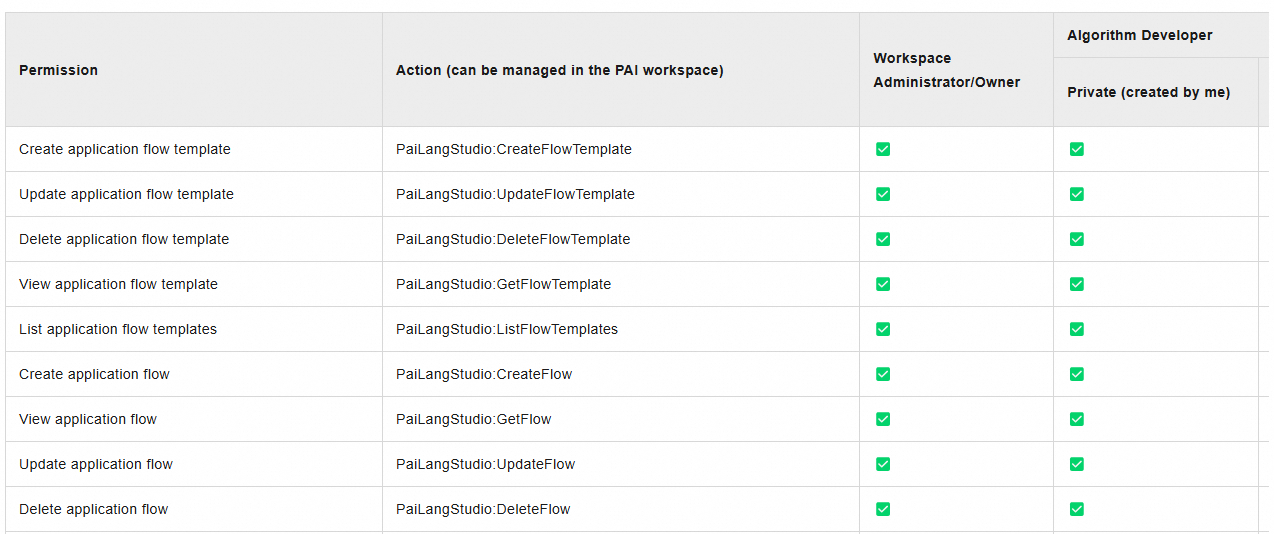
O PAI oferece funções de membro de workspace com diferentes escopos de permissão. Atribua a função de membro adequada a cada usuário RAM. |
Para visualizar a lista completa de permissões das funções de membro, consulte List of roles and permissions — LangStudio.
Object Storage Service (OSS)
O OSS armazena arquivos de código e configuração, logs de desenvolvimento e depuração, além de arquivos de snapshot de service gerados durante a implantação de um fluxo de aplicação.
|
Cenário |
Detalhes |
Referência |
|
Ativar o OSS |
Utilize uma conta Alibaba Cloud — nenhuma autorização adicional é necessária. Para ativar com um usuário RAM, anexe a política AliyunOSSFullAccess ao usuário RAM. |
|
|
Usar o OSS |
O OSS suporta políticas RAM granulares. Crie um bucket para armazenar objetos utilizados pelo LangStudio. |
Managed Service for OpenTelemetry
O Managed Service for OpenTelemetry fornece análise de rastreamento durante o desenvolvimento e a implantação de fluxos de aplicação LLM.
Cenário | Detalhes | Referência |
Ativar o Managed Service for OpenTelemetry | Utilize uma conta Alibaba Cloud — nenhuma autorização adicional é necessária. Para ativar com um usuário RAM, anexe a política AliyunARMSFullAccess ao usuário RAM. | |
Visualizar análise de rastreamento | Visualize os logs de rastreamento no console do LangStudio ou no console do Managed Service for OpenTelemetry. | — |
Simple Log Service (SLS)
O SLS é uma dependência indireta — ele armazena dados de log para o Managed Service for OpenTelemetry.
|
Cenário |
Detalhes |
Referência |
|
Ativar o Simple Log Service |
Utilize uma conta Alibaba Cloud — nenhuma autorização adicional é necessária. Para ativar com um usuário RAM, anexe a política AliyunLogFullAccess ao usuário RAM. |
Storage resource hierarchy / Create and authorize a RAM user |
Virtual Private Cloud (VPC)
Durante a implantação do fluxo de aplicação, o LangStudio consulta sua configuração de VPC para implantar corretamente o Elastic Algorithm Service (EAS).
|
Cenário |
Detalhes |
Referência |
|
Ativar a VPC |
Utilize uma conta Alibaba Cloud — nenhuma autorização adicional é necessária. Para ativar com um usuário RAM, anexe a política AliyunVPCFullAccess ao usuário RAM. |
PAI
O acesso ao workspace do PAI é obrigatório para usar os módulos do LangStudio.
|
Cenário |
Detalhes |
Referência |
|
Ativar o PAI |
Utilize uma conta Alibaba Cloud — nenhuma autorização adicional é necessária. Para ativar com um usuário RAM, anexe a política AliyunPAIFullAccess ao usuário RAM. |
Activate PAI and create a default workspace / Log on as a RAM role and use PAI |
DataWorks
O DataWorks é necessário para atualizações agendadas da base de conhecimento. Ative-o apenas se for usar esse recurso.
|
Cenário |
Detalhes |
Referência |
|
Ativar o DataWorks |
Utilize uma conta Alibaba Cloud — nenhuma autorização adicional é necessária. Para ativar com um usuário RAM, anexe a política AliyunDataWorksFullAccess ao usuário RAM. |
Autorizar o LangStudio pela primeira vez
Ao acessar o LangStudio pela primeira vez, conclua as etapas a seguir para autorizar a função de service e ativar os services dependentes.
Somente contas Alibaba Cloud podem autorizar a função de service AliyunPAILangStudioDefaultRole. Usuários RAM não podem executar esta etapa.
Faça login no PAI console. No painel à direita, selecione seu workspace e clique em Enter LangStudio.
Clique em Authorize.
Na página Quick Authorization, clique em Confirm Authorization e conclua a verificação de segurança. O sistema atribui automaticamente a função de service
AliyunPAILangStudioDefaultRoleà sua conta.Clique em Activate For Free para ativar o OSS, Simple Log Service e Managed Service for OpenTelemetry.
Referência: Personalizar a política da função de service do LangStudio
Certifique-se de conhecer bem as políticas RAM antes de modificar as permissões da função de service. Alterações incorretas podem tornar o LangStudio indisponível.
Por padrão, o LangStudio usa a função de service AliyunPAILangStudioDefaultRole com a política AliyunPAILangStudioDefaultRolePolicy. Se precisar de controle mais granular sobre o acesso aos recursos de cloud, substitua a política padrão por uma personalizada.
Visualizar a política padrão
Faça login no RAM console. No painel de navegação à esquerda, escolha Identities > Roles.
Pesquise por AliyunPAILangStudioDefaultRole e clique no nome da função.
Na aba Permissions, clique no nome da política para visualizar e copiar o conteúdo da política padrão.
A política padrão concede as seguintes permissões:
{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "eas:CreateService",
        "eas:ListServices",
        "eas:DescribeService",
        "eas:DeleteService",
        "eas:UpdateService",
        "eas:StartService",
        "eas:StopService"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "oss:GetObject",
        "oss:PutObject",
        "oss:DeleteObject",
        "oss:ListObjects"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "paillmtrace:GetXtraceToken"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "paidlc:CreateJob",
        "paidlc:DeleteJob",
        "paidlc:StopJob",
        "paidlc:GetJob",
        "paidlc:UpdateJob",
        "paidlc:ListJobs"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "paidsw:CreateInstance",
        "paidsw:DeleteInstance",
        "paidsw:UpdateInstance",
        "paidsw:StartInstance",
        "paidsw:StopInstance",
        "paidsw:GetInstance",
        "paidsw:ListInstances"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": "pai:AssumeUser",
      "Resource": "acs:pai:*:*:users/*",
      "Effect": "Allow"
    },
    {
      "Action": "ram:CreateServiceLinkedRole",
      "Resource": "*",
      "Effect": "Allow",
      "Condition": {
        "StringEquals": {
          "ram:ServiceName": "eas.pai.aliyuncs.com"
        }
      }
    },
    {
      "Action": [
        "dataworks:CreateWorkflowDefinition",
        "dataworks:UpdateWorkflowDefinition",
        "dataworks:GetWorkflowDefinition",
        "dataworks:ListWorkflowDefinitions",
        "dataworks:DeleteWorkflowDefinition",
        "dataworks:CreateDeployment",
        "dataworks:GetDeployment",
        "dataworks:ExecDeploymentStage",
        "dataworks:GetJobStatus",
        "dataworks:ImportWorkflowDefinition"
      ],
      "Resource": "*",
      "Effect": "Allow"
    },
    {
      "Action": [
        "paiflow:CreatePipelineRun",
        "paiflow:GetPipelineRun",
        "paiflow:DeletePipelineRun",
        "paidataset:CreateDataset",
        "paidataset:GetDataset",
        "paidataset:UpdateDataset",
        "paidataset:ListDatasets",
        "paidataset:DeleteDataset",
        "paidataset:CreateDatasetVersion",
        "paidataset:GetDatasetVersion",
        "paidataset:UpdateDatasetVersion",
        "paidataset:DeleteDatasetVersion",
        "paidataset:ListDatasetVersions"
      ],
      "Resource": "*",
      "Effect": "Allow"
    }
  ]
}
Criar uma política personalizada
-
Create a custom policy using the script editor. O exemplo a seguir restringe o acesso ao OSS a buckets marcados com a tag
Product: PaiLangStudio, utilizando o Condition element in RAM. Mantenha todas as outras declarações de permissão da política padrão inalteradas.NotaO OSS suporta tags de bucket no formato chave-valor. Adicione a tag
Key: ProducteValue: PaiLangStudioa qualquer bucket cujo acesso pelo LangStudio seja desejado. Para detalhes, consulte Manage bucket tags.{ "Version": "1", "Statement": [ { "Action": [ "oss:GetObject", "oss:PutObject", "oss:DeleteObject", "oss:ListObjects" ], "Resource": "*", "Effect": "Allow", "Condition": { "StringEquals": { "oss:BucketTag/Product": "PaiLangStudio" } } } ] } Nomeie a nova política como
CustomAliyunPAILangStudioDefaultRolePolicy.Anexe a política
CustomAliyunPAILangStudioDefaultRolePolicyà funçãoAliyunPAILangStudioDefaultRolee remova aAliyunPAILangStudioDefaultRolePolicydela. Para detalhes, consulte Grant permissions to a RAM role e Revoke permissions from a RAM role.
Após a atualização, o LangStudio acessará os recursos com base na política modificada.
Referência: Verificar se a função de service está atribuída
Para confirmar se a função AliyunPAILangStudioDefaultRole está atribuída à sua conta Alibaba Cloud:
Somente contas Alibaba Cloud podem atribuir esta função de service. Usuários RAM não podem executar essa ação.
Faça login no RAM console. No painel de navegação à esquerda, escolha Identities > Roles.
-
Na página Roles, pesquise por AliyunPAILangStudioDefaultRole.
Se a função aparecer nos resultados, ela já está atribuída à sua conta.
Caso não apareça, siga as etapas em Autorizar o LangStudio pela primeira vez para atribuí-la.