Associar um service do Elastic Algorithm Service (EAS) a uma instância de Network Load Balancer (NLB) permite gerencie e agendar o service centralmente. Essa configuração aproveita os recursos avançados de controle de acesso do NLB, sendo ideal para serviços com alto volume de tráfego que exigem balanceamento de carga.
A associação ao NLB não oferece suporte atualmente ao roteamento inteligente de LLM.
Faturamento
O uso de um Network Load Balancer (NLB) gera custos. Para mais informações, consulte NLB billing rules.
Como funciona

Após configure uma VPC para um service EAS, o sistema atribui um endereço IP interno da VPC a cada pod do service.
Ao associar uma instância de NLB da mesma VPC ao service EAS, o sistema adiciona um listener TCP à instância de NLB. Esse listener encaminha as solicitações recebidas na porta do listener diretamente para o service EAS.
Procedimento
Configure no console
Na página de configuração de implantação, na seção Network Information, configure a VPC e ative a opção Associate NLB.
-
Configure a rede VPC: Para associar uma instância de NLB, configure uma VPC, um vSwitch e um grupo de segurança para o service EAS. Caso não possua esses recursos, consulte Create and manage a VPC e Manage security groups.
VPC: Para associar uma instância de NLB existente, use a mesma VPC da instância de NLB.
vSwitch: Verifique se o vSwitch possui endereços IP disponíveis suficientes para o número de réplicas.
-
Security group:
Certifique-se de que outros produtos cloud não utilizem o grupo de segurança.
As regras de entrada do grupo de segurança devem permitir tráfego dos intervalos de IP e portas autorizados para a instância EAS na porta 8080.
-
Ative a opção Associate NLB e selecione um Configuration Method:
Use System-Created NLB Instance: O sistema cria automaticamente uma instância de NLB na sua conta. O ciclo de vida dessa instância está vinculado à implantação atual do service.
Associate Existing NLB Instance: Selecione uma instância de NLB existente. O service EAS deve estar configurado com a mesma VPC da instância de NLB. Para crie uma instância, consulte Create an NLB instance.
-
Network Selection:
Esta opção está disponível apenas quando você seleciona Use System-Created NLB Instance.
Selecione internet ou intranet. Se ambas forem selecionadas, o sistema criará duas instâncias de NLB.
-
Port Number: A porta do listener para o NLB. Este campo é opcional. O valor deve estar entre 1 e 65535.
-
Se especifique uma porta, acesse o service EAS em
NLB domain name:listener port.ImportanteNão use a porta 8080. O mecanismo do EAS escuta nesta porta por padrão. Utilizá-la como listener causará conflito de porta e impedirá a inicialização correta do service.
Para evitar conflitos, utilize uma porta que outro listener de NLB não esteja usando.
Se este campo permanecer em branco, o sistema ativará o recurso de todas as portas para o listener do NLB. Nesse caso, acesse o service EAS via
NLB domain name:service port.
-
Configure usando JSON
Os parâmetros JSON a seguir são necessários para associar uma instância de NLB. Para obter detalhes sobre como configure cada parâmetro, consulte Console configuration.
|
Parâmetro |
Descrição |
||
|
cloud |
networking |
vpc_id |
Define o ID da VPC, o ID do vSwitch e o ID do grupo de segurança para o service EAS. |
|
vswitch_id |
|||
|
security_group_id |
|||
|
networking |
nlb |
id |
Define como associar o NLB. Valores válidos:
|
|
net_type |
O tipo de rede. Este parâmetro é obrigatório apenas se você utilizar uma instância de NLB criada pelo sistema. Valores válidos:
|
||
|
listener_port |
A porta do listener para o NLB. |
||
Exemplo de configuração:
{
  "cloud": {
    "computing": {
     .... // Deployment resources
    },
    "networking": {
      "security_group_id": "sg-bp1brugkivv2im5738q9",
      "vpc_id": "vpc-bp1uepgqtarjwghnfy9po",
      "vswitch_id": "vsw-bp1glkxasep5isqpvbj0t,vsw-bp1atvza5gzz0hedw2eci"
    }
  },
  "metadata": {
   .... // Other configuration information
  },
  "networking": {
    "nlb": [
      {
        "id": "default",
        "listener_port": 80,
        "net_type": "internet"
      }
    ]
  }
}
Verifique a conectividade de rede
Após implantar o service, verifique se é possível conectar-se a NLB domain name:listener port:
Faça login no console do NLB. Localize o nome de domínio da instância de NLB de destino na coluna DNS Name.
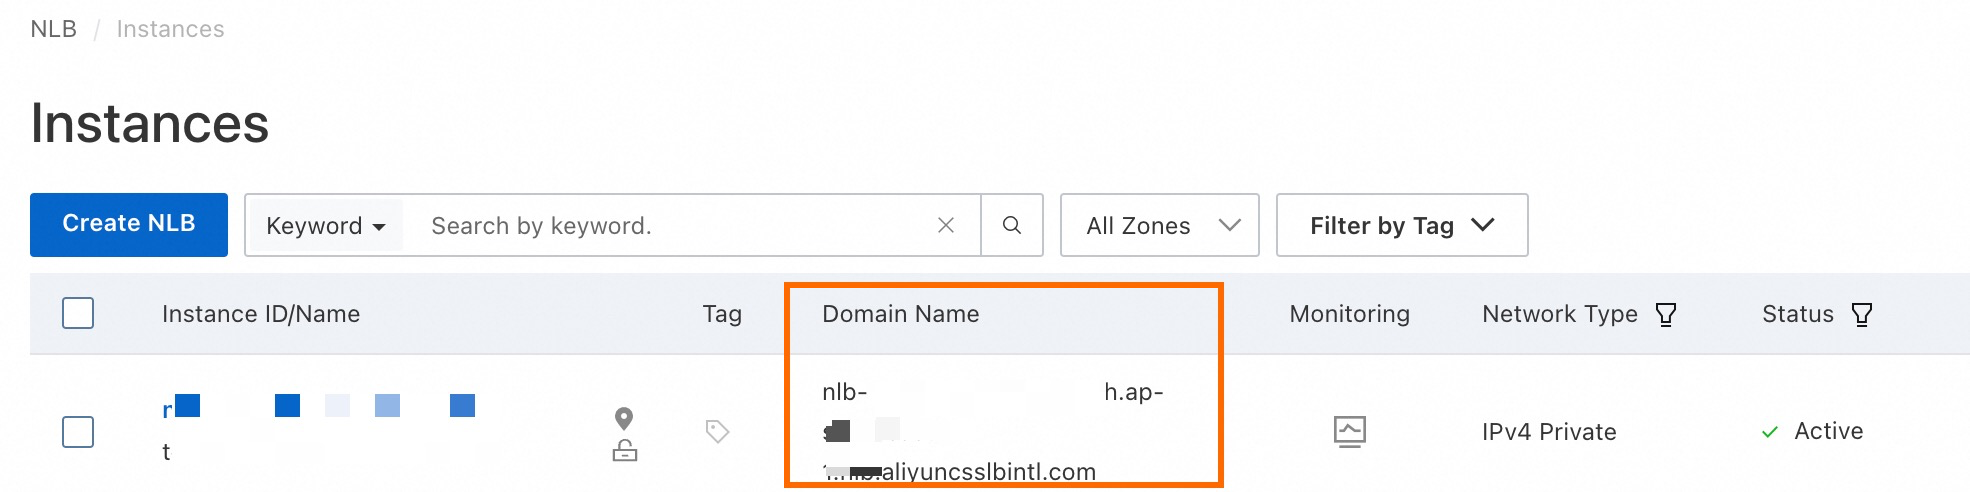
-
Execute o comando
telnetpara verifique a conectividade.A porta do listener corresponde à porta especificada durante a associação da instância de NLB na implantação. Caso nenhuma porta tenha sido definida, utilize a porta do service EAS. O nome de domínio é o nome DNS obtido na etapa anterior.
NLB de Internet: Execute o comando no terminal local.
NLB de Intranet: Execute o comando em um terminal dentro da VPC.
Uma conexão bem-sucedida apresenta uma saída semelhante à seguinte:

-
Invoque o service EAS usando o nome de domínio NLB e a porta correspondente. O exemplo abaixo mostra um comando e resultado de amostra. Seu comando e resultado podem variar.
# Example command
curl http://:/path/to/api -H 'Authorization:' -d '[{"What is the capital of Zhejiang?"}]'
# Example result
{"response":"The capital of Zhejiang is Hangzhou.","history":[["[{\"What is the capital of Zhejiang?\"}]","The capital of Zhejiang is Hangzhou."]]}
A parte
:substitui o nome de domínio do gateway no endpoint do service. Por exemplo, se o endpoint original do service forhttp://123456***.cn-hangzhou.pai-eas.aliyuncs.com/api/predict/your-service-name, a URL de solicitação correspondente usando o NLB seráhttp://:/api/predict/your-service-name.