Todos os produtos
Search
Central de documentação

Object Storage Service:Real-time OSS log query

Última atualização: Sep 22, 2026

O OSS se integra ao Simple Log Service, permitindo consultar e analisar logs de acesso diretamente no console do OSS. Use a consulta de logs em tempo real para auditar acessos, rastrear exceções e solucionar problemas.

Pré-requisitos

Recursos

  • Envia os logs para o Simple Log Service em até 3 minutos para visualização em tempo real no console do OSS.

  • Oferece análise de logs integrada e relatórios comuns.

  • Consulta e analisa logs brutos em tempo real. Permite filtrar por bucket, nome do objeto, operação de API ou intervalo de tempo.

Regras de faturamento

  • Se o seu Logstore usar o modo de faturamento por recurso, o Simple Log Service não cobra pelo armazenamento de logs nem pelo tráfego de índice, desde que a retenção dos logs do OSS seja de até 7 dias e o tráfego diário de gravação (após compressão) ou de índice não exceda 900 GB. Como referência, se um único log de acesso tiver 1 KB, 900 GB equivalem a aproximadamente 900 milhões de logs. Caso o uso exceda esses limites, o Simple Log Service cobra pelo armazenamento de logs e tráfego de índice excedentes. Para mais informações, consulte Billable items of the pay-by-feature mode.

  • A leitura, o processamento e a entrega de dados de logs do Logstore dedicado geram cobranças faturadas pelo Simple Log Service.

  • Para Logstores no modo de faturamento por recurso, a consulta de logs em tempo real oferece uma cota gratuita mensal de 16 × 31 shard-days. O Simple Log Service cobra pelo uso que exceder essa cota. Para mais informações, consulte Billable items of the pay-by-feature mode.

Procedimento

  1. Acesse o console do OSS.

  2. No painel de navegação à esquerda, clique em Buckets. Na página Buckets, localize e selecione o bucket desejado.

  3. Na árvore de navegação à esquerda, escolha Logging > Real-time Log Query.

  4. Na aba Real-time Log Query, insira uma instrução de consulta e uma instrução de análise com base na query syntax e na analysis syntax para analisar os log fields.

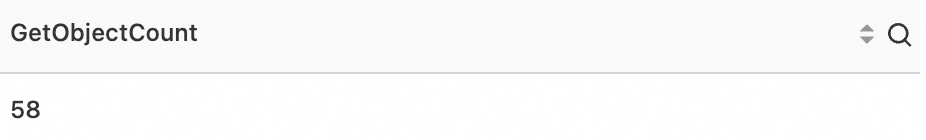
    Por exemplo, analise o campo operation para contar as operações GetObject no bucket examplebucket nos últimos sete dias:

    Instrução de exemplo:

    * and __topic__: oss_access_log AND bucket:examplebucket AND operation:GetObject | select
      count(*) AS GetObjectCount

    Resultados de exemplo:
    getobjectcount.png

    Para mais informações, consulte Common examples of real-time OSS log queries.

Operações relacionadas

Ative a consulta de logs em tempo real

Ative a consulta de logs em tempo real ao criar um bucket ou para um bucket existente.

Ative a consulta de logs em tempo real ao criar um bucket

  1. Acesse o console do OSS.

  2. No painel de navegação à esquerda, clique em Buckets. Na página Buckets, clique em Create Bucket.

  3. No painel Create Bucket, ative Real-time Log Query e configure outros parâmetros.

    Para mais informações sobre como configurar outros parâmetros, consulte Create buckets.

  4. Clique em Create. Na caixa de diálogo de confirmação, clique em Confirm.

Ative a consulta de logs em tempo real após criar um bucket

  1. Acesse o console do OSS.

  2. No painel de navegação à esquerda, clique em Buckets. Na página Buckets, localize e selecione o bucket desejado.

  3. Na árvore de navegação à esquerda, escolha Logging > Real-time Log Query.

  4. Clique em Enable Now.

Modifique o período de retenção de logs

Depois de ativar a consulta de logs em tempo real, o OSS oferece consultas gratuitas de logs dos últimos sete dias. Clique em Set Log Retention Period no canto superior direito para alterar o período de retenção.

Redefinir os campos de índice de logs

Os campos de log podem mudar com o tempo, mas a página de consulta de logs em tempo real não reflete essas alterações automaticamente. Atualize manualmente os campos indexados usando um dos métodos a seguir.

Importante

A redefinição restaura o índice integrado e invalida os campos indexados personalizados. Se os campos personalizados forem críticos para o seu negócio, readicione-os manualmente após a redefinição. Para mais informações, consulte Create indexes.

Usar o console do OSS

Desative a consulta de logs em tempo real e, em seguida, ative-a.

Usar o console do Simple Log Service

  1. Acesse o Log Service console.

  2. Na seção Log Application, clique na aba Cloud Service Lens. Em seguida, clique em CloudLens for OSS.

  3. Na página Data Import Management, clique na aba Destination Logstore. Localize o Logstore que armazena os logs de acesso e clique em Reset na coluna Index Reset.

  4. Na mensagem exibida, clique em OK.

    Nota

    A redefinição do índice leva aproximadamente 1 minuto para entrar em vigor.

Usar o LogReduce

  1. Acesse o console do OSS.

  2. No painel de navegação à esquerda, clique em Buckets. Na página Buckets, localize e selecione o bucket desejado.

  3. Na árvore de navegação à esquerda, escolha Logging > Real-time Log Query.

  4. Clique na aba LogReduce. Se ainda não tiver ativado o LogReduce, clique em Enable LogReduce.

  5. Na mensagem exibida, clique em OK.

    Para mais informações sobre o LogReduce, consulte LogReduce.

Desativar a consulta de logs em tempo real

Para desativar a consulta de logs em tempo real:

  1. Acesse o OSS console.

  2. No painel de navegação à esquerda, clique em Buckets. Na página exibida, selecione o nome do bucket de destino.

  3. Na árvore de navegação à esquerda, escolha Logging > Real-time Log Query.

  4. Clique em Disable Real-time Log Query no canto superior direito.

    Importante

    Ativar a consulta de logs em tempo real cria projetos do Simple Log Service automaticamente, mas desativar o recurso não os exclui. Para evitar cobranças inesperadas, exclua esses projetos manualmente no console do Simple Log Service. Delete a project.