A detecção de arquivos maliciosos do OSS verifica objetos em um bucket em busca de ameaças como webshells, ransomware e trojans. Caso o sistema identifique um objeto malicioso, siga as recomendações na descrição do evento para mitigar o risco.
Tipos de ameaça suportados
Tipos de vírus suportados
|
Tipo de vírus (virus_type) |
Nome do vírus |
|
Backdoor |
Backdoor de shell reverso |
|
DDoS |
Trojan DDoS |
|
Downloader |
Trojan downloader |
|
Engtest |
Programa de teste de mecanismo |
|
Hacktool |
Ferramenta de hacking |
|
Trojan |
Programa de alto risco |
|
Malbaseware |
Software base contaminado |
|
MalScript |
Script malicioso |
|
Malware |
Malware |
|
Miner |
Programa de mineração |
|
Proxytool |
Ferramenta de proxy |
|
RansomWare |
Ransomware |
|
RiskWare |
Riskware |
|
Rootkit |
Rootkit |
|
Stealer |
Stealer |
|
Scanner |
Scanner |
|
Suspicious |
Programa suspeito |
|
Virus |
Vírus infeccioso |
|
WebShell |
Web shell |
|
Worm |
Worm |
|
AdWare |
Adware |
|
Patcher |
Patcher |
|
Gametool |
Ferramenta de jogo |
Pré-requisitos
O usuário RAM deve ter a permissão oss:ActivateProduct. Para mais informações, consulte Exemplos comuns de políticas do RAM.
Faturamento
A cobrança da detecção de arquivos maliciosos baseia-se na quantidade de objetos verificados. A tarifa é de USD 1,42 por 10.000 verificações.
Esse recurso utiliza APIs como ListBuckets (GetService), GetBucketStat, ListObjectsV2 (GetBucketV2), GetObjectMeta e GetObject. O OSS cobra taxas de solicitação conforme o volume de chamadas de API. Para mais detalhes, consulte Taxas de solicitação.
Este recurso utiliza o modelo de pagamento conforme o uso, com faturamento horário. As faturas geralmente são geradas após o término do ciclo atual. O momento exato da geração depende do sistema.
Limitações
-
Regiões suportadas
O recurso de detecção de arquivos maliciosos está disponível nas seguintes regiões: China (Qingdao), China (Beijing), China (Zhangjiakou), China (Hohhot), China (Ulanqab), China (Hangzhou), China (Shanghai), China (Shenzhen), China (Heyuan), China (Guangzhou), China (Chengdu), China (Hong Kong), Singapore, Indonesia (Jakarta), Thailand (Bangkok), Philippines (Manila), Malaysia (Kuala Lumpur), South Korea (Seoul), Japan (Tokyo), US (Silicon Valley), UK (London), US (Virginia) e Germany (Frankfurt).
-
Tempo de conclusão da tarefa de detecção
Por padrão, não há limite para a quantidade de objetos verificados em um bucket. A detecção opera como uma fila assíncrona. Em períodos de baixa demanda, a verificação de centenas de milhares de objetos é concluída em até uma hora. A verificação de milhões de objetos pode levar até 24 horas.
-
Classe de armazenamento do bucket
Apenas buckets com classe de armazenamento Standard ou Infrequent Access (IA) oferecem suporte à detecção de arquivos maliciosos. Buckets nas classes Archive, Cold Archive ou Deep Cold Archive não são compatíveis com esse recurso.
-
Classe de armazenamento do objeto
Somente objetos nas classes Standard ou Infrequent Access (IA) passam pela verificação. Objetos armazenados nas classes Archive, Cold Archive ou Deep Cold Archive são ignorados.
-
Limite de tamanho por objeto
O tamanho máximo permitido para verificação de um único objeto é de 500 MB.
-
Limites de arquivos compactados
Os formatos de arquivo suportados incluem
.7z,.zip,.tar,.gz,.rar,.ar,.bz2,.xze.lzma.A descompactação suporta até cinco níveis de profundidade. Após a extração, o limite é de 1.000 arquivos, com tamanho total máximo de 1 GB. Arquivos que ultrapassarem esses limites não serão verificados.
A detecção nativa de arquivos maliciosos do OSS funciona exclusivamente via console. Não há suporte para chamadas de API ou notificações de eventos. Para verificar objetos do OSS utilizando APIs ou SDKs, utilize o service de detecção de arquivos maliciosos do Security Center.
Console do OSS
-
Antes de verificar objetos maliciosos em um bucket pela primeira vez, autorize a função AliyunServiceRoleForOssMfd.
Faça login no console do OSS.
No painel de navegação à esquerda, clique em Buckets. Na página exibida, clique no nome do bucket desejado.
No painel de navegação à esquerda, selecione .
Na página Malicious Object Detection, clique em Buy Now. Siga as instruções na tela para resgatar sua cota de avaliação gratuita. O uso excedente será cobrado no modelo de pagamento conforme o uso.
-
Ainda na página Malicious Object Detection, clique em OK.
Após a autorização, o sistema cria automaticamente uma política de acesso chamada AliyunServiceRolePolicyForOssMfd para a função. Essa política concede permissões para ler listas de buckets e objetos, acessar o KMS e descriptografar objetos.
-
Configure uma regra de detecção de arquivos maliciosos.
Immediate detection
Full detection
A detecção completa analisa todos os dados de um bucket do OSS. Isso permite identificar riscos de segurança e garantir que o conteúdo dos objetos esteja em conformidade com os requisitos regulatórios.
Na página Malicious Object Detection, clique em Detect no canto superior direito.
-
Na caixa de diálogo Detect, selecione o File Detection Type e o Scan Path.
-
File Detection Type
Opte por verificar todos os tipos de arquivo ou apenas categorias específicas.
-
Scan Path
Selecione Configure For The Entire Bucket para verificar todos os objetos do bucket. Alternativamente, escolha Object Prefix e especifique um prefixo para limitar a verificação aos objetos correspondentes.
-
Clique em OK.
Incremental detection
Após concluir uma detecção completa em um bucket ou caminho, utilize a detecção incremental para verificar apenas objetos novos ou modificados. Essa abordagem economiza tempo e recursos computacionais.
NotaAtualmente, a detecção incremental é suportada apenas nas seguintes regiões: Regiões da China continental (China (Qingdao), China (Beijing), China (Zhangjiakou), China (Hohhot), China (Ulanqab), China (Hangzhou), China (Shanghai), China (Shenzhen), China (Heyuan), China (Guangzhou), China (Chengdu)), Singapore e Malaysia (Kuala Lumpur). Outras regiões fora da China não oferecem suporte a esse tipo de detecção.
Na página Malicious Object Detection, clique em Incremental Detection no canto superior direito.
-
Na caixa de diálogo Detect, selecione o File Detection Type e o Scan Path.
-
File Detection Type
Opte por verificar todos os tipos de arquivo ou apenas categorias específicas.
-
Scan Path
Selecione Configure For The Entire Bucket para verificar todos os objetos do bucket. Alternativamente, escolha Object Prefix e especifique um prefixo para limitar a verificação aos objetos correspondentes.
-
Clique em OK.
Na seção de informações básicas do bucket, clique no ícone à direita de Policy Configuration Status
 .
-
Na caixa de diálogo Create Policy, configure os parâmetros abaixo.
Parâmetro
Descrição
Policy Name
Defina um nome personalizado para a política.
Policy Status
Ative a política.
Scan Path
Match By Prefix
Para verificar apenas objetos correspondentes a um prefixo específico, selecione esta opção e especifique o prefixo, como dir.
Configure For The Entire Bucket
Selecione esta opção para verificar todos os objetos do bucket.
Detection Cycle
Defina a frequência da detecção. É possível selecionar vários dias, por exemplo, todas as segundas e terças-feiras.
File Detection Time
Especifique os horários de início e fim da tarefa de detecção. A precisão temporal é de segundos.
File Detection Type
Escolha entre verificar todos os tipos de arquivo ou apenas alguns. Nesta última opção, selecione os tipos desejados na lista suspensa, como arquivos com sufixo .7z.
Clique em OK.
-
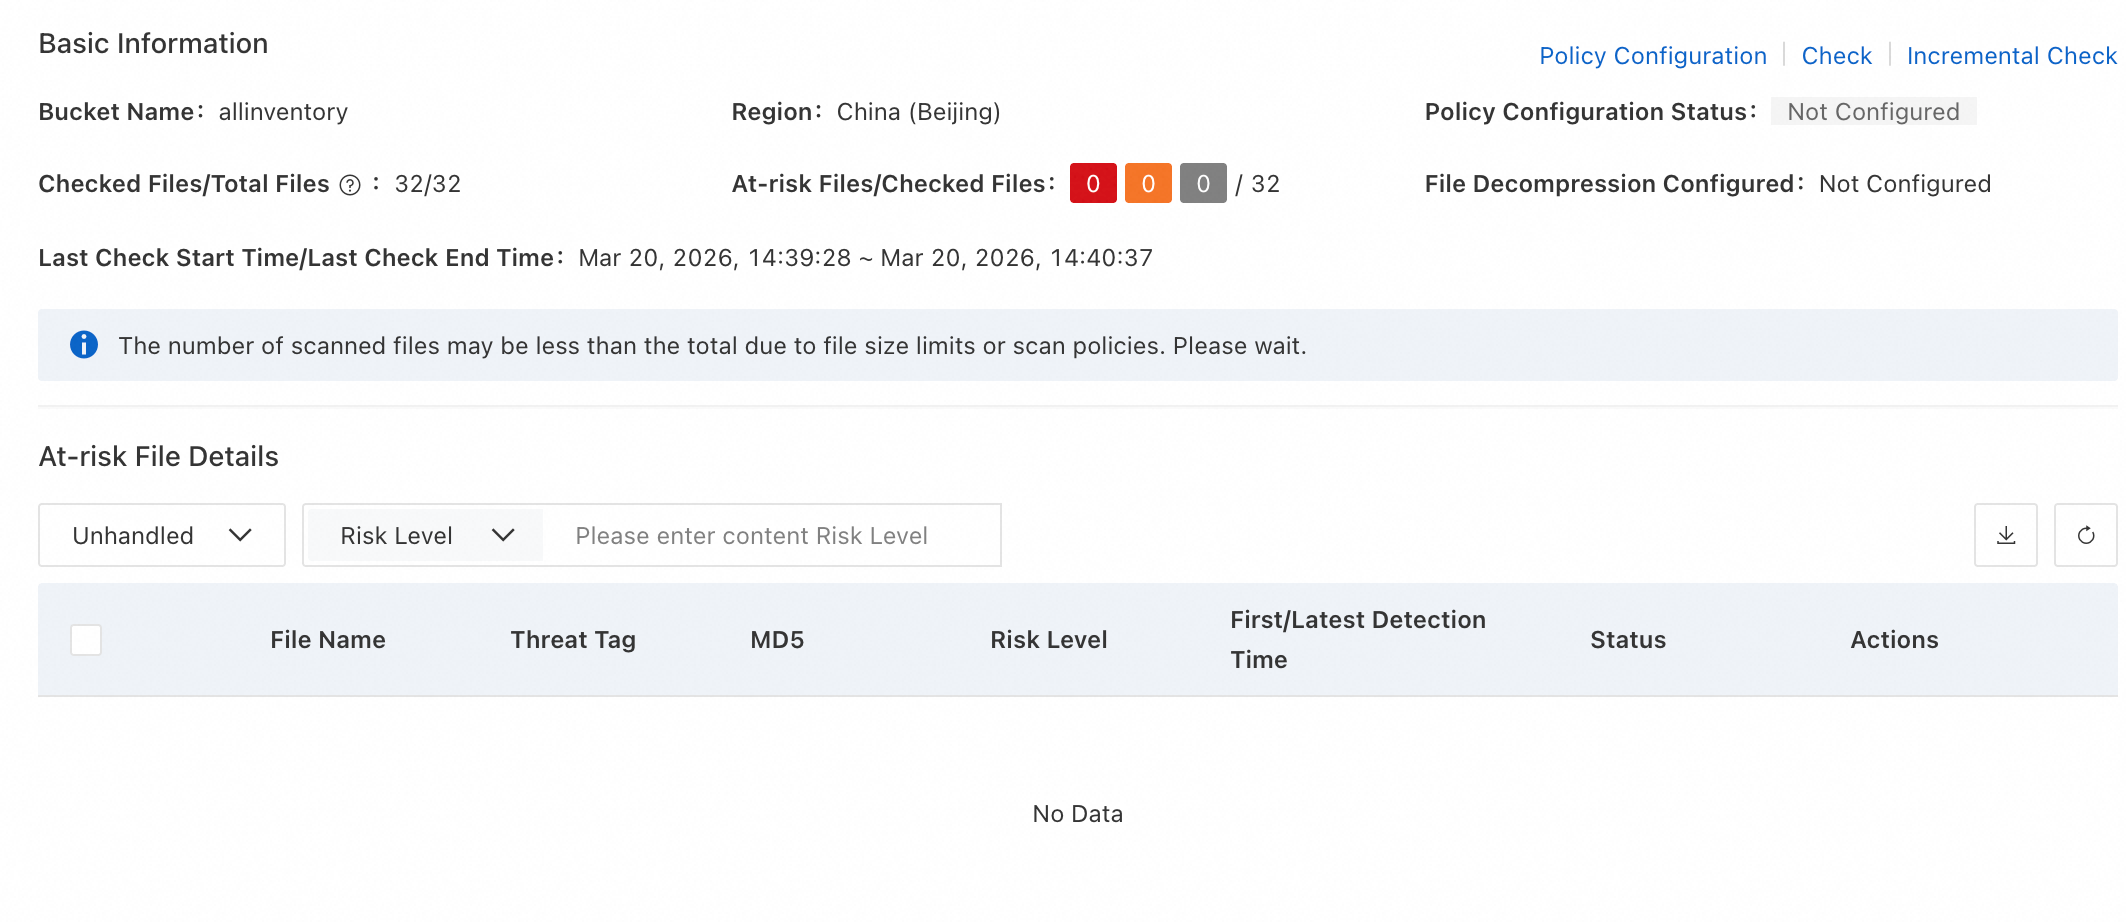
Visualize os resultados da detecção.
Caso nenhum arquivo de risco seja encontrado, a área de detalhes permanecerá vazia.
-
Se houver arquivos de risco, a área de detalhes exibirá o nome do objeto, rótulo da ameaça, MD5 do arquivo, nível de risco, data da primeira descoberta e horário da última verificação.
-
Trate os arquivos de risco identificados.
Na coluna Actions de cada arquivo de risco, clique em View Details para consultar a descrição do evento. Resolva o problema prontamente seguindo as sugestões de tratamento fornecidas na descrição.
Scheduled detection