Data Security Center (DSC) avalia a conformidade das configurações de segurança dos seus buckets ao verificar se as políticas de ACL e criptografia estão configuradas. O DSC detecta riscos de configuração e fornece recomendações de correção. Corrija esses riscos prontamente com base nas recomendações fornecidas para fortalecer a segurança de linha de base dos seus buckets do Object Storage Service (OSS).
Visão geral da solução
O DSC oferece suporte aos seguintes itens de verificação de risco de linha de base para buckets do OSS:
|
Nome da política |
Item de verificação |
Descrição |
|
Segurança de armazenamento de dados |
OSS-Enable server-side encryption for buckets |
Verifica se a criptografia no lado do servidor está ativada para um bucket do OSS. Dados em repouso devem ser criptografados para garantir confidencialidade e integridade. |
|
Backup e recuperação de dados |
OSS-Enable versioning for buckets |
Verifica se o versionamento está ativado para um bucket do OSS. Implemente o versionamento e um mecanismo de recuperação para gerenciar a redundância e proteger a disponibilidade dos dados. |
|
Gerenciamento de controle de acesso |
OSS-Enable hotlink protection for buckets, OSS-Configure an IP address whitelist for access |
Verifica se um bucket do OSS está exposto publicamente. Restrinja o acesso e o uso de dados conforme os requisitos de negócios para evitar a exposição pública de ativos de dados. |
|
Data Transmission Encryption |
OSS-Enable secure encrypted transfer |
Verifica se a criptografia em trânsito está ativada para objetos do OSS. Criptografe os dados em trânsito para garantir sua segurança. |
|
Logging, monitoramento e auditoria |
OSS-Enable logging for buckets |
Verifica se o logging está ativado para um bucket do OSS. Ative o logging e o monitoramento durante todo o ciclo de vida de processamento de dados para garantir rastreabilidade. |
|
Gerenciamento de identidade e permissões |
OSS-Check settings for "read/write/full control" permissions granted to anonymous accounts |
Verifica configurações de permissão inseguras em um bucket do OSS, como acesso público de leitura/gravação que permite modificar objetos armazenados. O acesso aos dados deve seguir o princípio do menor privilégio. Defina claramente as permissões de acesso para o pessoal relevante e evite acessos não autorizados. |
|
Proteção de dados sensíveis |
OSS-Check public read/write permissions for buckets that store sensitive data, OSS-Configure public read/write permissions for log files |
Verifica riscos de vazamento de dados, como permissões públicas de leitura/gravação em arquivos de log do OSS, e confirma se o controle de acesso está ativado para projetos com dados sensíveis. Neste exemplo, o DSC não executa a descoberta de dados sensíveis para o bucket do OSS e realiza apenas verificações de linha de base. Portanto, o item de verificação OSS-Check public read/write permissions for buckets that store sensitive data é aprovado por padrão. |
Conclua as verificações de segurança de linha de base e a correção em quatro etapas:
Crie um bucket do OSS: Crie um novo bucket do OSS para este tutorial.
Integre o bucket do OSS ao DSC: Ative a chave Configuration Risk no Asset Center.
Execute manualmente uma verificação de segurança de linha de base: O DSC executa automaticamente uma verificação diária de linha de base de segurança em todos os ativos conectados por volta das 01:00. Para visualizar os resultados imediatamente, execute a verificação manualmente.
Visualize e corrija riscos de segurança: Corrija os riscos de configuração detectados com base nos resultados da verificação.
Pré-requisitos
-
Você ativou a edição gratuita do Data Security Center e autorizou o DSC a acessar outros recursos da Alibaba Cloud.
A Free Edition do DSC fornece o recurso de verificação de linha de base. Ela oferece suporte a itens de verificação nas Alibaba Cloud Data Security Best Practices e inclui 500 TB de capacidade de proteção do OSS por mês sem custo. Este exemplo requer apenas a edição gratuita do DSC.
Etapa 1: Criar um bucket do OSS
No console do Object Storage Service (OSS), acesse a página Bucket List e clique em Create Bucket.
-
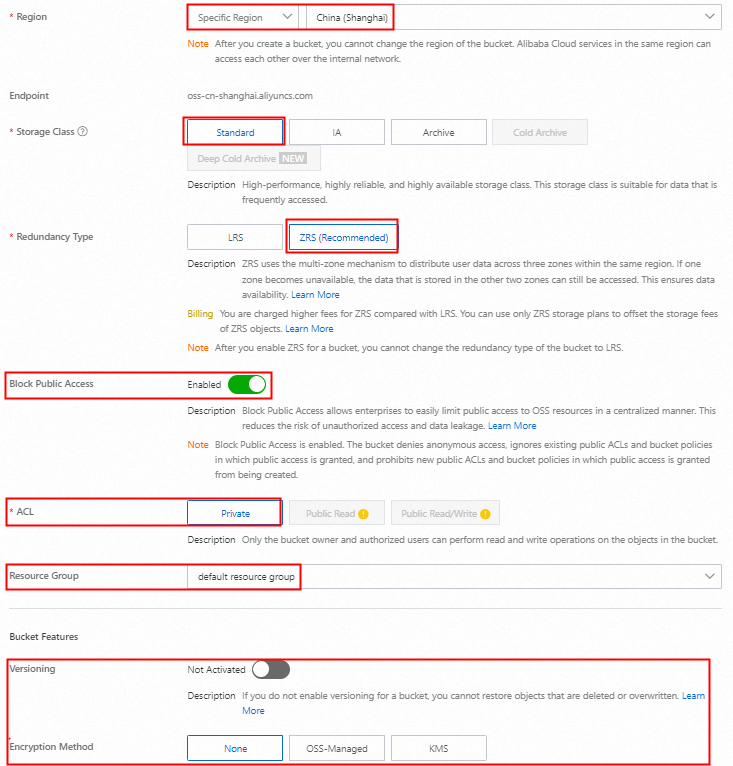
No painel Create Bucket, configure os parâmetros necessários, mantenha as configurações padrão para os demais parâmetros e clique em Create.
Etapa 2: Integrar o bucket do OSS ao DSC
Faça login no console do Data Security Center.
No painel de navegação à esquerda, selecione Asset Center.
-
Este exemplo usa a nova versão do Asset Center. Na página Asset Center, na seção Unstructured Data à esquerda, clique em OSS e, em seguida, clique em Asset synchronization.

-
Após a sincronização dos ativos, localize o novo bucket do OSS e ative a chave Configuration Risks.
Aguarde até que o Connection Status do bucket do OSS mude para Connected.

Etapa 3: Executar manualmente uma verificação de linha de base
3,1 Verificar se a política de verificação está ativada
No painel de navegação à esquerda, escolha .
-
Na aba , visualize os itens de verificação relacionados ao OSS e seus status.
A PIPL-based Security Baseline Check requer uma instância da Enterprise Edition do DSC. Este exemplo utiliza as Alibaba Cloud Data Security Best Practices para verificar a conformidade do bucket autorizado.
Por padrão, o DSC ativa todos os itens de verificação na política de verificação de linha de base para detectar riscos em ativos do OSS autorizados.

Confirme se a coluna de status dos itens de verificação do OSS exibe o ícone de ativado
 .
3,2 Executar manualmente verificações de segurança
Na aba , clique em Details na coluna Actions da política desejada.
-
Na aba Risk Situation, clique em Check para cada item de verificação relacionado ao OSS. A verificação estará concluída quando o botão ficar ativo novamente. Feche o painel.

Repita essas etapas para todas as outras verificações relevantes.
Etapa 4: Visualizar e corrigir riscos de segurança
4,1 Visualizar resultados da verificação do bucket
-
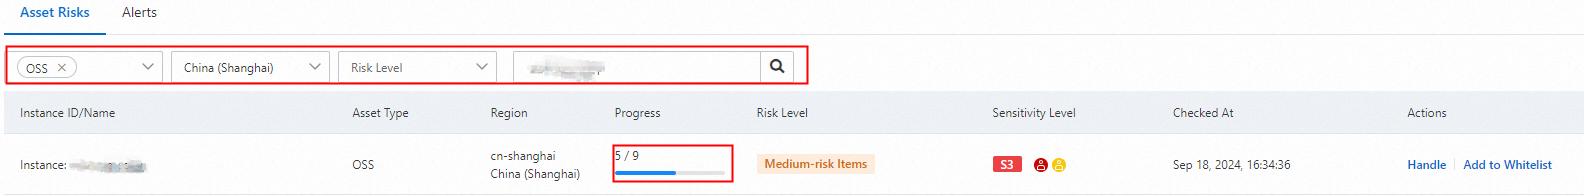
Após a conclusão da verificação de linha de base, acesse a aba Asset Risk e pesquise o bucket desejado. Os resultados mostram que cinco itens de configuração de segurança foram aprovados e exibem o horário da última verificação.
-
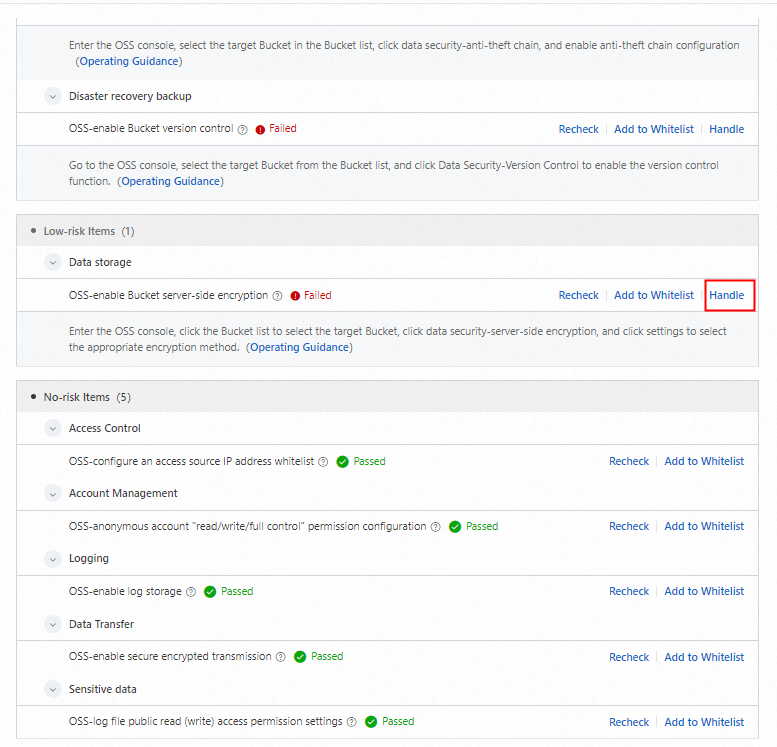
Clique em Handle na coluna Actions para visualizar os itens de verificação reprovados e as soluções de correção.
4,2 Corrigir itens de risco
Na seção Risk Details, clique em Handle ao lado de um item de risco, como OSS-Enable server-side encryption for buckets, para abrir a página de correção correspondente.
-
Você será redirecionado para a página Server-Side Encryption do bucket do OSS. Clique em Settings, defina um método de criptografia, como OSS-managed, e clique em Save. Para obter mais informações sobre como configurar a criptografia no lado do servidor, consulte server-side encryption.

4,3 Executar novamente a verificação de validação
Retorne ao painel de detalhes de risco no DSC e clique em Recheck.
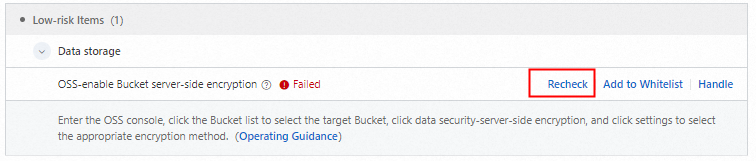
A verificação agora aparece como Aprovada, o que indica que o risco foi resolvido.
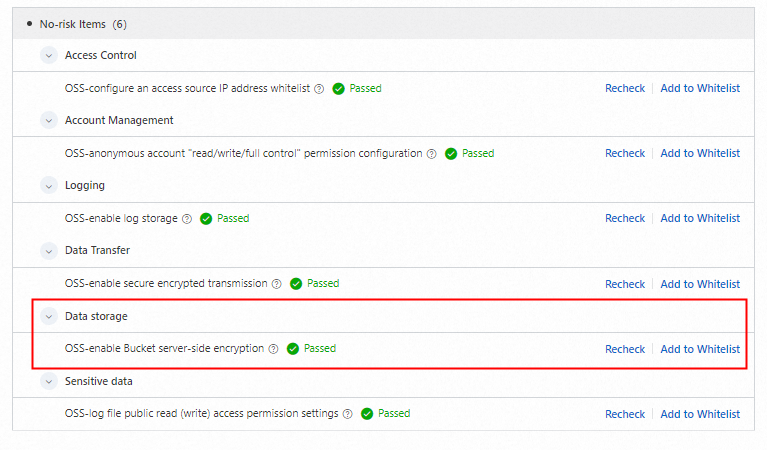
Siga o mesmo processo para corrigir todos os itens de risco e melhorar a conformidade da configuração de segurança do seu bucket do OSS.
Resumo
Verifique a conformidade da configuração de segurança de qualquer novo bucket do OSS antes de armazenar dados nele para aumentar a segurança dos dados.
Política de proteção de dados sensíveis
Antes da execução de uma varredura de descoberta de dados sensíveis em um bucket do OSS, o DSC marca a verificação de linha de base OSS-Check public read/write permissions for buckets that store sensitive data como Passed por padrão. Para manter seu bucket do OSS em conformidade após o armazenamento de dados, crie uma tarefa de descoberta de dados sensíveis para varrer o bucket periodicamente. Se dados sensíveis forem encontrados, o DSC executará a verificação de linha de base OSS-Check public read/write permissions for buckets that store sensitive data, permitindo que você corrija o risco prontamente.
Para obter mais informações sobre tarefas de descoberta de dados sensíveis, consulte Scan for sensitive data by using a discovery task.
A edição gratuita do Data Security Center fornece 5 GB de capacidade gratuita de descoberta de dados sensíveis do OSS por mês. Se essa cota não atender às suas necessidades de negócios, adquira uma edição paga do Data Security Center. Para obter mais informações, consulte Purchase Data Security Center.
Gerenciamento de lista de permissões
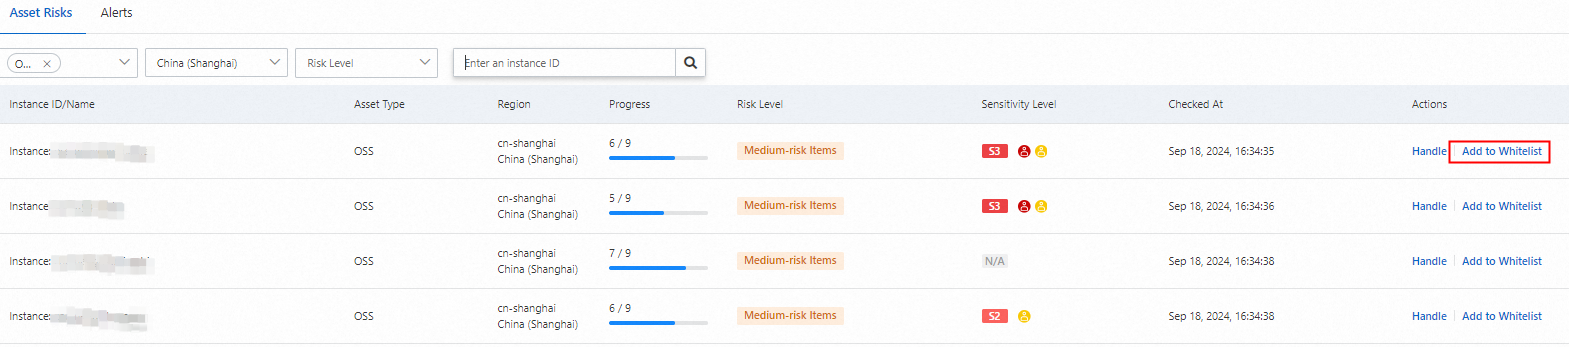
Se o resultado de uma verificação para um ativo específico puder ser ignorado com segurança, acesse a aba Asset Risk. Na coluna Actions do ativo, clique em Add to Whitelist para adicionar o ativo à lista de permissões desse item de verificação.
A edição gratuita do Data Security Center não oferece suporte ao gerenciamento de lista de permissões. Para usar esse recurso, adquira uma instância da Enterprise Edition do Data Security Center.