O ossbrowser permite gerenciar permissões de forma simples, concedendo aos usuários acesso a recursos específicos em um bucket.
Casos de uso
Quando vários funcionários precisam acessar recursos em um bucket, o ossbrowser permite conceder permissões diferentes a cada um. Por exemplo, é possível conceder a um funcionário acesso temporário a um diretório específico de um bucket ou conceder a outro funcionário permissões de somente leitura ou leitura/gravação de longo prazo em um bucket inteiro ou em um diretório específico.
Pré-requisitos
Para segurança dos dados, use o par de AccessKey de um usuário RAM (por exemplo, Usuário RAM A) para fazer login no ossbrowser. Esse usuário RAM precisa ter permissões para gerenciar um bucket e receber a política AliyunRAMFullAccess (para gerenciar o Resource Access Management) e a política AliyunSTSAssumeRoleAccess (para chamar a operação de API AssumeRole do STS). Essas políticas são necessárias para autorização temporária e autorização simplificada de políticas. Para mais informações, consulte Criar um usuário RAM e Conceder permissões a um usuário RAM.
Autorização temporária
A autorização temporária permite gerar um token de autorização temporário chamando a operação de API AssumeRole. Forneça esse token a um usuário, que poderá assumir uma função RAM para obter acesso temporário a um diretório específico do seu bucket. O token expira automaticamente após um período determinado.
-
Faça login no ossbrowser usando o par de AccessKey do Usuário RAM A.
Para mais informações, consulte Criar um par de AccessKey e Fazer login no ossbrowser 1.0.
-
Clique no nome do bucket de destino.
-
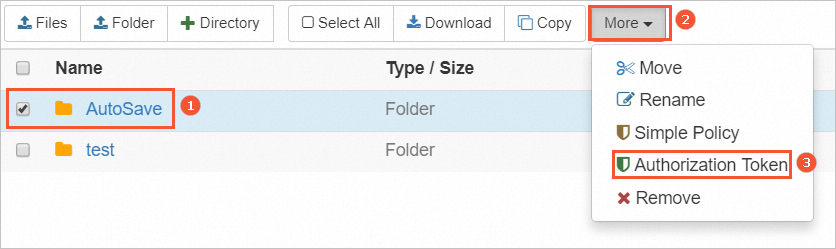
Marque a caixa de seleção do diretório que deseja autorizar e escolha .
nullTokens de autorização só podem ser gerados para diretórios.
-
Configure as permissões, o período de validade e a função RAM e clique em Generate.
nullA função RAM precisa ter pelo menos permissões de somente leitura no diretório.
-
Clique em Copy para copiar o token de autorização gerado.
-
Forneça o token de autorização a outros usuários para que possam acessar temporariamente um diretório no seu bucket.
nullEsses usuários podem usar o token de autorização para fazer login no ossbrowser. Para mais informações, consulte Fazer login no ossbrowser 1.0.
Autorização de longo prazo
O ossbrowser oferece autorização de longo prazo por meio do recurso de autorização simplificada de políticas. Esse recurso gera automaticamente uma política com base nas permissões selecionadas e a vincula a um usuário RAM. Após a autorização, o usuário RAM terá permissões de longo prazo de somente leitura ou leitura/gravação em um bucket ou diretório específico.
O recurso de autorização simplificada de políticas do ossbrowser é baseado no Alibaba Cloud Resource Access Management (RAM). Para um controle mais granular, também é possível gerenciar usuários RAM diretamente no console do RAM.
-
Faça login no ossbrowser como Usuário RAM A.
-
Clique no nome do bucket de destino.
-
Marque a caixa de seleção de um ou mais arquivos ou diretórios a serem autorizados e escolha .
-
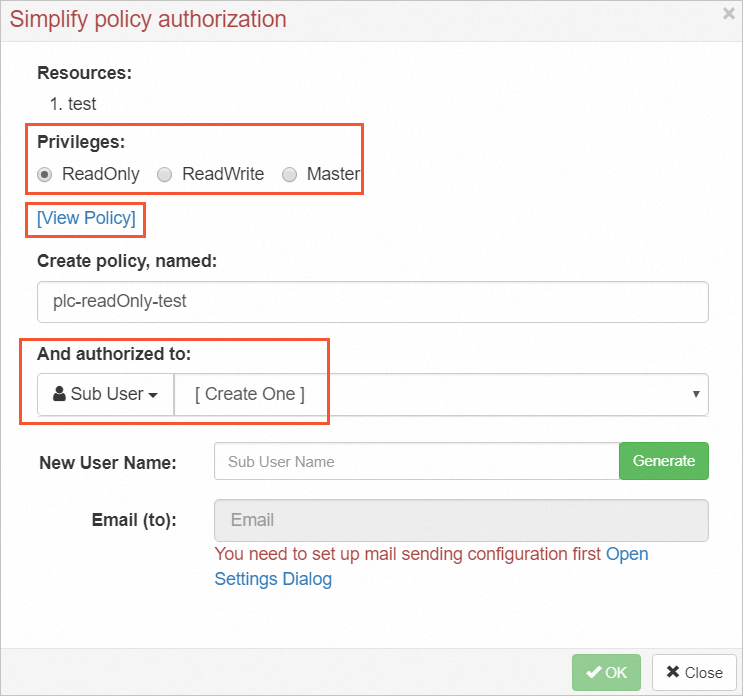
Na página Simplify policy authorization, selecione as permissões desejadas.
-
Conceda permissões a um usuário RAM existente (por exemplo, Usuário RAM B) ou crie um novo usuário RAM.
 null
Clique em View Policy para visualizar o texto da política gerada e copiá-lo para uso em outros locais. Por exemplo, cole o texto da política no console do RAM para editar políticas de autorização de usuários RAM e funções RAM.
-
O Usuário RAM B agora pode fazer login no ossbrowser com seu par de AccessKey e gerenciar os recursos autorizados.