Cria ou gerencia arquivos de configuração. Esses arquivos armazenam credenciais de acesso e definições de configuração. O comando config pode ser interativo ou não interativo, dependendo do seu cenário de uso.
Criar um arquivo de configuração
-
Execute o comando a seguir para iniciar o processo de configuração:
ossutil config -
Siga as instruções na tela para configurar o caminho do arquivo de configuração. Pressione a tecla Enter para usar o caminho padrão do arquivo de configuração.
Este exemplo mostra como configurar o caminho padrão do arquivo de configuração no Linux.
Please enter the config file name,the file name can include path(default /root/.ossutilconfig, carriage return will use the default file. If you specified this option to other file, you should specify --config-file option to the file when you use other commands): -
Especifique o AccessKey ID, o AccessKey secret e o ID da região conforme as instruções na tela.
-
Insira o AccessKey ID que você criou.
Please enter Access Key ID [****************id]:LTAI**************** -
Insira o AccessKey secret que você criou.
Please enter Access Key Secret [****************sk]:R6vg********************* -
Insira o ID da região onde está localizado o bucket que armazena seus dados. Valor padrão: cn-hangzhou.
Please enter Region [cn-hangzhou]: cn-hangzhou -
Especifique o endpoint da região onde o bucket está localizado. Pressione Enter para pular esta etapa.
Após especificar o ID da região na etapa anterior, o endpoint público da região é usado por padrão. Por exemplo, se você definir
region-idcomocn-hangzhou, o endpoint público padrão seráhttps://oss-cn-hangzhou.aliyuncs.com.Caso precise usar um endpoint diferente, insira-o. Para acessar o OSS a partir de outros serviços da Alibaba Cloud na mesma região do OSS, utilize o endpoint interno da região (
https://oss-cn-hangzhou-internal.aliyuncs.comneste exemplo).Please enter Endpoint (optional, use public endpoint by default) [None]: https://oss-cn-hangzhou-internal.aliyuncs.com
A tabela a seguir descreve os parâmetros.
Parâmetro
Obrigatório
Descrição
accessKeyID
Sim
O par de AccessKeys (AccessKey ID e secret) do usuário RAM. Para obter informações sobre como obter um par de AccessKeys, consulte Criar um par de AccessKeys para um usuário RAM.
É possível criar rapidamente um par de AccessKeys para um usuário RAM com permissões totais de acesso ao OSS usando um script do Resource Orchestration Service (ROS). Para isso, acesse o assistente para criação de pilha baseada em modelo, selecione I confirm that Alibaba Cloud ROS may create RAM resources na seção Security Confirmation e clique em Create.
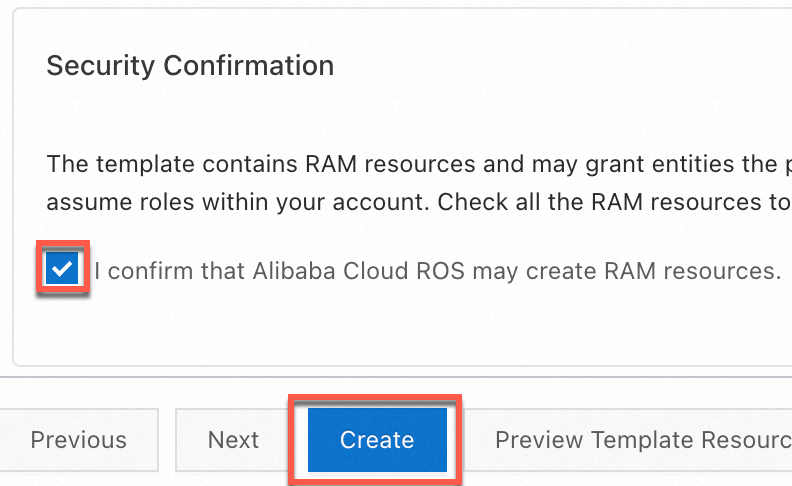
Após a criação do par de AccessKeys, copie-o na aba Outputs.

accessKeySecret
Sim
Region
Sim
O ID da região onde seu bucket do OSS está localizado. Neste exemplo, utiliza-se o ID da região China (Hangzhou) (cn-hangzhou). Para obter informações sobre os IDs de outras regiões, consulte regiões e endpoints.
endpoint
Não
Especifique o endpoint da região onde o bucket está localizado. Se nenhum endpoint for especificado manualmente, o parâmetro Region gera automaticamente um endpoint público. Para utilizar um endpoint interno, é necessário especificá-lo explicitamente. Neste exemplo, usa-se o endpoint público da região China (Hangzhou) (
https://oss-cn-hangzhou.aliyuncs.com).Para acessar o OSS a partir de outros serviços da Alibaba Cloud na mesma região do OSS, utilize o endpoint interno da região (
https://oss-cn-hangzhou-internal.aliyuncs.comneste exemplo).Para mais informações sobre a relação entre regiões e endpoints, consulte Regiões e endpoints.
-
Criar e consultar definições de configuração
Criar definições de configuração
ossutil config setEste comando cria definições de credenciais de acesso ou configurações. Nesse caso, o comando é não interativo. A opção --config-file especifica o caminho para o arquivo de configuração, e a opção --profile especifica a seção de perfil.
O comando de exemplo a seguir define o parâmetro de região na seção dev do arquivo de configuração myconfig:
ossutil config set region cn-hangzhou --config-file myconfig --profile devPara excluir um item de configuração, defina o valor como uma string vazia na linha de comando ou exclua a entrada manualmente usando um editor de texto.
ossutil config set region "" --config-file myconfig --profile devConsultar definições de configuração
ossutil config getEste comando consulta credenciais de acesso ou definições de configuração. Nesse caso, o comando é não interativo. A opção --config-file especifica o caminho para o arquivo de configuração, e a opção --profile especifica a seção de perfil a ser usada. O comando de exemplo a seguir consulta o parâmetro de região na seção dev do arquivo de configuração myconfig:
ossutil config get region --config-file myconfig --profile devListar todas as seções de configuração
Este comando lista todas as seções. Nesse caso, o comando é não interativo.
ossutil config list-profilesConfigurar credenciais de acesso
ossutil config credentialEste comando configura as credenciais de acesso. Nesse caso, o comando é interativo. O sistema perguntará se você deseja criptografar o AccessKey ID, o AccessKey secret e o token.
ossutil config credential
The command creates a config file and stores configuration settings and credentials.

Please enter the config file name,the file name can include path(default "C:\Users\issuser\.ossutilconfig", carriage return will use the default file. If you specified this option to other file, you should specify --config-file option to the file when you use other commands):

No config file entered, will use the default config file "C:\Users\issuser\.ossutilconfig"For the following settings, carriage return means skip the configuration.
Please enter profile:
Please enter authenticate mode, supports RamRoleArn,EcsRamRole,Process,Uri,OIDCRoleArn,AK,StsToken:
Do you need to encryt access key id and access key secret (y or N)
Please enter Access Key ID [None]:
Please enter Access Key Secret [None]: