O API MCP Server oferece suporte a endpoints públicos e de VPC. Com o PrivateLink, você acessa o API MCP Server a partir de uma VPC pela rede interna da Alibaba Cloud, garantindo maior segurança e estabilidade. Este tópico descreve como criar um endpoint de interface para acessar o API MCP Server por meio do PrivateLink.
Casos de uso
Agentes de IA no ECS, ECI ou Function Compute chamam o API MCP Server por uma rede privada, evitando tráfego pela rede pública.
Em cenários de segurança e conformidade, roteie o tráfego de saída de aplicações sensíveis por uma rede privada para reduzir o risco de vazamento de dados.
O PrivateLink proporciona baixa latência e alta largura de banda estável, sendo ideal para chamadas de API de alta frequência.
Após configurar o PrivateLink, o endpoint público permanece inalterado. Ambos os métodos de acesso podem coexistir.
Faturamento
O PrivateLink é um serviço de pagamento conforme o uso, cobrado por hora com base nas instâncias de endpoint e no processamento de dados. A ativação do serviço é gratuita. Faturamento do PrivateLink.
Pré-requisitos
Uma VPC e um vSwitch criados na mesma região do endpoint. VPCs e vSwitches.
Os recursos em nuvem que acessam o API MCP Server, como instâncias ECS, devem estar na VPC de destino ou ter conectividade de rede com ela.
Procedimento
Etapa 1: Criar um endpoint de interface
Faça login no console e acesse .
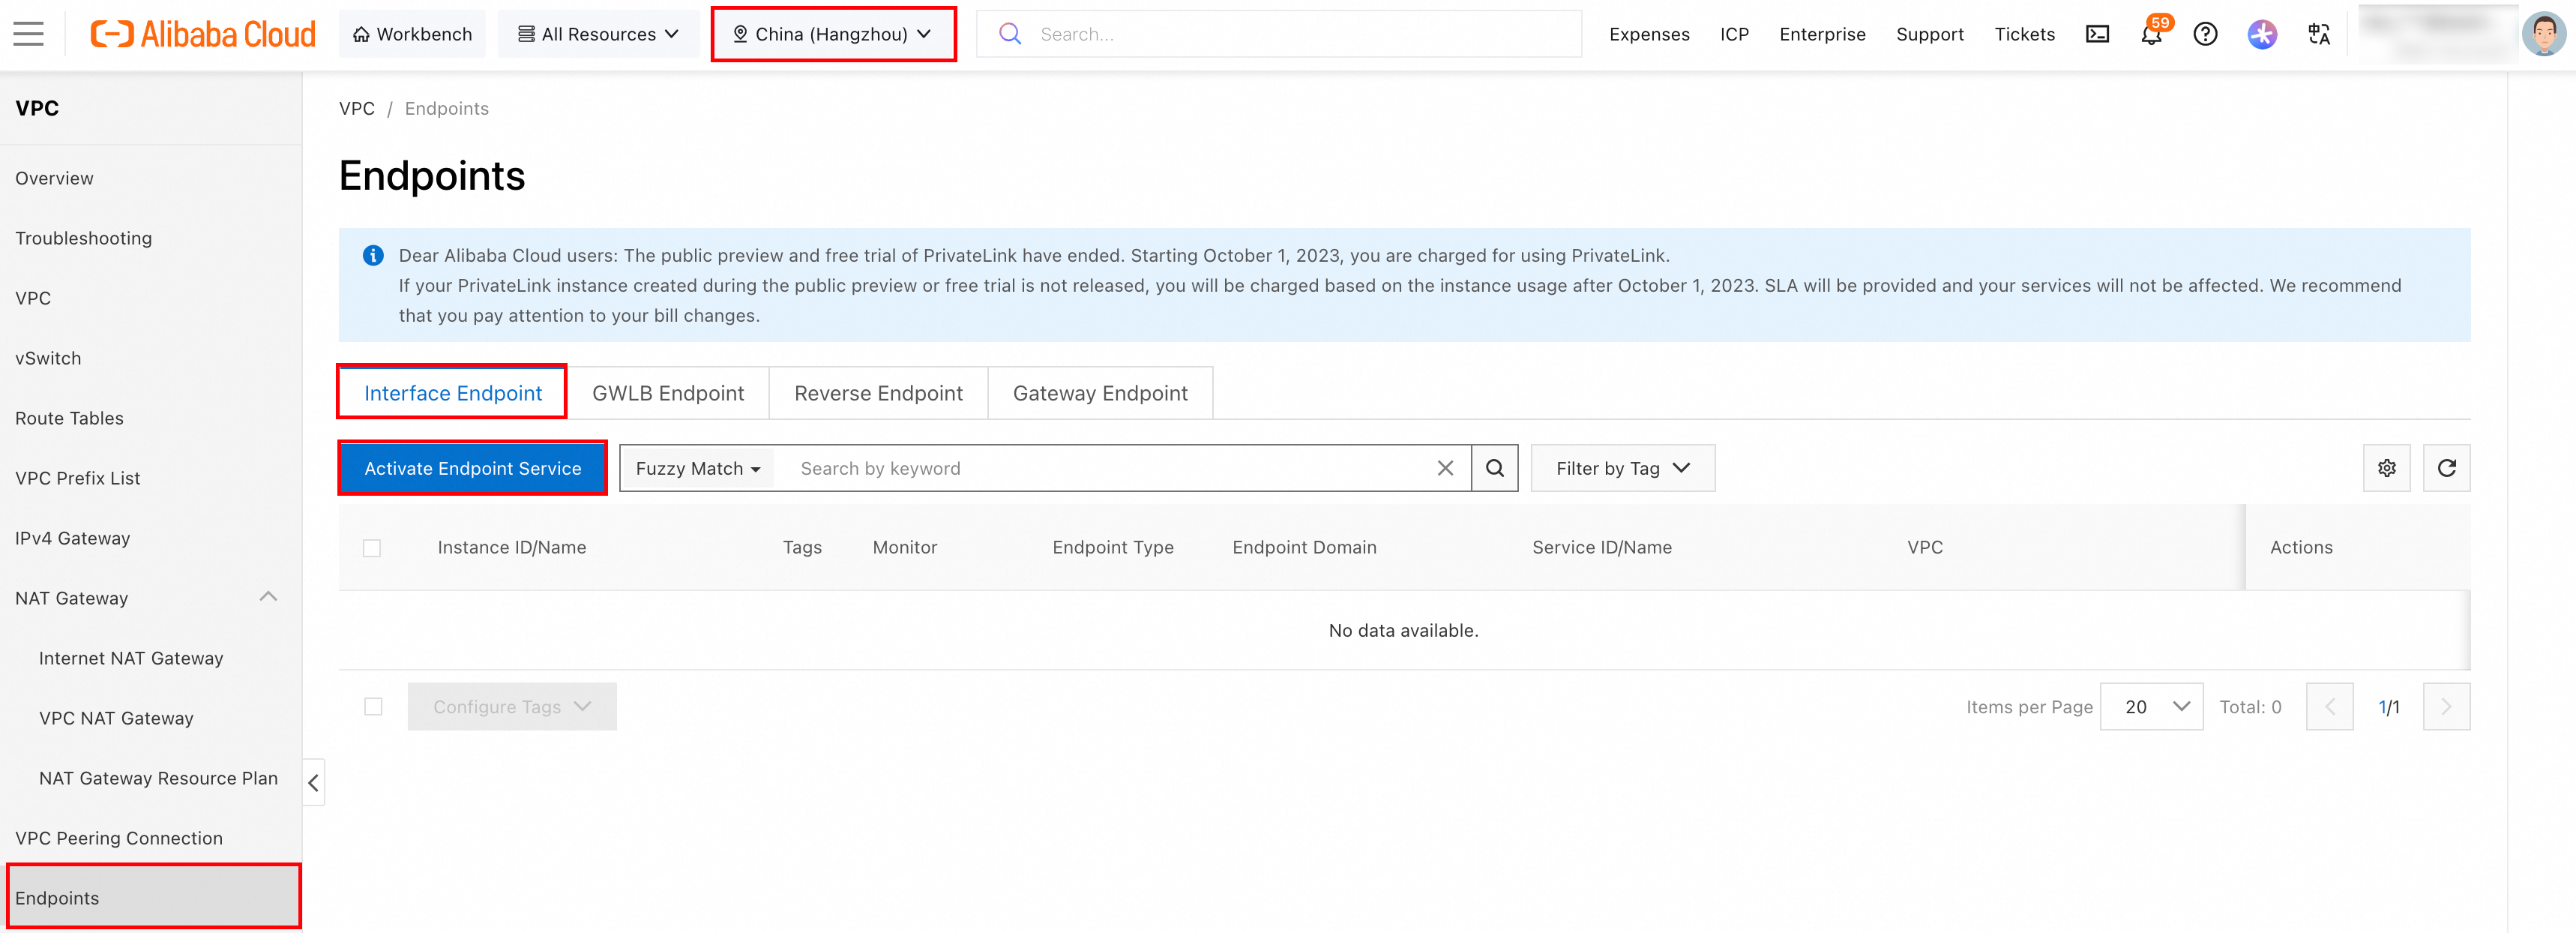
Na barra de navegação superior, selecione uma região compatível com o acesso ao API MCP Server via PrivateLink.
-
Na aba Interface Endpoint, clique em Create Endpoint. Se esta for sua primeira vez usando o PrivateLink, clique primeiro em Enable PrivateLink.
-
Na página Create Endpoint, configure os parâmetros abaixo e mantenha os valores padrão para os demais.
Region: Preenchido automaticamente com base na região selecionada. Não editável.
Endpoint Type: Selecione Interface Endpoint.
Endpoint Name: Insira um nome personalizado para o endpoint.
Type: Selecione Select Service.
-
Available Services: Na caixa de pesquisa Endpoint Service Name, pesquise e selecione o nome exato do serviço. Cada endpoint pode se associar a apenas um serviço de endpoint. A tabela a seguir lista os nomes dos serviços por região.
Exemplo: nome do serviço de endpoint para a região
China (Hangzhou):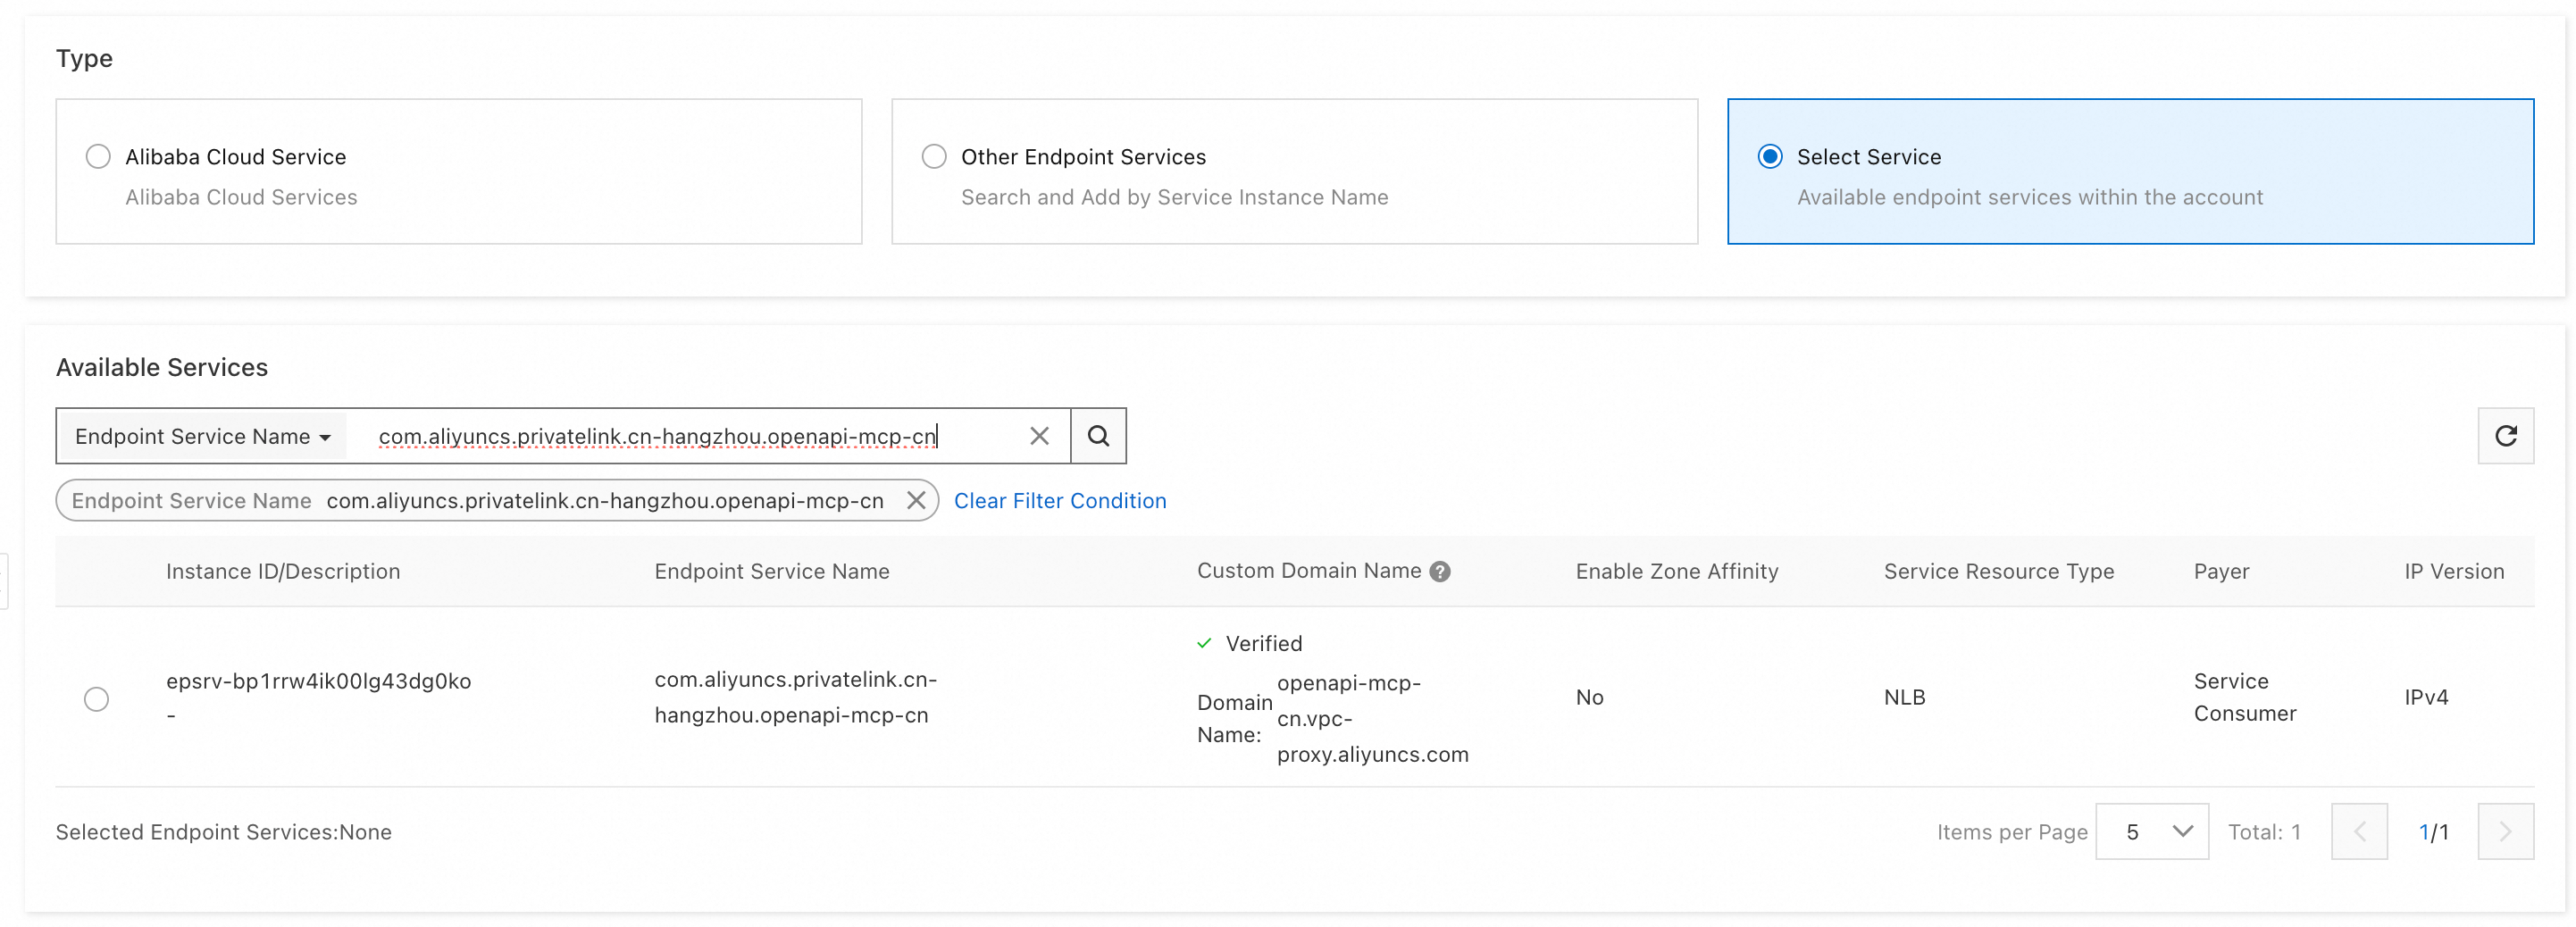
VPC: Selecione a VPC para o endpoint.
Zone and vSwitch: Selecione uma zona suportada e um vSwitch nessa zona. O sistema cria uma interface de rede de endpoint em cada vSwitch selecionado.
Security Groups: Selecione um grupo de segurança para a interface de rede do endpoint a fim de controlar a comunicação de dados.
-
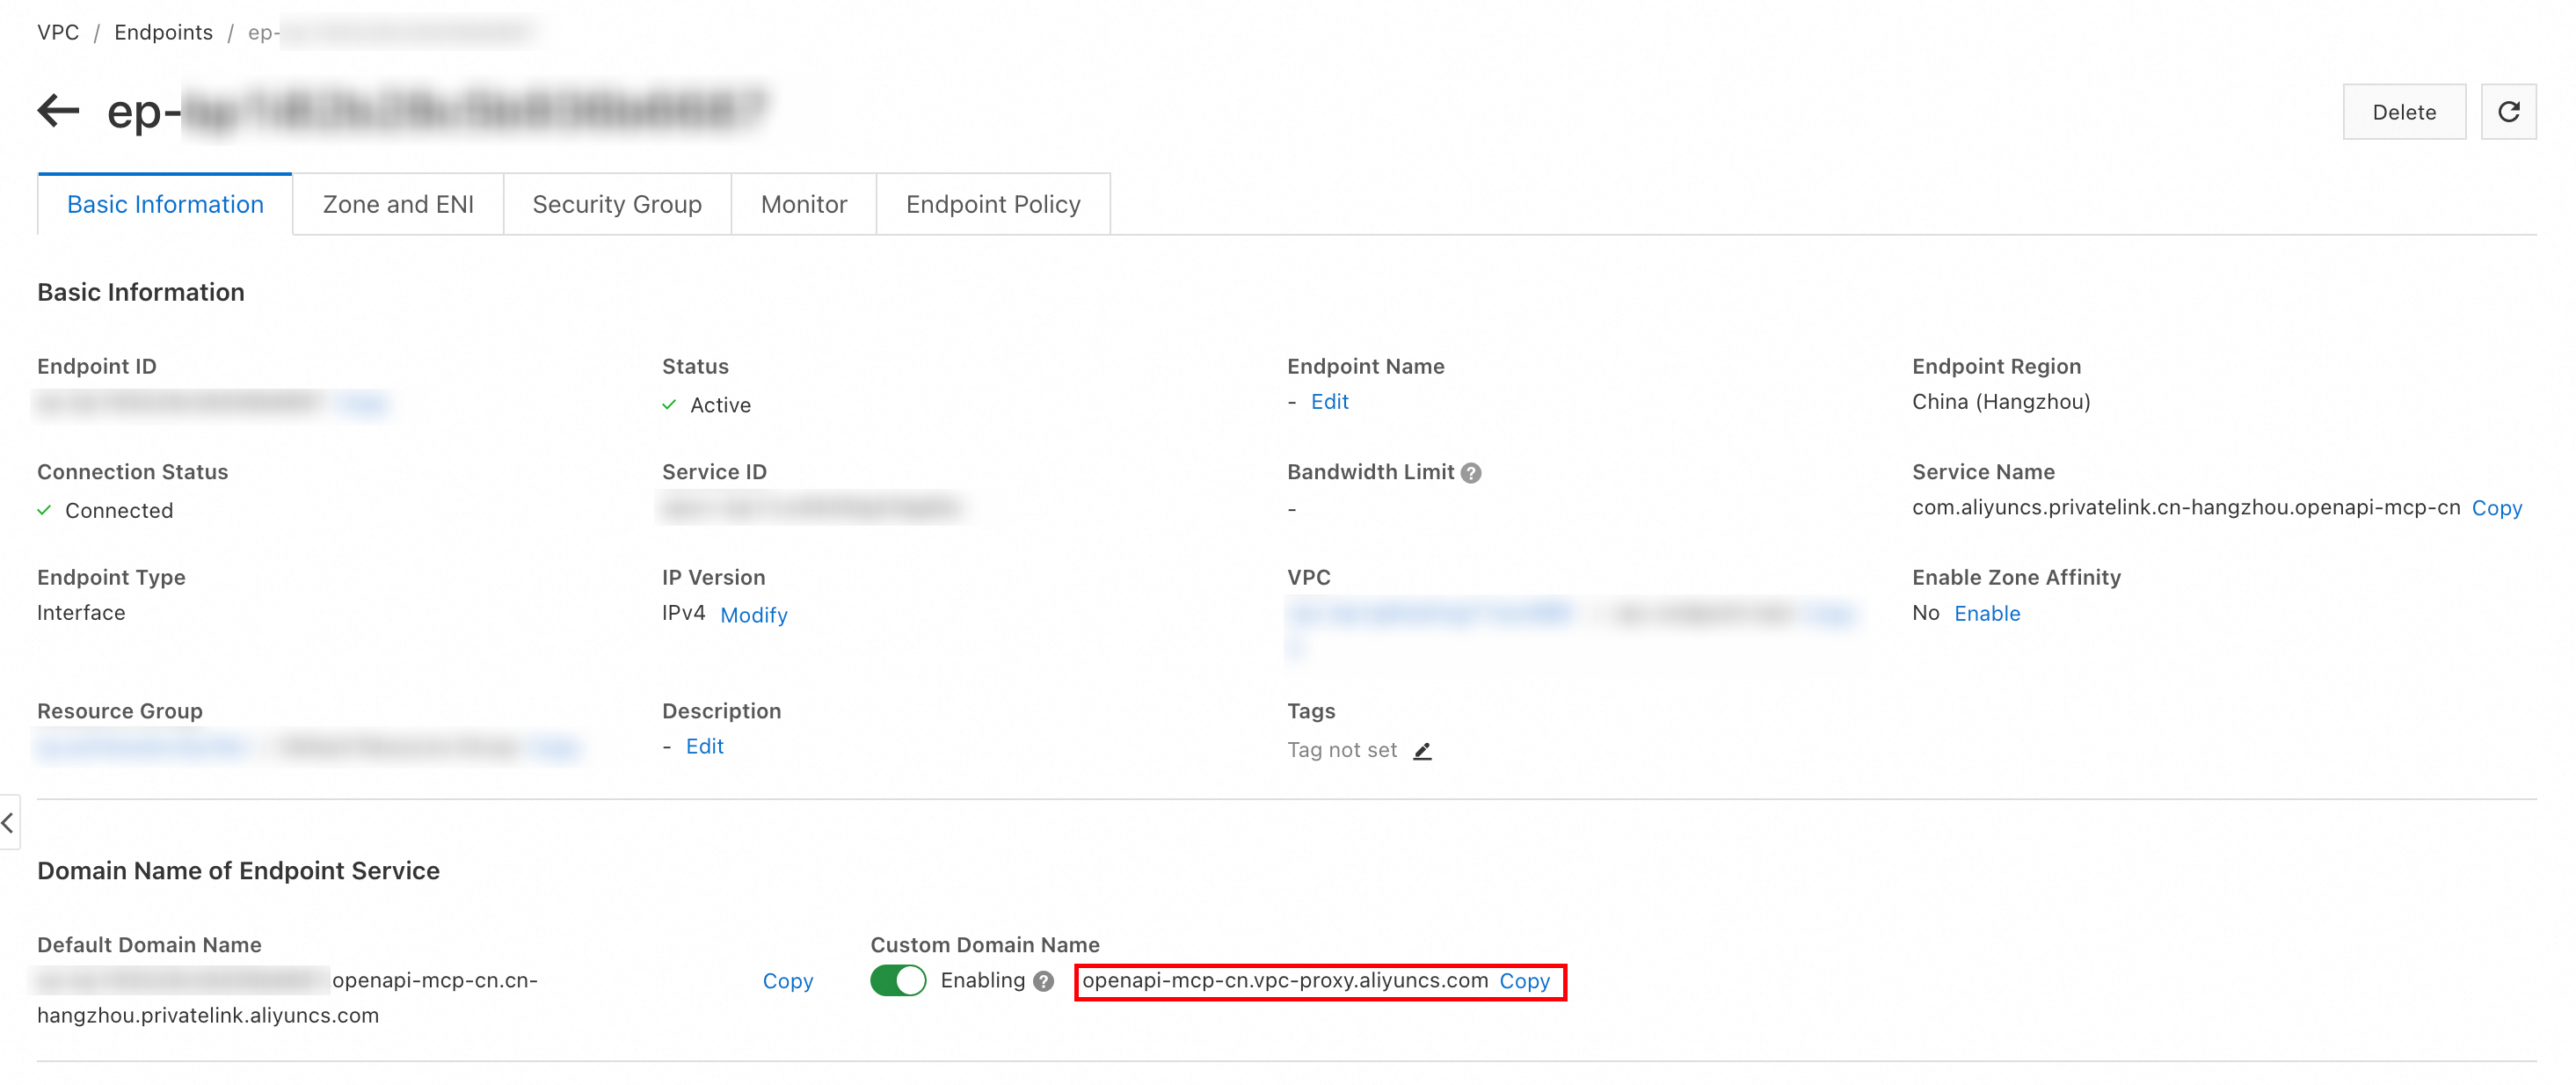
Clique em OK. Após a criação, acesse a página Endpoints e anote o nome de domínio do endpoint. Esse nome de domínio é necessário para acessar o API MCP Server.
Etapa 2: Verificar a conectividade
Depois de criar o endpoint, utilize o nome de domínio dele para acessar o API MCP Server a partir de recursos na VPC, como instâncias ECS. Por exemplo, execute o comando ping em uma instância ECS com acesso ao endpoint para validar a conectividade:
[root@11111118111111111Z ~]# ping openapi-mcp-cn.vpc-proxy.aliyuncs.com
PING openapi-mcp-cn.vpc-proxy.aliyuncs.com (10.0.0.32) 56(84) bytes of data.
64 bytes from 10.0.0.32: icmp_seq=1 ttl=102 time=0.570 ms
64 bytes from 10.0.0.32: icmp_seq=2 ttl=102 time=0.382 ms
64 bytes from 10.0.0.32: icmp_seq=3 ttl=102 time=0.423 ms
64 bytes from 10.0.0.32: icmp_seq=4 ttl=102 time=0.395 ms
64 bytes from 10.0.0.32: icmp_seq=5 ttl=102 time=0.457 ms