A Alibaba Cloud utiliza identidades, credenciais e autorização para proteger o acesso dos usuários aos recursos de cloud. Uma identidade identifica exclusivamente um usuário, uma credencial verifica essa identidade e a autorização determina a quais recursos o usuário pode acessar.
Identidade
Uma identidade identifica exclusivamente um usuário. A Alibaba Cloud determina as permissões do usuário com base na identidade e oferece suporte a três tipos: conta Alibaba Cloud, usuário do Resource Access Management (RAM) e função RAM.
-
Conta Alibaba Cloud
Uma conta Alibaba Cloud é a proprietária de todos os recursos vinculados a ela e possui permissões totais. O faturamento de todo o uso de recursos recai sobre a conta. Utilize um usuário RAM ou uma função RAM para fazer logon no console e chamar operações de API, a menos que o uso da conta Alibaba Cloud seja estritamente necessário.
-
Usuário RAM
Uma identidade com ID e credencial fixos que representa uma pessoa ou um aplicativo. Para mais informações, consulte Overview.
-
Função RAM
Uma função RAM é um tipo de identidade RAM com políticas anexadas. Ao contrário de um usuário RAM, a função não se vincula a uma única pessoa ou aplicativo — qualquer principal confiável pode assumi-la. As funções não possuem credenciais de longo prazo, como senhas ou pares de AccessKey. Quando um principal assume uma função, o Security Token Service (STS) gera credenciais de segurança temporárias, válidas apenas para aquela sessão.
Por exemplo, a Conta A cria a função RAM a_rr1, concede a ela
FullAccessno Object Storage Service (OSS) e a atribui ao usuário RAM b_ru1 da Conta B. O usuário RAM b_ru1 pode então assumir a_rr1 e gerencie os recursos de OSS da Conta A.Para mais informações, consulte Overview.
Credencial
Uma credencial verifica a identidade do usuário. Forneça uma credencial válida para se autenticar durante o logon. A Alibaba Cloud oferece suporte aos seguintes tipos de credencial:
-
Um par de AccessKey de uma conta Alibaba Cloud ou de um usuário RAM. Um par de AccessKey consiste em um AccessKey ID e um AccessKey secret e tem validade permanente.
AvisoUm par de AccessKey de uma conta Alibaba Cloud tem acesso total a todos os recursos da conta. Pares de AccessKey vazados representam ameaças críticas à segurança. Utilize o par de AccessKey de um usuário RAM e renove-o regularmente. Para obter informações sobre como crie um par de AccessKey para um usuário RAM, consulte Create an AccessKey.
-
Um token do Security Token Service (STS) de uma função RAM. Os tokens STS são credenciais temporárias com períodos de validade e permissões configuráveis. Para mais informações, consulte STS overview
NotaOs tokens STS possuem um período de validade. Atualize o token STS após a expiração.
Um bearer token para autenticação e autorização. Somente o Cloud Call Center permite o uso de um bearer token para inicializar um cliente Credentials. Para usar um bearer token, selecione BearerToken para o parâmetro Configure Authentication Mode.
O vazamento de credenciais representa uma ameaça crítica aos recursos de cloud e aos seus negócios. Priorize a segurança das credenciais durante as operações e manutenção (O&M) de rotina. Para mais informações, consulte Credential security solutions.
Autorização
Por meio da autorização, administradores do sistema ou proprietários de recursos concedem permissões de acesso aos usuários. Após verificar a identidade do usuário, o sistema determina se ele pode executar operações específicas com base nas permissões atribuídas.
Cada operação de API da Alibaba Cloud requer permissões mínimas. visualize as permissões necessárias na página API Docs da operação de API no OpenAPI Explorer. A figura a seguir mostra as informações de autorização da operação RunInstances do Elastic Compute Service (ECS).
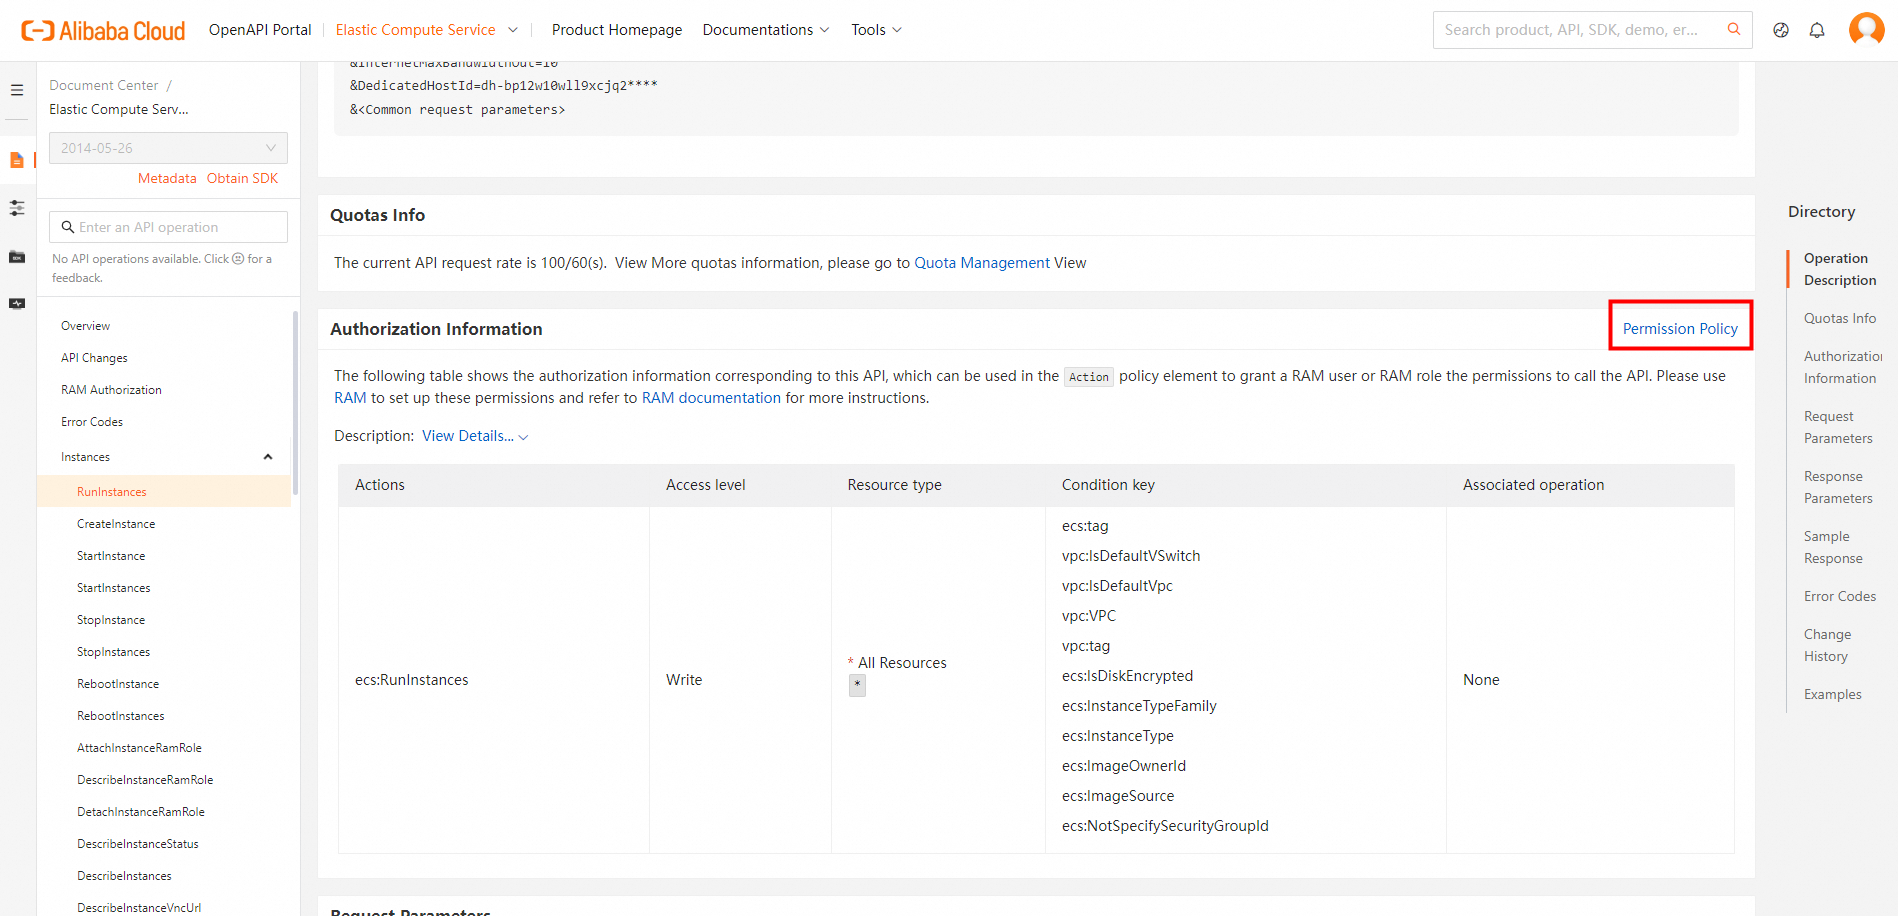
-
Conta Alibaba Cloud
Uma conta Alibaba Cloud possui permissões totais e imutáveis sobre todos os recursos vinculados a ela. Não é necessário conceder permissões a uma conta Alibaba Cloud, nem é possível modificar essas permissões. No entanto, se a conta pertencer a um diretório de recursos, as políticas de controle de acesso desse diretório poderão se aplicar. Para mais informações, consulte Overview.
-
Usuário RAM
Você pode conceder as permissões exibidas na página API Docs de uma operação de API a um usuário RAM. Para mais informações, consulte Manage RAM user permissions.
-
Função RAM
Em comparação com a autorização de um usuário RAM, a autorização de uma função RAM requer uma etapa adicional.
Especifique a entidade confiável da função RAM: uma conta Alibaba Cloud, um usuário RAM ou outra função RAM.
Conceda as permissões necessárias. Para mais informações, consulte Overview.
Considere os seguintes cenários ao conceder permissões a uma função RAM:
Cenário 1: Cadeia de autorização
Por exemplo, o usuário RAM aRamUser1 da Conta A pode assumir a função RAM bRamRole1 da Conta B, e bRamRole1 pode assumir a função RAM cRamRole1 da Conta C. Embora aRamUser1 não tenha autorização direta para assumir cRamRole1, ele pode acessar os recursos da Conta C por meio de bRamRole1. Esse é o efeito da cadeia de autorização.
Cenário 2: Autorização implícita
Caso você defina a conta Alibaba Cloud atual como a entidade confiável de uma função RAM, qualquer usuário RAM ou função RAM com a permissão
assumeRolenessa conta poderá assumir a função por padrão. Se a função possuir permissões elevadas, qualquer usuário RAM ou função RAM com apenas a permissãoassumeRoleobterá essas permissões elevadas.