Informações básicas
Os discos de sistema armazenam o sistema operacional, aplicativos e arquivos de configuração críticos, portanto, sua segurança é essencial em ambientes de nuvem. O CloudOps Orchestration Service (OOS) oferece uma solução automatizada para criptografar discos de sistema em massa com os seguintes benefícios:
Proteção de dados: criptografa informações com o Advanced Encryption Standard de 256 bits (AES-256). Mesmo em caso de roubo ou perda, usuários não autorizados não conseguem descriptografar o conteúdo.
Conformidade: atende a regulamentações de proteção de dados, como General Data Protection Regulation (GDPR) e Sarbanes-Oxley (SOX) Act, para facilitar o cumprimento de padrões de segurança do setor e requisitos regulatórios.
Gerenciamento simplificado de chaves: integra-se ao Alibaba Cloud Key Management Service (KMS) para gerenciar o ciclo de vida de chaves de nível empresarial, simplificar auditorias de conformidade e aumentar a eficiência da gestão de segurança.
Continuidade dos negócios: a criptografia não afeta as operações diárias nem o desempenho das instâncias do Elastic Compute Service (ECS). Reinicie, redefina, crie snapshots e gere imagens das instâncias normalmente.
Redução de custos: a automação da criptografia elimina operações manuais e possíveis erros, diminui custos operacionais e dispensa recursos adicionais para gerenciamento.
Pré-requisitos
Durante o processo de criptografia, o disco de sistema da instância ECS é substituído e a instância reinicia. Tenha cautela ao executar esta operação.
Disponibilize uma chave de serviço do KMS ou uma chave mestra de cliente (CMK). Para mais informações, consulte Comprar e ativar uma instância do KMS.
Procedimento
Faça login no console do OOS. No painel de navegação à esquerda, escolha Automated Task > Public Template. Na página Public Template, pesquise o modelo público ACS-ECS-BulkyEncryptSystemDisk e clique em Crie Execution.

-
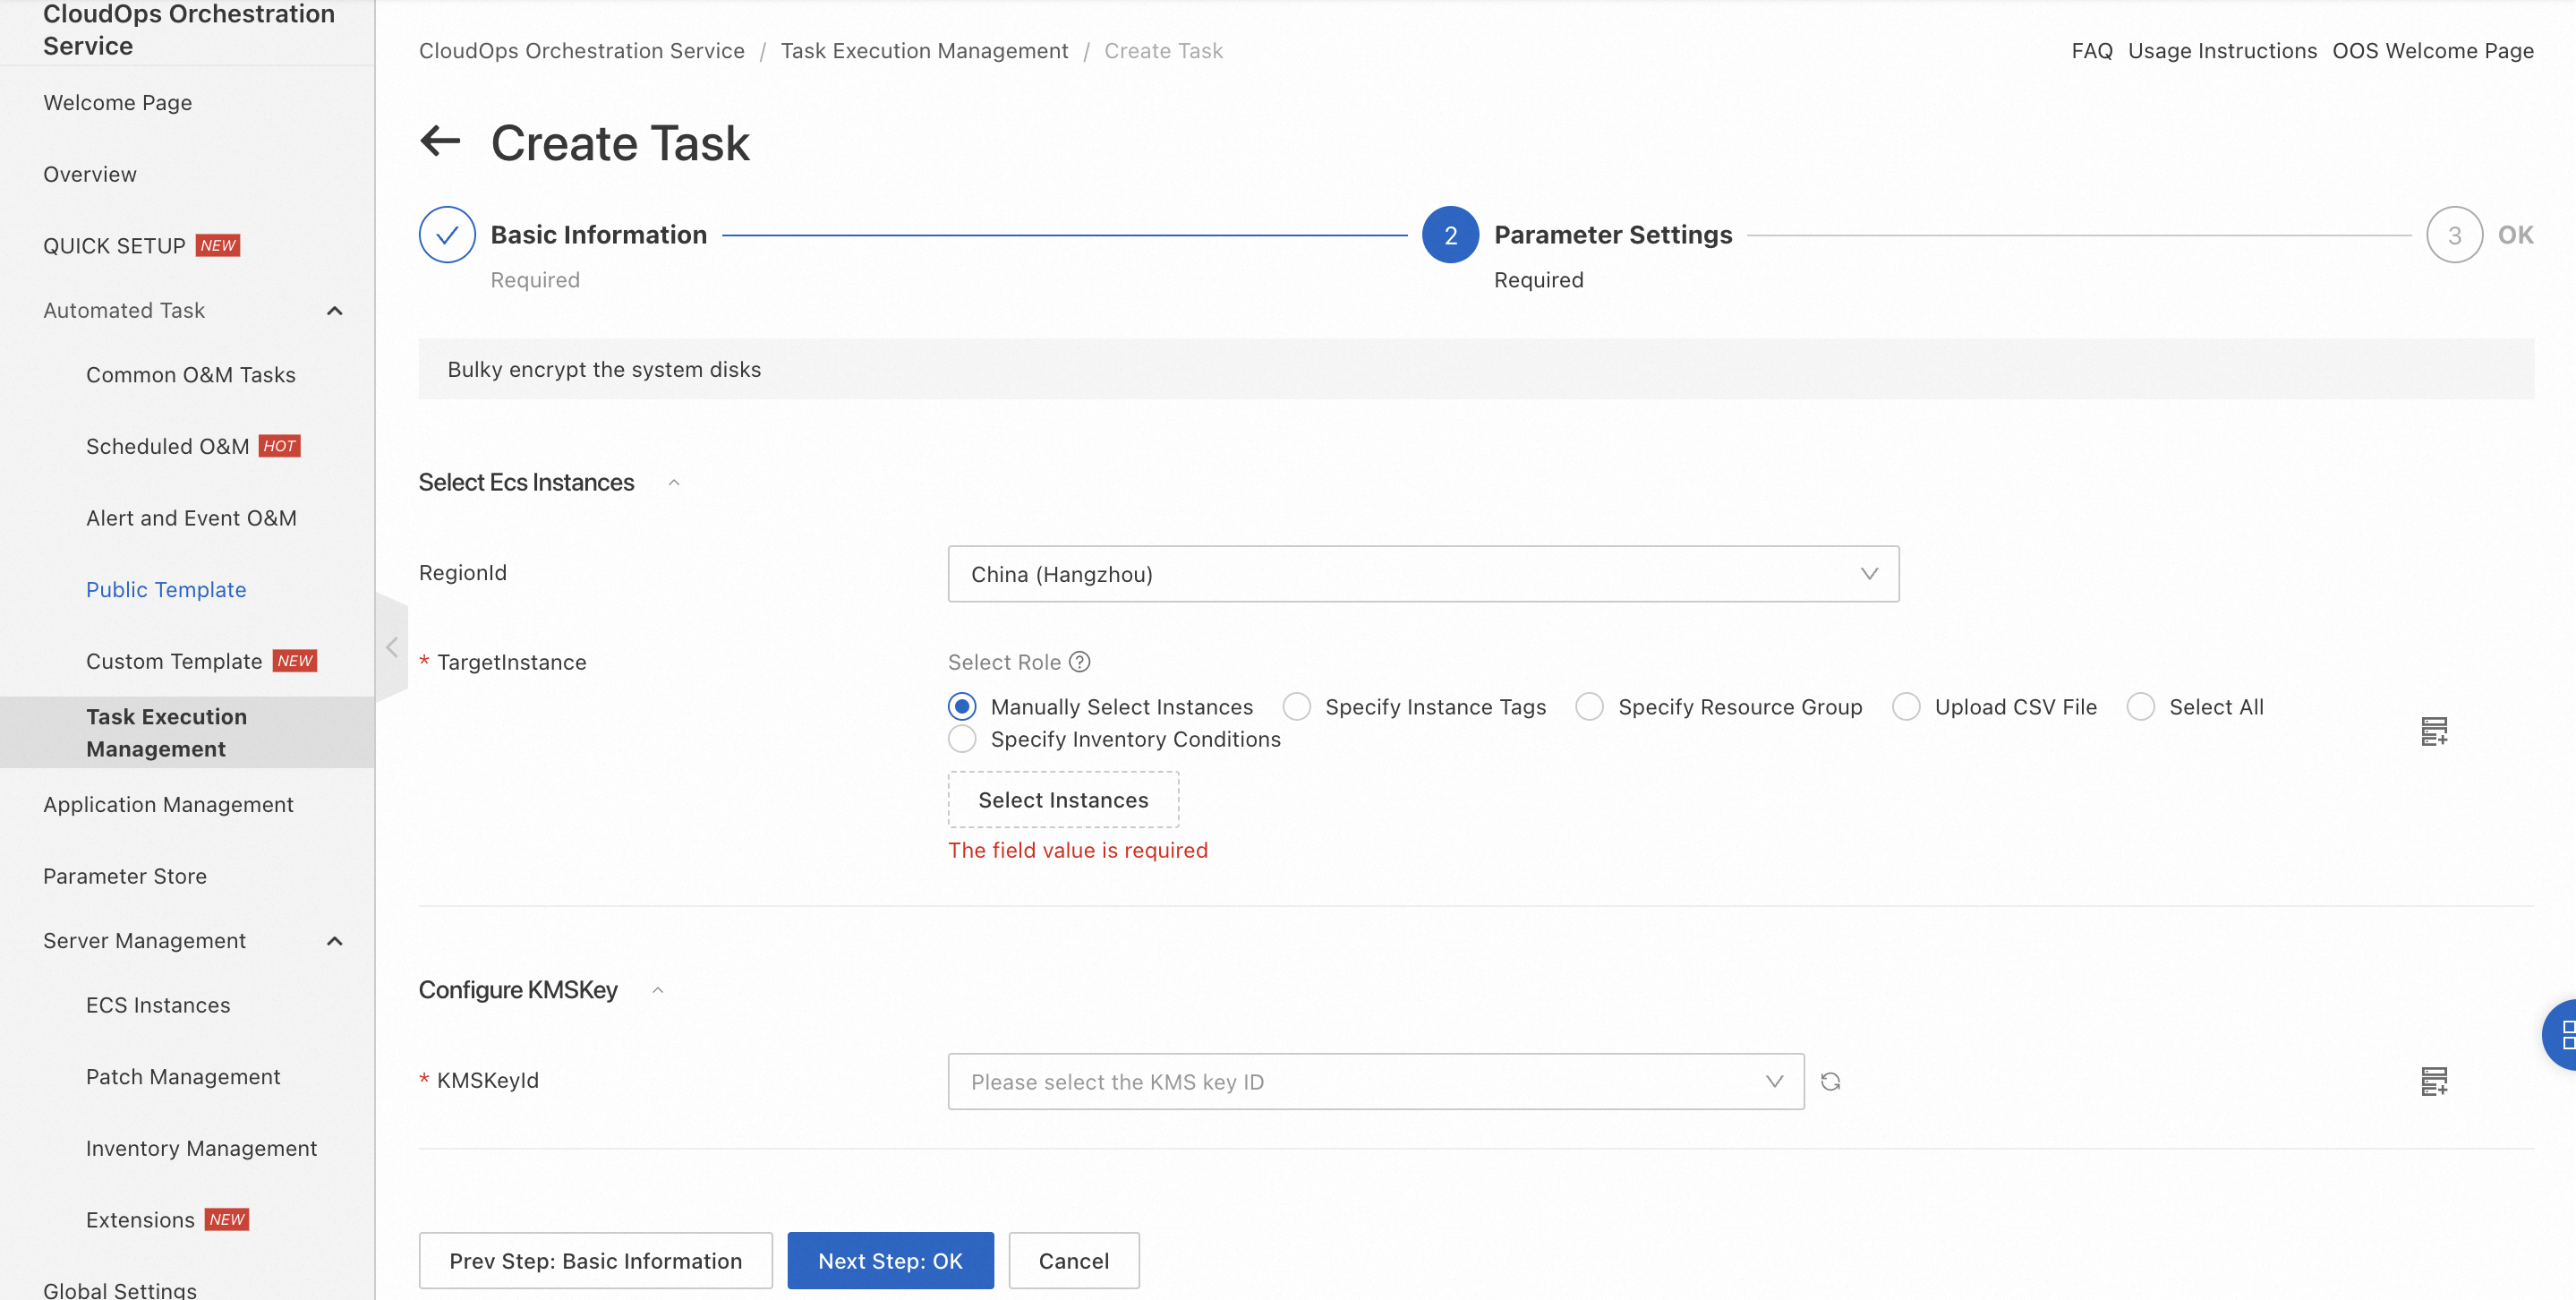
Na página Crie Task, configure os seguintes parâmetros para criar uma execução:
RegionId: região onde residem as instâncias ECS.
TargetInstance: instâncias ECS cujos discos de sistema serão criptografados.
KMSKeyId: chave do KMS usada para criptografar os discos de sistema.
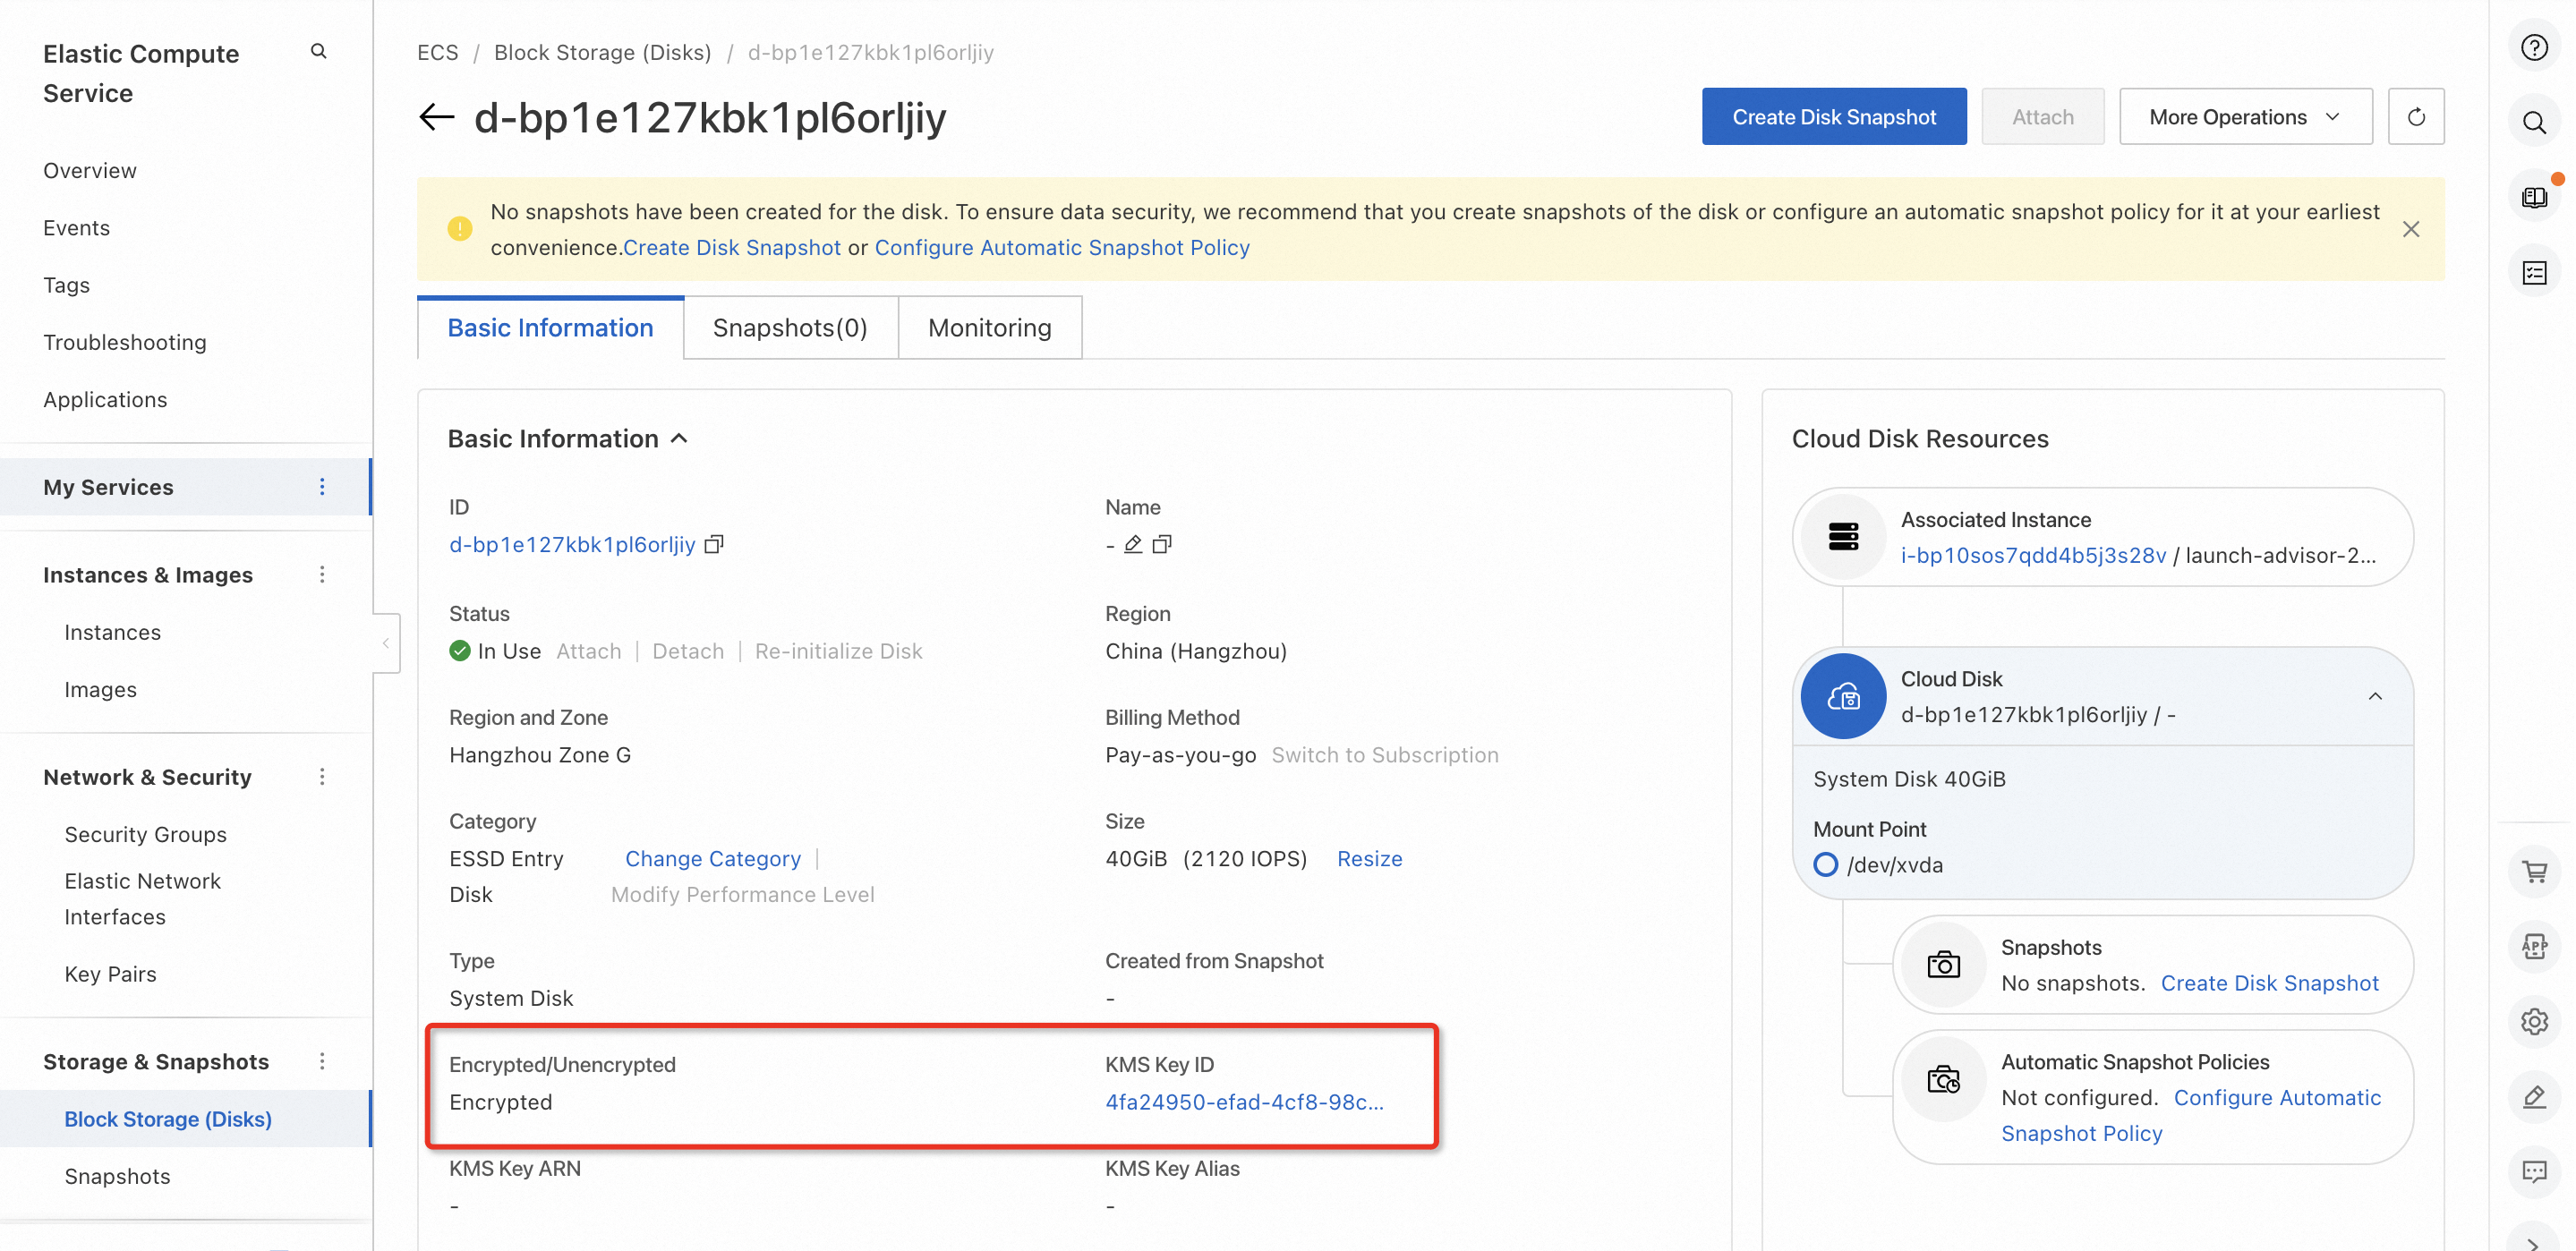
Após a conclusão bem-sucedida da execução, verifique se os discos de sistema das instâncias ECS selecionadas estão criptografados.
Processo de execução
Criar um snapshot do disco de sistema > Criar uma imagem a partir do snapshot > Copiar e criptografar a imagem > Substituir o disco de sistema pela imagem criptografada
