Este tópico descreve as permissões padrão do diretório raiz, os principais recursos e o funcionamento das listas de controle de acesso (ACLs) em sistemas de arquivos SMB no File Storage NAS.
Contexto
A lista de controle de acesso (ACL) é um recurso empresarial essencial. Quando um sistema de arquivos SMB não está conectado a um domínio do Active Directory (AD), a ACL é somente leitura e os usuários só conseguem fazer logon com uma identidade anônima (Everyone). O service SMB do File Storage NAS oferece autenticação baseada em identidade e controle de acesso no nível do sistema de arquivos por meio de um domínio AD. Você pode conectar seu service AD autogerenciado a um sistema de arquivos SMB para montá-lo usando uma identidade de domínio AD ou como Everyone e, em seguida, configure permissões de ACL para arquivos e pastas.
Permissões padrão do diretório raiz
As entradas de permissão padrão para o diretório raiz de um sistema de arquivos SMB do NAS com ACLs habilitadas em Advanced Security Settings incluem as quatro entradas a seguir:
SYSTEM: Controle total, aplica-se a Esta pasta, subpastas e arquivos
Administrators: Controle total, aplica-se a Esta pasta, subpastas e arquivos
Everyone: Controle total, aplica-se a Somente esta pasta
CREATOR OWNER: Controle total, aplica-se a Somente subpastas e arquivos
Todas as entradas têm Herdado de defina como Nenhum, e a herança de permissões está desativada (clique em Enable inheritance para ativá-la).
-
Justificativa de design para as permissões padrão
As entradas de ACL SYSTEM e Administrators estão alinhadas com as permissões NTFS do Windows para garantir que aplicativos que exigem privilégios de administrador sejam executados corretamente. Após a integração com o RAM, isso também permite conceder privilégios de administrador a um superadministrador.
A permissão CREATOR OWNER habilita a herança, o que também está alinhado com as permissões NTFS do Windows.
Configure as definições de ACL SMB para alterar Allow Anonymous Access para Off. Essa configuração impede o acesso pela identidade Everyone e permite que apenas usuários autenticados no domínio acessem o sistema de arquivos.
-
Compatibilidade com hábitos existentes dos usuários
Para atender usuários que não utilizam um domínio AD, a identidade Everyone recebe Controle Total sobre arquivos e pastas criados antes da habilitação do recurso AD. Isso garante que esses usuários não sejam afetados. Usuários sem domínio AD podem montar o sistema de arquivos como Everyone pelo protocolo NTLM e acessar o conteúdo pertencente a Everyone.
Arquivos ou pastas criados por um novo usuário do AD não herdam permissões de Everyone. Portanto, usuários sem domínio AD não conseguem acessar esses novos recursos. Apenas o criador e os administradores têm acesso a eles.
Usuários do AD conseguem acessar arquivos e pastas criados por usuários sem domínio AD (ou seja, como Everyone).
Recursos da ACL SMB
Montagem com múltiplas identidades não suportada
Em uma única sessão do Windows, você pode montar um sistema de arquivos com apenas uma identidade. Por exemplo, após montar um sistema de arquivos SMB com uma identidade de domínio (como USER A), não é possível remontá-lo com uma identidade diferente (como USER C) na mesma sessão do Windows. Essa tentativa exibe a seguinte mensagem de erro na caixa de diálogo Map Network Drive: "The network folder specified is currently mapped using a different user name and password. To connect using a different user name and password, first disconnect any existing mappings to this network share." Desconecte o mapeamento existente antes de reconectar com credenciais diferentes.
Acesso de emergência
Se um usuário mal-intencionado remover as permissões de administrador e de outros usuários, tornando arquivos ou pastas inacessíveis, será necessário montar o sistema de arquivos com uma identidade de administrador para restaurar as permissões.
O File Storage NAS fornece um recurso de superadministrador para sistemas de arquivos SMB. Configure um usuário ou grupo como superadministrador no console. Um superadministrador pode visualizar e modifique qualquer arquivo e suas permissões, ignorando as verificações de permissão existentes. Por exemplo, se um usuário mal-intencionado alterar o proprietário de uma pasta para si mesmo e definir uma regra "Deny Everyone", um superadministrador poderá restaurar as permissões corretas.
Após atualize as configurações de superadministrador no console, remonte o sistema de arquivos SMB.
Integração com Cygwin
O Cygwin fornece um ambiente compatível com POSIX que roda no Windows para execute aplicativos POSIX. Após habilitar a ACL SMB, os identificadores de segurança (SIDs) de usuário, SIDs de grupo e ACLs discricionárias do Windows (DACLs) são traduzidos para IDs de usuário POSIX (UIDs), IDs de grupo (GIDs) e ACLs POSIX no Cygwin. Para mais detalhes sobre essa tradução, consulte Cygwin ntsec.html.
-
Adicione a opção noacl ao arquivo /etc/fstab.
# /etc/fstab
#
#    This file is read once by the first process in a Cygwin process tree.
#    To pick up changes, restart all Cygwin processes.  For a description
#    see https://cygwin.com/cygwin-ug-net/using.html#mount-table

# This is default anyway:
none /cygdrive cygdrive binary,noacl,posix=0,user 0 0
Ao adicionar a opção noacl, o Cygwin não realiza traduções complexas de ACL. Em vez disso, ele aplica um modo padrão a novos arquivos e pastas. O USER e o GROUP são definidos com o nome de usuário e o grupo do usuário de logon atual do Windows. As regras básicas são as seguintes:
-
O modo padrão, UID e GID para pastas é 755.
drwxr-xr-x 1 cat Domain Users 0 Jul 25 06:18 dir -
O modo padrão, UID e GID para arquivos é 644.
-rw-r--r-- 1 cat Domain Users 0 Jul 25 06:42 file -
O modo para arquivos pode ser 644 ou 444.
Se o modo for 444, o arquivo tem o atributo DOS Read-only definido. A opção noacl traduz apenas o atributo DOS Read-only do arquivo.
O comando chmod não altera permissões de pastas, mas pode mudar o modo do arquivo para 644 ou 444.
Os comandos chown e chgrp não têm efeito.
Os comandos getfacl e setfacl não são suportados.
Como as permissões de pasta no cliente sempre aparecem como 755 e as permissões de arquivo apenas como 644 ou 444, o cliente pode indicar que o acesso é permitido, mas o servidor negará a solicitação.
-
-
Use a opção acl no arquivo /etc/fstab
Por padrão, um sistema de arquivos SMB é montado com permissões Everyone, o que corresponde a OTHER no Cygwin. Ao crie um arquivo ou pasta, o Cygwin se comporta como o Linux e execute automaticamente uma operação chmod para defina o modo padrão. Como a permissão OTHER padrão para pastas é r-x e para arquivos é r--, Everyone tem apenas permissões r-x ou r--. Consequentemente, Everyone não consegue crie novos arquivos em novas pastas, e novos arquivos ficam somente leitura para Everyone.
Portanto, recomendamos fortemente o uso da opção noacl em vez da opção acl ao trabalhar com o Cygwin.
AD e ACL em sistemas Linux
Ao montar um sistema de arquivos no Linux usando
mount -t cifs, especifique a identidade do usuário de domínio para montagem, bem como o GID do arquivo, UID, modo de arquivo e modo de diretório.Durante o uso do sistema de arquivos, o cliente realiza verificações básicas de permissão POSIX com base no UID montado, no GID e na identidade do usuário conectado.
No servidor de arquivos, independentemente do UID ou GID do usuário Linux, as operações são mapeadas para a identidade correspondente do usuário de domínio. O usuário root do Linux não possui privilégios de administrador; ele tem apenas as permissões daquele usuário de domínio. Comandos de permissão do Linux como chmod, chown, chgrp, getfacl e setfacl não têm efeito.
Para mais informações, consulte Mount and use an SMB file system as an AD user on a Linux client.
Funcionamento
O File Storage NAS suporta gerenciamento de usuários e controle de acesso ao sistema de arquivos usando um controlador de domínio AD localizado em sua Virtual Private Cloud (VPC) ou data center local. Isso integra a autenticação de usuários e o controle de acesso para ambientes de cloud híbrida. O service SMB do File Storage NAS usa Kerberos para autenticar usuários do AD no seu controlador de domínio AD, esteja ele implantado localmente ou na Alibaba Cloud. Os usuários podem se conectar e acessar um sistema de arquivos SMB como um usuário de domínio a partir de um servidor Windows ou Linux integrado ao domínio. O servidor de arquivos reconhece a identidade de domínio do usuário para aplicar o controle de acesso no nível de diretório e de arquivo.
O processo a seguir descreve como funcionam a autenticação de identidade e o controle de acesso com a ACL SMB:
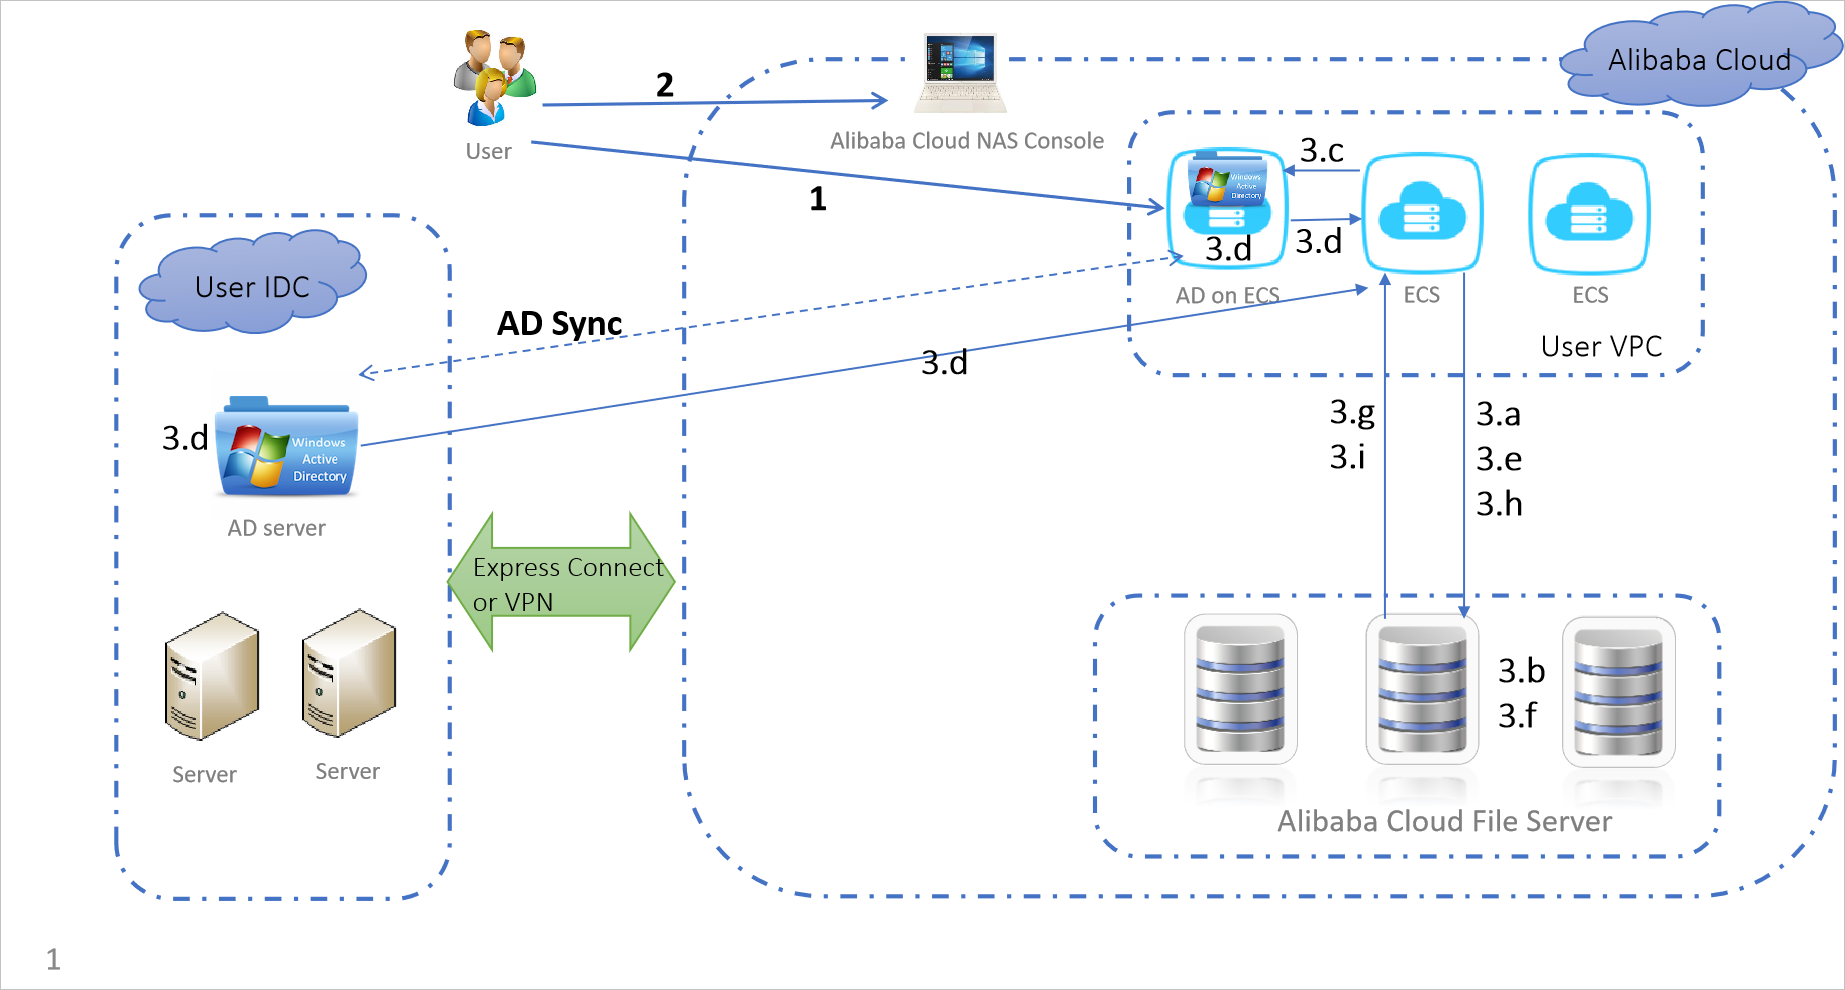
Gere um arquivo keytab. Para mais informações, consulte Join an SMB mount target to an AD domain .
-
Ative o recurso SMB AD ACL e faça upload do arquivo keytab para ingressar o ponto de montagem SMB no domínio AD. Para mais informações, consulte Step 2: Upload the keytab file.
Após o upload do arquivo keytab, suas informações são salvas no sistema de arquivos do File Storage NAS. O ponto de montagem SMB agora faz parte do domínio AD, e você pode montar e usar o sistema de arquivos SMB como um usuário do AD. Para mais informações, consulte Mount and use an SMB file system as an AD user on a Windows client ou Mount and use an SMB file system as an AD user on a Linux client.
-
Autentique usuários e controle o acesso a partir do cliente.
Quando um usuário tenta se conectar ao sistema de arquivos SMB a partir de uma VM em uma VPC ou de um aplicativo em um data center local, o sistema valida primeiro a conexão usando um grupo de permissões. O grupo de permissões controla a conectividade e o acesso do cliente com base em suas regras. Em seguida, a autenticação do usuário e o controle de acesso prosseguem da seguinte forma:
Após estabelecer a conexão com o sistema de arquivos, o cliente e o servidor negociam um protocolo de autenticação via SMB.
O servidor de arquivos verifique a configuração do sistema de arquivos para confirmar que a autenticação Kerberos está habilitada.
O cliente envia uma solicitação ao controlador de domínio AD (na sua VPC ou data center) para acessar o service de sistema de arquivos da Alibaba Cloud.
O controlador de domínio AD autentica o usuário, criptografa as informações do usuário com a chave da conta de service do sistema de arquivos e retorna as informações criptografadas ao cliente.
O cliente envia as informações criptografadas do usuário ao servidor de arquivos SMB em uma solicitação SMB Session Setup.
-
O servidor de arquivos descriptografa as informações do usuário usando o arquivo keytab fornecido para o sistema de arquivos.
NotaTodas as solicitações de acesso subsequentes nesta sessão são autorizadas como este usuário.
Se a autenticação for bem-sucedida, o servidor de arquivos retorna uma resposta de sucesso ao cliente. Caso contrário, o servidor de arquivos nega a solicitação Session Setup.
O aplicativo envia solicitações de acesso a arquivos (como leitura, escrita e outras) ao servidor de arquivos.
-
O servidor de arquivos retorna o resultado do acesso ao cliente.
O servidor de arquivos aplica o controle de acesso. Com base nas informações do usuário na sessão e nas permissões de ACL configuradas no diretório ou arquivo, o servidor permite ou nega o acesso.