O centro de configuração Nacos no Microservices Engine (MSE) permite definir permissões de acesso por instância, namespace, grupo e data ID. Esse recurso reduz os riscos de acesso não autorizado ou modificações indevidas nas configurações.
Pré-requisitos
Observações de uso
O procedimento a seguir configura as permissões de acesso para o caminho de conexão direta ao mecanismo ilustrado na figura. Isso permite que um cliente Nacos acesse o MSE Nacos como um usuário RAM.
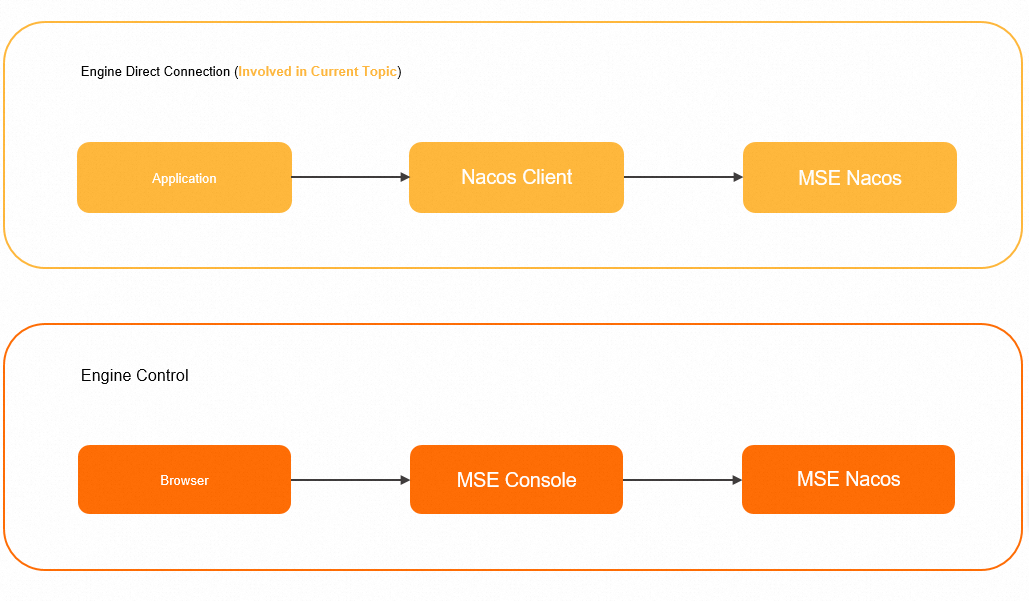
Para configurar e usar a autenticação de acesso no caminho de controle do mecanismo (ou seja, conceder permissões a um usuário RAM para utilizar o console do MSE), consulte Autorização do registro e do centro de configuração.
Etapa 1: Criar uma política refinada
Faça login no console do RAM com uma conta Alibaba Cloud (conta raiz) ou um usuário RAM com a permissão
AliyunRAMFullAccess.No painel de navegação à esquerda, escolha .
Na página Policies, clique em Create Policy.
-
Nota
O editor visual no console do Resource Access Management (RAM) não oferece suporte a ações personalizadas do MSE Nacos, como mse:QueryNacosConfig e mse:UpdateNacosConfig. Se você selecionar Microservices Engine (MSE) como service no editor visual, nenhuma ação será retornada na busca. Crie a política na aba Script Editor, conforme descrito na etapa a seguir.
-
Na página Create Policy, clique na aba JSON Editor.
A página exibe um editor JSON. O modelo de política padrão inclui um elemento
Version(definido como"1") e um arrayStatement. Cada instrução contém os elementosEffect(padrão"Allow"),Action,ResourceeCondition. Preencha obrigatoriamente os elementosActioneResource. -
Insira o documento de política.
-
A tabela abaixo descreve as ações disponíveis para autenticação refinada no centro de configuração.
Action
Descrição
mse:QueryNacosConfig
Concede permissão de leitura para configurações no centro de configuração MSE Nacos, permitindo obter e escutar configurações por meio de SDKs.
mse:UpdateNacosConfig
Concede permissão de atualização para configurações no centro de configuração MSE Nacos, permitindo publicar e modificar configurações por meio de SDKs.
-
O resource para autenticação refinada no centro de configuração deve seguir este formato:
acs:mse:*:*:instance/${instance_id}/${namespaceId}/${group}/config/${dataId}Consulte também a seção Exemplos para ajustar o documento de política.
Para mais detalhes sobre a sintaxe e estrutura das políticas, consulte Estrutura e sintaxe da política.
-
-
No topo da página, clique em Optimize e, em seguida, clique em Perform para aplicar otimizações avançadas à política.
Esse recurso de otimização avançada executa as seguintes tarefas:
Separa resources ou condições de ações incompatíveis.
Restringe o escopo dos resources.
Remove instruções duplicadas ou mescla instruções existentes.
Na página Create Policy, clique em OK.
Na caixa de diálogo Create Policy, insira um policy name e uma Description e clique em OK.
Etapa 2: Conceder permissões
Conceder permissões a um usuário RAM
No painel de navegação à esquerda, escolha .
-
Na página Users, localize o usuário RAM e clique em Add Permissions na coluna Actions.
Também é possível selecionar vários usuários RAM e clicar em Add Permissions na parte inferior da lista para conceder permissões em lote.
No painel Grant Permission, dentro da seção Policies, abra a lista suspensa All Policy Types e selecione Custom Policy. Na caixa de pesquisa, digite o nome da política criada na Etapa 1, clique na política exibida nos resultados e, em seguida, clique em OK.
No painel Grant Permission, confirme que a autorização foi bem-sucedida e clique em Close.
Conceder permissões a uma função RAM
Na seção Policies do painel Grant Permission, abra a lista suspensa All Policy Types e selecione Custom Policy. No campo de texto, digite o nome da política de permissão criada na Etapa 1, clique no nome correspondente nos resultados da pesquisa e, em seguida, clique em Confirm Add Permission.
No painel Grant Permission, confirme que a autorização foi bem-sucedida e clique em Close.
Exemplos
-
Concede permissão somente leitura para configurações nas instâncias especificadas.
{ "Version": "1", "Statement": [ { "Action": [ "mse:QueryNacosConfig" ], "Resource": [ "acs:mse:*:*:instance/${instanceId1}", "acs:mse:*:*:instance/${instanceId2}" ], "Effect": "Allow" } ] } -
Permite ler e modificar configurações nas instâncias indicadas.
{ "Version": "1", "Statement": [ { "Action": [ "mse:QueryNacosConfig", "mse:UpdateNacosConfig" ], "Resource": [ "acs:mse:*:*:instance/${instanceId1}", "acs:mse:*:*:instance/${instanceId2}" ], "Effect": "Allow" } ] }Nota${instance_id_1} e ${instance_id_2} são marcadores de posição para os IDs das suas instâncias do centro de configuração.
-
Concede permissão somente leitura às configurações de um namespace específico da instância.
{ "Statement": [ { "Effect": "Allow", "Action": "mse:QueryNacosConfig", "Resource": "acs:mse:*:*:instance/${instance_id}/${namespaceId}" } ], "Version": "1" } -
Concede permissão para ler e modificar configurações em um grupo específico dentro de um namespace da instância.
{ "Statement": [ { "Effect": "Allow", "Action": [ "mse:QueryNacosConfig", "mse:UpdateNacosConfig" ], "Resource": "acs:mse:*:*:instance/${instance_id}/${namespaceId}/${group}" } ], "Version": "1" } -
Concede permissão somente leitura para a configuração identificada por um data ID em um grupo específico.
{ "Statement": [ { "Effect": "Allow", "Action": "mse:QueryNacosConfig", "Resource": "acs:mse:*:*:instance/${instance_id}/${namespaceId}/${group}/config/${dataId}" } ], "Version": "1" } -
Concede permissão para ler e alterar a configuração definida por um data ID dentro de um grupo específico.
{
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "mse:QueryNacosConfig",
                "mse:UpdateNacosConfig"
            ],
            "Resource": "acs:mse:*:*:instance/${instance_id}/${namespaceId}/${group}/config/${dataId}"
        }
    ],
    "Version": "1"
}
Documentação relacionada
Para informações sobre autenticação no nível de instância no centro de configuração, consulte Autenticação de cliente Nacos.