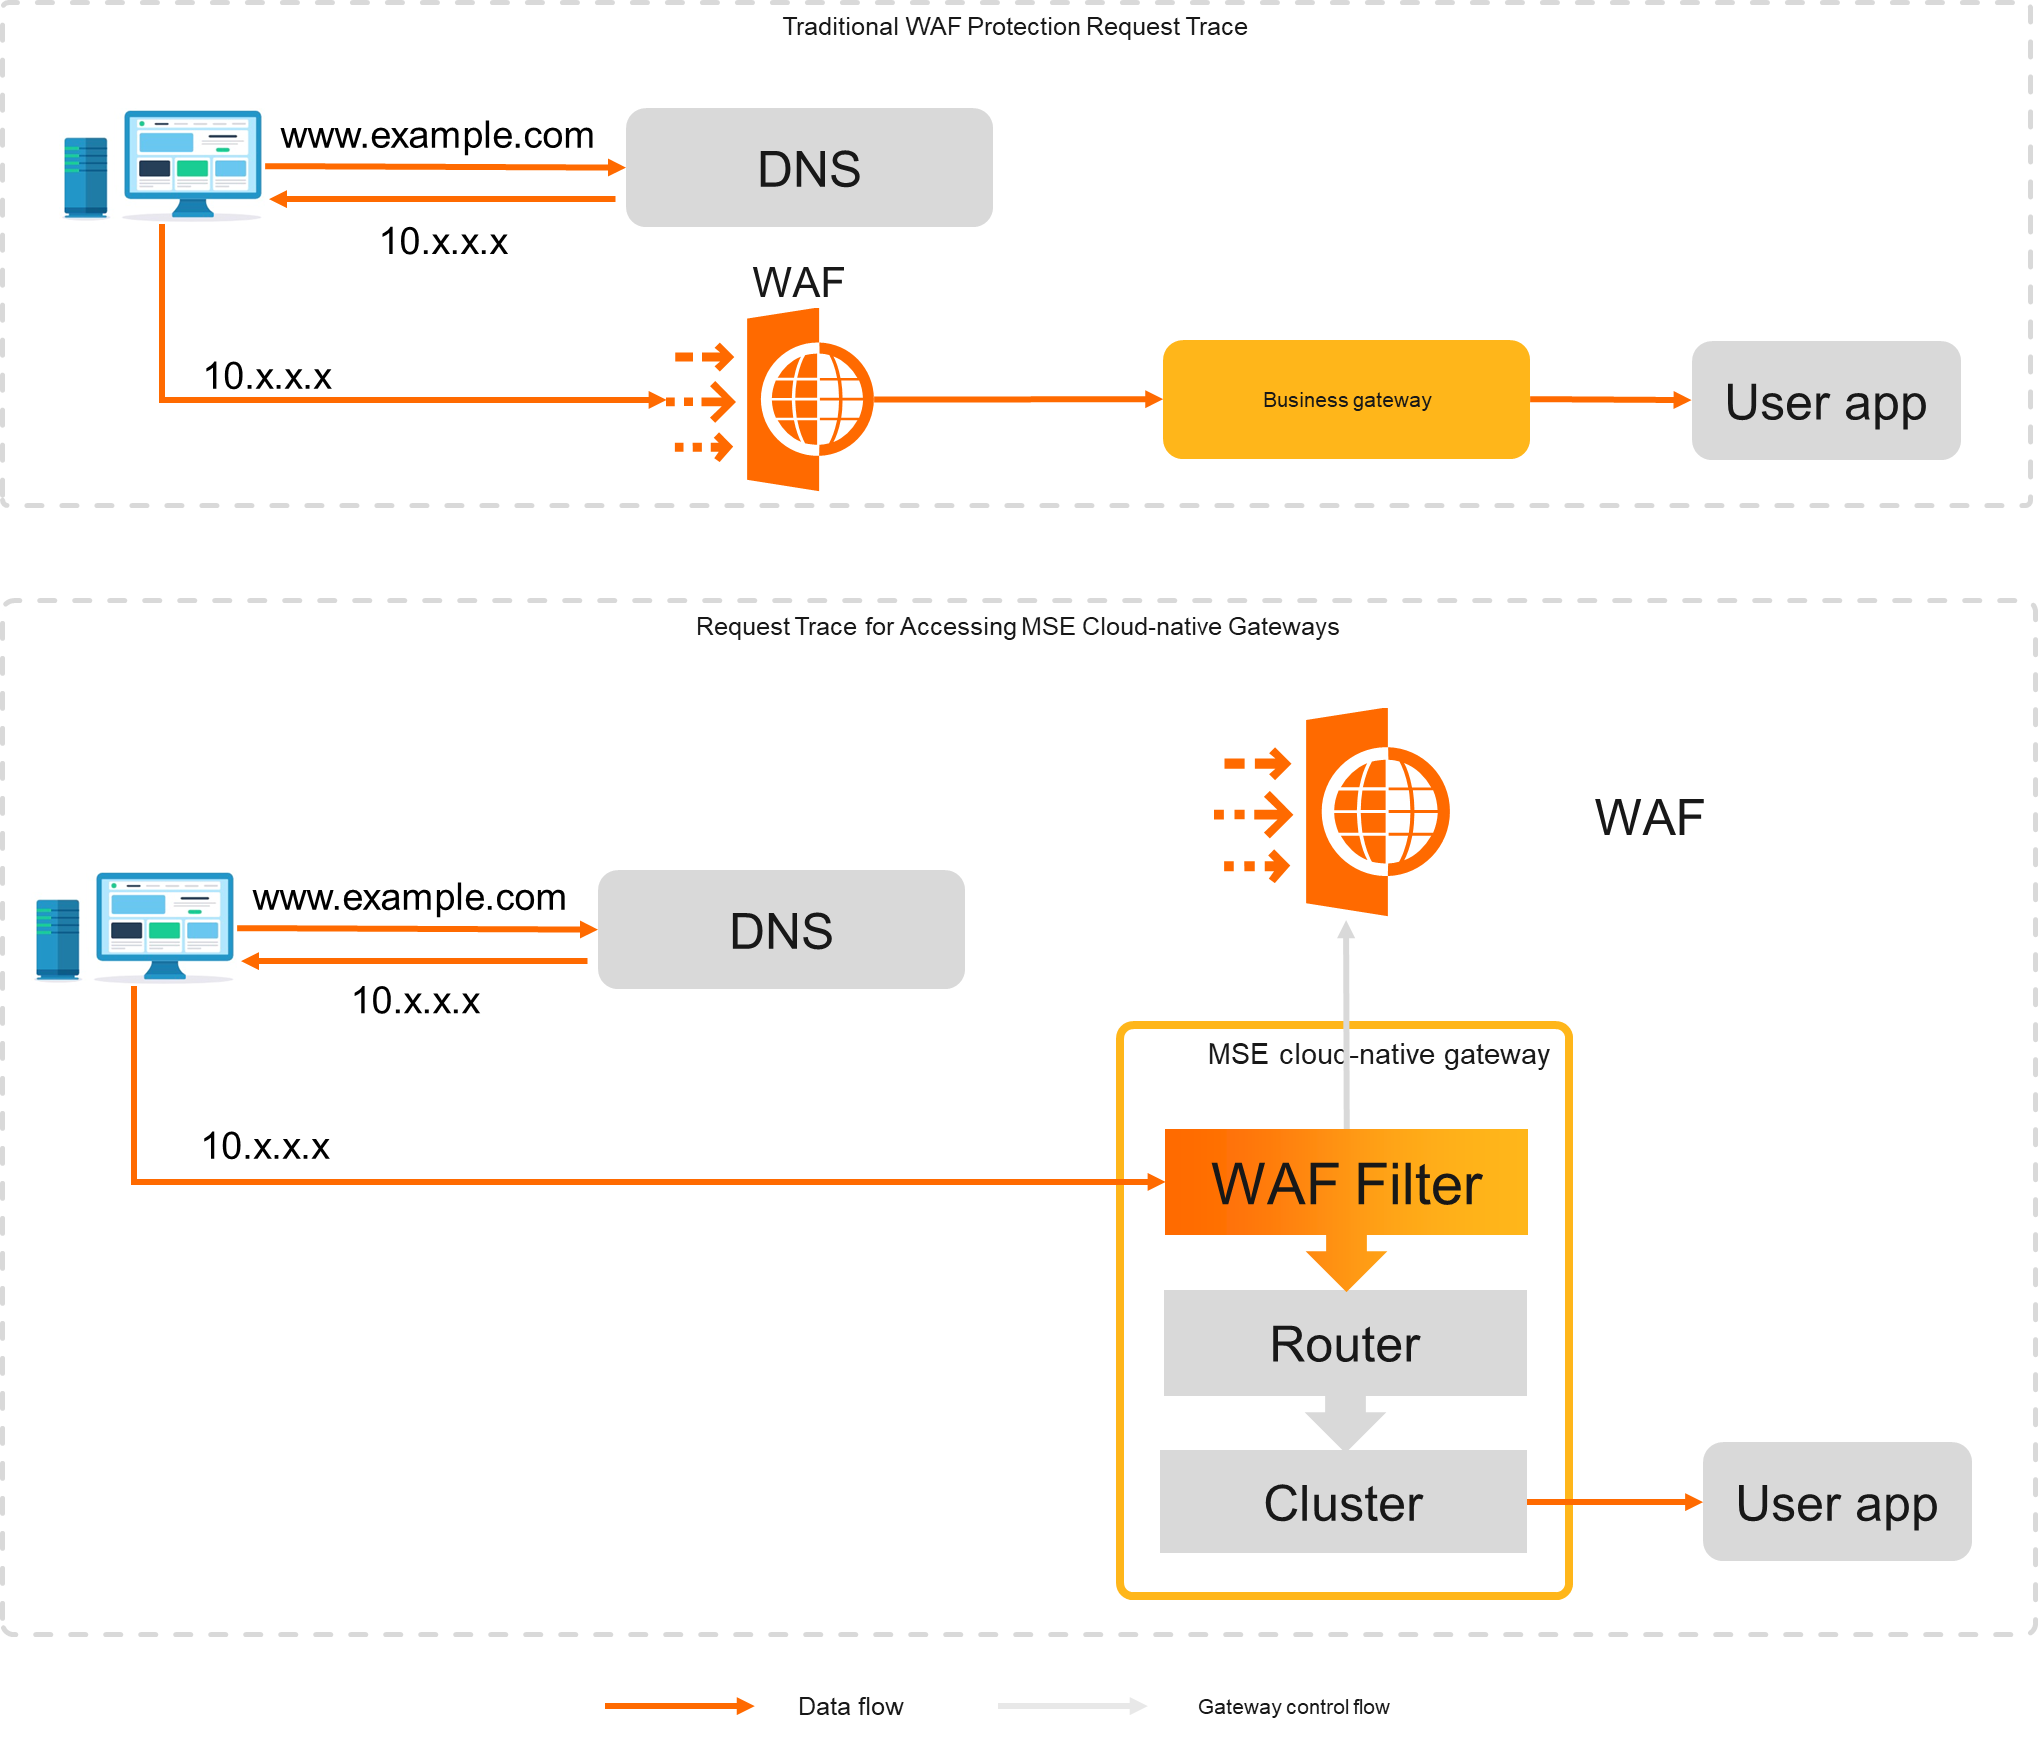
Os gateways nativos da nuvem do Microservices Engine (MSE) se integram ao Web Application Firewall 3.0 (WAF 3.0) para oferecer proteção de segurança ponta a ponta aos seus sites ou aplicativos. Com essa integração, o WAF inspeciona e filtra o tráfego malicioso diretamente no gateway, eliminando o salto de rede adicional típico de uma implantação tradicional de WAF. Você pode ativar o WAF em dois níveis:
Nível de instância: protege todo o tráfego que passa por um gateway.
Nível de rota: protege apenas as rotas selecionadas, proporcionando controle refinado sobre qual tráfego deve ser inspecionado.
Como funciona a integração
Em uma configuração tradicional de WAF, as solicitações passam pelo WAF antes de chegar ao gateway. Na integração com o MSE, as solicitações são encaminhadas diretamente aos gateways nativos da nuvem, sem passar pelo WAF. Isso elimina o salto extra de rede, reduzindo a latência e mantendo as mesmas capacidades de segurança.
Faturamento
As cobranças do WAF 3.0 não estão incluídas na fatura do MSE. O uso do WAF é faturado separadamente no console do WAF, com base no consumo real de recursos.
Regiões suportadas
A integração com o WAF 3.0 está disponível nas seguintes regiões:
China (Hangzhou), China (Shanghai), China (Beijing), China (Zhangjiakou), China (Shenzhen), Malásia (Kuala Lumpur) e Singapura.
Ative a proteção do WAF no nível de instância
A proteção no nível de instância aplica o WAF a todo o tráfego que passa pelo gateway. Esta é a opção mais simples quando todas as rotas exigem o mesmo nível de proteção.
Faça login no console do MSE e selecione uma região suportada na barra de navegação superior.
No painel de navegação à esquerda, escolha Cloud-native Gateway > Gateways.
Na página Gateways, localize o gateway desejado, clique em More na coluna Actions e selecione Enable WAF Protection.
Na caixa de diálogo Enable WAF Protection, clique em OK.
Ative a proteção do WAF no nível de rota
A proteção no nível de rota aplica o WAF apenas às rotas selecionadas. Utilize esta opção quando algumas rotas não precisarem de inspeção pelo WAF.
Faça login no console do MSE e selecione uma região suportada na barra de navegação superior.
No painel de navegação à esquerda, escolha Cloud-native Gateway > Gateways. Na página Gateways, clique no nome do gateway desejado.
No painel de navegação à esquerda, clique em Routes e, em seguida, clique na aba Routes.
Localize a rota desejada e clique em Policies na coluna Actions. No lado esquerdo da página Policies, clique em WAF e, depois, clique em Enable Route-level WAF Protection (Recommended).
Na caixa de diálogo Tips, clique em OK.
Proteção padrão após a ativação
Após ativar o WAF, dois recursos de proteção ficam ativos por padrão:
|
Recurso |
Escopo de proteção |
|
Mecanismo de regras de proteção |
Ataques web comuns: injeção de SQL, XSS e uploads de webshell |
|
Proteção contra HTTP flood |
Ataques de HTTP flood (DDoS camada 7) |
Outros recursos de proteção exigem configuração manual. Para mais detalhes, consulte Visão geral da proteção do WAF.
Perguntas frequentes
Onde devo ativar o WAF: no console do MSE ou no console do WAF?
Ambos funcionam. Recomendamos o uso do console do MSE. Também é possível ativar o WAF pelo console do WAF 3.0 seguindo as etapas descritas em Ativar proteção do WAF para uma instância do MSE.
Qual é a diferença entre a proteção no nível de instância e no nível de rota?
A proteção no nível de instância aplica o WAF a todo o tráfego do gateway. Já a proteção no nível de rota aplica o WAF apenas a rotas específicas. Opte pela proteção no nível de rota quando algumas rotas não necessitarem de inspeção pelo WAF.
Posso usar o WAF 2.0 com gateways nativos da nuvem do MSE?
Sim. Para integrar com o WAF 2.0, adicione o endereço IP da instância do Server Load Balancer (SLB) associada ao seu gateway nativo da nuvem aos endereços IP de origem (back-to-origin) no WAF. Para obter as etapas detalhadas, consulte o Tutorial do WAF 2.0.