Para garantir a segurança dos dados em um projeto MaxCompute, o Project Owner ou usuários autorizados devem gerenciar as permissões dos membros seguindo o princípio do menor privilégio. Este tópico apresenta uma visão geral do sistema de permissões do MaxCompute.
Sistema de permissões
|
Categoria |
Descrição |
|
Principal |
O MaxCompute oferece suporte aos seguintes tipos de principais:
|
|
Objeto |
O MaxCompute oferece controle de acesso granular sobre objetos como projetos, tabelas, modelos, resources, funções e instâncias. Para obter uma lista detalhada de permissões para cada objeto, consulte MaxCompute permissions. |
|
Controle de acesso |
O MaxCompute fornece os seguintes métodos de autorização:
|
|
Autorização baseada em função |
Para conceder as mesmas permissões a vários usuários, utilize funções para simplificar a autorização. Para mais informações, consulte Project-level role authorization. |
|
Autorização de usuário |
Conceda permissões aos usuários das seguintes formas:
Para mais informações sobre operações de autorização de usuário, consulte Manage user permissions by using commands. |
|
Consulta de informações de permissão |
Visualize as permissões dos membros do projeto para verificar se elas entraram em vigor. Para mais informações, consulte Query permission information. |
O DataWorks possui seu próprio sistema de permissões. Se você utilizar o DataWorks para gerenciar um projeto MaxCompute, poderá usar os recursos de gerenciamento de usuários e funções do DataWorks para atribuir funções e gerenciar permissões. Para mais informações sobre a relação de permissões entre DataWorks e MaxCompute, consulte Permission relationship between MaxCompute and DataWorks.
Fluxo de autenticação
Quando um usuário executa uma operação em um objeto MaxCompute, o sistema autentica a solicitação e verifica as permissões necessárias. O proprietário do resource (a conta primária Alibaba Cloud) possui permissões totais e pode conceder permissões de gerenciamento a usuários RAM ou funções RAM. A conta primária e os usuários com permissões de gerenciamento podem, então, conceder permissões a outros usuários, definindo quem pode acessar quais objetos e executar quais operações.
Dependendo do objeto e da operação, o processo de autenticação do MaxCompute envolve autenticação RAM e autenticação de service MaxCompute. A figura a seguir ilustra o fluxo de autenticação.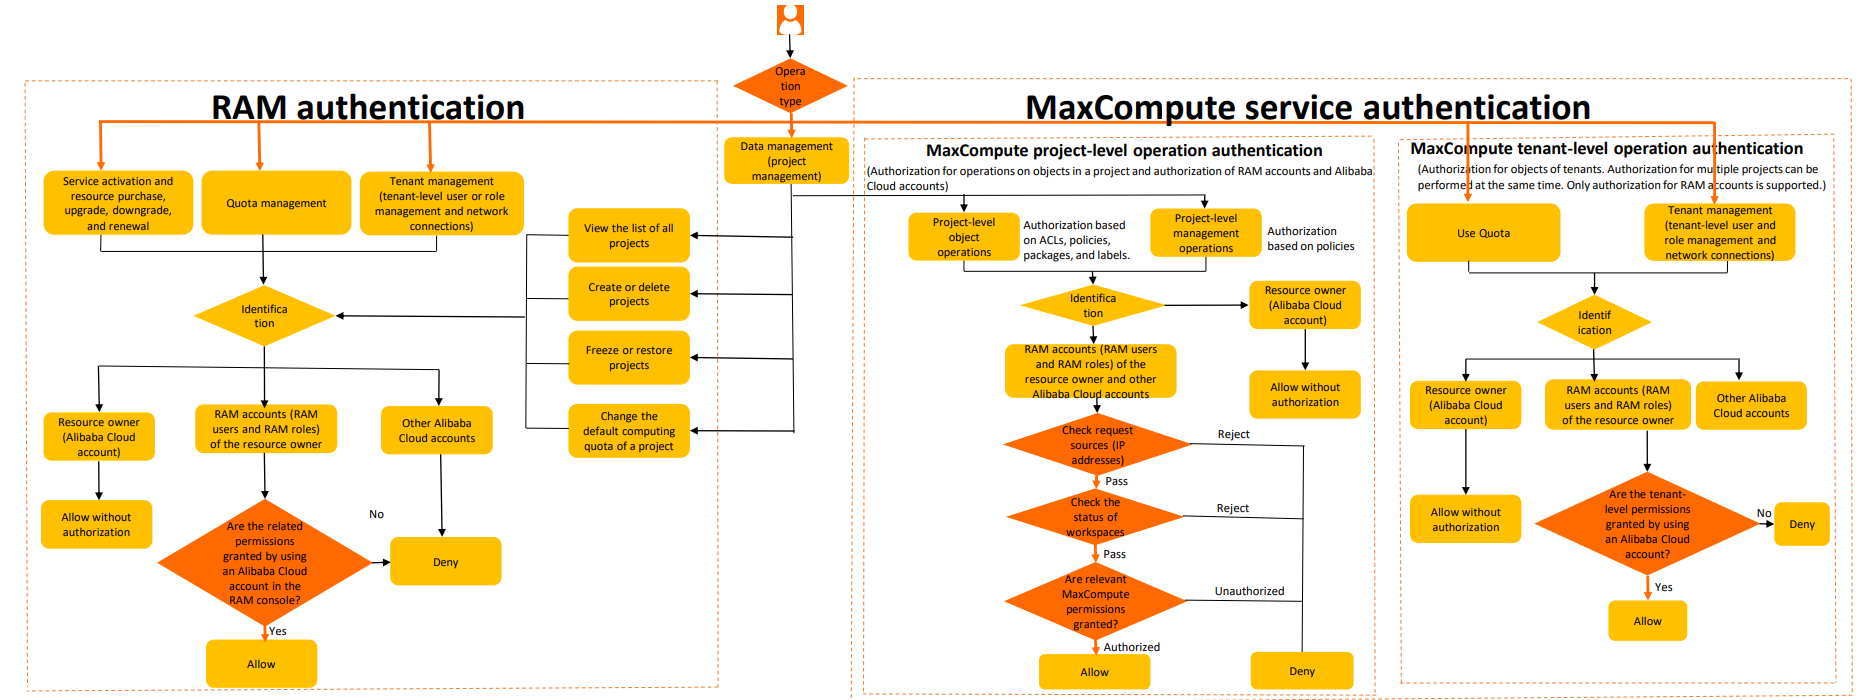
Autenticação RAM
Quando um usuário ativa um service, adquire resources ou gerencia cotas, projetos ou locatários no console MaxCompute, a Alibaba Cloud utiliza o RAM para autenticar a solicitação e verificar as permissões. Se a autenticação falhar, a operação será bloqueada.
Para obter uma lista de operações que exigem autenticação RAM, consulte RAM permissions.
Para conceder políticas de permissão do sistema a usuários RAM ou funções RAM, consulte Manage the permissions of a RAM user.
Autenticação de service MaxCompute
-
Autenticação de operações no nível do projeto
As operações no nível do projeto MaxCompute incluem operações de objetos no nível do projeto e operações de gerenciamento no nível do projeto.
Permissões de operação de objetos no nível do projeto: permissões para operações em objetos dentro de um projeto, como projetos, tabelas, modelos, funções, resources e instâncias. Exemplos incluem CreateTable, CreateModel, CreateInstance e SelectTable. Para mais informações, consulte List of permissions on projects and objects within projects.
Permissões de gerenciamento no nível do projeto: permissões para configurar a segurança do projeto, gerenciar permissões para usuários e funções do projeto, gerenciar packages, controlar o acesso baseado em rótulos e limpar permissões expiradas. Para mais informações, consulte List of project management permissions.
O fluxo de autenticação para operações no nível do projeto MaxCompute é o seguinte:
-
Autenticação de usuário. Para mais informações, consulte User authentication.
Faça login no console MaxCompute usando uma conta Alibaba Cloud, que pode ser uma conta primária ou um usuário RAM.
Ao conectar-se ao MaxCompute usando uma ferramenta como odpscmd ou JDBC, forneça um AccessKey ID e um AccessKey Secret.
Quando um usuário se conecta ao MaxCompute, o sistema verifica se ele é membro do projeto atual. Um usuário só pode executar operações em um projeto depois que um administrador executa o comando
add user "xxx"para adicioná-lo ao projeto.
Verificação da origem da solicitação (verificação de endereço IP): o sistema verifica a lista de permissões de endereços IP. Para mais informações, consulte Manage IP address whitelists.
Verificação do status do projeto: o sistema verifica se o projeto está em estado normal.
Verificação de permissão do MaxCompute: após adicionar um usuário a um projeto, conceda as permissões necessárias para que ele execute operações. Essas permissões podem ser concedidas por meio de vários métodos de autorização, incluindo ACL-based access control, policy-based access control, Download permission control, label-based access control e cross-project resource access using packages. Para obter informações sobre como gerenciar usuários no nível do projeto, consulte Manage user permissions by using commands.
-
Autenticação de operações no nível do locatário
As permissões de operação no nível do locatário MaxCompute incluem permissões de operação de objetos no nível do locatário e permissões de gerenciamento no nível do locatário.
-
As permissões de operação de objetos no nível do locatário incluem operações em objetos desse nível, como cotas e NetworkLink. Exemplos incluem
use quotaeCreateNetworkLink. Para obter uma lista de operações, consulte List of permissions on objects within a tenant.As operações de objetos no nível do locatário também permitem que uma única conta gerencie múltiplos objetos de projeto, o que simplifica o gerenciamento de permissões.
As permissões de gerenciamento no nível do locatário servem para gerenciar usuários e funções nesse nível. Essas permissões incluem adicionar ou excluir usuários no nível do locatário; criar ou excluir funções no nível do locatário; visualizar listas de usuários e funções no nível do locatário e suas permissões; conceder funções no nível do locatário a usuários; revogar funções no nível do locatário de usuários; adicionar funções no nível do locatário a um projeto; e remover funções no nível do locatário de um projeto.
Quando um usuário tenta executar essas operações, o MaxCompute autentica o usuário e verifica se ele possui as permissões necessárias. Caso contrário, a operação é bloqueada.
-
Fluxos de autorização
A seguir estão os fluxos de autorização comuns no MaxCompute:
-
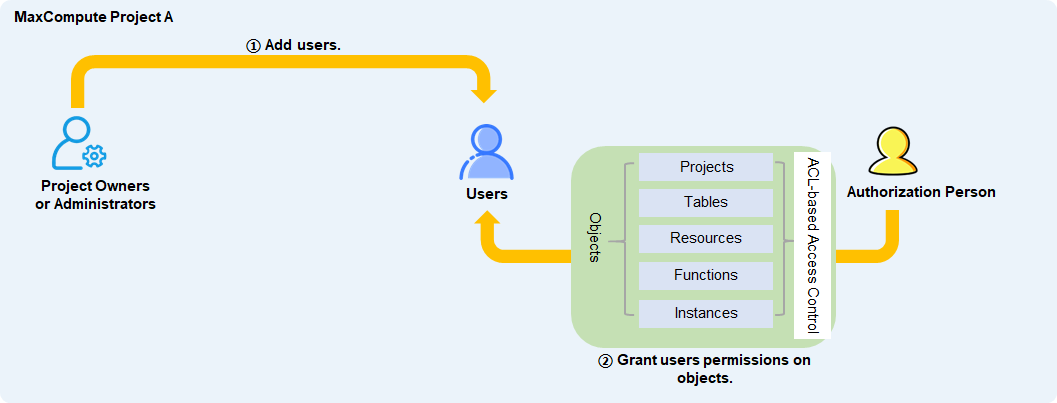
Fluxo 1: Conceder diretamente a um usuário permissões de operação em um objeto
Depois que o Project Owner ou um usuário com uma função de gerenciamento integrada adiciona o usuário alvo ao projeto MaxCompute, um usuário autorizado concede ao usuário alvo permissões de operação no objeto usando controle de acesso baseado em ACL.
-
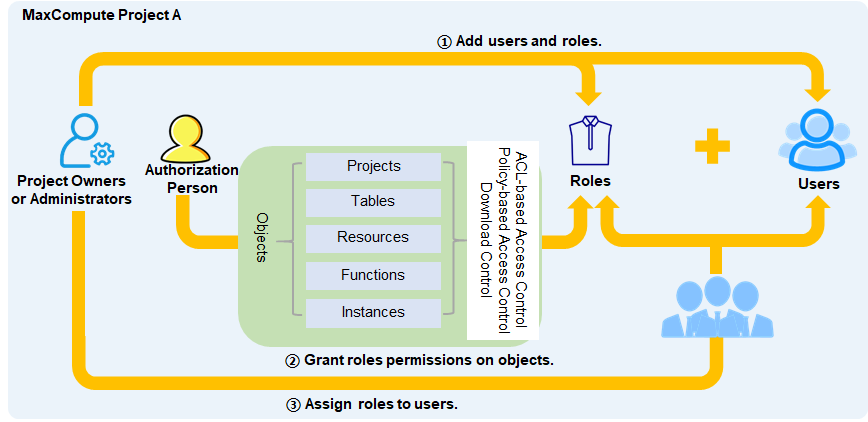
Fluxo 2: Conceder a vários usuários permissões de operação em um objeto usando uma função
Após o Project Owner ou um usuário com uma função de gerenciamento integrada adicionar os usuários alvo e uma função ao projeto MaxCompute, um usuário autorizado concede à função alvo permissões de operação no objeto usando controle de acesso baseado em ACL, controle de acesso baseado em política ou controle de permissão de Download. Em seguida, o usuário atribui a função aos usuários alvo.
-
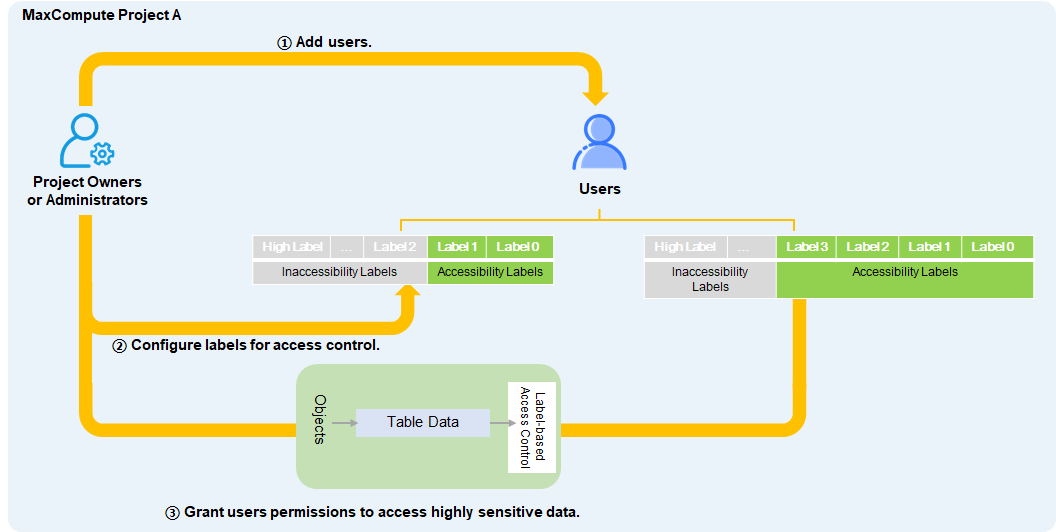
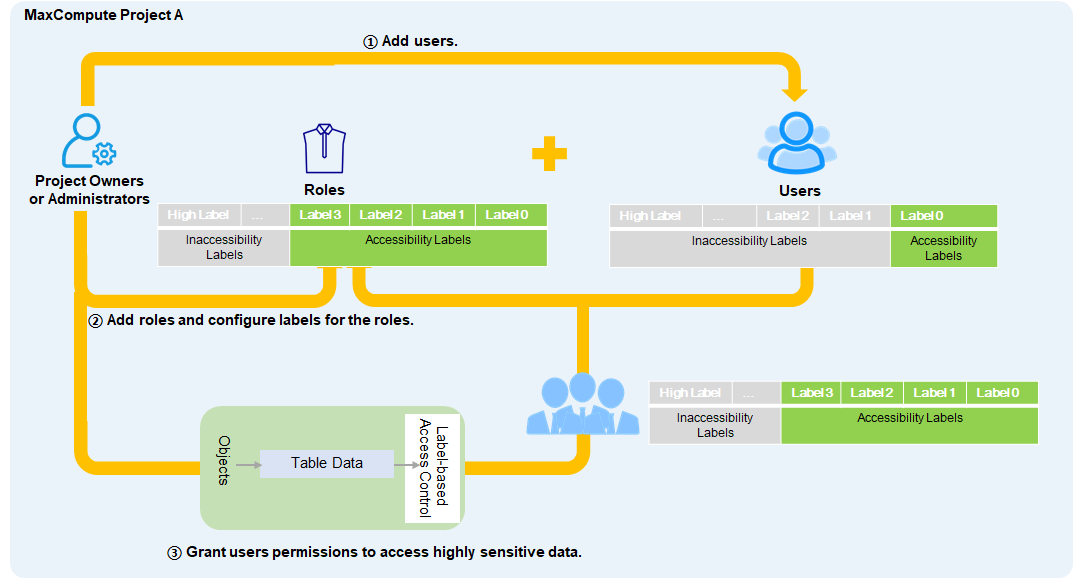
Fluxo 3: Conceder diretamente a um usuário permissões para acessar dados altamente sensíveis
Depois que o Project Owner ou um usuário com uma função de gerenciamento integrada adiciona o usuário alvo ao projeto MaxCompute, o Project Owner ou um usuário com a função Admin pode definir um nível de acesso permitido para o usuário alvo. Se o usuário precisar acessar dados altamente sensíveis específicos, conceda acesso a ele usando controle de acesso baseado em rótulos.
-
Fluxo 4: Conceder a vários usuários permissões para acessar dados altamente sensíveis usando uma função
Após o Project Owner ou um usuário com uma função de gerenciamento integrada adicionar os usuários alvo ao projeto MaxCompute, o Project Owner ou um usuário com a função Admin pode definir um nível de acesso permitido para eles. Para permitir que vários usuários acessem os mesmos dados altamente sensíveis, crie uma função, conceda à função acesso aos dados altamente sensíveis usando controle de acesso baseado em rótulos e, em seguida, atribua a função aos usuários.
-
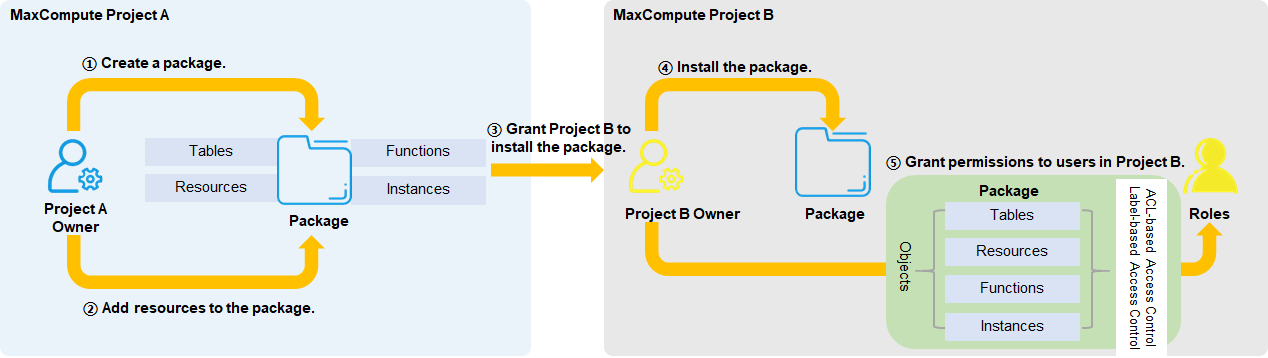
Fluxo 5: Acessar resources entre projetos e conceder diretamente a um usuário no projeto alvo acesso a resources em um package
O Project Owner do projeto de origem cria um package, adiciona resources a ele e concede ao projeto alvo permissão para instalar o package. O Project Owner do projeto alvo instala o package e concede permissões ao usuário usando controle de acesso baseado em ACL ou controle de acesso baseado em rótulos.
-
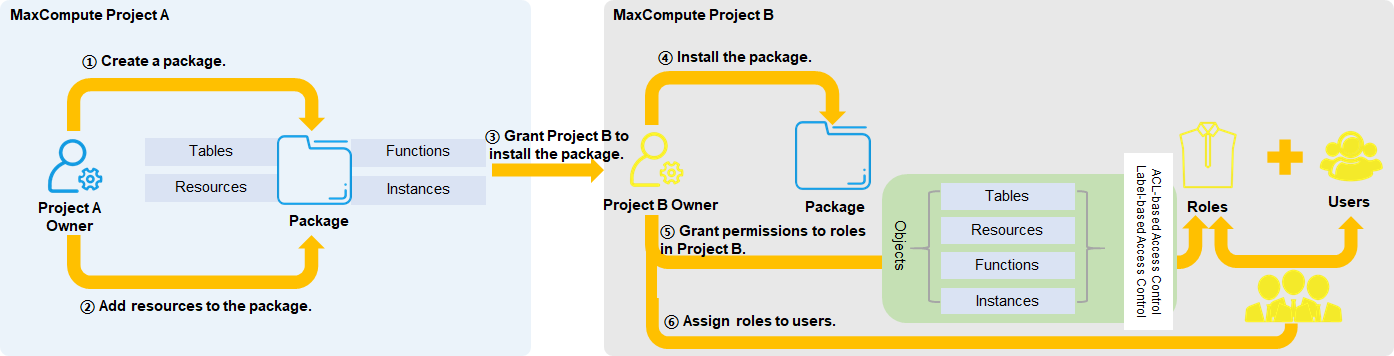
Fluxo 6: Acessar resources entre projetos e conceder aos usuários acesso a resources em um package usando uma função
O Project Owner do projeto de origem cria um package, adiciona resources a ele e concede ao projeto alvo permissão para instalar o package. O Project Owner do projeto alvo instala o package, concede permissões a uma função usando controle de acesso baseado em ACL ou controle de acesso baseado em rótulos e, em seguida, atribui a função aos usuários.
Relação de permissões entre MaxCompute e DataWorks
Para compreender a relação de permissões entre os dois services, é necessário entender a relação entre projetos MaxCompute e workspaces do DataWorks:
Ao criar um projeto MaxCompute, se o workspace do DataWorks estiver no Basic Mode, ele será vinculado a um único projeto MaxCompute.
Se o workspace do DataWorks estiver no Standard Mode, ele será vinculado tanto a um projeto de desenvolvimento MaxCompute (_dev) quanto a um projeto de produção MaxCompute (Prod).
Também é necessário definir a MaxCompute Visitor Identity, que determina a política de permissões no nível da conta para o projeto MaxCompute.
As configurações de permissão do MaxCompute não afetam as operações do usuário na interface do DataWorks. O DataWorks oferece uma maneira visual de gerenciar permissões de projetos MaxCompute. No entanto, atribuir funções a usuários no DataWorks pode afetar suas permissões em resources do MaxCompute.
Tanto o DataWorks quanto o MaxCompute utilizam usuários e funções. A relação de permissões entre eles é a seguinte:
-
Funções e permissões de função
Para fornecer aos membros do projeto as permissões de resources do MaxCompute necessárias durante o desenvolvimento de dados, o DataWorks predefine várias funções do MaxCompute. A tabela a seguir descreve o mapeamento entre funções do MaxCompute e funções predefinidas do DataWorks.
Mapeamento
Detalhes da permissão
Função ou identidade do DataWorks
Função do MaxCompute
Permissões do ambiente de desenvolvimento
Permissões do ambiente de produção
Descrição
Workspace Administrator
Role_Project_Admin
-
Nível de engine MaxCompute: todas as permissões para project/table/function/resource/instance/job no projeto atual e permissão
readempackages. -
Nível DataWorks: pode realizar desenvolvimento de dados e implantar tarefas no ambiente de produção.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
Usuários com esta função podem gerenciar as propriedades básicas do workspace, fontes de dados, configurações da engine de computação e membros. Eles também podem atribuir as funções Workspace Administrator, Development, O&M, Deploy e Visitor a outros membros.
Development
Role_Project_Dev
-
No nível de engine MaxCompute: todas as permissões em projects, tables, functions, resources, instances, and jobs no projeto atual e permissão
package'sread. -
Nível DataWorks: pode realizar desenvolvimento de dados, mas não pode implantar tarefas no ambiente de produção.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
Usuários com esta função podem criar workflows, arquivos de script, resources, UDFs e packages de implantação. Eles também podem criar e excluir tabelas, mas não podem realizar implantações.
O&M
Role_Project_Pe
Possui todas as permissões em objetos project, function, resource, instance, and job no projeto atual, além de permissão Read em packages e permissões Read/Describe em tabelas.
NotaEmbora esta função tenha permissões no nível de engine MaxCompute, usuários com a função O&M não podem executar nós diretamente pela interface do DataWorks.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
Um Workspace Administrator concede a função O&M. Usuários com esta função podem realizar implantações e O&M online, mas não desenvolvimento de dados.
Deploy
Role_Project_Deploy
Sem permissões por padrão.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
Esta função é semelhante à função O&M, mas não inclui permissões para O&M online.
Visitor
Role_Project_Guest
Sem permissões por padrão.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
Usuários com esta função têm acesso somente leitura. Eles não podem editar workflows, códigos ou outros itens.
Security Manager
Role_Project_Security
Sem permissões por padrão.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
O Security Manager é usado apenas no módulo Data Security Guard para tarefas como configuração de regras sensíveis e auditoria de riscos de dados.
Data Analyst
Role_Project_Data_Analyst
-
Nível de engine MaxCompute: possui permissões
CreateInstanceeCreateTableno projeto atual. -
Nível DataWorks: pode visualizar modelos em Data Modeling e usar recursos em Data Analysis.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
Concede permissões apenas para operações no módulo Data Analysis.
Model Designer
Role_Project_Erd
Sem permissões por padrão.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
Usuários com esta função podem visualizar modelos em Data Modeling e gerenciar planejamento de data warehouse, padrões de dados, modelagem dimensional e métricas de dados. Esta função não concede permissão para publicar modelos.
Data Governance Administrator
Role_Project_Data_Governance
Sem permissões por padrão.
Por padrão, esta função não possui permissões. As permissões requerem aprovação no Security Center.
Esta função aplica-se apenas ao Data Governance Center. Ela permite que os usuários visualizem problemas de governança, definam planos de governança e ativem itens de verificação nos workspaces que gerenciam. Não concede permissões para desenvolvimento de dados ou O&M.
workspace owner (conta Alibaba Cloud)
Project Owner
Como proprietário do projeto MaxCompute, esta função possui todas as permissões no projeto.
Possui todas as permissões.
N/A
N/A
Super_Administrator
Como superadministrador do projeto MaxCompute, esta função detém permissões administrativas e todas as permissões em todos os tipos de resources dentro dele.
Possui todas as permissões.
N/A
N/A
Admin
Quando um projeto é criado, uma função Admin é criada automaticamente com um conjunto fixo de permissões. Esta função pode acessar todos os objetos no projeto e gerenciar e autorizar usuários e funções. Ao contrário do proprietário do projeto, a função Admin não pode atribuir permissões Admin a outros usuários, configurar definições de segurança para o projeto ou modificar o modelo de autenticação do projeto. O proprietário do projeto pode atribuir a função Admin a um usuário para delegar o gerenciamento de segurança.
Possui todas as permissões.
N/A
N/A
Role_Project_Scheduler
Sem permissões por padrão.
-
Nível de engine MaxCompute: possui todas as permissões em objetos project, table, function, resource, instance e job no projeto atual, além da permissão read em packages.
-
Nível DataWorks: usado como identidade de execução no ambiente de agendamento de produção.
NotaQuando um usuário RAM ou função RAM é definido como a identidade de acesso de agendamento para o ambiente de produção de um projeto MaxCompute (ou seja, configurado como Default Access Identity ao criar uma fonte de dados de produção), o DataWorks mapeia o usuário ou função para a função Role_Project_Scheduler do projeto MaxCompute. Para mais informações sobre como configurar a identidade de acesso padrão, consulte Bind a MaxCompute compute engine.
Atua como a identidade unificada para agendar e executar tarefas MaxCompute no ambiente de produção.
-
-
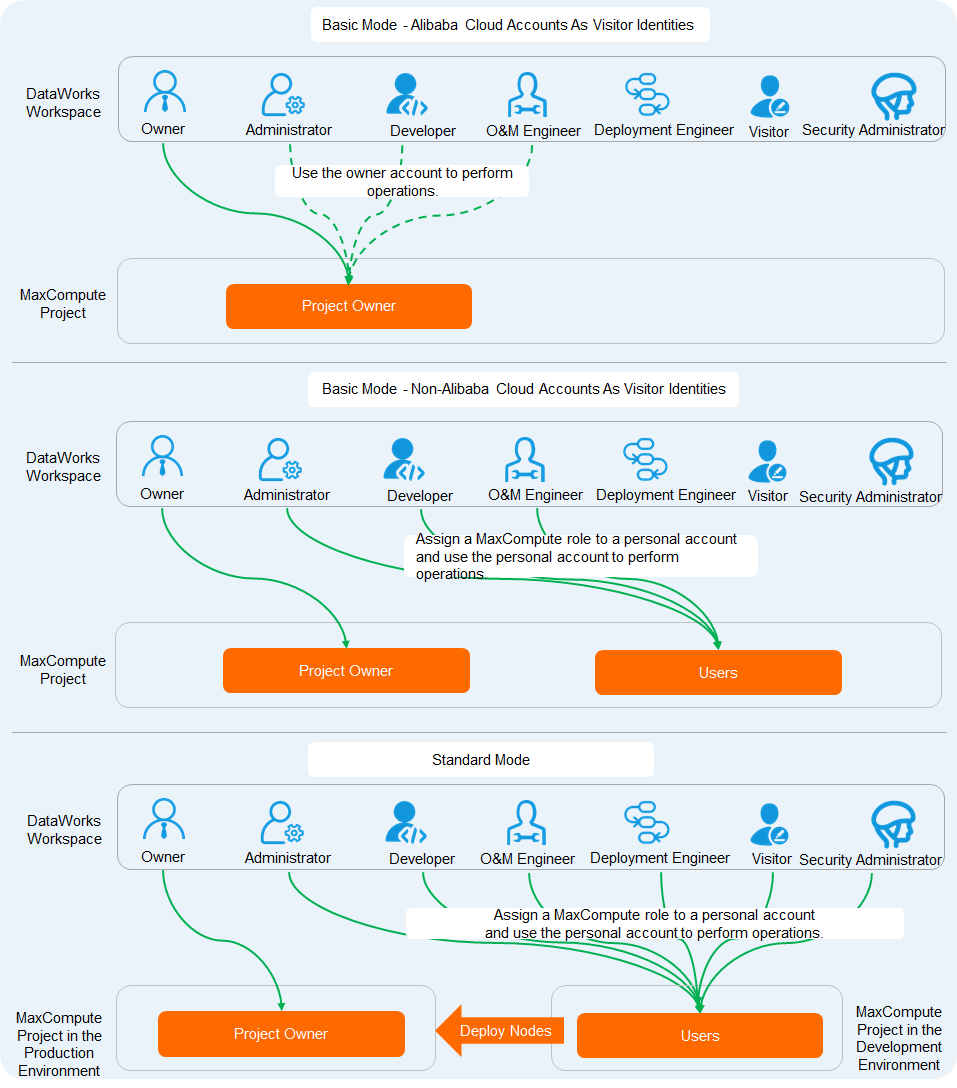
Usuários e permissões de usuário
Em um workspace do DataWorks, o Project Owner deve ser uma conta Alibaba Cloud, e os membros do projeto só podem ser usuários RAM sob a conta Alibaba Cloud proprietária do projeto. Utilize Workspace Management no DataWorks para adicionar usuários e atribuir funções.
Em um projeto MaxCompute, uma conta Alibaba Cloud pode ser um Project Owner ou um membro do projeto. Membros do projeto também podem ser usuários RAM sob uma conta Alibaba Cloud. Adicione um usuário executando o comando
add user xxx;. Adicione uma função e atribua-a a um usuário executando os comandosadd role xxx;egrant role xxx to user xxx;.
A figura a seguir ilustra a relação entre usuários e permissões para diferentes modos de workspace e identidades de visitante suportadas.
 Nota
As permissões do MaxCompute correspondentes às funções do DataWorks são fixas. Se um usuário obtiver permissões através de uma função do DataWorks e posteriormente receber permissões adicionais do MaxCompute via comandos, as permissões reais do usuário no MaxCompute poderão diferir daquelas exibidas no DataWorks.