Se você receber uma notificação de atualização ou migração de região da Alibaba Cloud, migre suas chaves e segredos do Key Management Service (KMS) para a região de destino antes do prazo final. Este tópico descreve como escolher o caminho de migração correto para o seu tipo de armazenamento de chaves e concluir o processo.
Pré-requisitos
Antes de começar, verifique se você:
Recebeu uma notificação de atualização ou migração de região da Alibaba Cloud
Desativou a rotação de todas as chaves que planeja migrar. Para mais informações, consulte Key rotation
Escolha o caminho de migração
O método de migração depende do local onde suas chaves estão armazenadas. Use a tabela abaixo para identificar o caminho adequado antes de prosseguir.
|
Tipo de armazenamento de chave |
Método de migração |
Acesse |
|
Instância KMS baseada em software |
Faça backup da instância de source e restaure em uma nova instância na região de destino |
|
|
Instância KMS de hardware |
Descriptografe todos os dados na região de source, transfira o texto simples para a região de destino e criptografe novamente |
|
|
Fora de uma instância KMS (chaves padrão) |
Descriptografe todos os dados na região de source, transfira o texto simples para a região de destino e criptografe novamente |
Para localizar chaves fora de instâncias KMS, faça login no console KMS , selecione uma região na barra de navegação superior e acesse a página Keys . Todas as chaves na aba Default Keys são chaves fora de instâncias KMS.
Para dados criptografados gerenciados por services da Alibaba Cloud: Siga o guia de migração de dados específico do service da Alibaba Cloud. As etapas deste tópico aplicam-se apenas a aplicações autogerenciadas.
Migrar chaves em instâncias KMS baseadas em software
Use este caminho se suas chaves estiverem armazenadas em uma instância KMS baseada em software. A migração usa backup e restauração. O exemplo abaixo migra a Instância A na Região A para a Instância B na Região B.
Antes de começar: Verifique se as regiões de source e de destino estão no mesmo país ou em países diferentes, pois o procedimento de restauração varia. Identifique essa condição primeiro e siga as subetapas correspondentes na Etapa 3.
Etapa 1: Crie a Instância B na Região B
Crie e ative uma nova instância KMS na região de destino. Para mais informações, consulte Purchase and enable a KMS instance.
Etapa 2: Fazer backup da Instância A na Região A
Cada região inclui uma instância de backup gratuita, capaz de fazer backup de uma instância KMS baseada em software. Para fazer backup de múltiplas instâncias KMS baseadas em software, adquira instâncias de backup adicionais.
Faça login no console KMS. Na barra de navegação superior, selecione a Região A. No painel de navegação à esquerda, clique em Security Operations > Disaster Recovery > Backups.Log on to the KMS console
Na página Backups, localize a instância de backup e clique em Enable na coluna Actions.
Na caixa de diálogo Enable Backup, selecione a Instância A para Source Instance, insira um nome para Backup Alias e clique em OK.
O backup leva aproximadamente cinco minutos, dependendo da quantidade de recursos na Instância A.
Etapa 3: Restaurar dados na Instância B
Siga as etapas correspondentes ao seu cenário.
Mesmo país
Na barra de navegação superior, selecione a Região A. Na página Backups, localize a instância de backup e clique em Details na coluna Actions.
Na aba Fully Backed up Keys, selecione as chaves a serem migradas e clique em Batch Restore na parte inferior da página.
No painel Restore Data, selecione a Instância B na Região B como destino e clique em OK.
Entre países
Na barra de navegação superior, selecione a Região A. Na página Backups, localize a instância de backup e clique em Download na coluna Actions.
Selecione uma Backup Date e clique em OK. Salve a Encryption Key e baixe o arquivo Backup Data.
Na barra de navegação superior, selecione a Região B. Na página Backups, clique em Upload Backup.
Insira a Decryption Key e um Backup Name, clique em OK e envie o arquivo de backup da Instância A.
Na lista de backups, localize o backup enviado e clique em Details na coluna Actions.
Na aba Fully Backed up Keys, Incrementally Backed up Keys ou Rotated Keys, clique em Restore Data na coluna Actions, selecione a Destination Instance e clique em OK.
Etapa 4: Atualize sua aplicação para usar a Instância B
Atualize as configurações do plano de controle e das operações criptográficas.
|
Tipo de operação |
O que atualizar |
|
Operações do plano de controle |
Se você usa um SDK da Alibaba Cloud, altere o endpoint para o endpoint do service KMS da Região B. Para valores de endpoint por região, consulte Regions and zones. |
|
Operações criptográficas |
Caso use o SDK da Instância KMS, substitua a ClientKey, o certificado CA da instância e os parâmetros de conexão. Siga as etapas abaixo. |
Para atualizar os parâmetros de operação criptográfica:
-
Na Região B, crie um ponto de acesso à aplicação (AAP) para acessar a Instância B. Para mais informações, consulte Create an AAP. Após criar o AAP, salve as seguintes credenciais:
Credencial
Nome de arquivo padrão
Arquivo ClientKey (ClientKeyContent)
clientKey_****.jsonSenha da ClientKey (ClientKeyPassword)
clientKey_****_Password.txtCertificado CA da instância KMS
PrivateKmsCA_kst-******.pem -
Atualize os parâmetros de inicialização do SDK da Instância KMS no seu código. Por exemplo, se você usa o KMS Instance SDK for Java, atualize os seguintes parâmetros:
Parâmetro
Atualização
clientKeyFilePathouclientKeyContentCaminho ou conteúdo do novo arquivo ClientKey
clientKeyPassNova senha da ClientKey
endpointNome de domínio da Instância B, por exemplo,
kst-hzz659dfeee864za2****.cryptoservice.kms.aliyuncs.comcaCertPathoucaCertCaminho ou conteúdo do certificado CA da Instância B
Migrar chaves em instâncias KMS de hardware
O KMS não suporta migração direta de chaves em instâncias KMS de hardware. O procedimento varia conforme o tipo de uso da chave.
Chaves ENCRYPT/DECRYPT
O processo é idêntico para chaves simétricas e assimétricas.
Na região de source, use a chave original para descriptografar todo o texto cifrado e as chaves de dados criptografadas.
Transfira os dados em texto simples e as chaves de dados em texto simples para a região de destino.
Na região de destino, adquira e ative uma instância KMS. Para orientações, consulte Instance selection e Purchase and enable a KMS instance.
Use a nova instância KMS para criptografar seus dados novamente. Para detalhes de implementação, consulte Use a KMS key to encrypt and decrypt data online e Use envelope encryption.
Após confirmar que a chave original não está mais em uso, desative-a na região de source e programe sua exclusão. Consulte Disable keys e Schedule key deletion.
Chaves SIGN/VERIFY
-
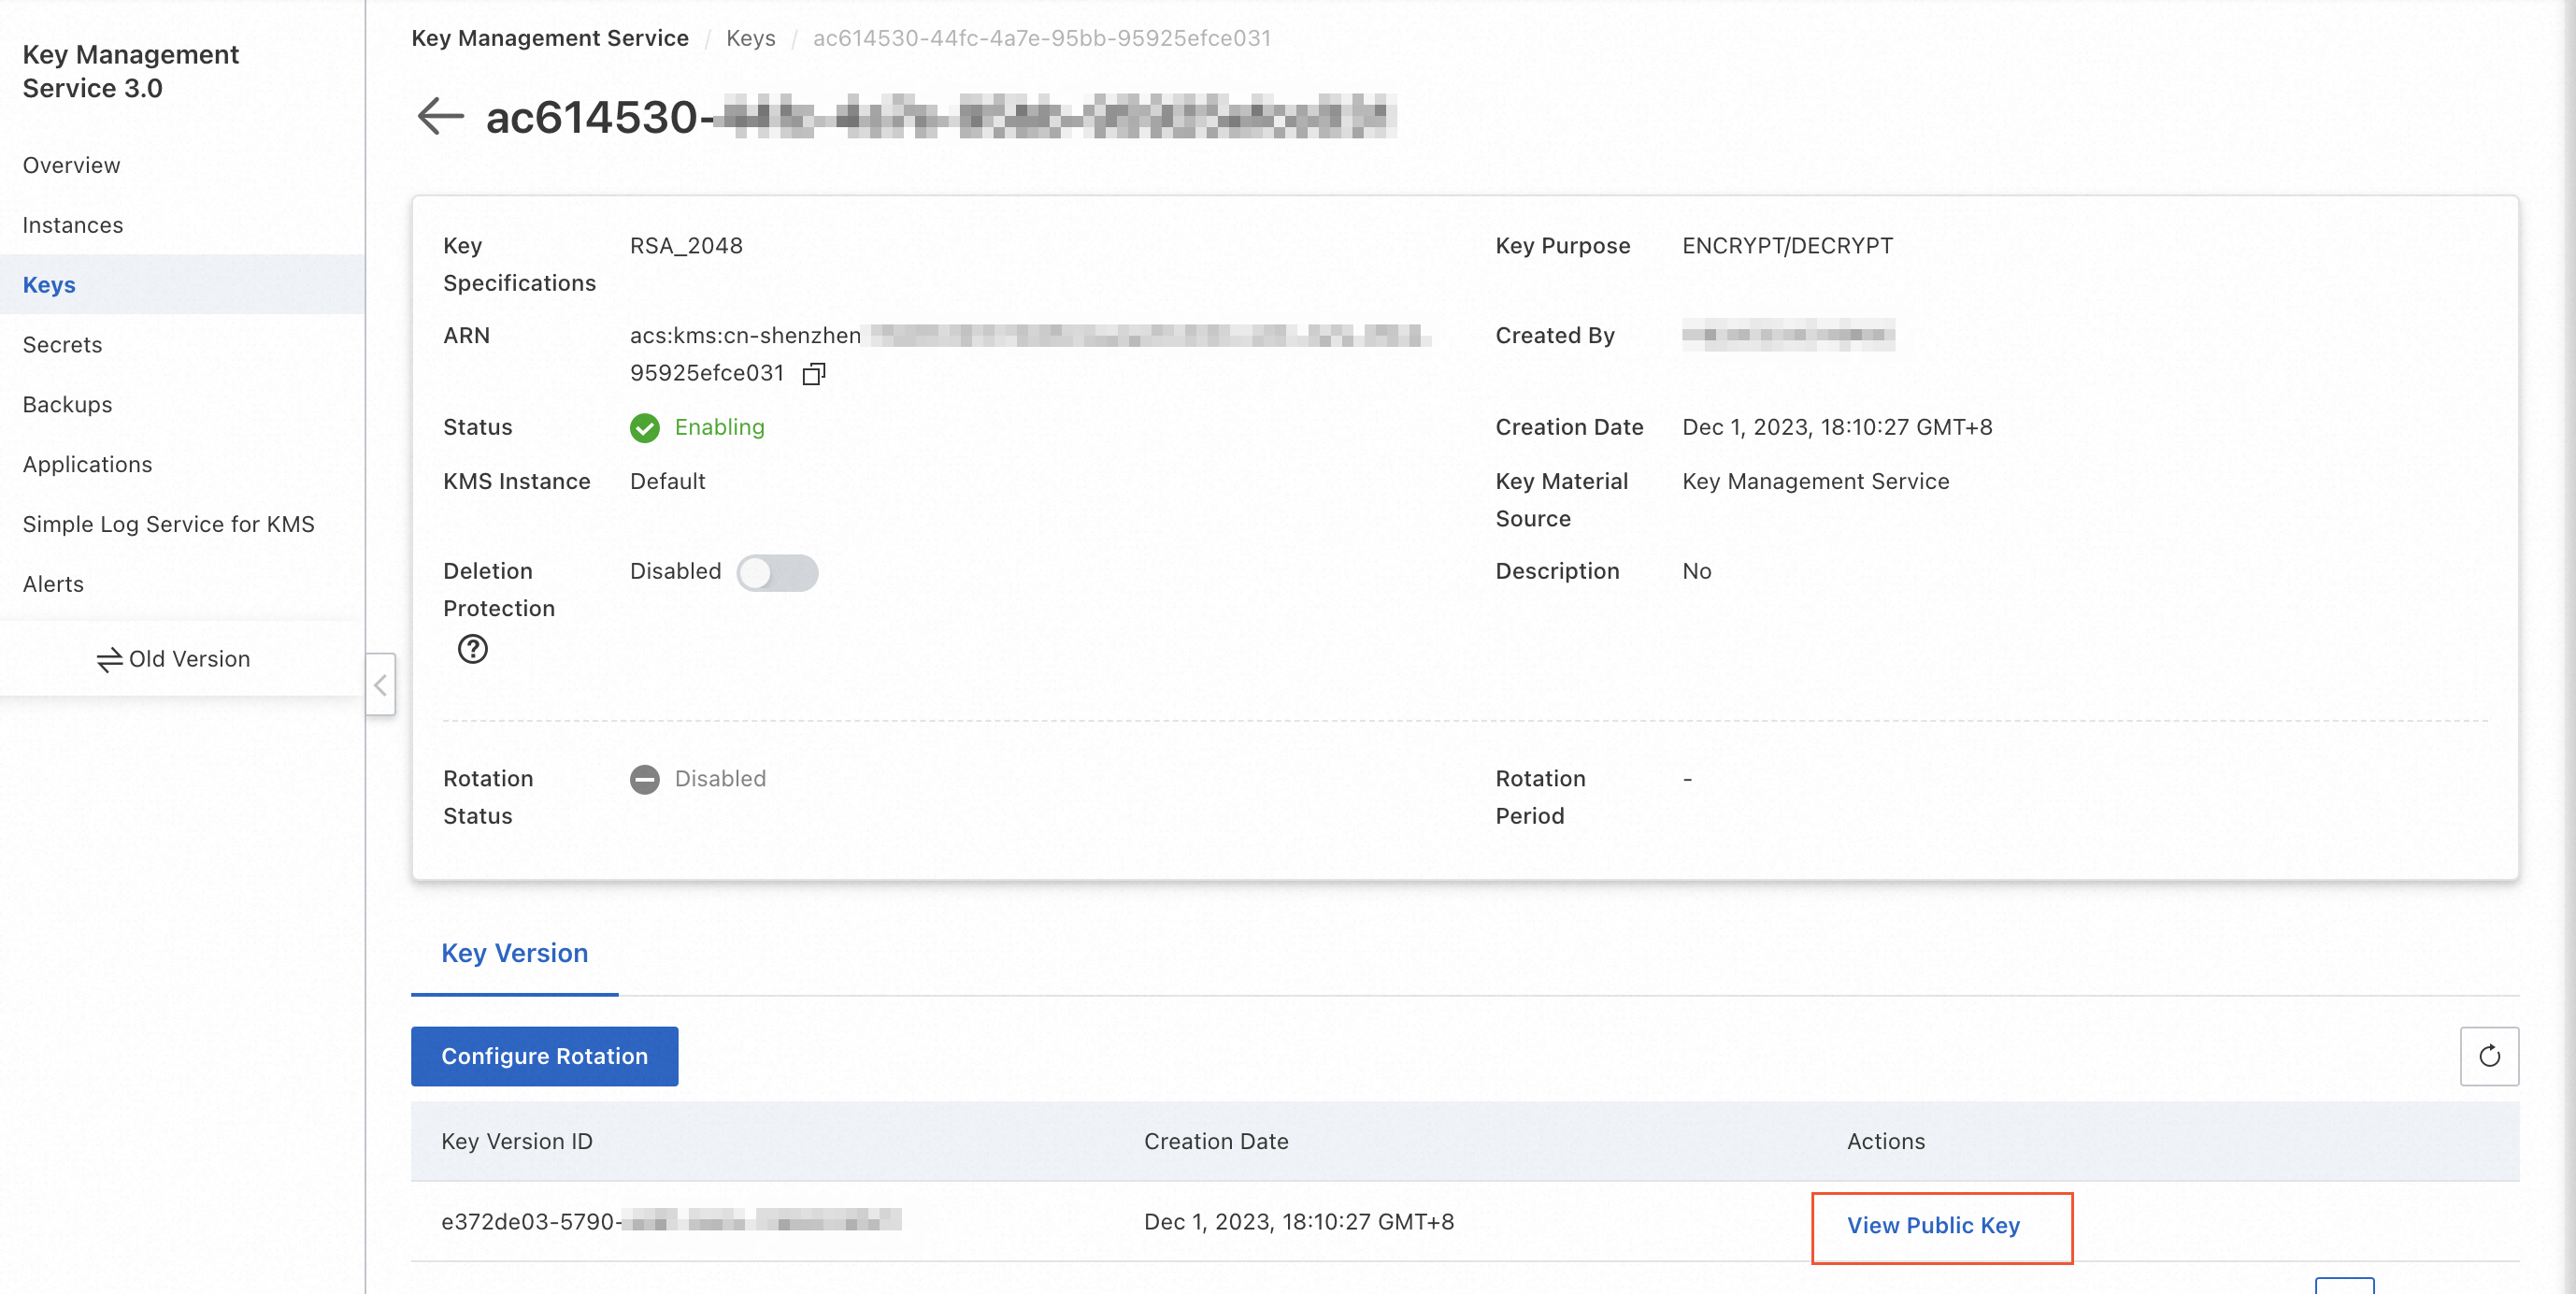
Na região de source, baixe e salve a chave pública da chave mestra do cliente (CMK). Mantenha-a pelo tempo necessário para verificar assinaturas existentes. Faça login no console KMS e visualize e salve a chave pública conforme mostrado abaixo.
Na região de destino, adquira e ative uma instância KMS. Consulte Instance selection e Purchase and enable a KMS instance.
Crie uma chave na nova instância KMS. Consulte Software-protected keys ou Hardware-protected keys.
Use o SDK da Instância KMS para todas as novas operações de assinatura e verificação. Consulte KMS Instance SDK.
Após confirmar que a chave original não está mais em uso, desative-a na região de source e programe sua exclusão. Consulte Disable keys e Schedule key deletion.
Migrar chaves fora de instâncias KMS
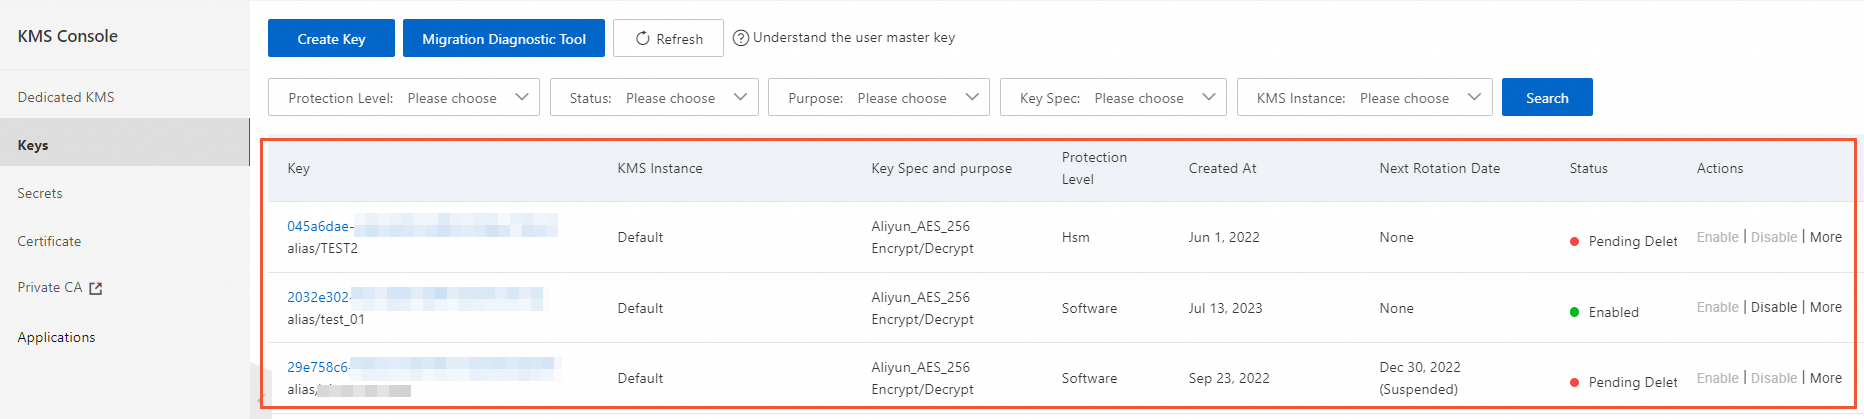
As chaves fora de instâncias KMS aparecem na aba Default Keys da página Keys no console KMS.
No KMS V3.0, a aba Default Keys exibe uma CMK e várias chaves de service. Em versões anteriores do KMS, a aba mostra todas as suas CMKs. No novo console, essas chaves são somente para visualização. Para modifique suas propriedades, use a versão antiga do console KMS .
O KMS não suporta migração direta para chaves fora de instâncias KMS. Siga o mesmo procedimento de recriptografia descrito em Chaves ENCRYPT/DECRYPT acima.