O KMS fornece criptografia padrão para os services da Alibaba Cloud. Você pode usar a chave do service criada automaticamente por um cloud service ou uma chave criada por você no KMS.
Benefícios da integração da criptografia do KMS com os services da Alibaba Cloud
-
Melhore a segurança dos dados e a proteção da privacidade
O KMS habilita a criptografia de dados para a maioria dos services da Alibaba Cloud. Configure a criptografia ao criar um cloud service ou depois. O KMS realiza criptografia de ponta a ponta nos dados gerados durante o uso do cloud service, como arquivos produzidos por um mecanismo de banco de dados.
-
Reduza os custos de desenvolvimento relacionados à criação de criptografia de dados personalizada
Desenvolver criptografia de dados personalizada exige resolver desafios complexos de engenharia e segurança. Os cloud services integrados ao KMS tratam dessas questões, reduzindo os custos de desenvolvimento.
Projete uma hierarquia de chaves adequada e uma estratégia de particionamento de dados para equilibrar desempenho de criptografia e segurança.
Implemente a rotação de chaves e a recriptografia de dados.
Aplique conhecimentos de criptografia para selecionar algoritmos adequados e garantir a robustez, a segurança e a resistência a adulterações do sistema de criptografia.
Tipos de chave compatíveis com a criptografia de cloud service
As chaves padrão, as chaves protegidas por software e as chaves protegidas por hardware fornecidas pelo KMS são compatíveis com a integração aos services da Alibaba Cloud para criptografia no lado do servidor. Para mais informações, consulte Overview of KMS.
|
Criador da chave |
Tipo de chave |
Origem do material da chave |
Faturamento |
Descrição |
|
Criação de Cloud Product |
Chave padrão (chave de service) |
Gerada pelo KMS. |
Gratuito. |
Cada conta da Alibaba Cloud admite apenas uma chave de service por cloud service em cada região. |
|
Criada pelo usuário |
Chave padrão (master key) |
Métodos disponíveis:
|
Gratuito. |
Após criar uma chave, conceda ao cloud service a permissão para utilizá-la. Para mais informações, consulte Custom policy reference for Key Management Service. |
|
Chave protegida por software |
Gerada pelo KMS. |
Pago. |
||
|
Chave protegida por hardware |
Métodos disponíveis:
|
Pago. |
Fluxo de trabalho para uso de chaves na criptografia no lado do servidor de cloud services
O exemplo a seguir mostra como configure uma chave para criptografia no lado do servidor ao adquirir um cloud service. Também é possível configure a criptografia após a aquisição. Para etapas detalhadas, consulte a documentação de cada cloud service.
Criação de cloud product
Esta seção se refere a uma chave de service. Visualize as chaves de service existentes no KMS console.
-
Ao adquirir um cloud service, escolha criptografar os dados no lado do servidor usando a chave padrão do KMS. O exemplo a seguir mostra a aquisição de uma instância ECS. Na seção de configuração System Disk, marque a caixa de seleção Encrypt e selecione Default Service CMK na lista suspensa de chaves.
NotaPara facilitar a identificação, a chave de service recebe automaticamente um alias especial no formato
alias/acs/<cloud service code>. Por exemplo, a chave de service criada para o Elastic Compute Service (ECS) tem o aliasalias/acs/ecs. -
Visualize a chave de service criada pelo cloud service no KMS console. Na aba Default Keys do KMS console, a especificação da chave será
Aliyun_AES_256e o status da chave será Enabled.NotaUma chave com Key Usage defina como Service Key é uma chave criada para um cloud service.
O cloud service gerencie o ciclo de vida das chaves de service em seu nome. Não é possível ative, desativar ou gerencie chaves de service no KMS console, mas é possível consultar os registros de operação e uso delas no ActionTrail console.
Criada pelo usuário
-
Chave padrão (master key)
-
Ative a master key no KMS console. Para mais informações, consulte Quick Start for key management.
Por exemplo, o alias da master key é
alias/byok. -
Ao adquirir um cloud service, escolha criptografar os dados no lado do servidor usando a chave padrão (master key).
O exemplo a seguir mostra a aquisição de uma instância ECS. Na seção de configuração System Disk, marque Encrypt e selecione sua chave criada pelo usuário (como alias/byok) na lista suspensa de chaves.
-
-
Chave protegida por software
Adquira uma instância de gerenciamento de chaves por software. Para mais informações, consulte Purchase and enable a KMS instance.
Crie uma chave no KMS console. Para mais informações, consulte Quick Start for key management.
Ao adquirir um cloud service, escolha criptografar os dados no lado do servidor usando sua chave protegida por software.
-
Chave protegida por hardware
Adquira uma instância de gerenciamento de chaves por hardware. Para mais informações, consulte Purchase and enable a KMS instance.
Crie uma chave no KMS console. Para mais informações, consulte Quick Start for key management.
Ao adquirir um cloud service, escolha criptografar os dados no lado do servidor usando sua chave protegida por hardware.
Métodos de integração de criptografia para cloud services
Diferentes cloud services adotam designs de criptografia ligeiramente distintos. Em geral, os cloud services utilizam criptografia de envelope para proteger os dados: o KMS criptografa uma data key, e essa data key criptografa os dados de negócio reais.
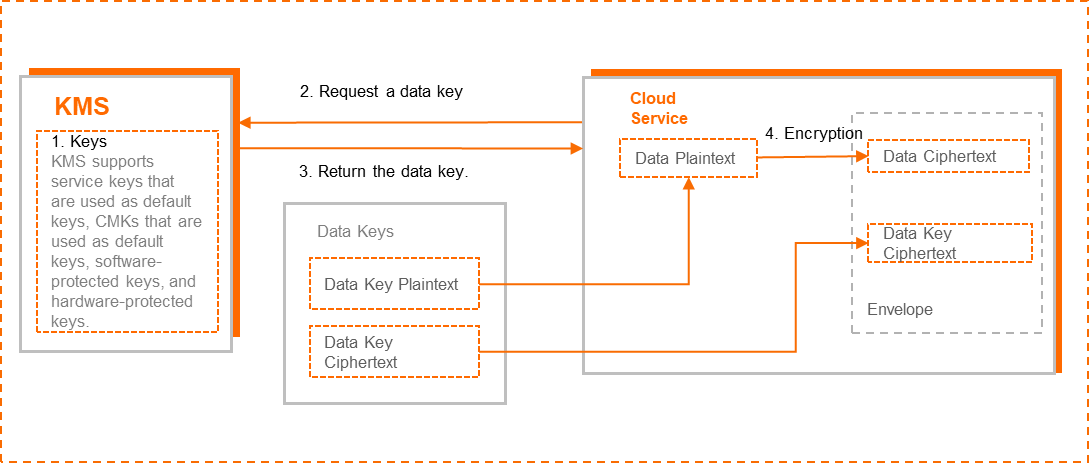
Crie uma chave no KMS.
Chame a API GenerateDataKey do KMS para solicitar uma data key.
O KMS retorna a data key, incluindo as versões em texto simples e em texto cifrado. O texto cifrado é gerado pela criptografia da data key em texto simples com a chave KMS especificada.
O cloud service usa a data key em texto simples para criptografar os dados em texto simples e, em seguida, armazena a data key criptografada (criptografada pelo KMS) junto com os dados criptografados (criptografados pelo cloud service usando a data key) no armazenamento persistente.
Na criptografia de envelope, o "envelope" refere-se conceitualmente ao empacotamento conjunto da data key criptografada e dos dados criptografados.
O KMS transmite a data key ao cloud service com segurança por meio de um canal seguro. A data key em texto simples existe apenas na memória do cloud service e nunca é armazenada em texto simples no armazenamento persistente.
Controle de acesso
O KMS usa o Resource Access Management (RAM) para verifique se um cloud service tem permissão para usar uma chave específica. Permita ou negue o acesso seguindo o guia de autorização do RAM para o cloud service ou configurando políticas de acesso no RAM. Para mais informações, consulte Custom policy reference for Key Management Service.
Auditoria
Use o ActionTrail para auditar como os cloud services utilizam suas chaves. Para mais informações, consulte Query KMS operation events using ActionTrail.