Antes de fazer solicitações de API com o SDK de instância do Key Management Service (KMS), inicialize um cliente do SDK com as credenciais da sua instância.
Pré-requisitos
Antes de começar, verifique se você tem:
Uma instância do KMS (Software Key Management ou Hardware Key Management)
Um arquivo ClientKey (
clientKey_****.json) e o respectivo arquivo de senha (clientKey_****_Password.txt)O certificado CA da instância (
PrivateKmsCA_kst-******.pem)
Inicializar o cliente
Sempre configure o certificado CA em ambientes de produção. Ele verifica a autenticidade do certificado SSL/TLS da sua instância do KMS e evita ataques man-in-the-middle. Apenas para testes offline, ignore essa verificação definindo IgnoreSSL como true no parâmetro RuntimeOptions.
<?php

use AlibabaCloud\Dkms\Gcs\Sdk\Client as AlibabaCloudDkmsGcsSdkClient;
use AlibabaCloud\Dkms\Gcs\OpenApi\Models\Config as AlibabaCloudDkmsGcsOpenApiConfig;

function getDkmsGcsSdkClient()
{
    global $clientKeyContent, $password, $endpoint;

    // Construct the KMS instance SDK client configuration.
    $config = new AlibabaCloudDkmsGcsOpenApiConfig();
    // The connection protocol. Set the value to https. The KMS instance service only allows access through the HTTPS protocol.
    $config->protocol = 'https';
    // Client Key.
    $config->clientKeyContent = $clientKeyContent;
    // Client Key security token.
    $config->password = $password;
    // The endpoint of your KMS instance. Set the value in the following format: <ID of your KMS instance >.cryptoservice.kms.aliyuncs.com.
    $config->endpoint = $endpoint;
    // Instance CA certificate.
    $config->caFilePath = 'path/to/caCert.pem';

    // Construct the KMS instance SDK client object.
    return new AlibabaCloudDkmsGcsSdkClient($config);
}
A tabela a seguir descreve cada parâmetro de configuração e onde obter seu valor.
|
Parâmetro |
Descrição |
Onde obter |
|
|
Protocolo de conexão. Defina como |
Valor fixo: |
|
|
Conteúdo do arquivo ClientKey, que contém as credenciais de identidade da aplicação. |
Baixado automaticamente ao criar uma ClientKey. Nome padrão do arquivo: |
|
|
Token de segurança da ClientKey. |
Baixado automaticamente ao criar uma ClientKey. Nome padrão do arquivo: |
|
|
Endpoint dedicado do gateway da sua instância do KMS. Formato: |
Consulte Localizar seu endpoint |
|
|
Caminho do arquivo do certificado CA associado à sua instância do KMS. |
Consulte Baixar o certificado CA |
Localizar seu endpoint
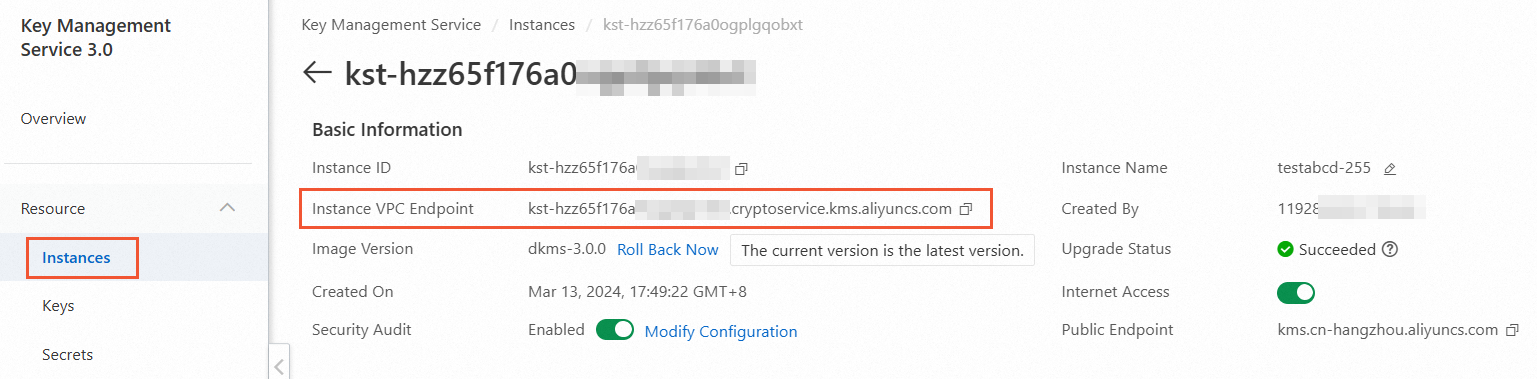
O Endpoint é o endpoint dedicado do gateway que representa o endereço de domínio da sua instância do KMS.
Acesse a página Instances e clique em Software Key Management ou Hardware Key Management.
-
Clique em Basic Information, copie o valor do campo Instance VPC Endpoint.
Baixar o certificado CA
Acesse a página Instances e clique em Software Key Management ou Hardware Key Management.
Clique em Details na coluna Actions.
-
Na página de detalhes, clique em download ao lado de Instance CA Certificate.
O arquivo baixado recebe o nome
PrivateKmsCA_kst-******.pempor padrão. Armazene-o com segurança.
Próximos passos
Após inicializar o cliente, use-o para chamar operações do SDK de instância do KMS, como criptografar dados, descriptografar dados ou gerar chaves de dados.