Para usar um cloud gateway JT/T 808 e conectar um dispositivo ao IoT Platform, adicione um cloud gateway no console do IoT Platform. Este tópico descreve como criar um cloud gateway JT/T 808.
Pré-requisitos
Você já adquiriu uma instância Enterprise da Exclusive Edition. Para obter mais informações, consulte Adquirir uma instância Enterprise.
Informações básicas
Para saber como usar um cloud gateway JT/T 808 para conectar um dispositivo ao IoT Platform, consulte Gateways JT/T 808.
Adicionar um cloud gateway
Faça login no console do IoT Platform.
Na página Instance Overview, clique em na instância Enterprise da Exclusive Edition desejada.
No painel de navegação à esquerda, escolha e clique em Add Cloud Gateway.
-
Configure os parâmetros conforme as instruções exibidas na tela e clique em Next. A tabela a seguir descreve os parâmetros.
Parâmetro
Descrição
Gateway Name
Insira um nome para o cloud gateway. O nome deve ser exclusivo dentro da instância, ter entre 4 e 30 caracteres e pode conter caracteres chineses, caracteres japoneses, letras, dígitos e sublinhados (_). Caracteres chineses e japoneses são contados como dois caracteres.
Protocol
Selecione JT/T 808.
Custom Port Number
Valores válidos: 1024 a 65535. Valor padrão: 7999.
Authentication Type
One-party verification
Ao selecionar esta opção, importe as informações de verificação do dispositivo para o IoT Platform. Essas informações incluem o Manufacturer ID, o Terminal Model e o Terminal ID do dispositivo. O IoT Platform verifica o dispositivo com base nessas informações.
Third-party Certification
Alibaba Cloud Function Compute: Ao selecionar esta opção, configure os parâmetros Device-verified FC Service, Device-verified FC Function e Authorize. Selecione uma função Function Compute existente ou crie uma nova para verificação de dispositivos. Os parâmetros de entrada e saída da função criada devem atender a requisitos específicos, e é possível especificar um nome de função personalizado. Para obter informações sobre os requisitos dos parâmetros de entrada e saída da função de verificação de dispositivos, consulte Tabela 1 Parâmetros de registro de dispositivo, Tabela 2 Parâmetros de verificação de dispositivo e Tabela 3 Parâmetros de cancelamento de registro de dispositivo.
Clique em Create Service para acessar o console do Function Compute e criar um serviço. Para obter informações sobre serviços do Function Compute, consulte Gerenciar serviços.
Clique em Create Function para acessar o console do Function Compute e criar uma função. Para obter informações sobre funções do Function Compute, consulte Gerenciar funções.
Se a função
AliyunIOTAccessingFCRolenão estiver disponível, clique em Create RAM Role para acessar o console do RAM e criar a função. Para obter informações sobre como criar uma função RAM e conceder permissões a ela, consulte Criar uma função RAM.
Transmission Protocol
TCP
Ao usar o protocolo TCP para conectar um dispositivo, recomendamos não fazê-lo pela Internet. Para garantir a segurança, estabeleça a conexão por meio de uma linha dedicada (leased line).
ImportanteAo usar TCP para conectar um dispositivo, não é necessário configurar certificados. Após concluir todas as configurações na etapa Basic Information, clique em OK para criar o gateway.
TLS
Ao conectar dispositivos ao IoT Platform por meio do protocolo TLS, é possível ativar a verificação unilateral pelo servidor, o Online Certificate Status Protocol (OCSP) para dispositivos, conexões seguras bidirecionais entre dispositivos e servidores, entre outros recursos.
Ative a verificação de dispositivos baseada em certificado X.509. Valores válidos do parâmetro Enable OCSP:
Disabled
OCSP Verification for Server Certificate
OCSP Verification for Client Certificate
Client and Server-side OCSP Verification
Desative a verificação de dispositivos baseada em certificado X.509. Valores válidos do parâmetro Enable OCSP:
Disabled
OCSP Verification for Server Certificate
Nota-
O Online Certificate Status Protocol (OCSP) é um protocolo de Internet usado para consultar uma autoridade certificadora (CA) sobre o status de revogação de um certificado.
-
A verificação OCSP de um certificado de cliente ocorre quando o cliente envia uma mensagem. Se o certificado estiver revogado, o servidor encerra a conexão ativamente.
-
A duração padrão do cache do recurso OCSP Stapling no lado do servidor é de 5 a 60 minutos. Após o cache expirar, o OCSP Stapling não entra em vigor na primeira solicitação de acesso até que as informações de OCSP Stapling sejam obtidas novamente.
Tabela 1 Parâmetros de registro de dispositivo
Tipo de parâmetro
Nome do parâmetro
Tipo de dado
Descrição
Exemplo
Parâmetros de requisição
manufacturer
String
O ID do fabricante do dispositivo.
O ID deve ter entre 4 e 11 caracteres e pode conter letras, dígitos e hifens (-).
{
    "manufacturer":"mf0001",
    "deviceModel":"dm0001",
    "deviceId":"di0001",
    "licensePlateColour":"1",
    "licensePlateNumber":"ZhejiangA****",
    "phone":"1**********",
    "action":"register"
}
deviceModel
String
O modelo do dispositivo.
O modelo deve ter entre 4 e 30 caracteres e pode conter letras, dígitos e hifens (-).
deviceId
String
O ID do dispositivo.
O ID deve ter entre 4 e 30 caracteres e pode conter letras, dígitos e hifens (-).
licensePlateColour
String
A cor da placa veicular. O valor deve atender aos requisitos do protocolo JT/T 808. Para obter mais informações, consulte JT/T 808-2019.
licensePlateNumber
String
O número da placa veicular.
phone
String
O número de telefone celular.
action
String
Defina o valor como
register, que especifica o registro do dispositivo.Parâmetros de resposta
result
String
Indica se o registro foi bem-sucedido. Valores válidos:
truefalse
Exemplo de resposta de sucesso
{
        "result":"true",
        "message":"",
        "authCode":"****"
    }
Exemplo de resposta de falha
{
        "result":"false",
        "message":"4"
    }
message
String
A mensagem de erro retornada quando o registro falha. Valores válidos:
1: O veículo já está registrado.2: O veículo não foi encontrado.3: O dispositivo já está registrado.4: O dispositivo não foi encontrado.
authCode
String
O código de autenticação retornado quando o registro é bem-sucedido.
Tabela 2 Parâmetros de verificação de dispositivo
Tipo de parâmetro
Nome do parâmetro
Tipo de dado
Descrição
Exemplo
Parâmetros de requisição
phone
String
O número de telefone celular.
{
    "phone":"1**********",
    "authCode":"****",
    "protocol":"TCP",
    "action":"auth",
}
authCode
String
O código de verificação retornado quando o registro é bem-sucedido.
protocol
String
O protocolo de transmissão.
action
String
Defina o valor como
auth, que especifica a verificação do dispositivo.Parâmetros de resposta
result
String
Indica se a verificação foi bem-sucedida. Valores válidos:
truefalse
{
        "result":"true",
        "message":""
     		"manufacturer":"mf0001"
      	"deviceModel":"dm0001"
      	"deviceId":"di0001"
    }
message
String
A mensagem de erro retornada quando a verificação falha.
manufacturer
String
O ID do fabricante do dispositivo retornado quando a verificação é bem-sucedida.
deviceModel
String
O modelo do dispositivo retornado quando a verificação é bem-sucedida.
deviceId
String
O ID do dispositivo retornado quando a verificação é bem-sucedida.
Tabela 3 Parâmetros de cancelamento de registro de dispositivo
Tipo de parâmetro
Nome do parâmetro
Tipo de dado
Descrição
Exemplo
Parâmetros de requisição
manufacturer
String
O ID do fabricante do dispositivo.
{
    "phone":"1**********",
    "manufacturer":"mf0001",
    "deviceModel":"dm0001",
    "deviceId":"di0001",
    "action":"unregister",
}
deviceModel
String
O modelo do dispositivo.
deviceId
String
O ID do dispositivo.
phone
String
O número de telefone celular.
action
String
Defina o valor como
unregister, que especifica o cancelamento de registro do dispositivo.Parâmetros de resposta
result
String
Indica se o cancelamento de registro foi bem-sucedido. Valores válidos:
truefalse
{
        "result":"true",
        "message":""
    }
message
String
A mensagem de erro retornada quando o cancelamento de registro falha.
-
Conclua a etapa Certificate Configuration e clique em OK.
Configurar certificados
ImportanteSe o protocolo TCP for selecionado como protocolo de transmissão, não é necessário configurar certificados.
Os certificados configurados nesta etapa são arquivos Privacy Enhanced Mail (PEM).
Configure obrigatoriamente os parâmetros Server Certificate e Private Key of Server Certificate.
Se a verificação de dispositivos baseada em certificado X.509 estiver ativada, configure também o parâmetro Device Root Certificate.
Se o parâmetro Enable OCSP definido na etapa anterior for OCSP Verification for Server Certificate ou Client and Server-side OCSP Verification, defina o parâmetro Trusted Certificate como o certificado raiz do servidor nesta etapa.
-
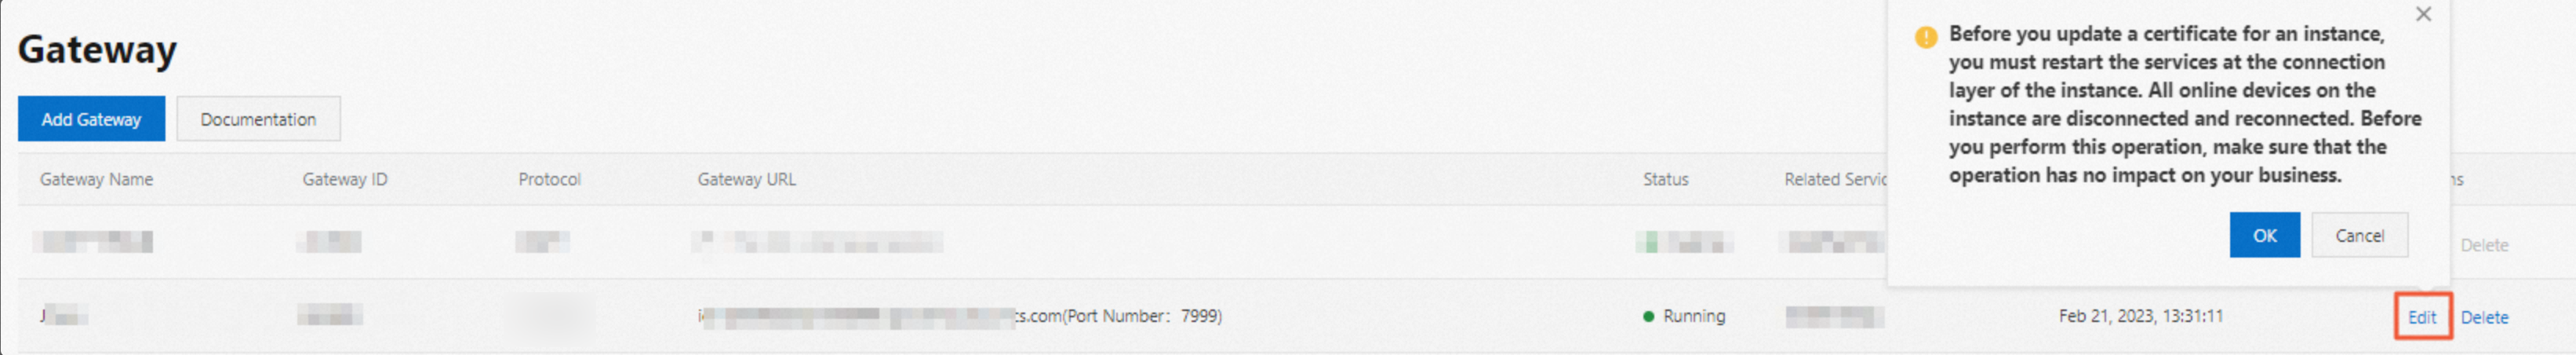
Na página Gateway, visualize as informações do gateway criado, incluindo nome, ID, URL do gateway, status e produto associado.
ImportanteAnote o URL do gateway. Ao conectar um dispositivo ao IoT Platform via JT/T 808, substitua o endpoint JT/T 808 pelo URL do gateway. É possível especificar o URL do gateway diretamente como endpoint JT/T 808 ou configurar um registro CNAME para resolver o endpoint JT/T 808 para o URL do gateway.

(Opcional) Modificar um cloud gateway
Após criar um cloud gateway, localize-o na lista de cloud gateways e clique em Edit na coluna Actions para modificar o nome do gateway, as informações de certificado ou a função de autenticação FC.
Resultado
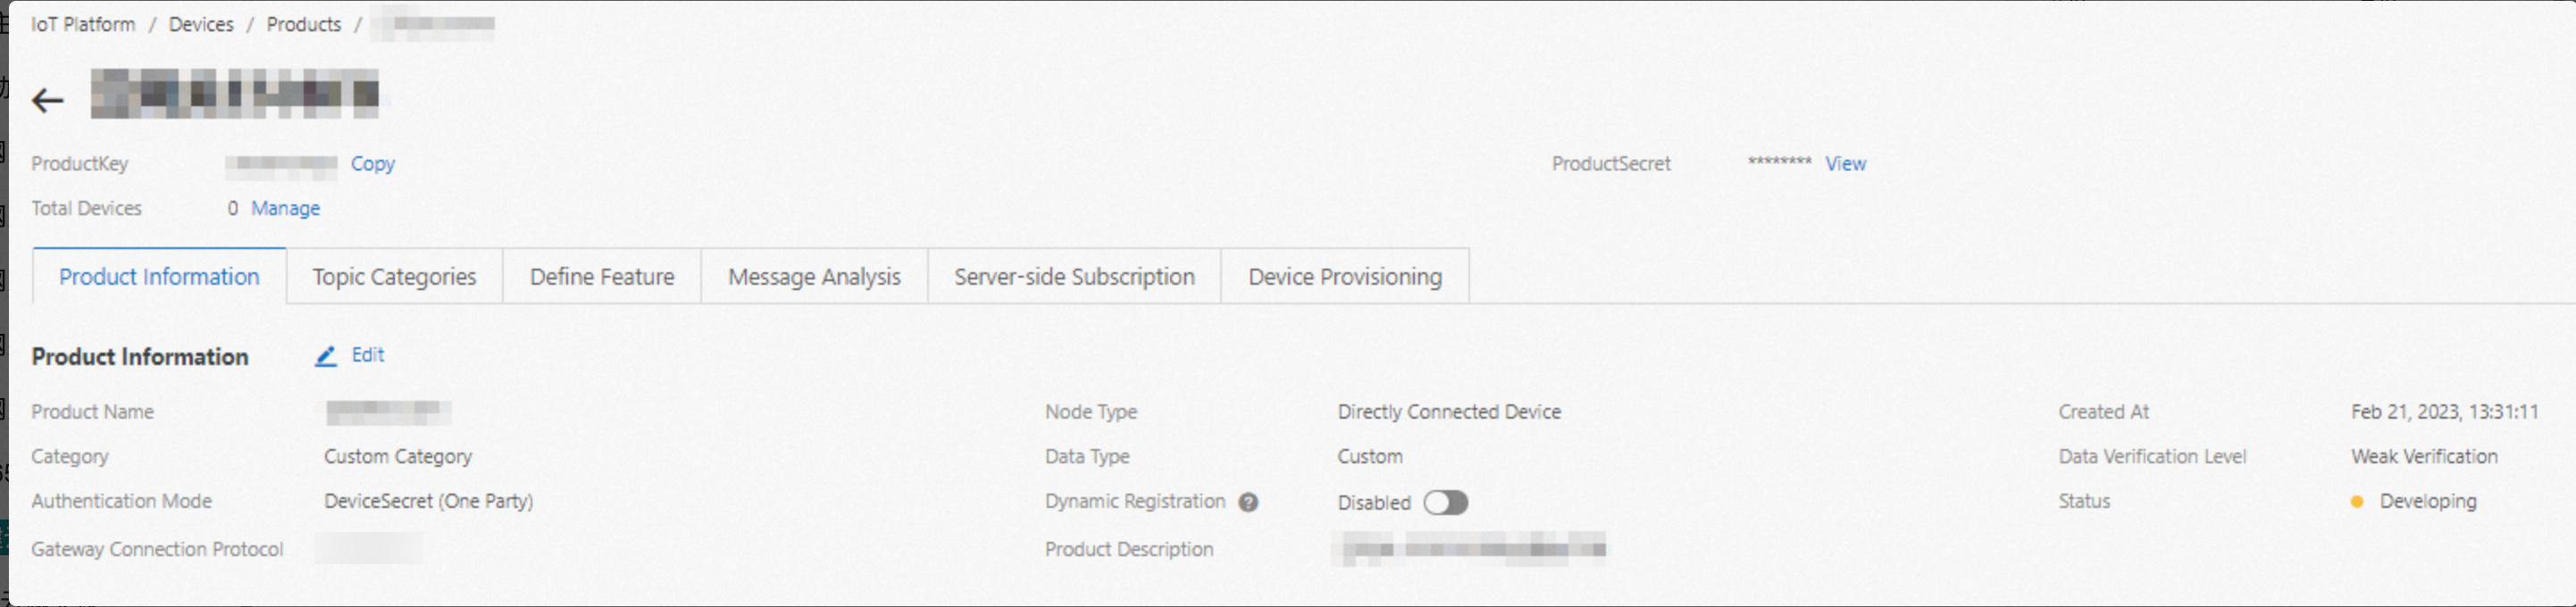
Após criar um cloud gateway, o IoT Platform cria e associa automaticamente um produto ao gateway. O nome do produto segue o formato Cloud gateway+${Cloud gateway ID}. Para visualize o novo produto, escolha . O novo produto é exibido na página Products.
Clique em View na coluna Actions do produto. Na página Product Details, visualize as informações do produto. A figura a seguir mostra a configuração padrão.
Próximas etapas
Na primeira vez que você usar o cloud gateway com o parâmetro Authentication Type definido como Third-party Certification para conectar um dispositivo ao IoT Platform, o IoT Platform combina automaticamente os valores dos parâmetros manufacturer, deviceModel e deviceId no formato
${manufacturer}_${deviceModel}_${deviceId}como DeviceName para criar o dispositivo.Após criar um cloud gateway com o parâmetro Authentication Type definido como One-party Verification, importe as informações de verificação dos dispositivos para adicioná-los ao produto do gateway correspondente. Para obter mais informações, consulte Adicionar vários dispositivos.