Para conectar um dispositivo veicular à IoT Platform por meio de um cloud gateway GB/T 32960, adicione esse gateway no console da IoT Platform. Este tópico descreve o procedimento para adicionar um cloud gateway GB/T 32960.
Informações básicas
Para obter detalhes sobre como usar um cloud gateway GB/T 32960 na conexão de dispositivos com a IoT Platform, consulte Visão geral do cloud gateway GB/T 32960.
Adicionar um cloud gateway
Faça login no IoT Platform console.
Na página Instance Overview, clique em a instância Enterprise desejada da Exclusive Edition.
No painel de navegação à esquerda, escolha e clique em Add Cloud Gateway.
-
Na etapa Basic Information, configure os parâmetros e clique em Next. A tabela a seguir descreve esses parâmetros.
Parâmetro
Descrição
Gateway Name
Nome do cloud gateway. Deve ser exclusivo na instância. O nome deve ter de 4 a 30 caracteres e pode conter letras, dígitos e sublinhados (_).
Protocol
Selecione GB/T 32960.
Custom Port Number
Valores válidos: 1024 a 65535. Valor padrão: 8999.
Authentication Type
One-party Verification
Se você selecionar esta opção, importe as informações de verificação do dispositivo para a IoT Platform. Essas informações incluem nome de usuário, senha e número de série (SN) do dispositivo. A IoT Platform valida o dispositivo com base nesses dados.
Third-party Certification
Alibaba Cloud Function Compute: Se escolher esta opção, configure os parâmetros Device-verified FC Service, Device-verified FC Function e Authorize. Selecione uma função existente do Function Compute ou crie uma nova para a verificação do dispositivo. Os parâmetros de entrada e saída da função criada devem atender a requisitos específicos. Defina um nome personalizado para a função. Para mais detalhes sobre os requisitos dos parâmetros de entrada e saída da função de verificação de dispositivo, consulte Parâmetros da função do Function Compute para verificação de dispositivo.
Clique em Create Service para acessar o console do Function Compute e criar um serviço. Para mais informações sobre serviços do Function Compute, consulte Gerenciar serviços.
Clique em Create Function para acessar o console do Function Compute e criar uma função. Para mais informações sobre funções do Function Compute, consulte Gerenciar funções.
Se a função
AliyunIOTAccessingFCRolenão estiver disponível, clique em Create RAM Role para acessar o console do RAM e criar a função. Para saber como criar uma função do RAM e conceder permissões a ela, consulte Criar uma função do RAM.
Transmission Protocol
TCP
Ao usar o Transmission Control Protocol (TCP) para conectar um dispositivo, evite a conexão via Internet pública. Para garantir maior segurança, estabeleça a conexão por meio de uma linha dedicada.
ImportanteConexões via TCP não exigem configuração de certificados. Após concluir todas as configurações na etapa Basic Information, clique em OK para criar o gateway.
TLS
Ao conectar dispositivos à IoT Platform usando Transport Layer Security (TLS), ative a verificação unidirecional no lado do servidor, o Online Certificate Status Protocol (OCSP) para dispositivos, conexões seguras bidirecionais entre dispositivos e servidores, entre outros recursos.
Ative a verificação de dispositivo baseada em certificado X.509. Valores válidos para o parâmetro Enable OCSP:
Disabled
OCSP Verification for Server Certificate
OCSP Verification for Client Certificate
Client and Server-side OCSP Verification
Desative a verificação de dispositivo baseada em certificado X.509. Valores válidos para o parâmetro Enable OCSP:
Disabled
OCSP Verification for Server Certificate
Nota-
O Online Certificate Status Protocol (OCSP) é um protocolo de Internet usado para consultar uma autoridade certificadora (CA) sobre o status de revogação de um certificado.
-
A verificação OCSP do certificado do cliente ocorre quando o cliente envia uma mensagem. Se o certificado estiver revogado, o servidor encerra ativamente a conexão.
-
A duração padrão do cache para o recurso OCSP Stapling no lado do servidor varia de 5 a 60 minutos. Após a expiração do cache, o OCSP Stapling não terá efeito na primeira solicitação de acesso até que as informações sejam obtidas novamente.
-
Conclua a etapa Certificate Configuration e clique em OK.
Configurar certificados
ImportanteSe você selecionar TCP como protocolo de transmissão, não será necessário configurar certificados.
Os certificados configurados nesta etapa devem ser arquivos Privacy Enhanced Mail (PEM).
-
Configure os parâmetros Server Certificate e Private Key of Server Certificate.
Suponha que sua cadeia de certificados contenha os seguintes elementos nesta ordem: certificado raiz do servidor, certificados intermediários do servidor e certificado do servidor. Os certificados intermediários podem incluir vários níveis, como Certificado Intermediário A e Certificado Intermediário B. Nesse caso, configure os parâmetros desta etapa conforme as instruções abaixo:
Server Certificate: Especifique os certificados da cadeia em ordem inversa. Primeiro, especifique o certificado do servidor e, em seguida, os certificados intermediários (Certificado Intermediário B e Certificado Intermediário A).
Private Key of Server Certificate: Especifique a chave privada do certificado do servidor.
-
Se você ativar a verificação de dispositivo baseada em certificado X.509, configure o parâmetro Device Root Certificate.
Suponha que sua cadeia de certificados contenha os seguintes elementos nesta ordem: certificado raiz do dispositivo, certificados intermediários do dispositivo e certificado do dispositivo. Os certificados intermediários podem incluir vários níveis, como Certificado Intermediário A e Certificado Intermediário B. Nesse caso, configure os parâmetros desta etapa conforme as instruções abaixo:
Device Root Certificate: Especifique os certificados da cadeia em ordem inversa. Primeiro, especifique os certificados intermediários do dispositivo (Certificado Intermediário B e Certificado Intermediário A) e, em seguida, o certificado raiz do dispositivo.
Se, na etapa anterior, você definiu o parâmetro Enable OCSP como OCSP Verification for Server Certificate ou Client and Server-side OCSP Verification, defina o parâmetro Trusted Certificate nesta etapa como o certificado raiz do servidor.
-
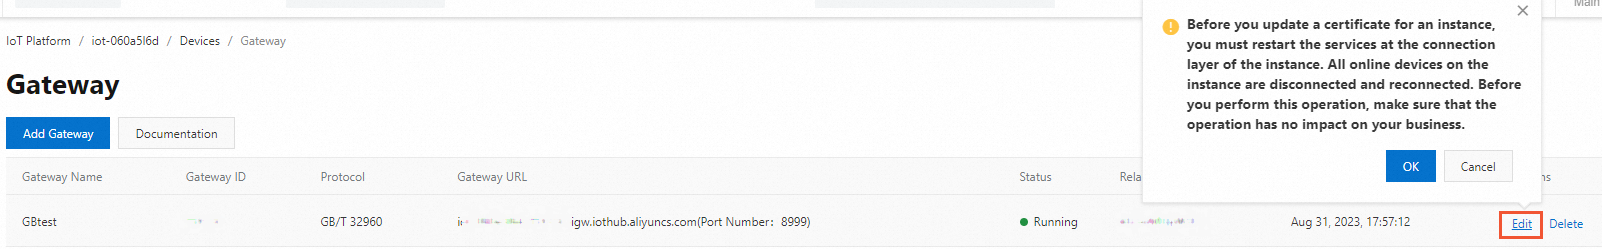
Visualize as informações do cloud gateway na página Gateway, incluindo nome, ID, URL do gateway, status e produto associado.
ImportanteAnote a URL do gateway. Ao conectar um dispositivo à IoT Platform usando o cloud gateway GB/T 32960, substitua o endpoint pela URL do gateway. Especifique a URL do gateway diretamente como endpoint ou configure um registro CNAME para resolver o endpoint para a URL do gateway.

-
Exemplo de função do Function Compute para verificação de dispositivo:
-
Parâmetros de solicitação
{ "vin":"test01", "iccid":"123******", "serialNo":123, "subSystemNumber":1, "systemEncodeLength":12, "systemEncode":[], "action":"auth", "year":2023, "month":12, "day":23, "hour":12, "minute":23, "second":12, "protocol":"gb32960" } -
Parâmetros de resposta
{
    "result":"true",
    "message":""
}
-
-
Parâmetros da função do Function Compute para verificação de dispositivo:
NotaOs valores dos parâmetros da função do Function Compute para verificação de dispositivo devem estar em conformidade com as especificações do protocolo GB/T 32960. Para mais informações, consulte GB/T 32960-2016 Parte 3: Protocolo de comunicação e formato de dados.
Tipo de parâmetro
Nome do parâmetro
Tipo de dado
Descrição
Parâmetros de solicitação
vin
String
Número de identificação do veículo (VIN).
O VIN deve ter de 4 a 17 caracteres e pode conter letras e dígitos.
iccid
String
Número de Identificação do Cartão de Circuito Integrado (ICCID) do veículo.
serialNo
Integer
Número de registro do login do veículo.
subSystemNumber
Integer
Quantidade de subsistemas recarregáveis de armazenamento de energia elétrica.
systemEncodeLength
Integer
Comprimento do código de um sistema recarregável de armazenamento de energia elétrica.
systemEncode
List
Código de um sistema recarregável de armazenamento de energia elétrica.
action
String
Defina o valor como
auth, que especifica a autenticação para cada login do dispositivo.year
Integer
Ano do horário de login do dispositivo.
month
Integer
Mês do horário de login do dispositivo.
day
Integer
Dia do horário de login do dispositivo.
hour
Integer
Hora do horário de login do dispositivo.
minute
Integer
Minuto do horário de login do dispositivo.
second
Integer
Segundo do horário de login do dispositivo.
protocol
String
Protocolo usado para conectar o dispositivo veicular à IoT Platform. Defina o valor como
gb32960.Parâmetros de resposta
result
String
Indica se o dispositivo está conectado à IoT Platform. Valores válidos:
truefalse
message
String
Mensagem de erro retornada caso a conexão do dispositivo com a IoT Platform falhe.
(Opcional) Modificar um cloud gateway
Após criar um cloud gateway, localize-o na página Gateway e clique em Edit na coluna Actions. Modifique o nome, as informações de certificado e a função do Function Compute associada ao cloud gateway.
Resultado
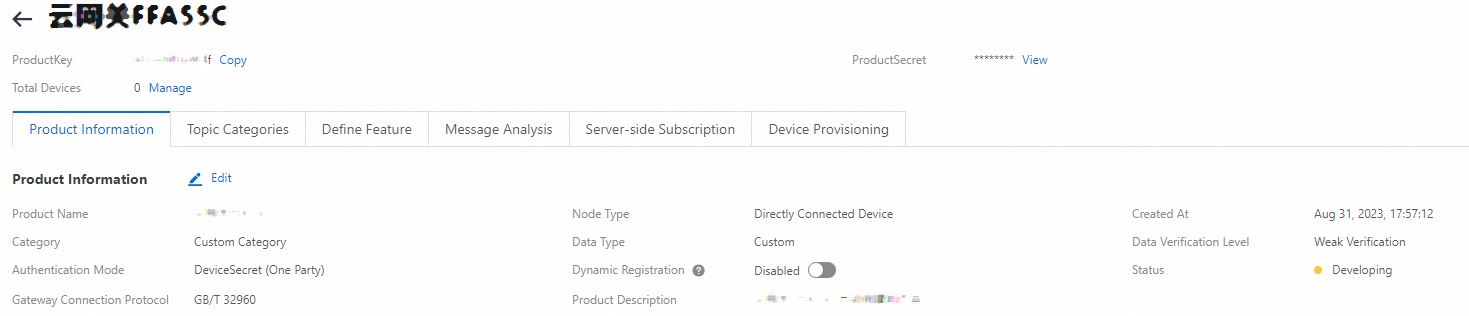
Após a criação do cloud gateway, a IoT Platform cria e associa automaticamente um produto a ele. O nome do produto segue o formato Cloud gateway+${ID do Cloud gateway}. Para visualizar o novo produto, acesse Devices > Products. O novo produto aparecerá na página Products.
Clique em View na coluna Actions do produto. Na página Product Details, visualize os detalhes do produto, conforme ilustrado na figura a seguir.
Próximos passos
Na primeira vez que você usar um cloud gateway cujo parâmetro Authentication Type esteja definido como Third-party Certification para conectar um dispositivo à IoT Platform, a plataforma usará automaticamente o valor do parâmetro vin como DeviceName para criar o dispositivo.
Após criar um cloud gateway cujo parâmetro Authentication Type esteja definido como One-party Verification, importe as informações de verificação dos dispositivos para adicioná-los ao produto do gateway correspondente. Para mais informações, consulte Adicionar vários dispositivos.