O Hologres oferece segurança de nível corporativo por meio de criptografia de dados, controle de acesso, registro de logs de auditoria e isolamento de rede.
Segurança de dados
O Hologres foi aprovado em uma auditoria independente de terceiros sobre os princípios de segurança, disponibilidade e confidencialidade dos Trust Services Criteria do AICPA para a Alibaba Cloud. Relatório SOC 3.
A Alibaba Cloud possui a certificação Payment Card Industry Data Security Standard (PCI DSS), o padrão de segurança de dados financeiros mais rigoroso do mundo. Isso confirma a conformidade com os requisitos de segurança de sistemas de pagamento e a capacidade de fornecer soluções seguras e confiáveis aos clientes. Relatório de Certificação PCI DSS.
Criptografia de armazenamento
O Hologres oferece suporte à criptografia de dados em repouso usando o Key Management Service (KMS).
Introdução ao KMS
O Key Management Service (KMS) é um service de criptografia em cloud que fornece gerenciamento de chaves em conformidade com os padrões nacionais chineses, service simples de criptografia e descriptografia para suas aplicações, além de uma versão dedicada com suporte a HSM para armazenar chaves em seu próprio cluster de módulo de segurança de hardware. What is KMS?.
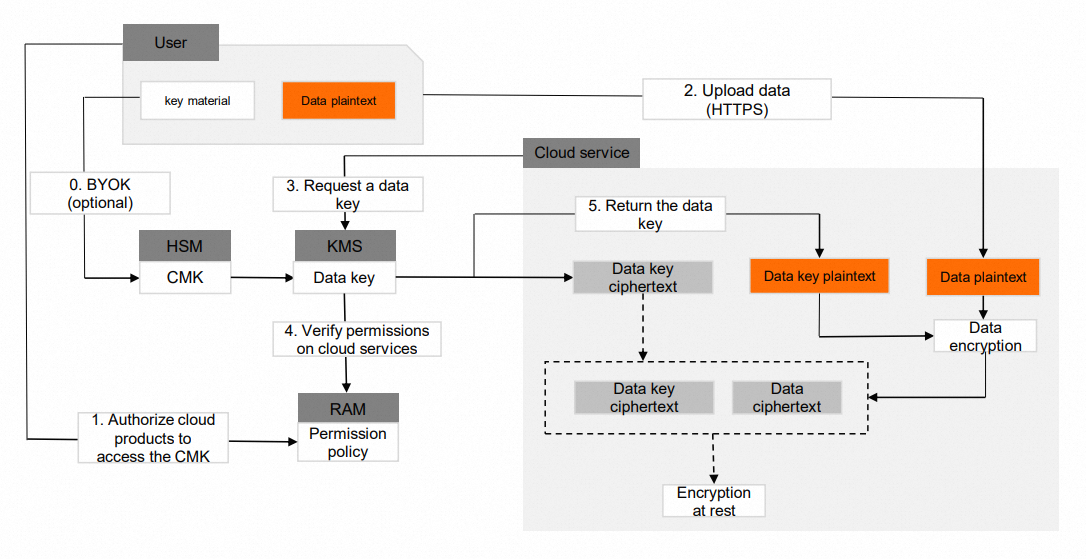
O KMS fornece HSMs testados e certificados pela State Cryptography Administration (SCA), com certificação Nível 2 para o padrão GM/T 0028.
O KMS disponibiliza apenas canais de acesso seguro baseados em Transport Layer Security (TLS) e utiliza exclusivamente suítes de criptografia de transporte seguras, em conformidade com as especificações de segurança do PCI DSS.
As chaves são geradas no HSM por meio de um algoritmo seguro de geração de números aleatórios, que utiliza alta entropia do sistema como semente. Isso impede que invasores recuperem as chaves.
Mecanismos de segurança de hardware protegem as chaves. O texto simples de uma chave é usado para operações criptográficas apenas dentro do HSM e nunca ultrapassa seu limite de segurança.
Use o ActionTrail para auditar completamente o uso das chaves e confirme se elas estão sendo utilizadas corretamente. É possível auditar chamadas de API do KMS que utilizam chaves, independentemente de as chamadas virem de service da Alibaba Cloud ou de aplicações do usuário.
Recursos do Hologres
O Hologres oferece suporte apenas ao Bring-Your-Own-Key (BYOK), um método de criptografia semigerenciado, visível e controlável. O BYOK é uma tecnologia avançada de segurança reconhecida pelo mercado, que permite importar com segurança chaves geradas offline para um HSM hospedado no KMS. O HSM impede a exportação da chave. Exclua e reimporte a chave a qualquer momento. Encrypt data at rest.
O Hologres utiliza o gerenciamento de chaves do KMS e a biblioteca de criptografia fornecida pelo departamento de segurança para que você ative a criptografia de armazenamento com base em algoritmos como AES-256, AES-128, RC4 e o padrão nacional SM4.
O Hologres permite que você defina uma regra de criptografia separada para cada tabela. Portanto, defina chaves do KMS diferentes para criptografar tabelas distintas.
O Hologres chama a API do KMS durante leituras e gravações para recuperar informações da chave, que são armazenadas em cache por 24 horas por padrão. A criptografia de dados gera taxas do KMS. KMS 1.0 billing.
Após ativar a criptografia de armazenamento, o desempenho de consultas e gravações é afetado pelas operações de criptografia e descriptografia. A perda de desempenho é de cerca de 20% a 40% e varia de acordo com as características da consulta.
Criptografia em trânsito
Você pode ativar o SSL para criptografar conexões de rede na camada de transporte, o que melhora a segurança e a integridade da comunicação, mas aumenta o tempo de resposta da conexão de rede. Encryption in transit.
Um SSL Certificate da Alibaba Cloud é uma credencial certificada pelo WebTrust que possibilita o HTTPS entre o seu servidor e os visitantes, fornecendo verificação de identidade e transmissão criptografada. Sem o SSL, o tráfego HTTP fica vulnerável a interceptações, adulterações e phishing. What is an SSL Certificate?.
Mascaramento de dados
O Hologres oferece suporte ao mascaramento de dados no nível da coluna com políticas por usuário. Quando ativado, os resultados das consultas mascaram automaticamente os dados confidenciais. As regras suportadas incluem mascaramento de endereço IP, endereço de e-mail e hash. Data masking.
Segurança do sistema
Conta
Você precisa de uma conta da Alibaba Cloud com verificação de identidade concluída para comprar e usar o Hologres. Acesse o service programaticamente com um par de AccessKey.
O Hologres oferece suporte ao Resource Access Management (RAM). Crie usuários do RAM e conceda a eles permissões de acesso com escopo definido para instâncias do Hologres. Todos os recursos pertencem à conta raiz.
Autenticação
Crie um par de AccessKey no console da Alibaba Cloud. O AccessKey ID é público e identifica o usuário; o AccessKey secret é privado e autentica as solicitações.
Cada solicitação de API inclui uma assinatura gerada a partir do AccessKey secret. O Hologres valida a assinatura no lado do servidor: se houver correspondência, a solicitação prossegue; caso contrário, o Hologres retorna HTTP 403.
Autorização
Acesse uma instância do Hologres com uma conta da Alibaba Cloud (apenas o proprietário) ou um usuário do RAM (requer concessões explícitas). O Hologres oferece suporte a três mecanismos de autorização. Hologres permission models.
Conta da Alibaba Cloud: o Hologres verifica se a conta é proprietária da instância.
Usuário do RAM: o Hologres verifica se a conta raiz concedeu a esse usuário do RAM acesso à instância.
-
O Hologres fornece os três modelos de permissão a seguir:
Tipo de permissão
Cenário
Descrição
Modelo de autorização padrão do PostgreSQL
Controle refinado: conceda a usuários específicos acesso a tabelas específicas (por exemplo, permita que o usuário zinan.tang leia a table1).
Use
GRANT/REVOKEe gerencie as permissões em bancos de dados, schemas, tabelas e visualizações.Modelo de permissão simples (SPM)
Controle de permissão de granularidade grossa, no nível do banco de dados.
Modelo pré-empacotado e centrado no banco de dados, com funções de grupo de usuários fixas. Configure facilmente para cobrir a maioria dos cenários de autorização.
Modelo de permissão no nível do schema (SLPM)
Controle de permissão de granularidade mais fina, no nível do schema, com configuração simples.
Modelo pré-empacotado e centrado no schema, com funções de grupo de usuários fixas. Oferece granularidade mais fina que o SPM, mantendo a autorização simples.
-
Autenticação do RAM
O Hologres oferece suporte à autenticação do RAM. Uma conta raiz cria e gerencia usuários do RAM, além de conceder a eles acesso a instâncias específicas do Hologres.
Você também pode acessar o Hologres por meio de SSO baseado em funções. Uma função do RAM se torna um membro da instância com as mesmas permissões de um membro da conta da Alibaba Cloud. RAM role authorization mode.
Auditoria
ActionTrail
O Hologres se integra ao ActionTrail para consultar logs de eventos de gerenciamento de instâncias dos últimos 90 dias por meio do console, openapi e ferramentas de desenvolvedor, possibilitando o monitoramento de eventos, a geração de alertas e a auditoria de conformidade. Audit event logs.
O ActionTrail registra operações realizadas por meio do console, APIs ou funções de service. Os registros são rastreados em até 10 minutos.
Visualize 90 dias de registros de operação no console ou via API. Os registros capturam quem, o quê, quando, source IP, sucesso/falha e se a chamada se originou do console ou da API. Baixe eventos ou entregue-os ao Simple Log Service ou ao OSS para análise de comportamento e auditoria de conformidade.
O ActionTrail entrega registros ao OSS ou ao Simple Log Service com criptografia, controle de acesso e notificações de entrega.
Crie múltiplas trilhas para rastrear diferentes tipos de eventos e regiões separadamente, entregando-as em buckets distintos para segregação de auditoria baseada em funções.
Princípio de implementação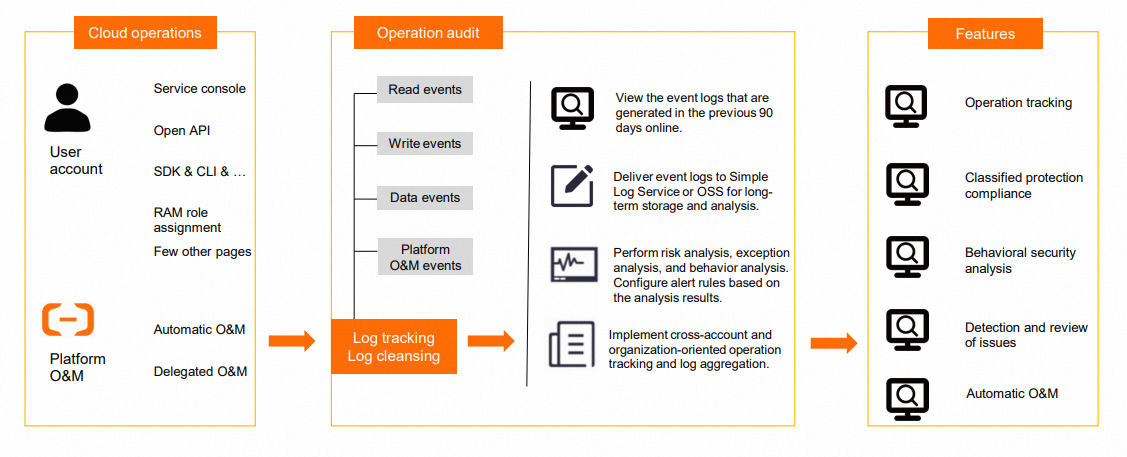
Hologres Query Log
O Hologres registra todas as instruções DDL e todas as instruções DML/DQL que excedem 100 ms. Os logs são retidos por 30 dias. View and analyze slow query logs.
Segurança de rede
Isolamento de acesso
O Hologres fornece isolamento no nível da rede:
A rede clássica, a VPC e a rede pública de cada instância são isoladas umas das outras. Você pode acessar uma instância apenas por meio dos endpoints e endereços IP virtuais (VIPs) correspondentes a cada rede.
As instâncias do Hologres oferecem suporte à configuração de um ID de VPC específico para garantir que uma instância seja acessada apenas a partir da VPC correspondente.
Lista de permissões de IP
O Hologres aplica múltiplas camadas de controle de acesso, incluindo a autenticação baseada em AccessKey descrita acima.
As listas de permissões de IP adicionam outra camada: ao ativá-las, apenas dispositivos na lista de permissões podem acessar a instância. Solicitações de IPs não incluídos na lista de permissões são rejeitadas mesmo com credenciais válidas. IP whitelist.