O Managed Service for Grafana oferece suporte à autenticação unificada com o Azure AD. Configure a autenticação unificada com o Azure AD e defina funções para usuários e grupos com base nas permissões do aplicativo Azure AD.
Pré-requisitos
Você criou um workspace do Grafana.
Você configurou o Azure AD.
Para mais informações, consulte a documentação sobre autenticação do Azure AD no Grafana open source.
Etapa 1: Crie um registro de aplicativo
-
Faça logon no Azure Portal. No painel de navegação à esquerda, selecione Azure AD.
NotaSe você tiver vários domínios AD, selecione o domínio AD e o tenant a serem utilizados.
No painel de navegação à esquerda, clique em App registration > New Registration.
Adicione uma URL de redirecionamento. Para a plataforma, selecione Web. Insira a URL do Grafana no seguinte formato:
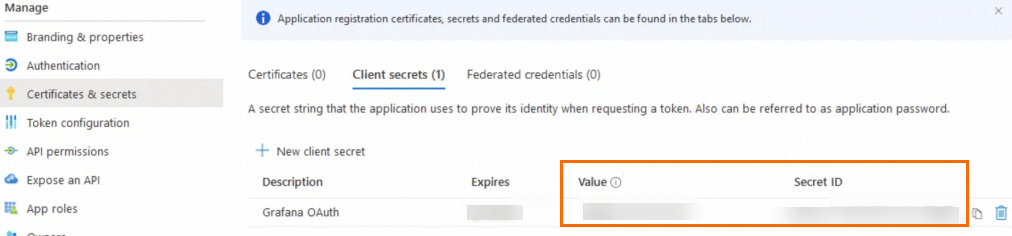
https://<my_grafana_server_name_or_ip>:<grafana_server_port>/login/azuread. Em seguida, clique em Register. O Azure redirecionará você para a página de visão geral do novo aplicativo.Na seção Certificates & secrets, adicione um novo client secret.
Etapa 2: Defina permissões
-
No painel de navegação à esquerda, clique em Manifest para definir as funções e permissões do aplicativo.
O Grafana fornece três funções: Viewer, Editor e Admin. Se nenhuma função for atribuída, o Grafana atribuirá a função Viewer a todos os usuários por padrão. Cada função exige um id exclusivo. Use um gerador de UUID ou o comando New-Guid do powershell para gerar ids exclusivos. Exemplo:
NotaSubstitua cada espaço reservado SOME_UNIQUE_ID por um id exclusivo gerado.
"appRoles": [
      {
        "allowedMemberTypes": [
          "User"
        ],
        "description": "Grafana org admin Users",
        "displayName": "Grafana Org Admin",
        "id": "SOME_UNIQUE_ID",
        "isEnabled": true,
        "lang": null,
        "origin": "Application",
        "value": "Admin"
      },
      {
        "allowedMemberTypes": [
          "User"
        ],
        "description": "Grafana read only Users",
        "displayName": "Grafana Viewer",
        "id": "SOME_UNIQUE_ID",
        "isEnabled": true,
        "lang": null,
        "origin": "Application",
        "value": "Viewer"
      },
      {
        "allowedMemberTypes": [
          "User"
        ],
        "description": "Grafana Editor Users",
        "displayName": "Grafana Editor",
        "id": "SOME_UNIQUE_ID",
        "isEnabled": true,
        "lang": null,
        "origin": "Application",
        "value": "Editor"
      }
    ],
No Azure AD, acesse a página Enterprise applications, localize e selecione seu aplicativo.
Clique em Users and groups, adicione usuários e atribua funções.
Etapa 3: Configure parâmetros do Grafana
Faça logon no console do ARMS. No painel de navegação à esquerda, escolha .
Faça logon no console do Managed Service for Grafana. No painel de navegação à esquerda, clique em Workspace Management.
Na página Workspace Management, clique no id do workspace que deseja gerenciar.
No painel de navegação à esquerda, clique em Parameter Settings.
Na lista de parâmetros à esquerda, selecione
auth.azureade clique em Modify Parameters.-
Configure os parâmetros conforme descrito abaixo e clique em Save and Apply.
[auth.azuread] name = Azure AD enabled = true allow_sign_up = true client_id = <client_id> client_secret = <client_secret> scopes = openid email profile auth_url= https://login.microsoftonline.com/<application-id>/oauth2/v2.0/authorize token_url = https://login.microsoftonline.com/<application-id>/oauth2/v2.0/token allowed_domains = allowed_groups =NotaOs valores de
client_id,client_secreteapplication-idcorrespondem aos dados obtidos no registro do seu aplicativo Azure.Descrição dos parâmetros:
O client id e o client secret estão disponíveis na página Certificates & secrets.
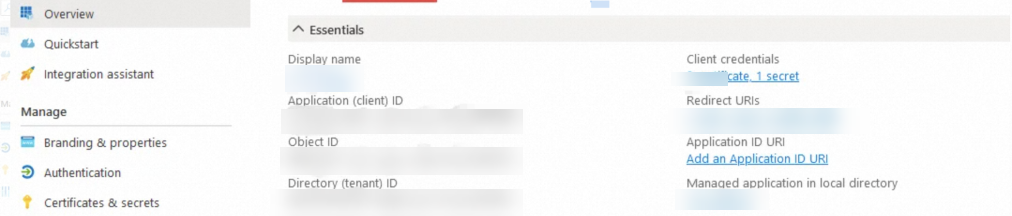
Para obter a Auth URL e a Token URL, clique em Endpoints na página Overview.
Etapa 4: Fazer logon no Grafana
Após configurar os parâmetros do Azure, aguarde cerca de um minuto para que as configurações entrem em vigor. Acesse a URL do seu Grafana e clique em Sign in with Azure AD. Um logon bem-sucedido confirma que a autenticação unificada com o Azure AD foi configurada corretamente.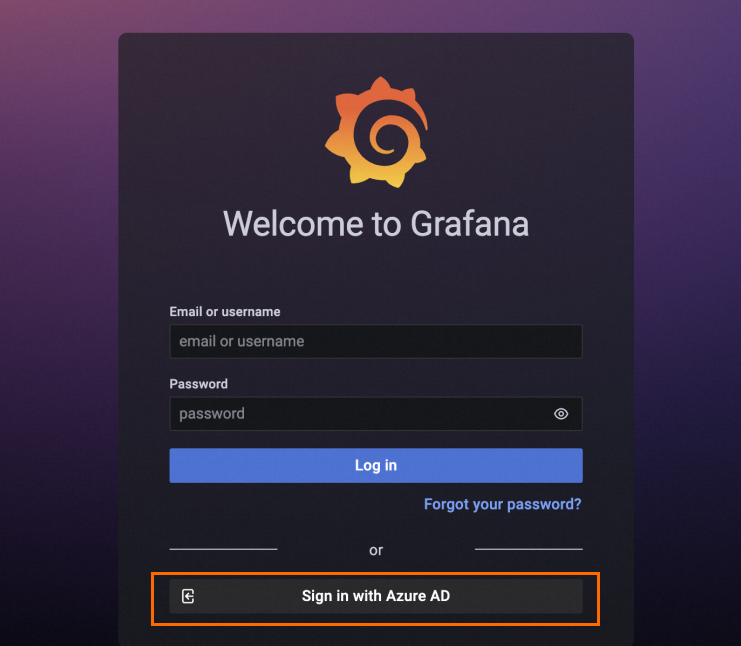
Se não conseguir fazer logon no Grafana, verifique se o endereço IP do seu dispositivo está na lista de permissões de endereços IP públicos ou na lista de permissões de acesso privado do workspace. .