EventBridge oferece suporte ao roteamento de eventos na mesma conta e entre contas diferentes. Use regras de evento para filtrar e rotear eventos para um event bus pertencente à mesma ou a outra conta da Alibaba Cloud.
Pré-requisitos
Informações básicas
Roteamento na mesma conta
Na figura a seguir, o event bus do sistema default e os event buses personalizados A, B e C pertencem à conta A da Alibaba Cloud. É possível rotear eventos de qualquer um desses event buses para outro event bus personalizado dentro da mesma conta para processamento centralizado.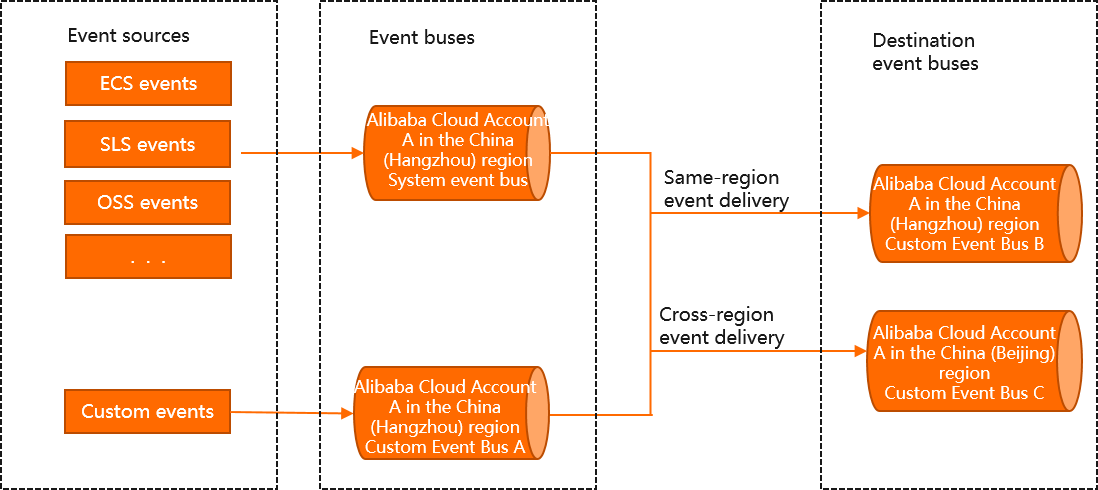
Roteamento entre contas
As contas A e B da Alibaba Cloud pertencem à mesma organização ou a organizações relacionadas. Você pode rotear eventos da conta de origem (Conta A) para um event bus na conta de destino (Conta B) para processamento centralizado. O fluxo de trabalho é o seguinte:
A conta de destino (Conta B) cria uma função do RAM. A entidade confiável dessa função é a conta de origem (Conta A).
A conta de destino (Conta B) concede à função do RAM permissão para publicar eventos. Isso permite que a Conta A assuma a função e publique eventos na Conta B.
A conta de destino (Conta B) modifica a política de confiança da função do RAM para permitir que o service EventBridge na conta de origem assuma a função.
A conta de origem (Conta A) cria uma regra de evento para rotear eventos para um event bus na conta de destino (Conta B).
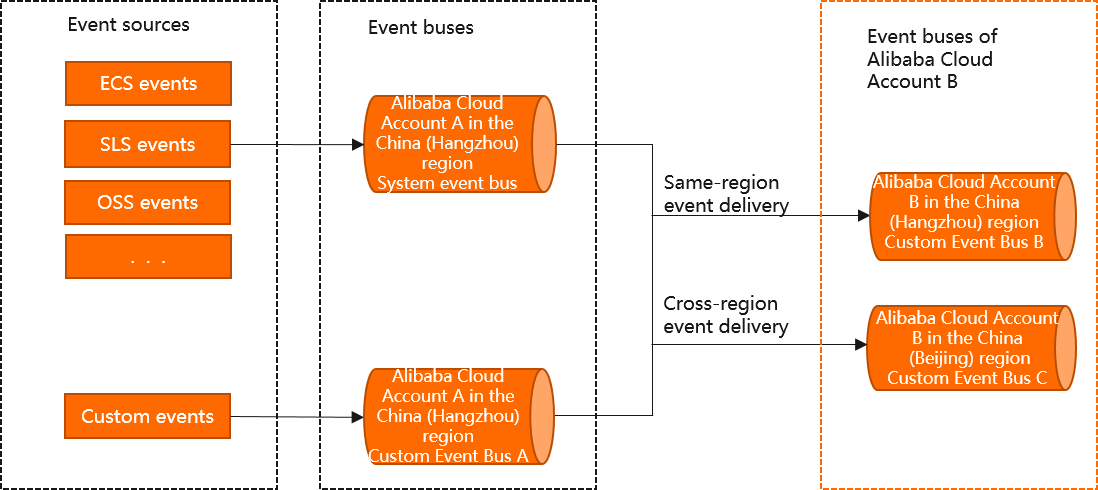
Um único event bus de uma conta de destino pode receber eventos de várias contas de origem. O campo de extensão aliyunoriginalaccountid desses eventos identifica sua origem, e a conta de destino pode filtrar eventos usando o campo aliyunoriginalaccountid.
Uso
O roteamento de eventos na mesma conta e entre contas diferentes suporta o roteamento entre regiões distintas.
É possível rotear eventos de um event bus do sistema apenas para um event bus personalizado. Da mesma forma, eventos de um event bus personalizado só podem ser roteados para outro event bus personalizado.
Roteamento na mesma conta
Faça login no console do EventBridge. No painel de navegação à esquerda, clique em Event Buses.
Na barra de navegação superior, selecione uma região. Na página Event Buses, clique no event bus do sistema default.
No painel de navegação à esquerda, clique em Event Rules e, em seguida, clique em Create Rule.
-
No assistente Create Rule, conclua as etapas a seguir.
Na aba Configure Basic Info, insira um Name e uma Description para a regra e clique em Next.
-
Na aba Configure Event Pattern, configure os parâmetros a seguir e clique em Next.
Event Sources: Selecione um service da Alibaba Cloud.
Event Type: Selecione um tipo de evento.
Pattern Content: Insira um padrão de evento.
-
Na aba Configure Targets, configure os parâmetros a seguir e clique em Create.
Service Type: Selecione EventBridge.
Destination Type: Selecione Same-account Event Bus.
Region: Selecione a região onde o event bus de destino está localizado.
Event Buses: Selecione um event bus.
Event: O padrão é Complete Event, que entrega o evento completo e sem transformações no formato CloudEvents 1.0.
NotaUma regra de evento pode ter no máximo cinco destinos.
Em seguida, visualize o evento no event bus de destino. Para mais informações, consulte Query events.
Roteamento entre contas
Etapa 1: Criar uma função do RAM
Faça login no console do RAM com a conta de destino (Conta B).
No painel de navegação à esquerda, escolha Identities > Roles.
Na página Roles, clique em Create Role.
-
Na página Create Role, em Trusted entity type, selecione Alibaba Cloud Account e clique em Next.
Current Alibaba Cloud Account: Permite que todos os usuários e funções do RAM na conta atual da Alibaba Cloud assumam esta função.
Other Alibaba Cloud Account: Permite que todos os usuários e funções do RAM de outra conta da Alibaba Cloud assumam esta função. Nesse caso, é necessário inserir o ID da outra conta. Esta opção é usada para acesso a recursos entre contas. Para mais informações, consulte Use a RAM role to access resources across Alibaba Cloud accounts. Visualize o ID da sua conta na página Security Settings.
-
Configure as informações da função.
Insira um Role Name.
Opcional: Insira Remarks.
Em Select Trusted Alibaba Cloud Account, selecione Other Alibaba Cloud Account, insira o ID da conta de origem (Conta A) e clique em Done.
Etapa 2: Conceder permissões à função
Faça login no console do RAM com a conta de destino (Conta B).
No painel de navegação à esquerda, escolha Identities > Roles.
-
Na página Roles, localize a função do RAM de destino e clique em Add Permissions na coluna Actions.
Também é possível selecionar várias funções do RAM e clicar em Add Permissions na parte inferior da lista para conceder permissões em massa.
-
No painel Attach Policy, configure as opções a seguir.
-
Selecione o escopo de autorização.
Account: A permissão se aplica a toda a conta da Alibaba Cloud.
-
Resource Group: A permissão se aplica apenas ao grupo de recursos especificado.
NotaPara conceder permissões em um grupo de recursos, o cloud service deve oferecer suporte a grupos de recursos. Para mais informações, consulte Services that work with resource groups.
-
Especifique o principal.
O principal é a função do RAM que você está autorizando. A função do RAM atual é selecionada por padrão, mas é possível adicionar outras.
-
Selecione uma política de permissão.
Na lista Policy, pesquise e selecione AliyunEventBridgePutEventsPolicy e clique em OK.
NotaÉ possível anexar no máximo cinco políticas por vez. Para anexar mais, repita a operação.
Caso as políticas do sistema não atendam aos seus requisitos, crie uma política personalizada para controle de acesso granular e conceda permissões à conta de origem em event buses específicos. Para mais informações, consulte Create custom policies.
-
Etapa 3: Modificar a política de confiança
Faça login no console do RAM com a conta de destino (Conta B).
No painel de navegação à esquerda, escolha Identities > Roles.
Na página Roles, clique no nome da função do RAM de destino.
Clique na aba Trust Policy e, em seguida, clique em Edit Trust Policy.
-
Modifique a política de confiança e clique em Save Trust Policy.
O código a seguir apresenta um exemplo de política de confiança:
{
    "Statement":[
        {
            "Action":"sts:AssumeRole",
            "Effect":"Allow",
            "Principal":{
                "Service":[
                    "Account_A_ID@eventbridge.aliyuncs.com"
                ]
            }
        }
    ],
    "Version":"1"
}
Após salvar a política, o service EventBridge na conta de origem (Conta A) poderá assumir a função do RAM.
Etapa 4: Criar uma regra de evento
Faça login no console do EventBridge com a conta de origem (Conta A). No painel de navegação à esquerda, clique em Event Buses.
Na barra de navegação superior, selecione uma região. Na página Event Buses, clique no event bus do sistema default.
No painel de navegação à esquerda, clique em Event Rules e, em seguida, clique em Create Rule.
-
No assistente Create Rule, conclua as etapas a seguir.
Na aba Configure Basic Info, insira um Name e uma Description para a regra e clique em Next.
-
Na aba Configure Event Pattern, configure os parâmetros a seguir e clique em Next.
Event Sources: Selecione um service da Alibaba Cloud.
Event Type: Selecione um tipo de evento.
Pattern Content: Insira um padrão de evento.
-
Na aba Configure Targets, configure os parâmetros a seguir e clique em Create.
Service Type: Selecione EventBridge.
Destination Type: Selecione Cross-account Event Bus.
Region: Selecione a região da conta de destino.
Account ID: Insira o ID da conta de destino (Conta B).
Event Bus Name: Insira default.
Role: Insira o nome da função do RAM criada na Etapa 1.
Event: O padrão é Complete Event, que entrega o evento completo e sem transformações no formato CloudEvents 1.0.
NotaUma regra de evento pode ter no máximo cinco destinos.
A conta de destino (Conta B) pode então consultar os eventos roteados. Para mais informações, consulte Query events.