Este tópico descreve como usar o Auditbeat no Alibaba Cloud para coletar dados do framework de auditoria do Linux, monitorar a integridade de arquivos e criar visualizações.
Contexto
O Auditbeat é um shipper leve para logs de auditoria. Ele coleta e centraliza eventos de auditoria do Linux Audit Framework, detecta alterações em arquivos críticos (como binários e arquivos de configuração), identifica possíveis violações de políticas de segurança e gera dados estruturados para facilitar a análise. Além disso, o Auditbeat se integra perfeitamente ao Logstash, Elasticsearch e Kibana.
O Auditbeat oferece suporte a dois módulos:
-
Auditd
O módulo Auditd recebe eventos de auditoria do framework de auditoria do Linux, componente do kernel do Linux. Esse módulo pode assinar o kernel para receber eventos em tempo real. Para obter mais informações, consulte a documentação oficial do Auditd.
ImportanteQuando o módulo Auditd está ativado, outras ferramentas de monitoramento podem interferir no Auditbeat. Por exemplo, se outro processo (como o auditd) estiver registrado para receber dados do Linux Audit Framework, poderão ocorrer erros. Nesse caso, execute o comando
service auditd stoppara interromper o processo. -
File Integrity
O módulo File Integrity monitora alterações de arquivos em diretórios especificados em tempo real. Para usar esse módulo em um sistema Linux, verifique se o kernel do Linux oferece suporte a inotify (disponível nas versões 2.6.13 e posteriores). Para obter mais informações, consulte a documentação oficial do File Integrity.
NotaO módulo oficial Auditbeat System é atualmente experimental. Ele pode ser removido ou alterado em uma versão futura; portanto, não recomendamos seu uso. Para obter mais informações sobre módulos, consulte módulos.
Pré-requisitos
Conclua as seguintes etapas:
-
Crie um cluster do Alibaba Cloud Elasticsearch.
Para obter mais informações, consulte Criar um cluster do Alibaba Cloud Elasticsearch.
-
Ative a Auto Indexing no cluster do Alibaba Cloud Elasticsearch.
Por motivos de segurança, o Alibaba Cloud Elasticsearch desativa a Auto Indexing por padrão. No entanto, o Beats depende desse recurso. Portanto, se a Output estiver definida como Elasticsearch, ative o recurso de Auto Indexing. Para obter mais informações, consulte Acesso rápido e configuração.
-
Crie uma instância ECS na mesma Virtual Private Cloud (VPC) do cluster do Alibaba Cloud Elasticsearch.
Para obter mais informações, consulte Criar uma instância usando o assistente.
ImportanteAtualmente, o Beats oferece suporte apenas aos sistemas operacionais Alibaba Cloud Linux (Alinux), RedHat e CentOS.
-
Instale o Cloud Assistant e o serviço docker na instância ECS de destino.
Para obter mais informações, consulte Instalar o cliente do Cloud Assistant e Implantar e usar o docker em instâncias do Alibaba Cloud Linux 2.
Procedimento
Faça login no console do Alibaba Cloud Elasticsearch.
No painel de navegação à esquerda, clique em Beats Data Shippers.
Na seção Create Shipper, clique em Auditbeat.
-
Instale e configure o shipper.
Este exemplo utiliza a seguinte configuração. Para obter mais informações, consulte Coletar logs de serviço do ECS usando o Filebeat e Configuração YML do shipper. Insira um Shipper Name, como
zl-auditbeat, selecione uma Version, como6.8.5, escolha Elasticsearch como Shipper output e especifique a instância de destino. Selecione HTTP como Protocol e insira o Username (por exemplo,elastic) e a Password.NotaSelecione Enable Kibana Monitoring para ativar o monitoramento do serviço Auditbeat no console do Kibana.
Selecione Enable Kibana Dashboard para gerar gráficos no console do Kibana sem configuração YML adicional. Como o Kibana do Alibaba Cloud opera dentro de uma VPC, ative primeiro o acesso à rede privada na página de configuração do Kibana. Para obter mais informações, consulte Conectar-se a um cluster usando o Kibana.
As configurações de módulo a seguir constam no arquivo padrão
auditbeat.ymle não exigem alterações:-
Configuração do módulo Auditd
- module: auditd # Load audit rules from separate files. Same format as audit.rules(7). audit_rule_files: [ '${path.config}/audit.rules.d/*.conf' ] audit_rules: |audit_rule_files: Especifica os arquivos de regras de auditoria a carregar. Há suporte para curingas. Por padrão, são fornecidos arquivos de regras de 32 bits e 64 bits. Selecione aquele correspondente ao seu sistema.-
audit_rules: Define as regras de auditoria. Conecte-se à instância ECS e execute./auditbeat show auditd-rulespara visualizar as regras de auditoria padrão.-a never,exit -S all -F pid=26253 -a always,exit -F arch=b32 -S all -F key=32bit-abi -a always,exit -F arch=b64 -S execve,execveat -F key=exec -a always,exit -F arch=b64 -S connect,accept,bind -F key=external-access -w /etc/group -p wa -k identity -w /etc/passwd -p wa -k identity -w /etc/gshadow -p wa -k identity -a always,exit -F arch=b64 -S open,truncate,ftruncate,create,openat,open_by_handle_at -F exit=-EACCES -F key=access -a always,exit -F arch=b64 -S open,truncate,ftruncate,create,openat,open_by_handle_at -F exit=-EPERM -F key=accessNotaNa maioria dos casos, as regras padrão atendem aos requisitos comuns de auditoria. Para usar regras personalizadas, modifique os arquivos no diretório audit.rules.d.
-
Configuração do módulo File Integrity
- module: file_integrity paths: - /bin - /usr/bin - /sbin - /usr/sbin - /etcpaths: Especifica os caminhos a monitorar. Por padrão, o Auditbeat monitora/bin,/usr/bin,/sbin,/usr/sbine/etc.
Selecione a instância ECS onde instalar o shipper.
-
Inicie o shipper e verifique o status da instalação.
-
Clique em Start.
Após iniciar o shipper, a caixa de diálogo Start Shipper será exibida.
Clique em Back to Beats Shippers para retornar à página Beats Data Shippers. Na seção Manage Shippers, visualize o shipper Auditbeat iniciado com sucesso.
Aguarde até que o Shipper Status mude para Enabled 1/1 e clique em View Instances na coluna Actions.
Na página View Instances, verifique os Installed Shippers. O status Normal Heartbeat indica instalação bem-sucedida.
-
Visualizar os resultados
-
Faça login no console do Kibana do cluster do Alibaba Cloud Elasticsearch de destino.
Para obter mais informações, consulte Fazer login no console do Kibana.
-
No painel de navegação à esquerda, clique em Discover. Selecione o padrão predefinido auditbeat-**, escolha um intervalo de tempo e visualize os dados coletados pelo Auditbeat nesse período.
A parte superior da página exibe o número de ocorrências e um histograma da distribuição temporal dos dados. Na tabela abaixo, expanda cada registro para visualizar detalhes dos campos de auditoria, como
event.module,event.action,user.nameenetwork.direction. No painel de navegação à esquerda, clique em Dashboard.
-
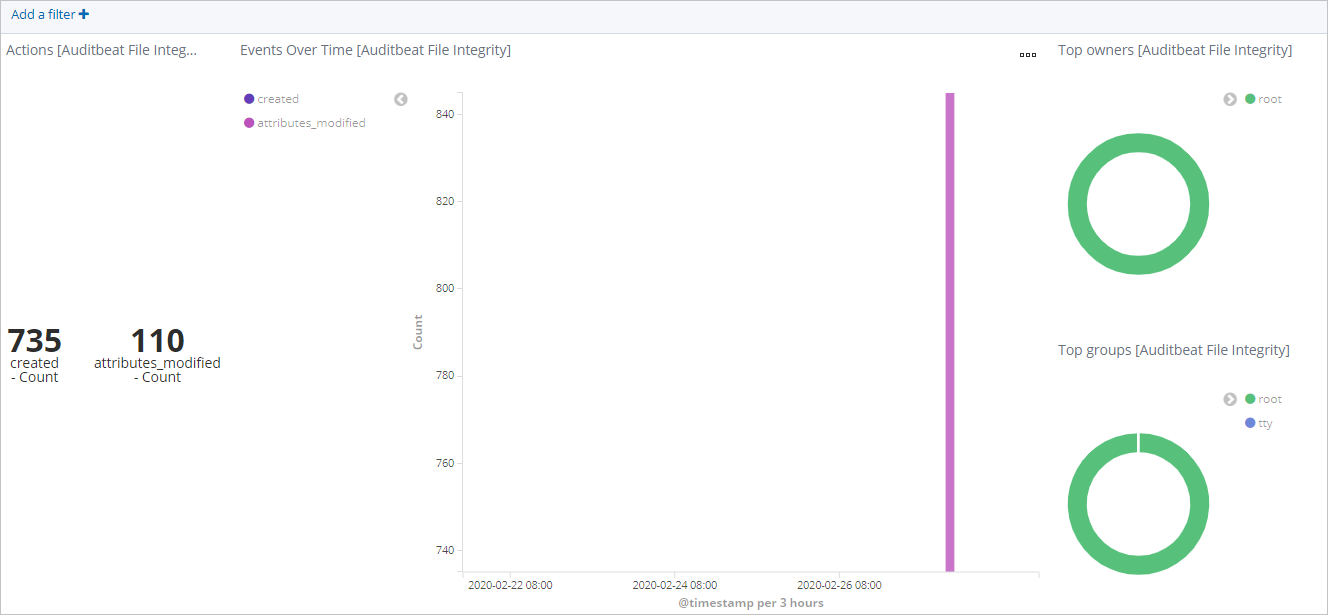
Na lista de Dashboards, clique em [Auditbeat File Integrity] Overview. Em seguida, selecione um intervalo de tempo para visualizar as alterações nos arquivos.