ESA O WAF oferece quatro políticas de proteção com níveis crescentes de complexidade, desde limitação de taxa com IA em um clique até regras totalmente personalizadas.
Políticas de mitigação
A tabela abaixo compara as quatro políticas disponíveis. Comece pela opção que melhor atende às suas necessidades e adicione outras camadas posteriormente, se necessário.
|
Política |
Casos de uso |
Complexidade |
Principais benefícios |
|
Limitação inteligente de taxa |
Desenvolvedores individuais e sites novos ou de pequena escala |
Muito baixa |
Proteção com IA ativada em um clique, sem necessidade de configuração. |
|
Crie regras a partir de análises de segurança |
Identificação e mitigação proativa de ameaças potenciais em sites estáveis. |
Baixa |
Insights baseados em dados para detectar e responder rapidamente a tráfego anômalo. |
|
Crie regras a partir de um modelo de regra |
Combate a ataques comuns ou atendimento a necessidades específicas de proteção. |
Média |
Modelos pré-construídos cobrem cenários comuns para implantação eficiente. |
|
Crie regras personalizadas |
Necessidades de segurança complexas ou exclusivas que exigem controle refinado. |
Alta |
Flexibilidade suficiente para requisitos de proteção complexos. |
Política 1: Limitação inteligente de taxa
Esta é a maneira mais rápida de começar, ideal para usuários iniciantes em segurança web.
O recurso de limitação inteligente de taxa utiliza o mecanismo de IA do ESA para automatizar a limitação de taxa. Ative o recurso e selecione um nível de proteção. O sistema aprende uma linha de base com seu tráfego dos últimos sete dias e bloqueia solicitações que excedem os padrões normais, sem exigir configuração manual. Essa abordagem é eficaz contra ataques CC (exaustão de recursos) e rastreadores maliciosos.
Casos de uso
Desenvolvedores individuais ou startups: Sites com baixo tráfego que precisam de proteção básica contra ataques CC com configuração mínima.
Iniciantes em segurança: Usuários sem familiaridade com WAF que necessitam de proteção ativada em um clique.
Antes de começar
Tempo de ativação: Entra em vigor cerca de 10 segundos após a ativação.
Duração do bloqueio: Endereços IP que acionam a limitação de taxa permanecem bloqueados por aproximadamente 24 horas.
Tratamento de falsos positivos: Se um endereço IP legítimo for bloqueado, adicione-o à lista de permissões em WAF > Whitelist Rules.
Steps
No console do ESA, selecione Websites. Na coluna Website, clique em no site desejado.
No painel de navegação à esquerda, selecione .
-
Na aba Overview, localize a seção Smart Rate Limiting e clique em Configure. Ative a chave Status e configure o Protection Level e a Action. Recomendamos definir o Protection Level como Medium e a Action como Block.
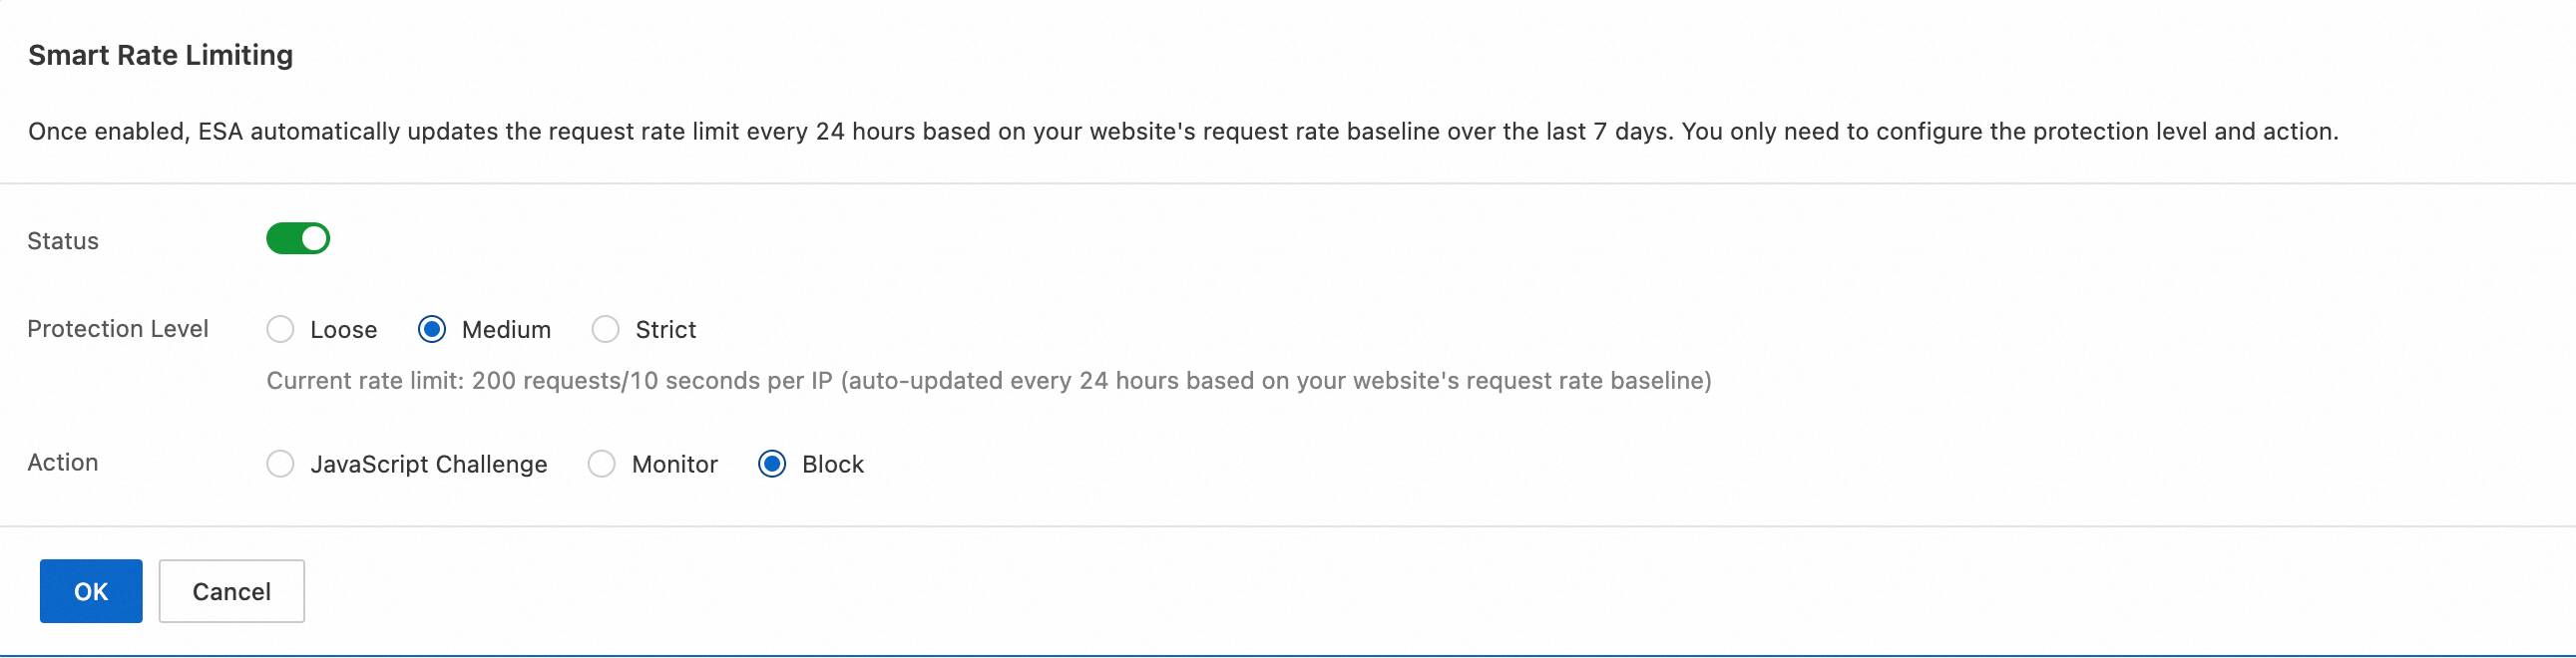
Consulte os níveis de proteção e as ações disponíveis.
Política 2: Análises de segurança
Monitore o tráfego de forma proativa e responda a ameaças potenciais.
O ESA fornece painéis de Security Analytics e Events para inspecionar solicitações por IP, caminho e User-Agent. Ao identificar anomalias, crie uma regra de WAF diretamente no painel com um único clique. Por exemplo:
Bloqueie um IP que envia solicitações maliciosas repetidas.
Bloqueie um rastreador disfarçado de navegador pelo User-Agent.
Casos de uso
Sites em crescimento: Detecte anomalias antecipadamente conforme o tráfego do site aumenta.
Operações de segurança proativas: Interrompa comportamentos suspeitos, como varredura rápida de diretórios, antes que escalem.
Observação
Os dados do Security Analytics e do Events apresentam uma latência de aproximadamente 5 minutos.
Steps
-
Na página de Security Analytics, à direita dos filtros, clique em
Create rule from filter conditions.NotaNa aba Request Analytics do módulo Overview, você pode selecionar Create Custom WAF Rule from Filters. Na aba Bot Analytics do módulo Overview, você pode selecionar Create Bot Management Rule from Filters. Na aba Rate Limiting Analytics do módulo Overview, você pode selecionar Create WAF Rate Limiting Rule from Filters.

-
Na página de nova regra, insira um Rule Name, selecione uma ação e clique em OK. A regra entra em vigor imediatamente.

Política 3: Modelos de regra
Utilize modelos de regra para combater tipos comuns de ataques.
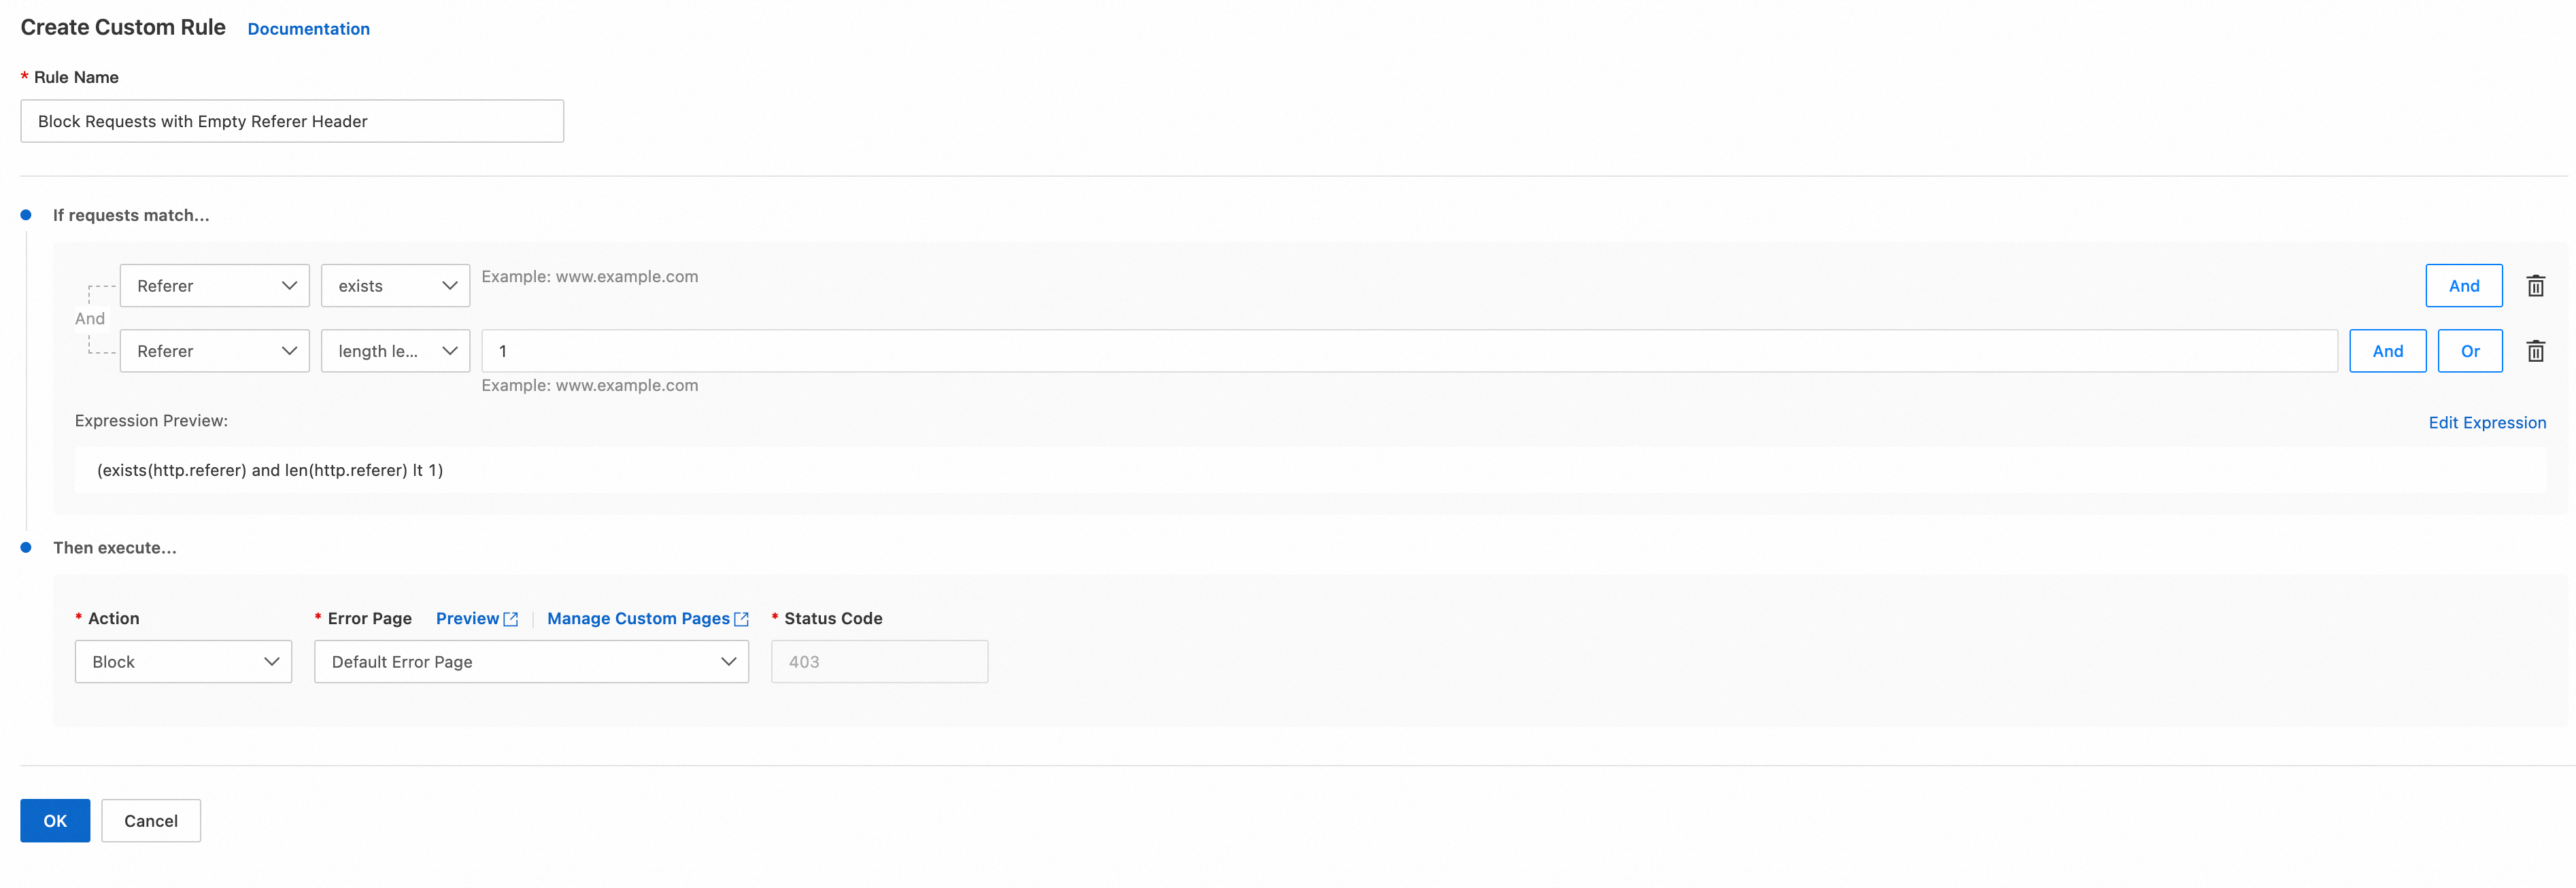
O ESA fornece modelos de regra pré-configurados com base em dados reais de ataques: bloqueio de solicitações com Referer vazio, proteção de páginas de login contra força bruta e inclusão de IPs na lista de permissões. Selecione um modelo, preencha os parâmetros (como a URL de login) e a regra será implantada imediatamente.
Casos de uso
Ataques comuns: Seu site enfrenta ataques de força bruta, injeção SQL ou similares.
Objetivos claros de proteção: Você sabe exatamente o que precisa, como "permitir apenas rastreadores de mecanismos de busca".
Observação
Leia a descrição de cada modelo antes de usá-lo. Parâmetros configurados incorretamente podem bloquear tráfego legítimo.
Steps
No console do ESA, selecione Websites. Na coluna Website, clique em no site desejado.
No painel de navegação à esquerda, selecione .
Na aba Overview, selecione um Rule Template adequado ao seu cenário atual e clique em Create.
-
Na página de criação de regra, preencha os parâmetros do modelo conforme necessário e clique em OK. A regra entra em vigor imediatamente.
Política 4: Regras personalizadas
Quando as demais políticas não forem suficientes, utilize as Regras de Configuração do WAF para obter proteção totalmente personalizada.
As regras personalizadas combinam atributos da solicitação — IP, caminho da URL, cabeçalhos, cookies e corpo — em condições de correspondência. Atribua uma ação (bloquear, observar ou permitir) para ter controle total sobre a filtragem de tráfego.
Casos de uso
Operações avançadas de segurança: Necessidade de regras refinadas e com múltiplas condições, elaboradas por engenheiros de segurança experientes.
Cenários de negócios especiais: Sua aplicação exige regras fortemente integradas, como restringir o acesso à API a usuários com um cookie específico.
Resposta a ataques complexos: Enfrentamento de ameaças persistentes avançadas (APTs) com métodos em evolução que demandam regras adaptativas.
Example
Este exemplo cria uma regra de limitação de taxa: se um único IP enviar mais de 20 solicitações para www.example.com e image.example.com em 10 segundos, as solicitações subsequentes desse IP serão desafiadas com um CAPTCHA deslizante por 1 minuto.
Somente planos Pro e superiores oferecem suporte a regras de limitação de taxa.
No console do ESA, acesse Site Management. Na coluna Actions do site desejado, clique em
 > WAF.
No painel de navegação à esquerda, escolha .
-
Na página WAF, selecione a aba Rate Limiting Rules, clique em Create Rule e insira as informações necessárias para a regra.
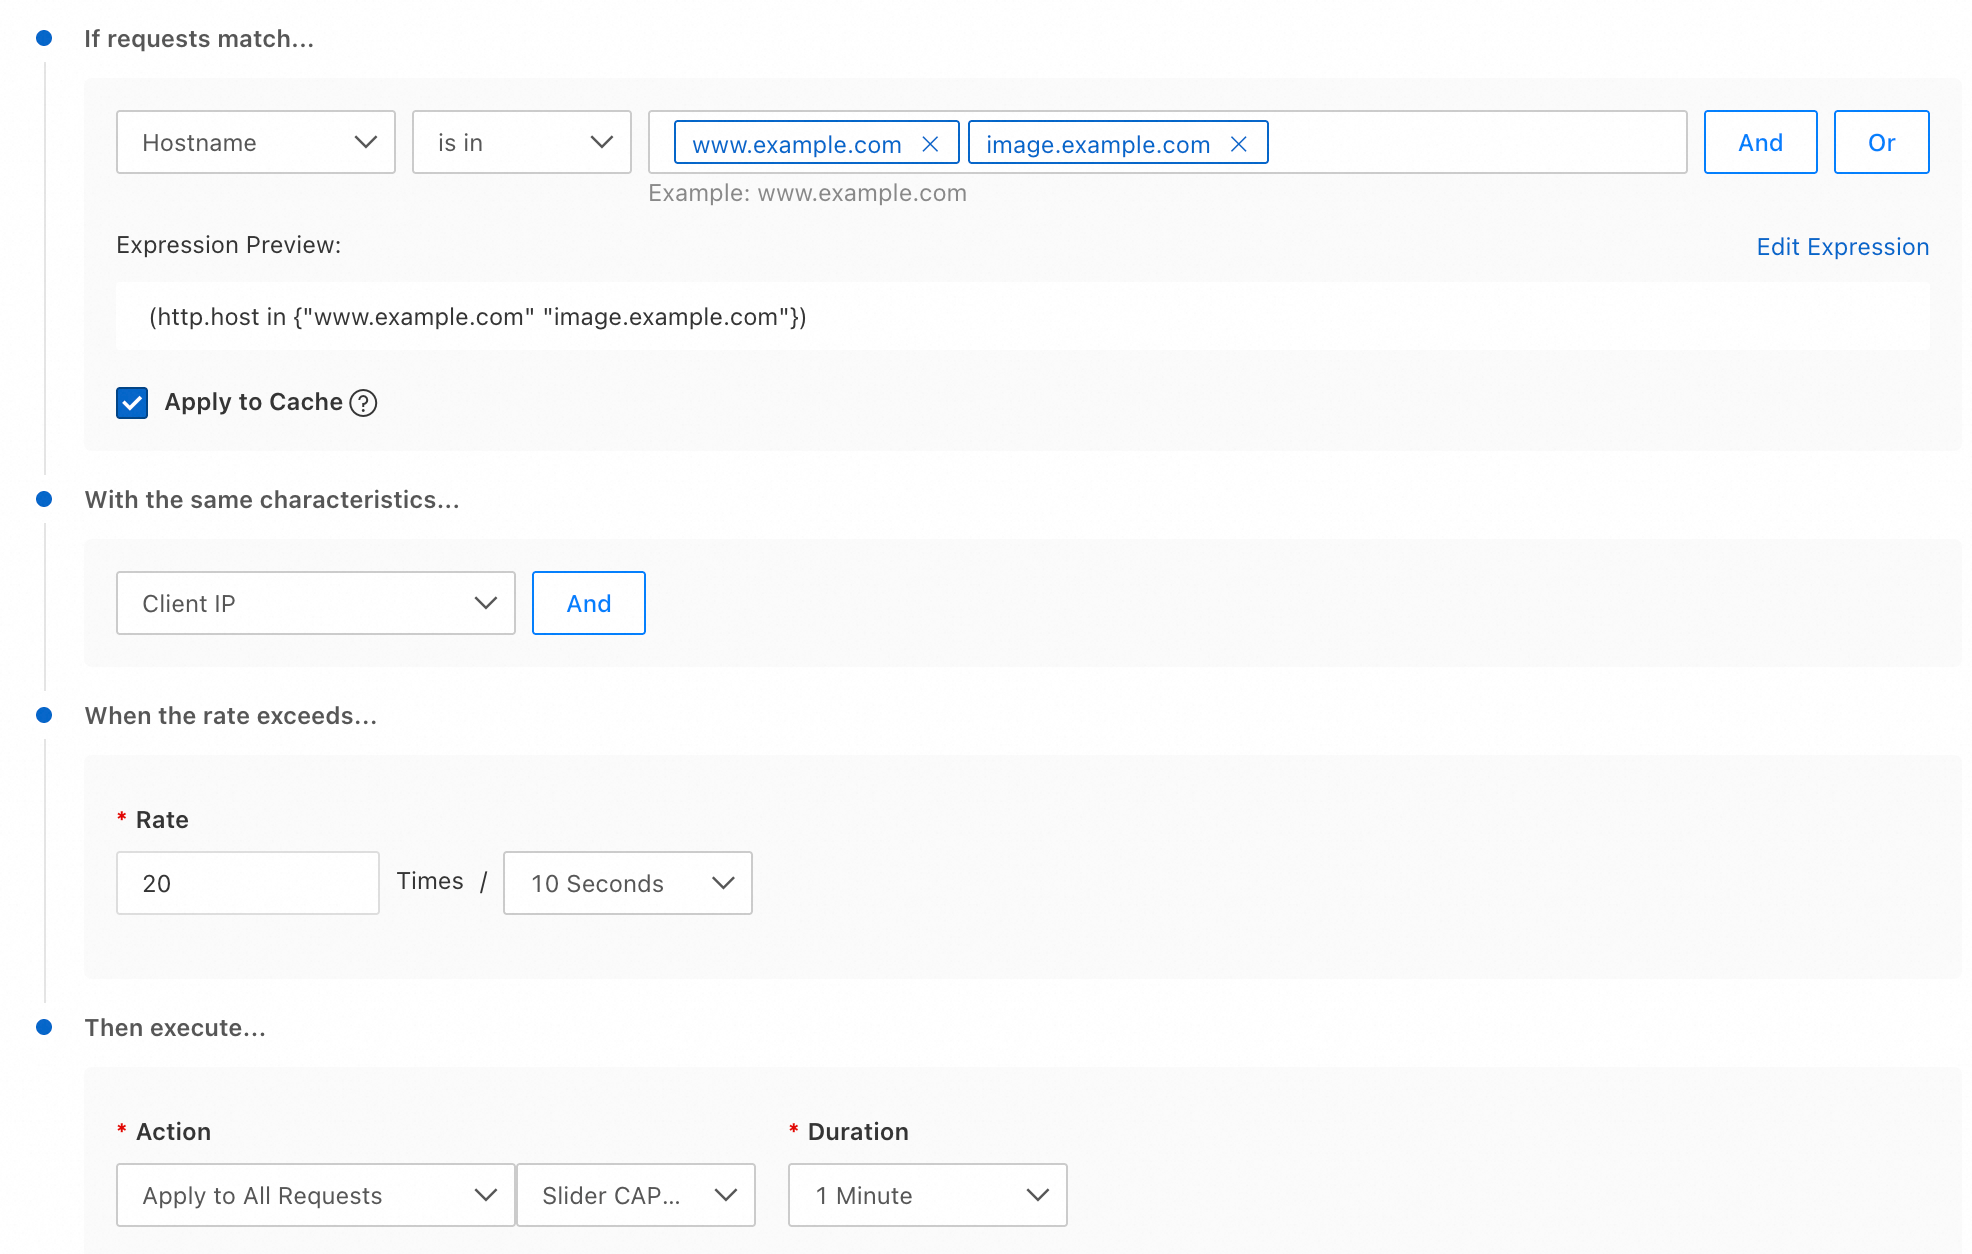
Insira um Rule Name.
If requests match...: Especifica as condições que as solicitações devem atender. Para obter mais informações sobre campos de correspondência, consulte Componentes de uma expressão de regra. Neste exemplo, defina Match Type como Hostname, Operator como is one of e insira
www.example.comeimage.example.comno campo Value.Apply to Cache: A limitação de taxa controla o número de solicitações do cliente com base em uma característica específica para reduzir a carga no servidor de origem. No entanto, solicitações que atingem o cache são atendidas diretamente pelo ESA e não adicionam carga ao servidor de origem. Caso não queira aplicar a limitação de taxa a essas solicitações em cache, desmarque esta caixa de seleção.
With the same characteristics...: Filtra ainda mais as solicitações que atendem às condições de correspondência.
-
When the rate exceeds...: Especifica o número máximo de solicitações permitidas dentro do período de tempo definido.
NotaSe você definir a ação como Apply to Matched Requests, a duração da ação será igual ao período estatístico.
O WAF contabiliza uma solicitação somente após o envio da resposta completa. Portanto, para solicitações de download de arquivos grandes, a ação de bloqueio pode ser atrasada devido ao longo tempo de download.
Then execute...: Ação a ser executada quando a taxa de solicitações atingir o limite. É possível aplicar a ação apenas às solicitações que excedem o limite ou a todas as solicitações correspondentes subsequentes. Para obter mais informações, consulte Descrições de ações.