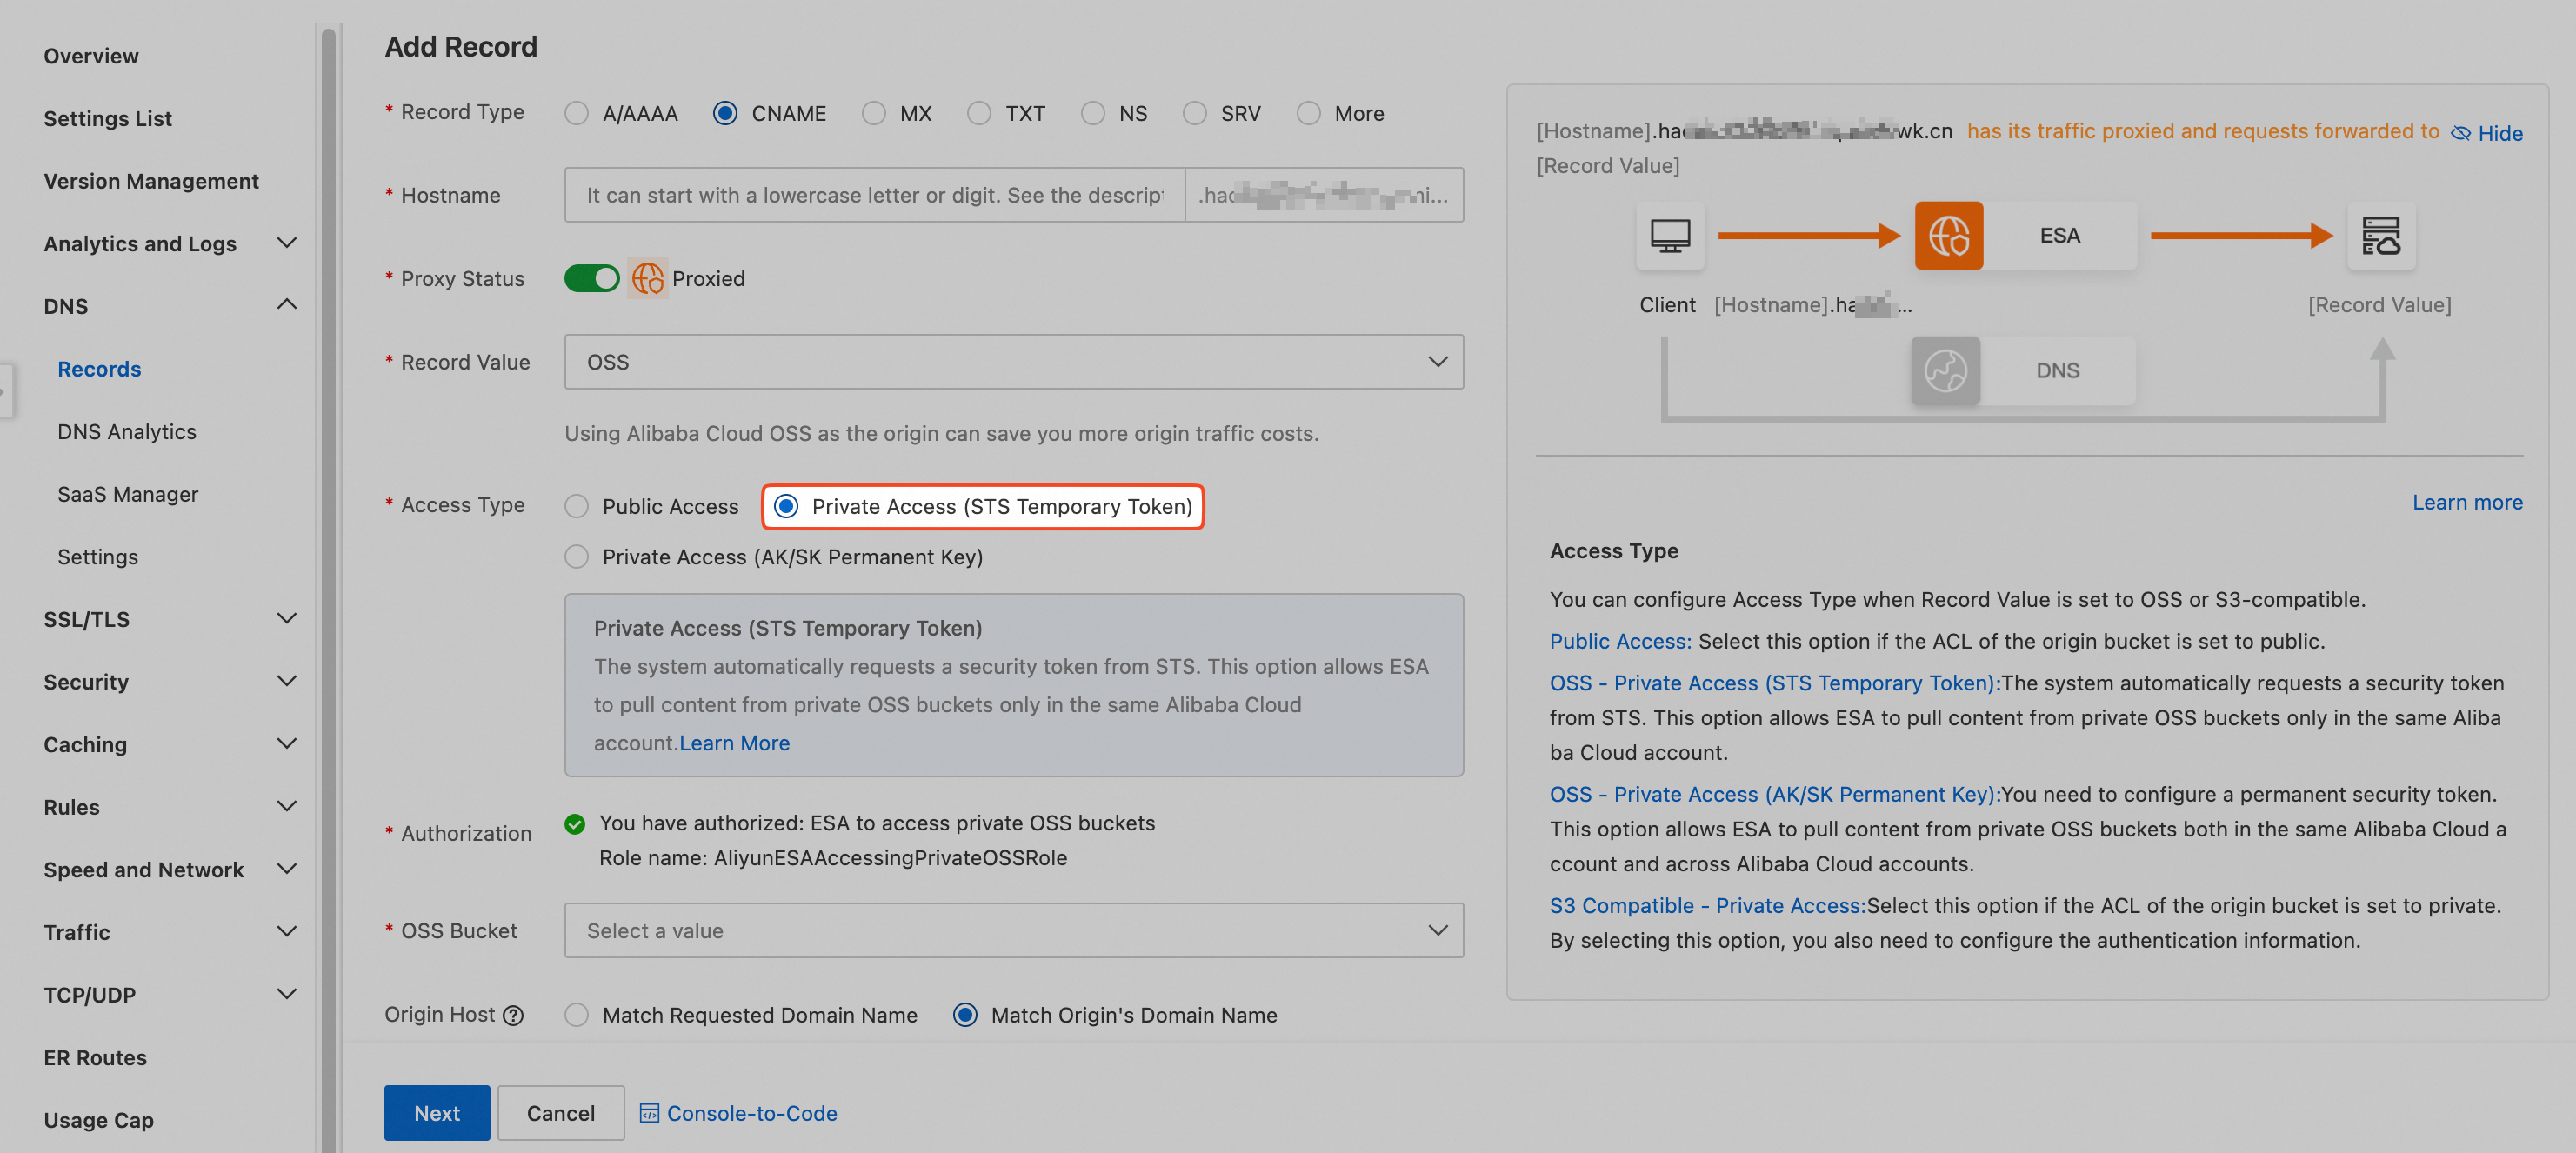
Por padrão, o ESA usa o STS apenas para fazer requisições de origem a buckets privados do OSS na mesma conta Alibaba Cloud. Para ativar requisições de origem entre contas em um bucket privado do OSS com o STS, adicione manualmente uma bucket policy no OSS. Siga estas etapas para configurar a política:
Faça logon na conta Alibaba Cloud proprietária do bucket privado do OSS e acesse o OSS console.
Escolha Buckets > Seu bucket de destino > Permission Control > Bucket Policy. Na seção Permission Control, na aba Bucket Policy, clique em Authorize.
Em Authorized User, selecione Other Accounts e insira o ID da conta Alibaba Cloud ou o ARN do usuário RAM da conta onde o ESA está localizado. O formato do ARN do usuário RAM é
acs:sts::<uid>:*, em que<uid>representa o account ID da conta Alibaba Cloud. Em Authorized Operation, selecione Read-Only (excluding ListObject) e clique em OK.Após adicionar a concessão, visualize os detalhes da autorização na aba Bucket Policy.
Depois de adicionar a política de bucket no OSS da outra conta Alibaba Cloud, faça logon na conta onde o ESA está localizado e acesse o console do ESA. Ao adicionar um registro DNS, escolha Private Access (STS Temporary Token) como tipo de busca de origem.