Configure um certificado HTTPS para o nome de domínio acelerado e criptografe a conexão entre clientes e nós da CDN. Essa configuração evita a interceptação e adulteração de dados na rede pública e aumenta a segurança do seu negócio.
Pré-requisitos
Você precisa de um certificado SSL válido correspondente ao nome de domínio acelerado.
Para adquirir um certificado SSL, acesse o Certificate Management Service (Original SSL Certificate) console compre um certificado comercial.
Certificados emitidos por uma autoridade certificadora (CA) terceirizada devem atender aos requisitos de formato. Para mais informações, consulte Certificate format requirements.
Se um cliente não enviar informações SNI ao iniciar um handshake SSL com um POP do DCDN, o POP do DCDN não garante o sucesso do handshake.
Configurar ou atualizar um certificado HTTPS
A ativação deste recurso gera cobranças no modelo pagamento conforme o uso, baseadas no número de requisições HTTPS. Os planos de transferência de dados do DCDN não cobrem essas tarifas. Para mais detalhes sobre faturamento, consulte HTTPS and dynamic HTTP requests.
Se você já configurou um certificado HTTPS em outra plataforma, como um construtor de sites, o certificado não será sincronizado automaticamente com o DCDN após a adição do nome de domínio. Os nós do DCDN implantam certificados de forma independente. Portanto, carregue o certificado novamente no console do DCDN.
Faça login no console do DCDN.
No painel de navegação à esquerda, clique em Domain Names.
Na página Domain Names, localize o nome de domínio desejado e clique em Configure.
Na árvore de navegação à esquerda do nome de domínio, clique em HTTPS Settings.
Na seção SSL Certificate, clique em Modify.
-
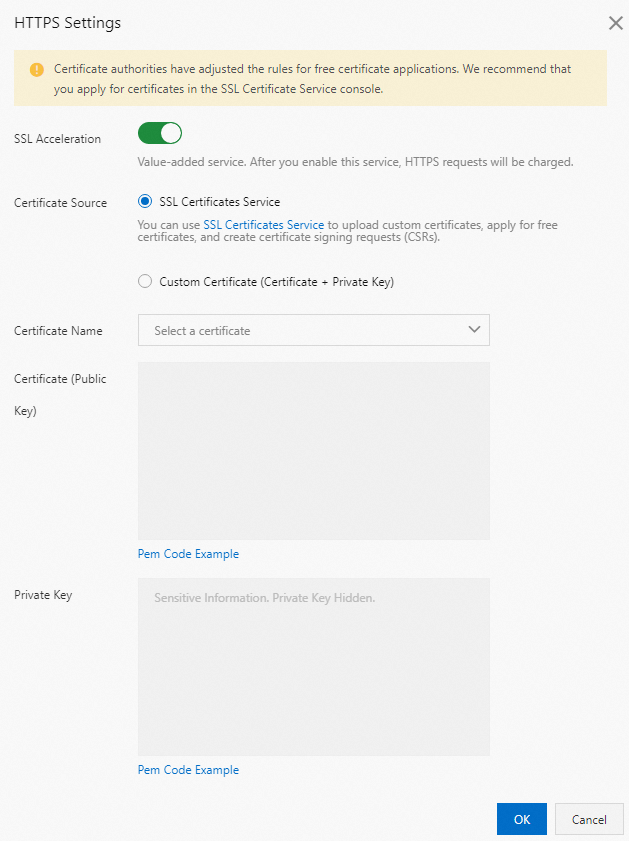
Na caixa de diálogo HTTPS Settings, ative a SSL Acceleration e configure os parâmetros.
-
Se você tiver um certificado adquirido no Alibaba Cloud Certificate Management Service (Original SSL Certificate), selecione SSL Certificates Service e escolha o certificado na lista suspensa Certificate Name.
NotaSe não encontrar o certificado, verifique se o nome de domínio vinculado a ele é idêntico ao nome de domínio acelerado.
-
Para certificados de uma CA terceirizada, selecione Custom Certificate (Certificate + Private Key). Em seguida, defina um Certificate Name e forneça o Certificate (Public Key) e a Private Key. O certificado ficará salvo no Alibaba Cloud Certificate Management Service (Original SSL Certificate). Visualize-o em My Certificates.
Parâmetro
Descrição
Certificate Name
Insira um nome para o certificado.
O nome pode conter letras, dígitos, pontos (.), sublinhados (_) e hifens (-).
NotaO nome do certificado deve ser único. Visualize os certificados existentes em My Certificates.
Se o sistema informar que o nome do certificado já existe, altere o nome e tente carregar novamente.
Certificate (Public Key)
Cole o conteúdo do arquivo de certificado formatado em PEM.
Consulte o Pem Code Example abaixo da caixa de texto.
Private Key
Cole o conteúdo codificado em PEM da chave privada do certificado.
Consulte o Pem Code Example abaixo da caixa de texto.
NotaSe sua chave privada começar com
-----BEGIN PRIVATE KEY-----e terminar com-----END PRIVATE KEY-----, converta-a usando uma ferramenta OpenSSL. Execute o comando abaixo e cole o conteúdo do arquivonew_server_key.pemna caixa de texto.openssl rsa -in old_server_key.pem -out new_server_key.pem
-
Clique em OK para concluir a configuração.
O nome do certificado exibido no console do DCDN difere daquele registrado no Alibaba Cloud Certificate Management Service (Original SSL Certificate). Ao implantar o certificado, o console do DCDN gera automaticamente um nome no formato cert-{accelerated domain name}-{timestamp}. Este nome e o campo Certificate Name definido no Certificate Management Service (Original SSL Certificate) pertencem a dois sistemas de nomenclatura independentes.
Renomear um certificado no Certificate Management Service (Original SSL Certificate) não atualiza automaticamente o nome exibido no console do DCDN. Para atualizar o nome do certificado mostrado no console do DCDN, reimplante o certificado nesta página de configuração HTTPS. Essa operação apenas atualiza o nome exibido e não aciona a limpeza de cache.
Verificar a configuração HTTPS
Verificação pelo navegador: Acesse
https://your-accelerated-domain-nameno navegador. Um ícone de cadeado na barra de endereços com detalhes válidos do certificado indica que a configuração foi bem-sucedida.Verificação por linha de comando: Execute
curl -I https://your-accelerated-domain-name. Um código de status200confirma que o service HTTPS está ativo.
Desativar a aceleração HTTPS
Desative o recurso a qualquer momento no console da CDN. A alteração entra em vigor imediatamente. Após a desativação, os clientes não poderão mais acessar recursos via HTTPS, e as informações do certificado e da chave privada serão removidas.
Para reativar a aceleração segura HTTPS, selecione e configure um certificado novamente.