As políticas de proteção de lista de permissões isentam solicitações confiáveis de todos os módulos de proteção ou de módulos específicos, como regras básicas de proteção e regras personalizadas.
Pré-requisitos
O service do Edge WAF está ativado. Para mais informações, consulte Activate Edge WAF.
Você adicionou um nome de domínio ao Edge WAF. Para mais informações, consulte Add a protected domain name.
Crie uma política de lista de permissões
Faça login no DCDN console.
No painel de navegação à esquerda, escolha .
Na página Protection Policies, clique em Create Policy.
-
Na página Create Policy, configure os seguintes parâmetros.
Seção
Parâmetro
Descrição
Policy information
Policy type
Selecione Whitelist.
Policy name
insira um nome personalizado para a política. O nome pode ter até 64 caracteres e conter caracteres chineses, letras maiúsculas e minúsculas, dígitos (0-9) e sublinhados (_).
Make default
Especifica se esta política será usada como a política de lista de permissões padrão.
Nota-
Após definir uma política como padrão, essa designação não pode ser alterada.
-
Se já existir uma política padrão para este tipo de política, esta opção estará desativada.
Rule information
Rule
defina as regras para esta política de proteção de lista de permissões. Para detalhes de configuração, consulte Whitelist rule parameters.
NotaVocê pode adicionar até 10 regras. Para aumentar essa cota, entre em contato com o gerente de contas da Alibaba Cloud ou submit a ticket.
Protected domain names
Select Association Mode
Você pode associar um nome de domínio a várias políticas do mesmo tipo. Se o nome de domínio já estiver associado a outra política deste tipo, você pode adicionar a nova política ou substituir a existente. Para nomes de domínio associados a uma política padrão, você só pode substituir a política. Valores válidos:
Add and replace original policy: Desvincule a política existente e substitua-a pela atual.
Add and retain original policy: Ambas as políticas coexistem sem afetar uma à outra.
Protected domain names
Selecione os nomes de domínio a serem protegidos com esta política.
-
-
Clique em Create Policy.
Por padrão, a nova política de proteção é ativada.
Parâmetros de regra de lista de permissões
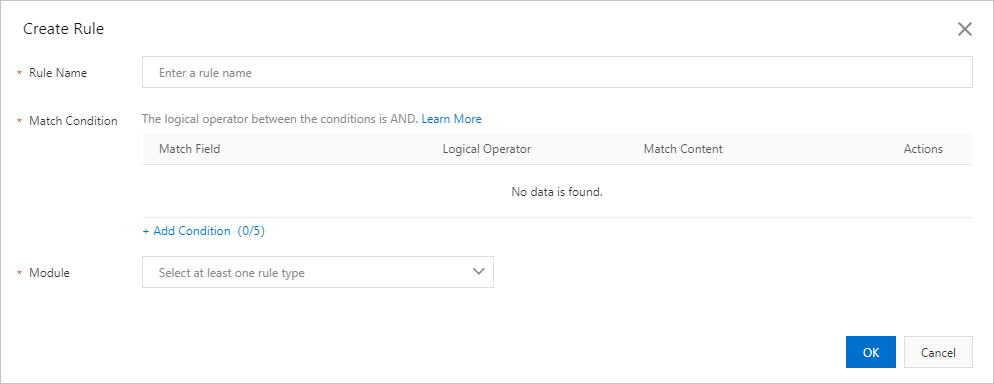
Você pode criar uma regra de lista de permissões ao criar uma política de proteção de lista de permissões ou adicionar uma regra a uma política existente.
|
Parâmetro |
Descrição |
|
Rule name |
Um nome personalizado para a regra. O nome pode ter até 64 caracteres e conter caracteres chineses, letras maiúsculas e minúsculas, dígitos (0-9) e sublinhados (_). |
|
Match condition |
As características da solicitação que acionam esta regra. Clique em Add Condition para adicionar uma condição. Você pode adicionar até cinco condições a uma única regra. Se você definir várias condições, a regra será acionada somente quando todas as condições forem atendidas. Cada condição consiste em um campo de correspondência, um operador lógico e um conteúdo de correspondência. Para exemplos de configuração, consulte Match condition configuration examples. Para informações detalhadas sobre campos de correspondência e operadores lógicos, consulte Match conditions. |
|
Module |
Os módulos de proteção a serem ignorados para solicitações que correspondem às condições. Valores válidos:
|
APIs relacionadas
CreateDcdnWafPolicy — Cria uma política de proteção personalizada.
BatchCreateDcdnWafRules — Cria várias regras personalizadas em lote.
DescribeDcdnWafPolicies — Consulta políticas de proteção personalizadas.
DescribeDcdnWafDefaultRules — Consulta o conjunto de regras padrão.
DescribeDcdnWafPolicies — Consulta políticas de proteção personalizadas.
DescribeDcdnWafPolicyValidDomains — Consulta os domínios válidos para uma política de proteção personalizada.