A lista de permissões de Common Name permite que um nó do CDNDCDN se conecte a um servidor de origem via HTTPS quando o Common Name do certificado do servidor de origem não corresponde ao Server Name Indication (SNI) da solicitação do cliente. Adicione o nome de domínio presente no SNI à lista de permissões para que o nó do CDNDCDN estabeleça a conexão HTTPS com o servidor de origem.
Como funciona
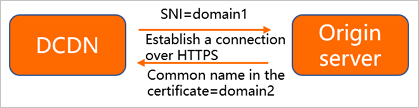
O Common Name é o nome de domínio específico para o qual se solicita um certificado SSL. Quando um nó se conecta a um servidor de origem via HTTPS, o sistema valida o Server Name Indication (SNI) da solicitação do cliente em relação ao Common Name do certificado retornado pelo servidor de origem. Conforme ilustra a figura a seguir, se os dois valores não corresponderem, o sistema rejeitará a solicitação e o nó do CDNDCDN não conseguirá estabelecer uma conexão HTTPS com o servidor de origem. Nesse caso, ative o recurso de lista de permissões de Common Name e adicione domain2 à lista de permissões para permitir que o nó do CDNDCDN estabeleça a conexão HTTPS com o servidor de origem.
Pré-requisitos
A lista de permissões de Common Name vem desativada por padrão. Para ativá-la para um nome de domínio específico, envie um ticket.
Procedimento
Faça login no console DCDN.
No painel de navegação à esquerda, clique em Domain Names.
Na página Domain Names, localize o nome de domínio que deseja gerenciar e clique em Configure na coluna Actions.
Na árvore de navegação à esquerda do nome de domínio, clique em Origin Fetch.
Na aba Origin Fetch, localize a seção Common Name Whitelist e ative a chave Status.
-
Insira os nomes de domínio que deseja adicionar à lista de permissões de Common Name.
NotaVocê pode inserir vários nomes de domínio separados por vírgulas (,). Por exemplo:
example.com,example.org,example.net. Clique em OK para concluir a configuração.