Respostas para dúvidas comuns sobre como restringir o acesso a recursos do DCDN, incluindo listas de bloqueios e permissões de IP, assinatura de URL e autenticação remota.
Ao configurar uma lista de bloqueios ou de permissões de endereços IP, há um limite de quantidade. Um bloco CIDR conta como um único endereço IP ou como vários?
O Dynamic Content Delivery Network (DCDN) permite adicionar aproximadamente 700 endereços IPv6 e 2.000 endereços IPv4 a uma lista de bloqueios ou de permissões de endereços IP.
Um bloco CIDR é considerado um único endereço IP.
Por que ainda consigo usar um endereço IP da lista de bloqueios para solicitar recursos?
O DCDN não impede que clientes iniciem solicitações. Após configurar uma lista de bloqueios de endereços IP, o DCDN retorna o código de status HTTP 403 para requisições originadas dos IPs bloqueados e registra essas tentativas nos logs do DCDN. Para saber como visualizar os logs, consulte Quick start.
Como obtenho o endereço IP de origem de um cliente?
Recupere essa informação no cabeçalho X-Forwarded-For. Para mais detalhes, consulte Retrieve the originating IP addresses of clients.
Preciso adicionar os endereços IP dos POPs do DCDN à lista de permissões do meu servidor de origem. A Alibaba Cloud fornece os IPs dos POPs do DCDN que acessam a origem?
Caso já tenha solicitado e obtido permissão para chamar a operação da API DescribeDcdnL2Ips (no recurso de Proteção de Origem do DCDN - convergência de retorno à origem), utilize-a para recuperar as faixas de endereços IP dos nós de retorno à origem de um domínio específico. Observe que, com a convergência de retorno à origem ativada, reduzir a quantidade de faixas de IP de retorno implica também na diminuição dos pontos de presença (POPs) de retorno. Isso pode afetar negativamente a qualidade do seu acesso. Ative esse recurso com cautela.
Uma falha na assinatura de URL está causando erro 403 ao acessar recursos acelerados pelo CDNDCDN?
A assinatura de URL evita acessos não autorizados aos seus recursos de origem. Se a assinatura de URL estiver habilitada para o CDNDCDN da Alibaba Cloud e você receber um erro 403 ao acessar recursos acelerados pelo CDNDCDN, verifique a mensagem de erro no Response Header usando as ferramentas de desenvolvedor do navegador. Mensagens de erro comuns:
Mensagem de erro: X-Tengine-Error:denied by req auth: no url arg auth_key
Causa: A assinatura de URL está ativada no CDNDCDN, mas a URL da solicitação não contém o parâmetro de autenticação obrigatório.
Solução: Para utilizar o recurso de assinatura de URL do CDNDCDN, configure-o seguindo as instruções em Configure URL signing. Caso não precise da assinatura de URL do CDNDCDN, faça login no console do DCDN e desative-o.
Mensagem de erro: X-Tengine-Error: denied by req auth: expired timestamp
Causa: A assinatura de URL está ativada no CDNDCDN, porém o carimbo de data/hora no parâmetro de autenticação expirou.
Solução: Se a URL assinada expirou, gere uma nova. Para mais informações, consulte Configure URL signing.
Mensagem de erro: X-Tengine-Error: denied by req auth: invalid md5hash
Causa: O hash MD5 no parâmetro de autenticação está incorreto.
Solução: Utilize o gerador de URLs no console do CDNDCDN para criar uma URL e compará-la com seu código de assinatura. Consulte também Signing code examples.
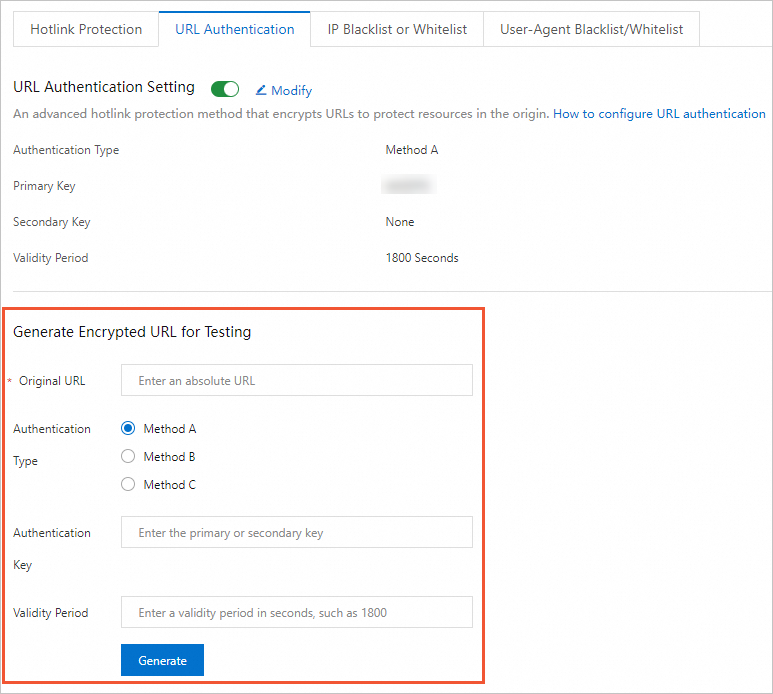
Posso ativar a assinatura de URL do DCDN e a autenticação remota simultaneamente?
Sim. Quando ambos os recursos estão ativos, as solicitações passam primeiro pela validação da assinatura de URL e, em seguida, pela autenticação remota.
É possível usar um endereço de rede privada para o servidor de autenticação remota?
Não. O servidor de autenticação remota deve possuir um endereço de rede pública.
Se o servidor de autenticação retornar um código de status que não seja nem de sucesso nem de falha, por que o DCDN concede acesso?
Para evitar que respostas inesperadas bloqueiem solicitações legítimas, o DCDN concede acesso por padrão quando o servidor de autenticação devolve um código de status não definido explicitamente como sucesso ou falha. Por exemplo, se o código de sucesso for 200 e o servidor retornar 201, o acesso será permitido.
No console, configure o parâmetro Allow Other Status Codes para definir se o sistema deve conceder acesso para outros códigos de status retornados pelo servidor de autenticação.
Se o servidor de autenticação remota apresentar falha ou ficar inativo, o DCDN libera todas as solicitações?
Não. Quando o servidor de autenticação remota fica indisponível, a conexão entre o DCDN e o servidor atinge o tempo limite. Nesse cenário, o DCDN trata as requisições conforme a configuração do parâmetro Action on Timeout.