Conceda aos usuários RAM acesso refinado ao Cloud Assistant por meio de políticas personalizadas ou do sistema para evitar a exposição do par AccessKey da sua conta Alibaba Cloud.
Contexto
O Cloud Assistant oferece suporte a políticas personalizadas e políticas do sistema Alibaba Cloud. As políticas personalizadas controlam o acesso com base em dimensões como regiões, instâncias ECS, comandos e códigos de ativação de instância gerenciada.
Procedimento
-
Crie um usuário RAM com uma conta Alibaba Cloud.
Consulte Criar um usuário RAM.
-
Crie uma política personalizada com a conta Alibaba Cloud. Consulte Criar uma política personalizada.
A tabela a seguir lista exemplos de políticas personalizadas para recursos comuns do Cloud Assistant.
Recurso do Cloud Assistant
Exemplo de política personalizada
Cloud Assistant
Cloud Assistant Agent
Comandos do Cloud Assistant
Enviar arquivos
Entrega de registros de execução de tarefas de O&M
-
Consultar a configuração do recurso de entrega de registros de execução de tarefas de O&M
-
Permissões específicas de região para entrega de registros de execução de tarefas de O&M
-
Consultar e modificar a configuração do recurso de entrega de registros de operação de sessão
-
Consultar a configuração de entrega de registros de operação de sessão
-
Configurar restrições regionais para o recurso de entrega de registros de operação de sessão
Instâncias gerenciadas
Gerenciamento de sessões
Gerenciamento de Sessões (Session Manager): Criar e Consultar
-
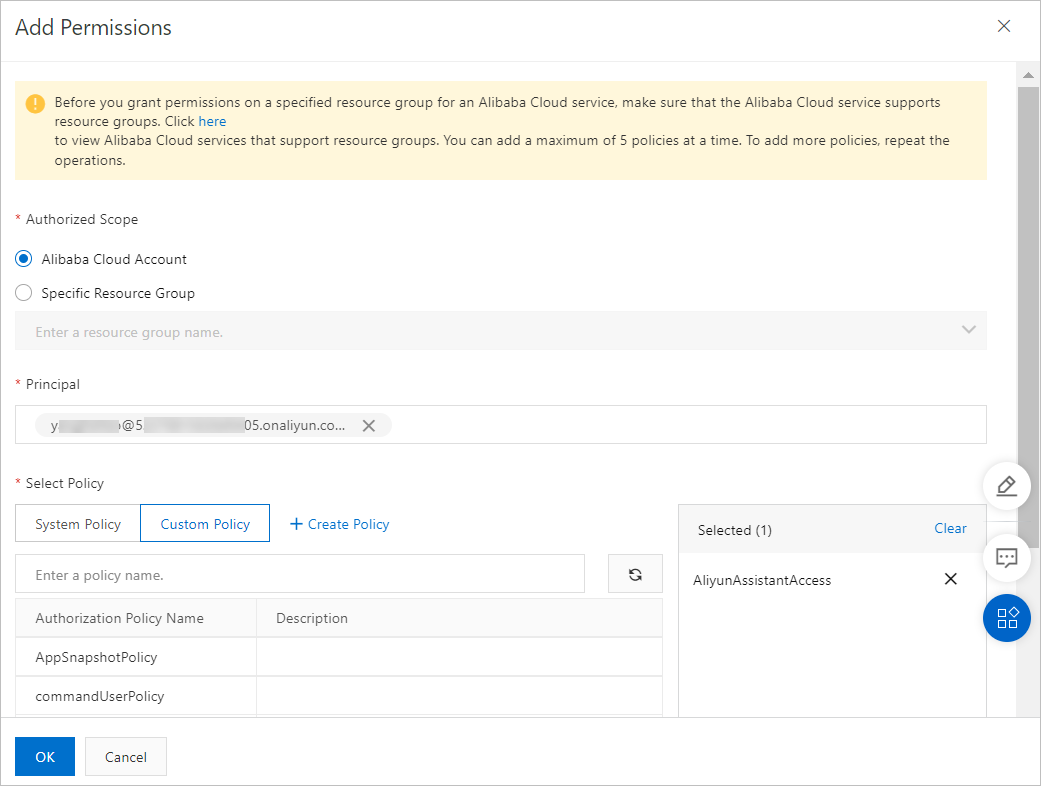
Conceda permissões ao usuário RAM com sua conta Alibaba Cloud.
Consulte Gerenciar permissões para um usuário RAM.
Especifique uma política personalizada.
-
Especifique uma política do sistema fornecida pela Alibaba Cloud.
AliyunECSAssistantFullAccess: Permissões completas de gerenciamento do Cloud Assistant.
AliyunECSAssistantReadonlyAccess: Permissões somente leitura do Cloud Assistant.
Visualize detalhes da política do sistema, como o conteúdo da política, no console RAM. Consulte Informações da política.
-
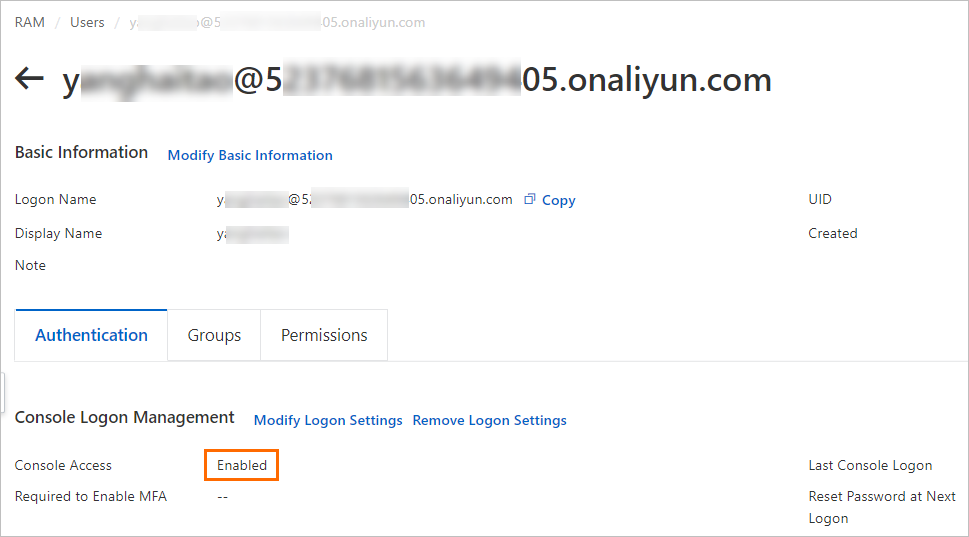
Verifique se o acesso ao console foi concedido ao usuário RAM.
Se o Console Access não estiver ativado, o usuário RAM poderá usar o Cloud Assistant apenas chamando operações de API. Consulte Visualizar permissões do usuário RAM.
-
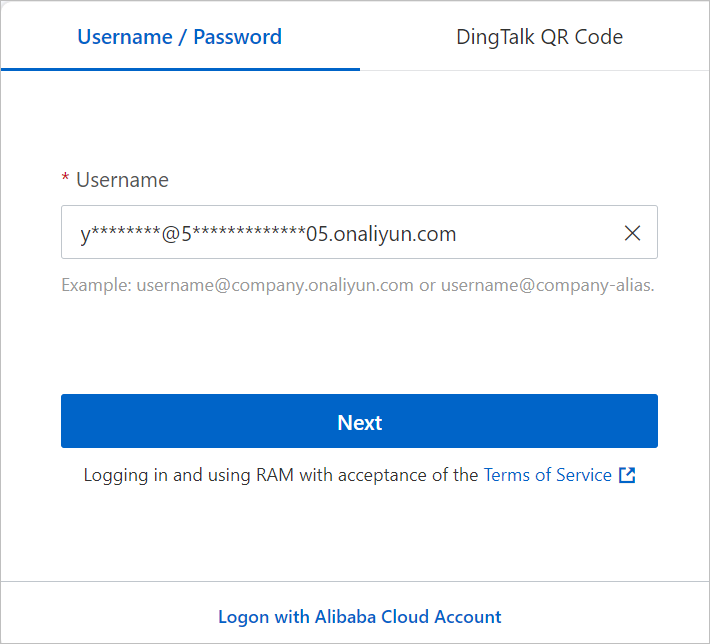
Faça login no Alibaba Cloud Management Console como o usuário RAM.
Faça login na página do Cloud Assistant no console ECS como o usuário RAM para utilizar o Cloud Assistant.
Exemplos de políticas personalizadas para recursos do Cloud Assistant
Permissões administrativas (leitura e gravação) para o Cloud Assistant
Concede permissões totais de consulta e operação para todas as APIs do Cloud Assistant.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeInstances",
                "ecs:DescribeTag*",
                "ecs:*Command",
                "ecs:DescribeCommand*",
                "ecs:DescribeInvocation*",
                "ecs:StopInvocation",
                "ecs:*CloudAssistant*",
                "ecs:SendFile",
                "ecs:DescribeSendFileResults",
                "ecs:*ManagedInstance",
                "ecs:DescribeManagedInstances",
                "ecs:*Activation",
                "ecs:DescribeActivations",
                "ecs:ListPluginStatus",
                "ecs:ModifyInvocationAttribute",
                "ecs:StartTerminalSession",
                "ecs:DescribeTerminalSessions",
                "ecs:RunCommand"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/*",
                "acs:ecs:*:*:command/*",
                "acs:ecs:*:*:activation/*",
                "acs:ecs:*:*:invocation/*"
            ]
        },
        {
            "Effect": "Allow",
            "Action": [
                "ram:CreateServiceLinkedRole"
            ],
            "Resource": "*",
            "Condition": {
                "StringEquals": {
                    "ram:ServiceName": [
                        "archiving.ecs.aliyuncs.com"
                    ]
                }
            }
        },
        {
            "Effect": "Allow",
            "Action": [
                "ecs:ModifyCloudAssistantSettings",
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:*:*:servicesettings/*"

            ]
        }
    ]
}
Permissões somente leitura para o Cloud Assistant
Concede permissões exclusivas de consulta para todas as APIs do Cloud Assistant.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeInstances",
                "ecs:DescribeTag*",
                "ecs:DescribeCommand*",
                "ecs:DescribeInvocation*",
                "ecs:DescribeCloudAssistant*",
                "ecs:DescribeSendFileResults",
                "ecs:DescribeManagedInstances",
                "ecs:DescribeActivations",
                "ecs:ListPluginStatus",
                "ecs:DescribeTerminalSessions"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/*",
                "acs:ecs:*:*:command/*",
                "acs:ecs:*:*:activation/*"
            ]
        },
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:*:*:servicesettings/*"
            ]
        }
    ]
}
Configure restrições regionais para o Cloud Assistant
Restringe as permissões do Cloud Assistant a uma região específica. Este exemplo limita o acesso à China (Hangzhou).
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeInstances",
                "ecs:DescribeTag*",
                "ecs:*Command",
                "ecs:DescribeCommand*",
                "ecs:DescribeInvocation*",
                "ecs:StopInvocation",
                "ecs:*CloudAssistant*",
                "ecs:SendFile",
                "ecs:DescribeSendFileResults",
                "ecs:*ManagedInstance",
                "ecs:DescribeManagedInstances",
                "ecs:*Activation",
                "ecs:DescribeActivations",
                "ecs:ListPluginStatus",
                "ecs:ModifyInvocationAttribute",
                "ecs:StartTerminalSession",
                "ecs:DescribeTerminalSessions",
                "ecs:RunCommand"
            ],
            "Resource": [
                "acs:ecs:cn-hangzhou:*:instance/*",
                "acs:ecs:cn-hangzhou:*:command/*",
                "acs:ecs:cn-hangzhou:*:activation/*",
                "acs:ecs:cn-hangzhou:*:invocation/*"
            ]
        },
        {
            "Effect": "Allow",
            "Action": [
                "ram:CreateServiceLinkedRole"
            ],
            "Resource": "*",
            "Condition": {
                "StringEquals": {
                    "ram:ServiceName": [
                        "archiving.ecs.aliyuncs.com"
                    ]
                }
            }
        },
        {
            "Effect": "Allow",
            "Action": [
                "ecs:ModifyCloudAssistantSettings",
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:cn-hangzhou:*:servicesettings/*"
            ]
        }
    ]
}
Cloud Assistant Agent
Consultar status de instalação do Cloud Assistant Agent
Operação de API: DescribeCloudAssistantStatus
-
Consulte o status de instalação do Cloud Assistant Agent em todas as instâncias ECS.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeInstances", "ecs:DescribeCloudAssistantStatus" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar as consultas a instâncias ECS específicas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeInstances",
                "ecs:DescribeCloudAssistantStatus"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/i-instancexxx000a",
                "acs:ecs:*:*:instance/i-instancexxx000b"
            ]
        }
    ]
}
Instale o Cloud Assistant Agent
Operação de API: InstallCloudAssistant
-
Instale o Cloud Assistant Agent em qualquer instância ECS.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:InstallCloudAssistant" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar a instalação a instâncias ECS específicas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:InstallCloudAssistant"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/i-instancexxx00a",
                  "acs:ecs:*:*:instance/i-instancexxx00b"
            ]
        }
    ]
}
Exemplos de políticas personalizadas para comandos
Visualize comandos do Cloud Assistant
Operação de API: DescribeCommands
-
Visualize todos os comandos do Cloud Assistant.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeCommands" ], "Resource": [ "acs:ecs:*:*:command/*" ] } ] } -
Defina IDs de comando em Resource para limitar a visualização a comandos específicos.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeCommands"
            ],
            "Resource": [
                "acs:ecs:*:*:command/c-commandxxx000a",
                "acs:ecs:*:*:command/c-commandxxx000b"
            ]
        }
    ]
}
Exclua comandos do Cloud Assistant
Operação de API: DeleteCommand
-
Exclua todos os comandos do Cloud Assistant.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DeleteCommand" ], "Resource": [ "acs:ecs:*:*:command/*" ] } ] } -
Defina IDs de comando em Resource para limitar a exclusão a comandos específicos.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DeleteCommand"
            ],
            "Resource": [
                "acs:ecs:*:*:command/c-commandxxx000a",
                "acs:ecs:*:*:command/c-commandxxx000b"
            ]
        }
    ]
}
Crie um comando do Cloud Assistant
Operação de API: CreateCommand
Permissões mínimas necessárias para criar comandos do Cloud Assistant.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:CreateCommand"
            ],
            "Resource": [
                "acs:ecs:*:*:command/*"
            ]
        }
    ]
}
Modifique comandos do Cloud Assistant
Operação de API: ModifyCommand
-
Modifique qualquer comando do Cloud Assistant.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:ModifyCommand" ], "Resource": [ "acs:ecs:*:*:command/*" ] } ] } -
Defina IDs de comando em Resource para limitar as modificações a comandos específicos.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:ModifyCommand"
            ],
            "Resource": [
                "acs:ecs:*:*:command/c-commandxxx000a",
                "acs:ecs:*:*:command/c-commandxxx000b"
            ]
        }
    ]
}
Execute um comando
Operação de API: InvokeCommand
-
Execute comandos em qualquer instância.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:InvokeCommand" ], "Resource": [ "acs:ecs:*:*:command/*", "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar a execução de comandos a instâncias ECS específicas.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:InvokeCommand" ], "Resource": [ "acs:ecs:*:*:command/*", "acs:ecs:*:*:instance/i-instancexxx00a", "acs:ecs:*:*:instance/i-instancexxx00b" ] } ] } -
Defina IDs de comando em Resource para limitar a execução a comandos específicos em qualquer instância ECS.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:InvokeCommand" ], "Resource": [ "acs:ecs:*:*:command/c-commandxxx00a", "acs:ecs:*:*:command/c-commandxxx00b", "acs:ecs:*:*:instance/*" ] } ] } -
Defina tanto IDs de comando quanto IDs de instância em Resource para limitar a execução a comandos específicos em instâncias ECS específicas.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:InvokeCommand" ], "Resource": [ "acs:ecs:*:*:instance/i-instancexxx00a", "acs:ecs:*:*:instance/i-instancexxx00b", "acs:ecs:*:*:command/c-commandxxx00a", "acs:ecs:*:*:command/c-commandxxx00b" ] } ] } -
Limite os plugins executáveis. Este exemplo permite apenas o comando público ACS-ECS-ExecutePlugin-for-linux.sh, que corresponde ao plugin test-plugin.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": "ecs:InvokeCommand", "Resource": [ "acs:ecs:*:*:command/ACS-ECS-ExecutePlugin-for-linux.sh", "acs:ecs:*:*:instance/*" ], "Condition": { "StringEqualsIgnoreCase": { "ecs:PluginName": [ "test-plugin" ] } } } ] } -
Adicione uma condição de tag em Condition para restringir quais instâncias ECS podem executar comandos. Este exemplo permite comandos apenas em instâncias com a tag
test:tony.NotaA condição acs:ResourceTag exige uma tag no recurso. Tags podem ser anexadas a instâncias ECS, mas não a comandos.
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "ecs:InvokeCommand",
      "Resource": [
        "acs:ecs:*:*:instance/*"
      ],
      "Condition": {
        "StringEquals": {
          "acs:ResourceTag/Owner": "zxy"
        }
      }
    },
    {
      "Effect": "Allow",
      "Action": "ecs:InvokeCommand",
      "Resource": [
        "acs:ecs:*:*:command/*"
      ]
    }
  ]
}
Execute um comando imediatamente
Operação de API: RunCommand
Se você definir KeepCommand como true ao chamar RunCommand, adicione "acs::ecs:*:*:command/*" a Resource.
-
Execute comandos imediatamente em qualquer instância.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:RunCommand" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar a execução imediata de comandos a instâncias ECS específicas.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:RunCommand" ], "Resource": [ "acs:ecs:*:*:instance/i-instancexxx00a", "acs:ecs:*:*:instance/i-instancexxx00b" ] } ] } -
Adicione uma condição de tag em Condition para restringir quais instâncias ECS podem executar comandos imediatamente. Este exemplo permite apenas instâncias com a tag
test:tony.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:RunCommand" ], "Resource": "acs:ecs:*:*:instance/*", "Condition": { "StringEquals": { "acs:ResourceTag/test": "tony" } } } ] }
Consultar resultados da execução de comandos
Operação de API: DescribeInvocations
-
Consulte os resultados da execução de comandos em qualquer instância.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeInvocations" ], "Resource": [ "acs:ecs:*:*:instance/*", "acs:ecs:*:*:command/*" ] } ] } -
Defina IDs de instância em Resource para limitar as consultas a instâncias ECS específicas.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeInvocations" ], "Resource": [ "acs:ecs:*:*:instance/i-instancexxx00a", "acs:ecs:*:*:instance/i-instancexxx00b", "acs:ecs:*:*:command/*" ] } ] } -
Defina IDs de comando em Resource para limitar as consultas a comandos específicos em qualquer instância ECS.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeInvocations" ], "Resource": [ "acs:ecs:*:*:instance/*", "acs:ecs:*:*:command/c-commandxxx00a", "acs:ecs:*:*:command/c-commandxxx00b" ] } ] } -
Defina tanto IDs de comando quanto IDs de instância em Resource para limitar as consultas a comandos específicos em instâncias ECS específicas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeInvocations"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/i-instancexxx00a",
                "acs:ecs:*:*:instance/i-instancexxx00b",
                "acs:ecs:*:*:command/c-commandxxx00a",
                "acs:ecs:*:*:command/c-commandxxx00b"
            ]
        }
    ]
}
Modifique informações de execução de tarefa agendada
Operação de API: ModifyInvocationAttribute
-
Modifique as informações de execução de qualquer tarefa agendada e adicione qualquer instância a ela.
Ao chamar InvokeCommand ou RunCommand, se você modificar
CommandContente definirKeepCommandcomotrue, um novo comando será criado para retenção de longo prazo (LTR). Adicioneacs:ecs:*:*:command/*a Resource antes de chamar ModifyInvocationAttribute.{ "Version": "1", "Statement": [ { "Action": "ecs:ModifyInvocationAttribute", "Resource": [ "acs:ecs:*:*:instance/*", "acs:ecs:*:*:invocation/*" ], "Effect": "Allow" } ] } -
Defina um ID de tarefa em Resource para limitar as modificações à tarefa especificada, permitindo que qualquer instância seja adicionada.
{ "Version": "1", "Statement": [ { "Action": "ecs:ModifyInvocationAttribute", "Resource": [ "acs:ecs:*:*:instance/*", "acs:ecs:*:*:invocation/task-xxx" ], "Effect": "Allow" } ] } -
Defina um ID de instância em Resource para permitir a modificação de qualquer tarefa agendada, mas adicionando apenas a instância especificada.
{ "Version": "1", "Statement": [ { "Action": "ecs:ModifyInvocationAttribute", "Resource": [ "acs:ecs:*:*:instance/i-instance-xxx", "acs:ecs:*:*:invocation/*" ], "Effect": "Allow" } ] } -
Defina tanto um ID de instância quanto um ID de tarefa em Resource para limitar as modificações e adições de instância à tarefa e instância especificadas.
{
  "Version": "1",
  "Statement": [
    {
      "Action": "ecs:ModifyInvocationAttribute",
      "Resource": [
        "acs:ecs:*:*:instance/i-instance-xxx",
        "acs:ecs:*:*:invocation/task-xxx"
      ],
      "Effect": "Allow"
    }
  ]
}
Parar execução de tarefa
Operação de API: StopInvocation
-
Pare processos de comando do Cloud Assistant em execução em qualquer instância.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:StopInvocation" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar esta operação a instâncias ECS específicas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:StopInvocation"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/i-instancexxx00a",
                "acs:ecs:*:*:instance/i-instancexxx00b"
            ]
        }
    ]
}
Usar parâmetros padrão do OOS em comandos
Execute comandos que contenham parâmetros comuns do OOS.
{
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeInstances",
                "ecs:CreateCommand",
                "ecs:DescribeCommands",
                "ecs:InvokeCommand",
                "ecs:RunCommand",
                "ecs:DescribeInvocations",
                "ecs:DescribeInvocationResults",
                "ecs:DescribeCloudAssistantStatus",
                "oos:GetParameters",
                "oos:GetParameter"
            ],
            "Resource": "*"
        }
    ],
    "Version": "1"
}
Usar parâmetros criptografados do OOS em comandos
Execute comandos que contenham parâmetros criptografados do OOS.
{
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeInstances",
                "ecs:CreateCommand",
                "ecs:DescribeCommands",
                "ecs:InvokeCommand",
                "ecs:RunCommand",
                "ecs:DescribeInvocations",
                "ecs:DescribeInvocationResults",
                "ecs:DescribeCloudAssistantStatus",
                "oos:GetParameters",
                "oos:GetSecretParameters",
                "oos:GetParameter",
                "oos:GetSecretParameter",
                "kms:GetSecretValue"
            ],
            "Resource": "*"
        }
    ],
    "Version": "1"
}
Exemplos de políticas personalizadas para envio de arquivos
Carregar um arquivo local
Operação de API: SendFile
-
Carregue arquivos locais em qualquer instância ECS.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:SendFile" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar os carregamentos a instâncias ECS específicas.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:SendFile" ], "Resource": [ "acs:ecs:*:*:instance/i-instancexxx00a", "acs:ecs:*:*:instance/i-instancexxx00b" ] } ] } -
Adicione uma condição de tag em Condition para restringir quais instâncias ECS podem receber arquivos. Este exemplo permite carregamentos apenas em instâncias com a tag
test:tony.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:SendFile" ], "Resource": "acs:ecs:*:*:instance/*", "Condition": { "StringEquals": { "acs:ResourceTag/test": "tony" } } } ] }
Consultar resultados de carregamento de arquivo
Operação de API: DescribeSendFileResults
-
Consulte os resultados de carregamento de arquivo para qualquer instância.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeSendFileResults" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar as consultas a instâncias ECS específicas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeSendFileResults"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/i-instancexxx00a",
                  "acs:ecs:*:*:instance/i-instancexxx00b"
            ]
        }
    ]
}
Exemplos de políticas personalizadas para entrega de registros de execução de tarefas de O&M
Permissões para consultar e modificar a configuração de entrega de registros de execução de tarefas de O&M
Consulte e modifique a configuração de entrega de registros de execução de tarefas de O&M.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:ModifyCloudAssistantSettings",
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:*:*:servicesettings/cloudassistantdeliverysettings"
            ]
        }
    ]
}
Consultar a configuração do recurso de entrega de registros de execução de tarefas de O&M
Consulte a configuração de entrega de registros de execução de tarefas de O&M.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:*:*:servicesettings/cloudassistantdeliverysettings"
            ]
        }
    ]
}
Permissões específicas de região para entrega de registros de execução de tarefas de O&M
Especifique uma região para restringir o acesso à configuração de entrega.
-
Consulte e modifique a entrega de registros de execução de tarefas de O&M apenas na China (Hangzhou).
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:ModifyCloudAssistantSettings", "ecs:DescribeCloudAssistantSettings" ], "Resource": [ "acs:ecs:cn-hangzhou:*:servicesettings/cloudassistantdeliverysettings" ] } ] } -
Consulte a entrega de registros de execução de tarefas de O&M apenas na China (Hangzhou).
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:cn-hangzhou:*:servicesettings/cloudassistantdeliverysettings"
            ]
        }
    ]
}
Permissões para consultar e modificar a configuração de entrega de registros de sessão
Consulte e modifique a configuração de entrega de registros de sessão.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:ModifyCloudAssistantSettings",
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:*:*:servicesettings/sessionmanagerdeliverysettings"
            ]
        }
    ]
}
Permissões para consultar a configuração de entrega de registros de sessão
Consulte a configuração de entrega de registros de sessão.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:*:*:servicesettings/sessionmanagerdeliverysettings"
            ]
        }
    ]
}
Permissões específicas de região para entrega de registros de sessão
Especifique uma região para restringir o acesso à entrega de registros de sessão.
-
Consulte e modifique a entrega de registros de sessão apenas na China (Hangzhou).
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:ModifyCloudAssistantSettings", "ecs:DescribeCloudAssistantSettings" ], "Resource": [ "acs:ecs:cn-hangzhou:*:servicesettings/sessionmanagerdeliverysettings" ] } ] } -
Consulte a entrega de registros de sessão apenas na China (Hangzhou).
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:cn-hangzhou:*:servicesettings/sessionmanagerdeliverysettings"
            ]
        }
    ]
}
Consultar buckets do OSS
Para entregar registros de execução de tarefas de O&M ou registros de sessão ao OSS, conceda as seguintes permissões.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "oss:ListBuckets"
            ],
            "Resource": "*"
        }
    ]
}
Após a entrega dos registros ao OSS, compreenda as regras de controle de acesso do OSS para consultar e analisar os registros. Consulte Visão geral das políticas RAM para OSS e Exemplos comuns de políticas RAM para OSS.
Consultar projetos e Logstores do SLS
Para entregar registros de execução de tarefas de O&M ou registros de sessão ao SLS, conceda as seguintes permissões.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "log:ListProject",
                "log:ListLogStores"
            ],
            "Resource": "*"
        }
    ]
}
Após a entrega dos registros ao SLS, compreenda as regras de controle de acesso do SLS para consultar e analisar os registros. Consulte Visão geral das regras de autenticação do SLS.
Exemplos de políticas personalizadas para instâncias gerenciadas
Cancelar registro de uma instância gerenciada
Operação de API: DeregisterManagedInstance
-
Cancele o registro de qualquer instância gerenciada.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DeregisterManagedInstance" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar o cancelamento de registro a instâncias gerenciadas específicas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DeregisterManagedInstance"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/i-instancexxx00a",
                  "acs:ecs:*:*:instance/i-instancexxx00b"
            ]
        }
    ]
}
Consultar instâncias gerenciadas
Operação de API: DescribeManagedInstances
-
Consulte qualquer instância gerenciada.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeManagedInstances" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar as consultas a instâncias gerenciadas específicas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeManagedInstances"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/i-instancexxx00a",
                  "acs:ecs:*:*:instance/i-instancexxx00b"
            ]
        }
    ]
}
Crie um código de ativação de instância gerenciada
Operação de API: CreateActivation
Permissões mínimas para criar códigos de ativação destinados ao registro de servidores não Alibaba Cloud como instâncias gerenciadas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:CreateActivation"
            ],
            "Resource": [
                "acs:ecs:*:*:activation/*"
            ]
        }
    ]
}
Permissões para desativar códigos de ativação de instâncias gerenciadas
Operação de API: DisableActivation
-
Desative qualquer código de ativação de uma instância gerenciada.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DisableActivation" ], "Resource": [ "acs:ecs:*:*:activation/*" ] } ] } -
Defina IDs de código de ativação em Resource para limitar esta operação a códigos de ativação específicos.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DisableActivation"
            ],
            "Resource": [
                "acs:ecs:*:*:activation/*****-*****A",
                  "acs:ecs:*:*:activation/*****-*****B"
            ]
        }
    ]
}
Consultar códigos de ativação de instância gerenciada
Operação de API: DescribeActivations
-
Consulte códigos de ativação e seu uso para instâncias gerenciadas.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeActivations" ], "Resource": [ "acs:ecs:*:*:activation/*" ] } ] } -
Defina IDs de código de ativação em Resource para limitar as consultas a códigos de ativação específicos.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeActivations"
            ],
            "Resource": [
                "acs:ecs:*:*:activation/*****-*****A",
                  "acs:ecs:*:*:activation/*****-*****B"
            ]
        }
    ]
}
Exclua códigos de ativação de instância gerenciada
Operação de API: DeleteActivation
-
Exclua qualquer código de ativação não utilizado de uma instância gerenciada.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DeleteActivation" ], "Resource": [ "acs:ecs:*:*:activation/*" ] } ] } -
Defina IDs de código de ativação em Resource para limitar a exclusão a códigos de ativação não utilizados específicos.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DeleteActivation"
            ],
            "Resource": [
                "acs:ecs:*:*:activation/*****-*****A",
                  "acs:ecs:*:*:activation/*****-*****B"
            ]
        }
    ]
}
Exemplos de políticas personalizadas para atualizações do Cloud Assistant Agent
Operações de API: ModifyCloudAssistantSettings e DescribeCloudAssistantSettings.
Permissões para consultar e modificar a configuração de atualização do Cloud Assistant Agent
Consulte e modifique a configuração de atualização do Cloud Assistant Agent.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:ModifyCloudAssistantSettings",
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:*:*:servicesettings/AgentUpgradeConfig"
            ]
        }
    ]
}
Consultar a configuração de atualização do Cloud Assistant Agent
Consulte a configuração de atualização do Cloud Assistant Agent.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:DescribeCloudAssistantSettings"
            ],
            "Resource": [
                "acs:ecs:*:*:servicesettings/AgentUpgradeConfig"
            ]
        }
    ]
}
Exemplos de políticas personalizadas para o Session Manager
Operações de API: StartTerminalSession e DescribeTerminalSessions.
Permissões para criar e consultar sessões do Session Manager
-
Crie e consulte sessões do Session Manager em qualquer instância.
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:StartTerminalSession", "ecs:DescribeTerminalSessions" ], "Resource": [ "acs:ecs:*:*:instance/*" ] } ] } -
Defina IDs de instância em Resource para limitar as operações do Session Manager a instâncias específicas.
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "ecs:StartTerminalSession",
                "ecs:DescribeTerminalSessions"
            ],
            "Resource": [
                "acs:ecs:*:*:instance/i-instancexxx00a",
                "acs:ecs:*:*:instance/i-instancexxx00b"
            ]
        }
    ]
}