O ECS protege os sistemas operacionais por meio de controle de acesso, hardening de SO e auditoria de conformidade.
Acesso seguro às instâncias
O ECS oferece suporte à autenticação por par de chaves, login sem senha via Session Manager e regras de grupo de segurança para restringir o tráfego de ou para 0.0.0.0/0 em portas específicas.
Use pares de chaves para login na instância
Um par de chaves é composto por uma chave pública e uma chave privada, utilizadas para autenticar instâncias ECS em vez de senhas. A Alibaba Cloud gera pares de chaves padrão com criptografia RSA de 2.048 bits. Principais benefícios:
Impede ataques de força bruta.
Exige configuração única, eliminando a necessidade de inserir senhas posteriormente.
Consulte Fazer login em uma instância Linux usando o Workbench e Conectar-se a uma instância Linux com OpenSSH ou Xshell.
Use o Session Manager para login sem senha
O Session Manager, um recurso do Cloud Assistant, fornece acesso seguro e sem senha às instâncias ECS:
Utiliza o protocolo WebSocket Secure (WSS) para criptografar conexões entre o Session Manager Client, o servidor do Cloud Assistant e o Cloud Assistant Agent.
-
Realiza autenticação baseada no
RAM
based要这样连用的话前面得加个连字符。如果ram得展开的话可以用based on换一下句式
" commenttypeid="40" timestamp="2024-09-19T18:22:28+08:00" authorid="32789" uuid="2d9aa8b1-765b-4819-9146-6e44a59ee148">Resource Access Management (RAM), o que elimina o gerenciamento de senhas e os riscos de segurança associados.
Estabelece conexão via Cloud Assistant Agent sem abrir portas de entrada, reduzindo a superfície de ataque.
Consulte Conectar usando o Session Manager.
Restrinja o acesso à porta 0.0.0.0/0
O Linux utiliza SSH (porta 22) e o Windows usa RDP (porta 3389) para conexões remotas. Permitir o acesso de 0.0.0.0/0 nessas portas expõe as instâncias a logins não autorizados. Utilize grupos de segurança como firewalls virtuais no nível da instância para aplicar o controle de acesso à rede. Consulte Visão geral dos grupos de segurança e Gerenciar recursos associados a grupos de segurança.
Hardening do sistema operacional
Automatize atualizações de patches com a linha de base de patches do OOS
O CloudOps Orchestration Service (OOS) verifica e instala patches em instâncias ECS com base em linhas de base de patches padrão ou personalizadas. É possível selecionar categorias específicas de atualização, como correções relacionadas à segurança, para instalação automática. Consulte Visão geral do gerenciamento de patches.
Kernel Live Patching para Alibaba Cloud Linux
O Kernel Live Patching (KLP) do Alibaba Cloud Linux aplica hotfixes para CVEs e falhas críticas do kernel sem reiniciar servidores, interromper processos ou migrar cargas de trabalho. Consulte Kernel Live Patching.
Use serviços básicos de segurança gratuitos
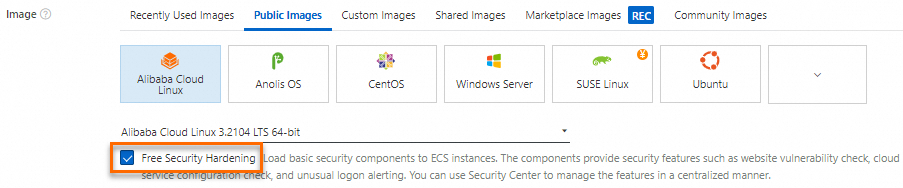
A Alibaba Cloud fornece serviços básicos de segurança com novas instâncias ECS que utilizam imagens públicas, incluindo
云安全中心免费版 Security Center Basic
" commenttypeid="37" timestamp="2024-09-19T18:25:39+08:00" authorid="32789" uuid="d2707bb1-af3f-4c31-916b-a8724e20f99e">a edição básica do Security Center. Esta edição oferece recursos de hardening de segurança, como verificação de vulnerabilidades do servidor e alertas de login anômalo. Para necessidades avançadas de segurança,
The Enterprise or Ultimate edition of Security Center 云安全中心企业版、旗舰版
旗舰版落了
" commenttypeid="38" timestamp="2024-09-19T18:28:18+08:00" authorid="32789" uuid="a5459da6-04ba-4310-b691-60dad95b06da">estão disponíveis as edições Advanced e Enterprise do Security Center. Consulte
.
Auditoria de logs e conformidade
O ECS integra-se a serviços de auditoria de logs e padrões de conformidade para fortalecer a segurança do sistema.
Auditoria de logs
Ative a auditoria de login
Utilize o Session Manager para fazer login na instância e ative a entrega de registros de sessão para armazenar, consultar e auditar esses registros no Simple Log Service (SLS) ou no Object Storage Service (OSS). Consulte Entregar registros de sessão.
Ative o ActionTrail
O ECS integra-se ao ActionTrail para consultar eventos de gerenciamento acionados por operações do ECS. O ActionTrail entrega eventos em Logstores do SLS ou buckets do OSS para auditoria e solução de problemas em tempo real. Consulte Auditar eventos do ECS.
Ative o Log Audit Service
Ative o Log Audit Service, desenvolvido com base no Simple Log Service (SLS), para coleta de logs centralizada, automatizada e em tempo real em várias contas e produtos de nuvem, visando a conformidade de auditoria.
Conformidade
Imagens com conformidade Nível 3
A Alibaba Cloud disponibiliza imagens que atendem aos padrões nacionais de conformidade Nível 3 do Multi-Level Protection Scheme (MLPS) 2.0, com autenticação de identidade, controle de acesso e prevenção de intrusão integrados.
Verificação de conformidade
O Security Center oferece verificações de conformidade para proteção classificada e ISO 27001, permitindo validar se o seu sistema atende a esses padrões. Consulte