Entenda as fases do ciclo de vida do RHEL e reduza os riscos quando o RHEL 7 entrar na fase Extended Life realizando um upgrade ou adquirindo uma assinatura ELS.
Visão geral do ciclo de vida do RHEL
O Red Hat Enterprise Linux (RHEL) é um sistema operacional Linux de código aberto e nível empresarial amplamente utilizado em ambientes de servidores e data centers. Consulte Ciclo de Vida do Red Hat Enterprise Linux.
As imagens públicas do RHEL no Alibaba Cloud são fornecidas pela Red Hat, com suporte técnico oferecido em conjunto pelo Alibaba Cloud e pela Red Hat. Em 30 de junho de 2024, o RHEL 7 passou da fase Maintenance Support para a fase Extended Life por quatro anos. A tabela a seguir lista as fases do ciclo de vida do RHEL.
|
Versão |
Data de lançamento |
Fase Mainstream Support |
Data final do Extended Support |
||
|
Data final do Full Support |
Data final do Maintenance Support 1
|
Data final do Maintenance Support 2
|
|||
|
Data final do Maintenance Support |
|||||
|
Red Hat 10 |
2025-05-20 |
2030-05-31 |
2035-05-31 |
2038-05-31 |
|
|
Red Hat 9 |
2022-05-18 |
2027-05-31 |
2032-05-31 |
2035-05-31 |
|
|
Red Hat 8 |
2019-05-7 |
2024-05-31 |
2029-05-31 |
2032-05-31 |
|
|
Red Hat 7 |
2014-06-10 |
2019-08-06 |
2020-08-06 |
2024-06-30 |
2029-05-31 |
|
Red Hat 6 |
2010-11-10 |
2016-05-10 |
2017-05-10 |
2020-11-30 |
2024-06-30 |
|
Red Hat 5 |
2007-03-15 |
2013-01-08 |
2014-01-31 |
2017-03-31 |
2020-11-30 |
|
Red Hat 4 |
2005-02-14 |
2009-03-31 |
2011-02-16 |
2012-02-29 |
2017-03-31 |
Impactos da fase Extended Life do RHEL 7
Durante a fase Extended Life, a Red Hat não fornece mais correções de vulnerabilidades, patches de segurança, habilitação de hardware nem análise de causa raiz para o RHEL 7. O suporte é limitado a instalações existentes.
Soluções recomendadas
Avalie o impacto com base nas necessidades do seu negócio. Aplicações programadas para desativação podem desconsiderar esse evento. Aplicações em redes privadas apresentam risco gerenciável. Aplicações expostas à internet que exigem alta estabilidade e segurança devem avaliar os riscos de fim de suporte e desenvolver um plano de resposta.
Para novos serviços
Não utilize imagens do RHEL 7 para criar novas instâncias ECS. Em vez disso, escolha um sistema operacional em fase de Mainstream Support, como RHEL 8 ou RHEL 9.
Para aplicações existentes
-
Curto prazo: adquira uma assinatura ELS para o RHEL 7 para continuar recebendo atualizações de segurança e correções de bugs.
-
Longo prazo: faça upgrade para uma versão mais recente (recomendado). Realize um upgrade in-place do RHEL 7 para o RHEL 8, ou do RHEL 8 para o RHEL 9, utilizando sua assinatura existente do RHEL 7. Versões mais recentes oferecem atualizações de segurança adicionais, novos recursos e compatibilidade mais ampla com hardware e software.
Upgrade para uma versão mais recente
Um upgrade in-place atualiza seu sistema RHEL de uma versão principal para outra (por exemplo, RHEL 7 para RHEL 8) sem uma nova instalação. Ele mantém suas aplicações, configurações e dados existentes, garantindo a continuidade de atualizações de segurança e suporte técnico.
A Red Hat fornece a ferramenta Leapp para upgrades in-place com verificações pré-upgrade. Você pode realizar o upgrade conectando-se remotamente a uma instância ECS.
-
Para um sistema RHEL 7 a partir de uma imagem do Alibaba Cloud Marketplace (com assinatura do RHEL 7) ou uma imagem RHEL 7 importada com assinatura do Alibaba Cloud, consulte Upgrade do RHEL 7 para o RHEL 8.
-
Para um sistema RHEL 7 com assinatura adquirida diretamente da Red Hat, consulte Upgrade do RHEL 7 para o RHEL 8.
Adquirir uma assinatura Extended Life Cycle Support (ELS)
O ELS Add-On do RHEL fornece correções de segurança críticas e correções urgentes de bugs durante a fase Extended Life. O ELS aplica-se apenas ao RHEL 7.9 e é válido até 30 de junho de 2028. Para adquirir o RHEL 7 ELS no Alibaba Cloud, consulte Adquirir uma licença de software para uma instância ECS.
Preços do ELS Add-on do RHEL 7:
-
1 a 8 vCPUs: assinatura mensal (USD 5,24 por vCPU por mês), assinatura anual (USD 54,52 por vCPU por ano) e pagamento conforme o uso (USD 0,0084 por vCPU por hora)
-
9 a 127 vCPUs: assinatura mensal (USD 3,93 por vCPU por mês), assinatura anual (USD 40,89 por vCPU por ano) e pagamento conforme o uso (USD 0,006 por vCPU por hora)
-
128 ou mais vCPUs: assinatura mensal (USD 3,41 por vCPU por mês), assinatura anual (USD 35,44 por vCPU por ano) e pagamento conforme o uso (USD 0,0048 por vCPU por hora)
Perguntas frequentes
Após o RHEL 7 entrar na fase ELS, sou obrigado a adquirir uma assinatura RHEL ELS Add-on para minhas instâncias RHEL 7?
Após o RHEL 7 entrar na fase ELS, minhas instâncias serão interrompidas se eu não adquirir uma assinatura RHEL ELS Add-on?
Após o RHEL 7 entrar na fase ELS, posso renovar minhas instâncias normalmente se eu não adquirir uma assinatura RHEL ELS Add-on?
Após o RHEL 7 entrar na fase ELS, ainda serei cobrado por taxas de licença das imagens RHEL?
Como faço upgrade do RHEL 7 para o RHEL 8?
Se sua aplicação precisa permanecer no RHEL 7.9, primeiro adquira uma assinatura Alibaba Cloud RHEL ELS Add-On para continuar recebendo atualizações de segurança e correções de bugs. Consulte Adquirir uma assinatura Extended Life Cycle Support (ELS).
-
A instância RHEL atende aos requisitos de Capacidades e Limites Técnicos do Red Hat Enterprise Linux.
-
Sua instância RHEL é um sistema RHEL 7 a partir de uma imagem pública do Alibaba Cloud (com assinatura do RHEL 7) ou um sistema RHEL 7 importado com assinatura RHEL 7 do Alibaba Cloud.
null-
Uma assinatura RHEL do Alibaba Cloud fornece acesso licenciado ao software, atualizações de segurança e suporte técnico para o RHEL no Alibaba Cloud.
-
Para um sistema RHEL com assinatura adquirida diretamente da Red Hat, consulte Upgrade do RHEL 7 para o RHEL 8.
-
-
Faça backup dos dados criando um snapshot para evitar perda de dados caso o upgrade falhe. Consulte Criar um snapshot.
-
Faça login na instância ECS como usuário root.
Consulte Conectar-se a uma instância Linux usando o Workbench.
nullPermissões de root são necessárias para o upgrade.
-
Verifique se sua instância RHEL utiliza uma assinatura RHEL do Alibaba Cloud.
rpm -q client-rhel7-
Se nenhuma resposta for retornada, seu sistema não utiliza uma assinatura RHEL do Alibaba Cloud. Adquira uma assinatura primeiro e, em seguida, realize o upgrade.
-
Se uma resposta semelhante a
client-rhel7-3.0-1.el7_9.noarchfor retornada, seu sistema utiliza uma assinatura RHEL do Alibaba Cloud. Prossiga com o upgrade.
-
-
Prepare o ambiente de upgrade.
-
Atualize o sistema RHEL para a versão mais recente e reinicie o sistema.
yum -y update reboot -
Instale a ferramenta de upgrade Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Verifique se o Leapp está instalado.
leapp --versionUma resposta semelhante a
leapp version xxxconfirma que o Leapp está instalado.
-
-
Realize a verificação pré-upgrade.
As configurações do sistema variam. Utilize a ferramenta Leapp para executar uma verificação pré-upgrade e resolver quaisquer problemas reportados antes de realizar o upgrade.
-
Realize a verificação pré-upgrade.
-
Pré-upgrade para a versão mais recente do RHEL 8.
leapp preupgrade --no-rhsm -
Pré-upgrade para uma versão de destino específica. Por exemplo, upgrade do RHEL 7 para o RHEL 8.8.
leapp preupgrade --no-rhsm --target 8.8nullExecute
leapp preupgrade -hpara visualizar as versões de destino compatíveis.
-
-
Visualize os resultados da verificação pré-upgrade.
Logs da verificação pré-upgrade do Leapp:
-
/var/log/leapp/leapp-preupgrade.log: logs da ferramenta Leapp
-
/var/log/leapp/leapp-report.txt: relatório da verificação pré-upgrade em formato de texto
-
/var/log/leapp/leapp-report.json: relatório da verificação pré-upgrade em formato JSON
Se a verificação pré-upgrade falhar, os itens com falha serão exibidos:
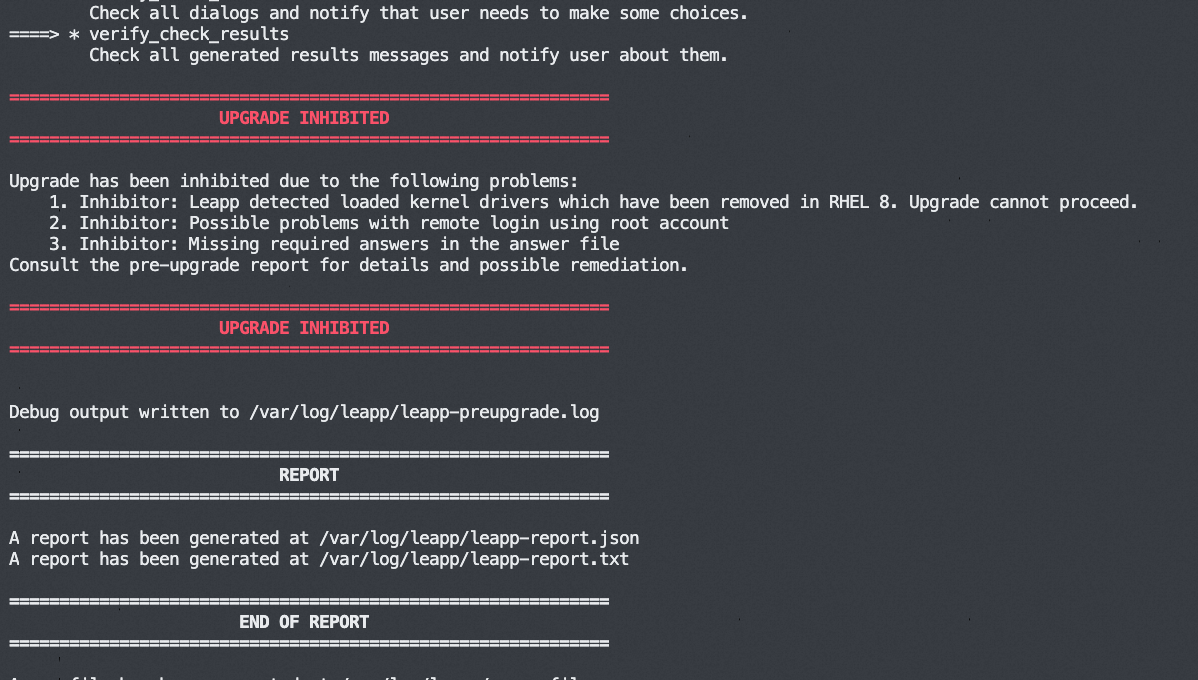
-
-
(Condicional) Resolva os erros de pré-upgrade.
Verifique
/var/log/leapp/leapp-report.txtpara mensagens de erro e resolva-as com base nas sugestões da ferramenta Leapp. Erros comuns por nível de risco:-
high (inhibitor): bloqueia o upgrade. Deve ser resolvido antes de prosseguir.
-
-
-
-
Risk Factor: high (inhibitor)
Title: Missing required answers in the answer file
Summary: One or more sections in answerfile are missing user choices: remove_pam_pkcs11_module_check.confirm
For more information consult https://leapp.readthedocs.io/en/latest/dialogs.html
Remediation: [hint] Please register user choices with leapp answer cli command or by manually editing the answerfile.
[command] leapp answer --section remove_pam_pkcs11_module_check.confirm=True
Solução: Exclua o módulo pam não compatível. Confirme a exclusão no arquivo
/var/log/leapp/answerfiledefinindoconfirmcomoTrue:leapp answer --section remove_pam_pkcs11_module_check.confirm=True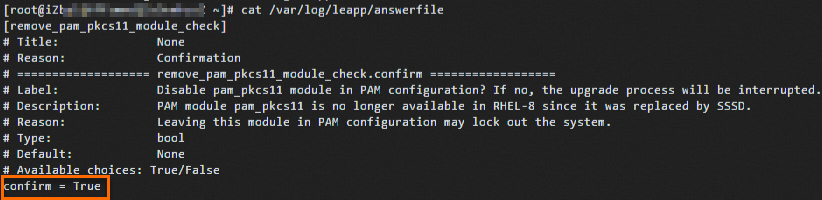
-
-
high: não bloqueia o upgrade, mas deve ser resolvido antes ou depois do upgrade.
-
-
medium: não bloqueia o upgrade, mas deve ser resolvido para evitar problemas potenciais.
-
low: impacto menor. Deve ser resolvido para garantir a operação estável.
-
info: informativo. Nenhuma ação necessária. Revise o relatório para entender as alterações durante o upgrade.
-
-
-
Realize o upgrade.
-
Upgrade para a versão mais recente do RHEL 8.
leapp upgrade --no-rhsm -
Upgrade para uma versão de destino específica. Por exemplo, upgrade do RHEL 7 para o RHEL 8.8.
leapp upgrade --no-rhsm --target 8.8
Um upgrade bem-sucedido é exibido da seguinte forma:
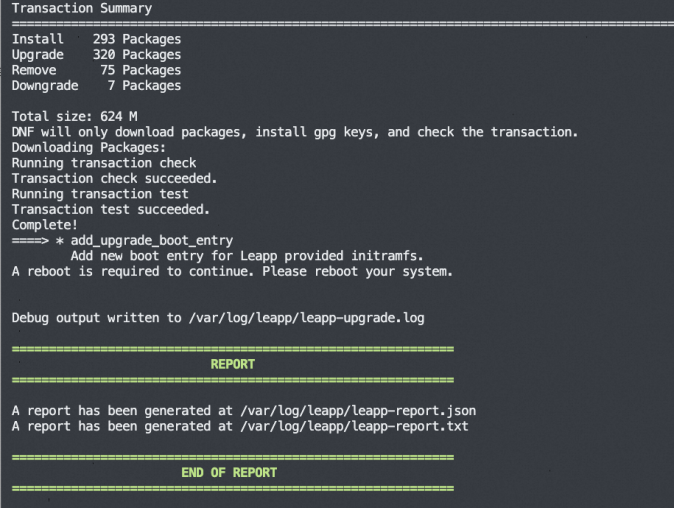
-
-
Reinicie a instância para inicializar no novo sistema.
reboot -
Verifique o resultado do upgrade.
-
Execute o comando
cat /etc/redhat-releasepara verificar se a versão do sistema foi atualizada. -
Verifique os logs de execução do upgrade ou os relatórios para identificar erros.
-
Observe se sua aplicação funciona corretamente no sistema RHEL 8.
-
-
(Condicional) Configure a fonte RHEL.
Após o upgrade com o Leapp, o arquivo
/etc/dnf/vars/releaseverbloqueia o sistema em uma versão secundária específica. Por exemplo, o RHEL 8.8 aponta parahttps://xxxx/8.8/xxx. Para acessar os pacotes mais recentes do RHEL 8, exclua o arquivo releasever e reconstrua o cache de metadados.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheA fonte de repositório será atualizada para
https://xxxx/8/xxx, permitindo acesso automático aos patches de segurança e atualizações de recursos mais recentes do RHEL 8.
Como faço upgrade do RHEL 8 para o RHEL 9?
-
A instância RHEL atende aos requisitos de Capacidades e Limites Técnicos do Red Hat Enterprise Linux.
-
Sua instância RHEL é um sistema RHEL 8 a partir de uma imagem pública do Alibaba Cloud (com assinatura do RHEL 8) ou um sistema RHEL 8 importado com assinatura RHEL 8 do Alibaba Cloud.
null-
Uma assinatura RHEL do Alibaba Cloud fornece acesso licenciado ao software, atualizações de segurança e suporte técnico para o RHEL no Alibaba Cloud.
-
Para um sistema RHEL com assinatura adquirida diretamente da Red Hat, consulte Upgrade do RHEL 8 para o RHEL 9.
-
-
Faça backup dos dados criando um snapshot para evitar perda de dados caso o upgrade falhe. Consulte Criar um snapshot.
-
Faça login na instância ECS como usuário root.
Consulte Conectar-se a uma instância Linux usando o Workbench.
nullPermissões de root são necessárias para o upgrade.
-
Verifique se sua instância RHEL utiliza uma assinatura RHEL do Alibaba Cloud.
rpm -qa |grep aliyun-
Se nenhuma resposta for retornada, seu sistema não utiliza uma assinatura RHEL do Alibaba Cloud. Adquira uma assinatura primeiro e, em seguida, realize o upgrade.
-
Se a resposta contiver uma versão secundária, como
rhel8.6, envie um ticket para obter o pacote RPM mais recente, instale-o e, em seguida, realize o upgrade. null
Ao executar o RHEL no Alibaba Cloud, o sistema acessa os repositórios de software da Red Hat por meio do serviço RHUI do Alibaba Cloud. Um pacote específico de versão secundária, como
aliyun_rhel8.6-2.0-1.noarch, pode impedir conexões RHUI, bloqueando atualizações de software e upgrades. -
Se um pacote de assinatura semelhante a
aliyun_rhui_rhel8-2.0-3.x86_64for retornado, seu sistema utiliza uma assinatura RHEL do Alibaba Cloud. Prossiga com o upgrade.
-
-
Prepare o ambiente de upgrade.
-
Atualize o sistema RHEL para a versão mais recente e reinicie o sistema.
yum -y update reboot -
Instale a ferramenta de upgrade Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Verifique se o Leapp está instalado.
leapp --versionUma resposta semelhante a
leapp version xxxconfirma que o Leapp está instalado.
-
-
Realize a verificação pré-upgrade.
As configurações do sistema variam. Utilize a ferramenta Leapp para executar uma verificação pré-upgrade e resolver quaisquer problemas reportados antes de realizar o upgrade.
-
Realize a verificação pré-upgrade.
-
systemctl stop systemd-resolved systemctl disable systemd-resolved -
Pré-upgrade para a versão mais recente do RHEL 9.
leapp preupgrade --no-rhsm -
Pré-upgrade para uma versão de destino específica. Por exemplo, upgrade do RHEL 8 para o RHEL 9.4.
leapp preupgrade --no-rhsm --target 9.4nullExecute
leapp preupgrade -hpara visualizar as versões de destino compatíveis.
-
-
Visualize os resultados da verificação pré-upgrade.
Logs da verificação pré-upgrade do Leapp:
-
/var/log/leapp/leapp-preupgrade.log: logs da ferramenta Leapp
-
/var/log/leapp/leapp-report.txt: relatório da verificação pré-upgrade em formato de texto
-
/var/log/leapp/leapp-report.json: relatório da verificação pré-upgrade em formato JSON
Se a verificação pré-upgrade falhar, os itens com falha serão exibidos:
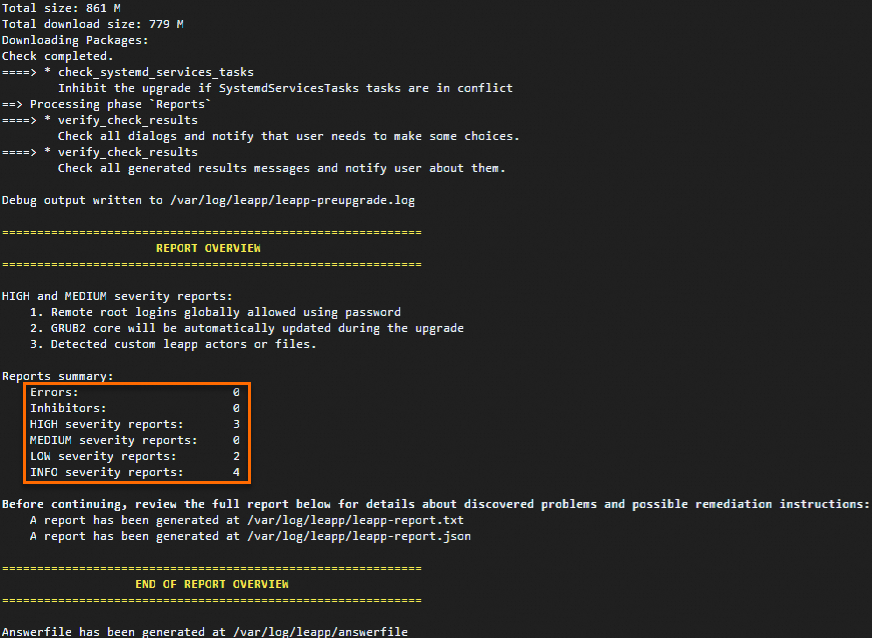
-
-
(Condicional) Resolva os erros de pré-upgrade.
Verifique
/var/log/leapp/leapp-report.txtpara mensagens de erro e resolva-as com base nas sugestões da ferramenta Leapp. Erros comuns por nível de risco:-
high: não bloqueia o upgrade, mas deve ser resolvido antes ou depois do upgrade.
-
-
low: impacto menor. Deve ser resolvido para garantir a operação estável.
-
info: informativo. Nenhuma ação necessária. Revise o relatório para entender as alterações durante o upgrade.
-
-
-
Realize o upgrade.
-
Upgrade para a versão mais recente do RHEL 9.
leapp upgrade --no-rhsm -
Upgrade para uma versão de destino específica. Por exemplo, upgrade do RHEL 8 para o RHEL 9.4.
leapp upgrade --no-rhsm --target 9.4
Um upgrade bem-sucedido é exibido da seguinte forma:

-
-
Reinicie a instância para inicializar no novo sistema.
reboot -
Verifique o resultado do upgrade.
-
Execute o comando
cat /etc/redhat-releasepara verificar se a versão do sistema foi atualizada. -
Verifique os logs de execução do upgrade ou os relatórios para identificar erros.
-
Observe se sua aplicação funciona corretamente no sistema RHEL 9.
-
-
(Condicional) Configure a fonte RHEL.
Após o upgrade com o Leapp, o arquivo
/etc/dnf/vars/releaseverbloqueia o sistema em uma versão secundária específica. Por exemplo, o RHEL 9.4 aponta parahttps://xxxx/9.4/xxx. Para acessar os pacotes mais recentes do RHEL 9, exclua o arquivo releasever e reconstrua o cache de metadados.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheA fonte de repositório será atualizada para
https://xxxx/9/xxx, permitindo acesso automático aos patches de segurança e atualizações de recursos mais recentes do RHEL 9.
Como faço upgrade do RHEL 9 para o RHEL 10?
-
Faça backup dos dados criando um snapshot para evitar perda de dados caso o upgrade falhe. Consulte Criar um snapshot.
-
Faça login na instância ECS como usuário root. Consulte Conectar-se a uma instância Linux usando o Workbench.
nullPermissões de root são necessárias para o upgrade.
Verifique se sua instância RHEL utiliza a assinatura RHEL do Alibaba Cloud:
-
Execute
rpm -qa |grep aliyunpara verificar se sua instância RHEL utiliza uma assinatura RHEL do Alibaba Cloud. Se um pacote de assinatura semelhante aaliyun_rhui_rhel9-2.0-1.x86_64for retornado, seu sistema utiliza uma assinatura RHEL do Alibaba Cloud. Prossiga com o upgrade.-
Se nenhuma resposta for retornada, seu sistema não utiliza uma assinatura RHEL do Alibaba Cloud. Adquira uma licença de software para uma instância ECS primeiro e, em seguida, realize o upgrade.
-
-
Prepare o ambiente de upgrade.
-
Atualize o sistema RHEL para a versão mais recente e reinicie o sistema.
yum -y update reboot -
Instale a ferramenta de upgrade Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Verifique se o Leapp está instalado. Se uma resposta semelhante a
leapp version xxxfor retornada, o Leapp está instalado.leapp --version
-
-
Realize a verificação pré-upgrade.
As configurações do sistema variam. Utilize a ferramenta Leapp para executar uma verificação pré-upgrade e resolver quaisquer problemas reportados antes de realizar o upgrade.
-
Realize a verificação pré-upgrade para a versão mais recente do RHEL 10.
leapp preupgrade --no-rhsmnullExecute
leapp preupgrade -hpara visualizar as versões de destino compatíveis. -
Visualize os resultados da verificação pré-upgrade.
Logs da verificação pré-upgrade do Leapp:
-
/var/log/leapp/leapp-preupgrade.log: logs da ferramenta Leapp.
-
/var/log/leapp/leapp-report.txt: relatório da verificação pré-upgrade em formato de texto.
-
/var/log/leapp/leapp-report.json: relatório da verificação pré-upgrade em formato JSON.
Se a verificação pré-upgrade falhar, os itens específicos com falha serão exibidos conforme a figura a seguir.
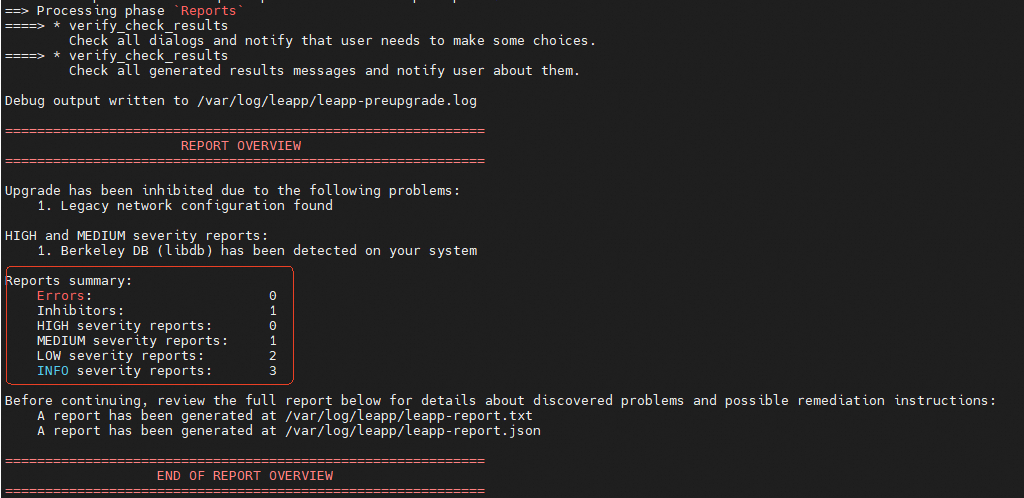 Verifique o arquivo de log para mensagens de erro e resolva-as com base nas recomendações do Leapp. Resolva quaisquer erros de NIC de nível inhibitor — caso contrário, a rede pode ficar indisponível após o upgrade.
Se o erro de nível inhibitor
"title": "Legacy network configuration found"for reportado, execute o comando sugerido, comonmcli connection migrate /etc/sysconfig/network-scripts/ifcfg-eth0. Caso contrário, a rede pode ficar indisponível após o upgrade.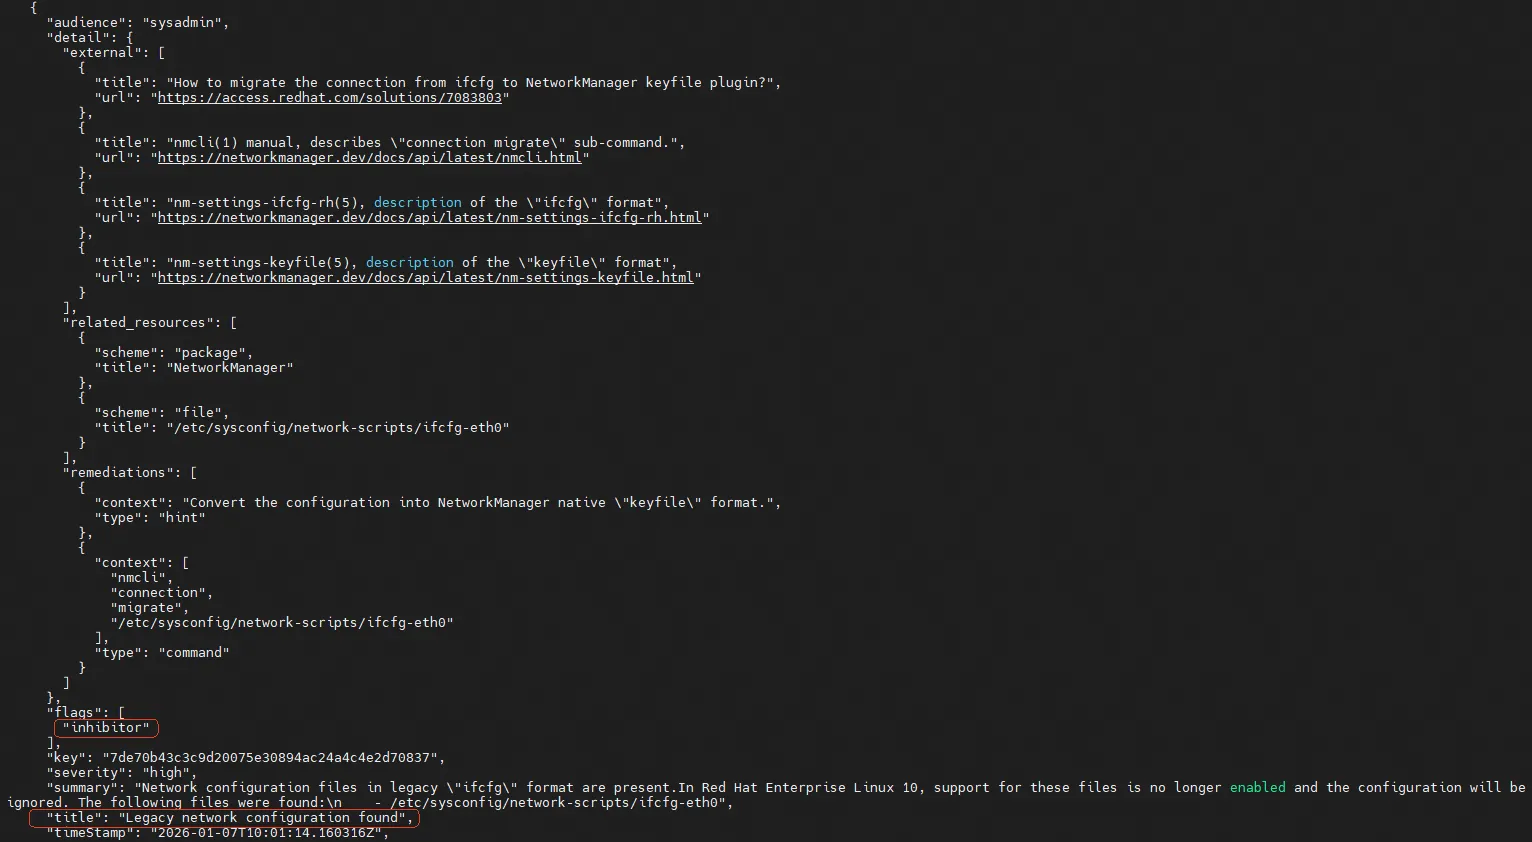
-
-
(Condicional) Resolva os erros de pré-upgrade.
Verifique /var/log/leapp/leapp-report.txt para mensagens de erro e resolva-as com base nas sugestões do Leapp. Erros comuns por nível de risco:
-
high: não bloqueia o upgrade, mas deve ser resolvido antes ou depois do upgrade.
-
Caso 1: Foram detectados actors ou arquivos personalizados do Leapp.
-
Caso 2: A configuração do GRUB2 será atualizada automaticamente durante o upgrade.
-
-
low: impacto menor. Deve ser resolvido para garantir a operação estável.
-
Caso: O SELinux será definido para o modo permissive.
-
Caso: Alguns repositórios do sistema de destino estão excluídos.
-
-
-
-
Realize o upgrade. A figura a seguir indica um upgrade bem-sucedido.
leapp upgrade --no-rhsm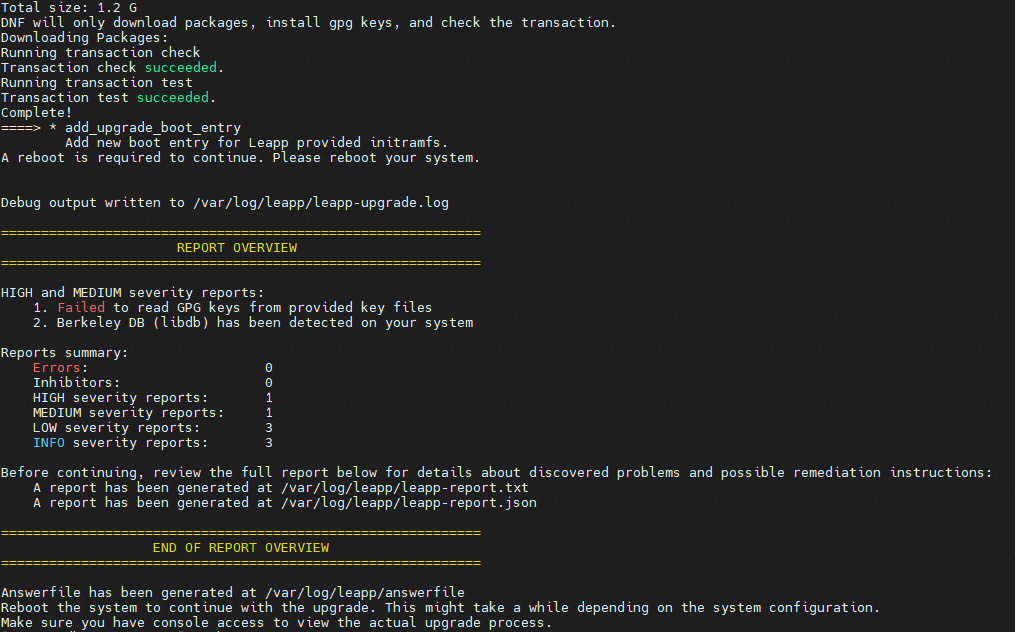
-
Execute o comando
rebootpara reiniciar a instância e inicializar no novo sistema. -
Verifique o resultado do upgrade.
-
Execute o comando
cat /etc/redhat-releasepara verificar se a versão do sistema foi atualizada. -
Verifique os logs de execução do upgrade ou os relatórios para identificar erros.
-
Monitore seus serviços no sistema RHEL 9 para verificar a operação adequada.
-
-
(Condicional) Configure a fonte RHEL.
Após o upgrade com o Leapp, o arquivo
/etc/dnf/vars/releaseverbloqueia o sistema em uma versão secundária específica. Por exemplo, o RHEL 10.1 aponta parahttps://xxxx/10.1/xxx. Para acessar os pacotes mais recentes do RHEL 10, exclua o arquivo releasever e reconstrua o cache de metadados.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheA fonte de repositório será atualizada para
https://xxxx/10/xxx, permitindo acesso automático aos patches de segurança e atualizações de recursos mais recentes do RHEL 10.
Referências
Para detalhes sobre o ciclo de vida do sistema operacional e soluções gerais de fim de vida, consulte Ciclo de vida do sistema operacional.