O Elastic Container Instance (ECI) é um service de contêineres serverless que executa contêineres no Alibaba Cloud sem a necessidade de provisionar ou administrar servidores. Traga uma imagem Docker, envie-a e pague apenas pelo que seus contêineres consumirem — sem instâncias do Elastic Compute Service (ECS) para comprar e sem capacidade para planejar.
Visão geral
O ECI combina tecnologias de contêineres e serverless. Você traz as imagens Docker; o ECI cuida da infraestrutura subjacente. Não há necessidade de investir tempo na operação e manutenção de instâncias ECS — foque em desenvolver o seu negócio.
Você pode conectar o ECI aos seus sistemas existentes por meio de operações de API e implantar aplicações em contêineres a partir do console do ECI ou via API. Também é possível usar o Virtual Kubelet para conectar o ECI ao Kubernetes e utilizar a capacidade elástica do ECI para lidar com picos de tráfego.
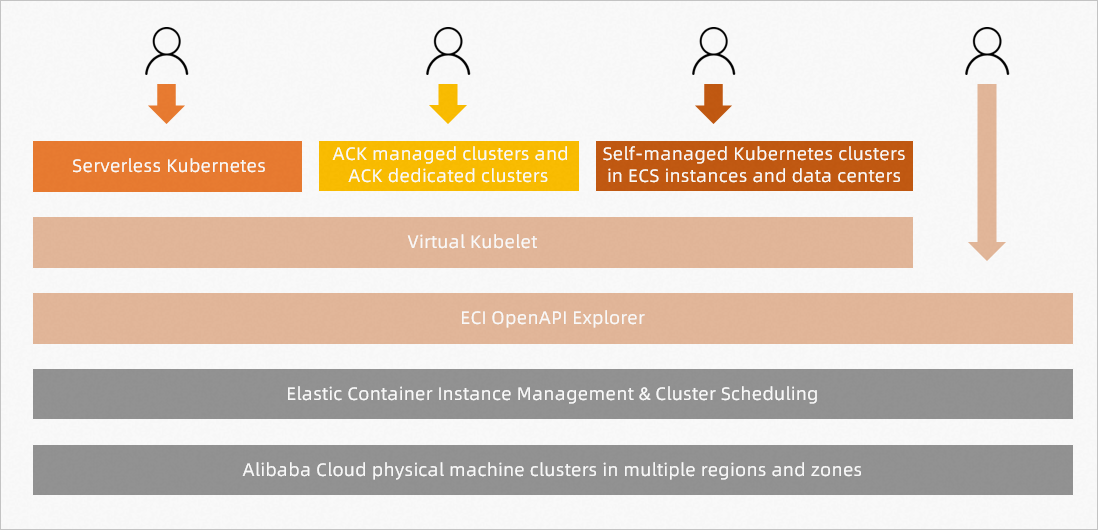
O ECI oferece suporte a quatro métodos de integração. Os dois primeiros são recomendados para a maioria dos casos de uso.
(Recomendado) Clusters ACK Serverless — Clusters totalmente gerenciados e livres de O&M, nos quais o ECI administra inteiramente os pods subjacentes.
(Recomendado) Clusters ACK — Conecte o ECI aos clusters ACK para que eles obtenham capacidades elásticas na implantação do cluster.
Kubernetes autogerenciado via Virtual Kubelet — Conecte o ECI a um cluster Kubernetes em execução em instâncias ECS ou em seu próprio data center. Fornece computação sob demanda para os clusters que você administra.
Operações de API — Chame as APIs do ECI diretamente para criar e liberar instâncias de contêiner a qualquer momento, com baixos custos. As instâncias de contêiner elásticas oferecem alto desempenho para lidar com cargas de trabalho simultâneas e permitem que você elimine a carga de planejar capacidades de recursos.
Você deve monitorar o status dos pods e contêineres em execução no ECI, bem como o status dos negócios implantados nesses contêineres. Por exemplo, monitore a utilização de CPU e o uso de disco dos seus pods e contêineres, e acompanhe a integridade do negócio em execução dentro deles.
Arquitetura do service
O Elastic Container Instance possui diversas otimizações de segurança para garantir o isolamento por design. Cada contêiner é executado dentro de um sandbox baseado no CIPU do Alibaba Cloud, que oferece segurança e isolamento de nível de VM, com menor sobrecarga e inicialização mais rápida do que as VMs tradicionais.
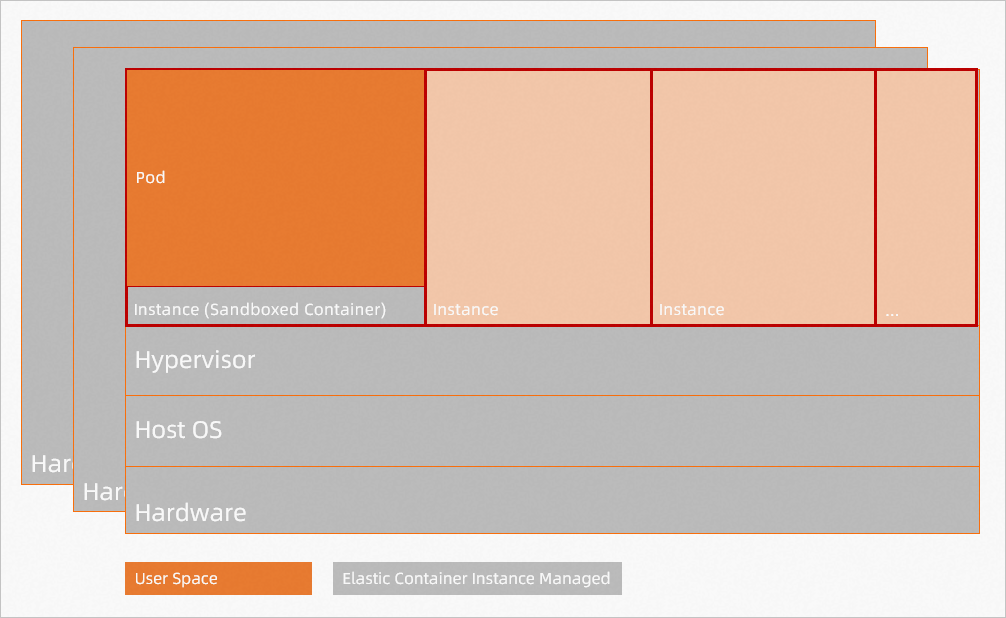
O ECI e o Kubernetes trabalham juntos em um modelo em camadas: o ECI agenda e administra os pods subjacentes, enquanto o Kubernetes atua como uma camada de Platform as a Service (PaaS) na parte superior para administrar as cargas de trabalho. A figura a seguir mostra o portfólio completo de container service do Alibaba Cloud e onde o ECI se encaixa.
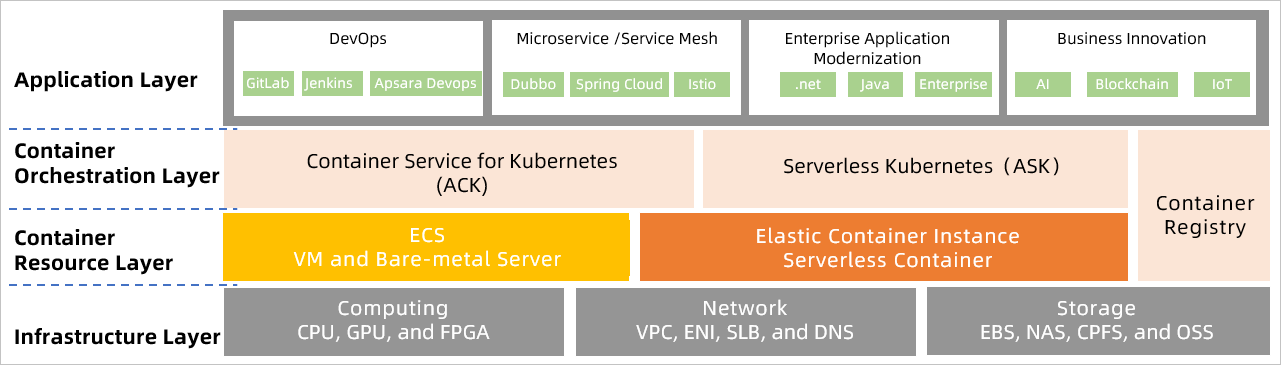
Recomendamos o uso do ACK para experimentar os recursos de execução de contêineres que o ECI oferece.
Faturamento
O ECI cobra pelos recursos que suas cargas de trabalho consomem. A tabela a seguir resume os itens faturados e inclui links para páginas de preços detalhadas.
|
Recurso |
O que você paga |
Detalhes |
|
Instâncias de contêiner elásticas (recursos de computação) |
Faturado por especificações de vCPU e memória, ou por tipo de instância ECS — dependendo do modelo que você escolher ao criar a instância |
|
|
Caches de imagem (criados automaticamente pelo sistema) |
Gratuito |
|
|
Caches de imagem (criados manualmente) |
Recursos temporários e snapshots |
|
|
Caches de imagem (uso) |
Disco em cloud ou espaço de armazenamento temporário, com base no tipo e tamanho do cache |
|
|
Caches de dados (criação) |
Recursos temporários e snapshots |
|
|
Caches de dados (uso) |
A instância de contêiner mais o disco anexado |
|
|
Espaço de armazenamento temporário |
Apenas capacidade aumentada, se você expandir além do padrão |
Para um detalhamento completo, consulte {{XREF_2}}.
Fale conosco
Se você encontrar problemas ao usar o ECI, entre no grupo de contêineres serverless do DingTalk (ID do grupo: 30390760) para obter ajuda.