O Data Transmission Service (DTS) precisa de acesso à rede do seu banco de dados local para migrar, sincronizar ou rastrear alterações de dados. Se o seu banco de dados se conectar à Alibaba Cloud por meio de um túnel IPsec-VPN, adicione os blocos CIDR dos servidores DTS à conexão IPsec para permitir que o tráfego do DTS passe pelo túnel.
O DTS usa vários blocos CIDR por região. O IKEv1 aceita apenas um bloco CIDR no campo Local Network. Sua conexão IPsec deve usar o ikev2. Se a sua conexão atual usar o IKEv1, atualize para o IKEv2 antes de continuar.
Pré-requisitos
Antes de começar, certifique-se de ter:
Uma conexão IPsec-VPN entre o seu data center local e uma Virtual Private Cloud (VPC) da Alibaba Cloud. Para instruções de configuração, consulte Connect a VPC to a data center in single-tunnel mode
Os blocos CIDR dos servidores DTS na sua região. Para a lista completa, consulte CIDR blocks of DTS servers
Configure a conexão IPsec
Acesse o console do VPC.
No painel de navegação à esquerda, escolha Interconnections > VPN > IPsec Connections.
-
Modifique a conexão IPsec com as seguintes configurações:
Defina Routing Mode como Protected Data Flows.
No campo Local Network, insira os blocos CIDR de todos os servidores DTS na sua região.
No campo Remote Network, insira o endereço IP do seu data center.
Na seção IKE Configurations, selecione ikev2 na lista suspensa Version.
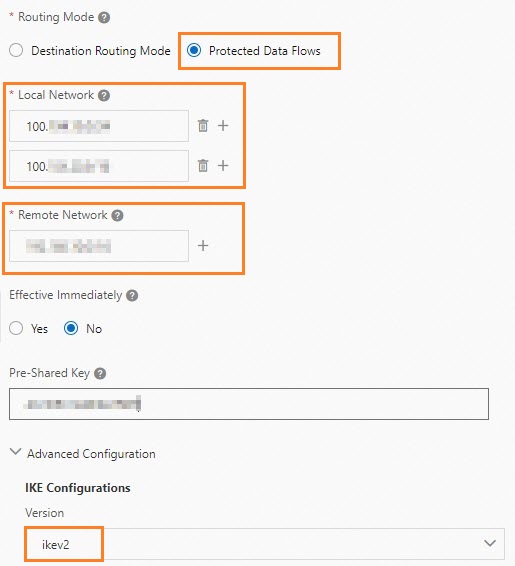
-
Baixe a configuração atualizada da conexão IPsec-VPN e aplique-a ao dispositivo de gateway no seu data center. Para etapas detalhadas, consulte Load the IPsec-VPN connection configuration to the gateway device.
NotaAo atualizar a configuração de VPN no seu dispositivo de gateway, adicione apenas os blocos CIDR da VPC e do data center. Não adicione os blocos CIDR dos servidores DTS à configuração do dispositivo de gateway. Por exemplo, em um firewall H3C, insira os blocos CIDR do data center e da VPC nos campos Source IP Address e Destination IP Address. Não inclua os blocos CIDR dos servidores DTS.
Adicione uma rota estática no dispositivo de gateway do seu data center. Defina o destino como os CIDR blocks of DTS servers e o próximo salto como a interface do túnel IPsec-VPN.
Solução de problemas
Se a conexão IPsec falhar após a configuração, consulte Troubleshoot IPsec-VPN connections.