O que é DNSSEC
O Domain Name System Security Extensions (DNSSEC) protege seu domínio contra spoofing de DNS e poluição de cache. O DNSSEC utiliza assinaturas digitais para verificar a autenticidade e a integridade das respostas de DNS, evitando que usuários sejam redirecionados para endereços não intencionais.
Observações de uso
O DNSSEC está disponível para usuários de todas as edições pagas do Alibaba Cloud DNS.
Não é possível ativar o DNSSEC se um subdomínio utilizar hospedagem de DNS independente.
A ativação do DNSSEC não é permitida quando o recurso Secondary DNS estiver habilitado.
Domínios que possuem um registro ALIAS não suportam a ativação do DNSSEC.
Caso sua assinatura paga do Alibaba Cloud DNS expire sem renovação, exclua primeiro o registro DS no registrador de domínios e depois desative o DNSSEC no console do Alibaba Cloud DNS para evitar falhas na resolução.
Se o DNSSEC estiver ativo e você precisar usar a função Transfer Domain Name Between Accounts, remova o registro DS no registrador de domínios antes de desativar o DNSSEC no console do Alibaba Cloud DNS, prevenindo assim erros de resolução.
Para utilizar o recurso Transfer DNS Resolution Across Accounts com o DNSSEC habilitado, é necessário excluir o registro DS no registrador de domínios e, em seguida, desativar o DNSSEC no console do Alibaba Cloud DNS para garantir a continuidade da resolução.
Ao usar a opção Detach Domain Name em um domínio com DNSSEC ativo, exclua previamente o registro DS no registrador de domínios e desative o DNSSEC no console do Alibaba Cloud DNS para impedir falhas de resolução.
O funcionamento do DNSSEC depende do suporte tanto do provedor de serviços de DNS quanto do registrador de domínios. A Alibaba Cloud oferece suporte ao DNSSEC para ambos os serviços.
Ativar o DNSSEC
Faça login na página Alibaba Cloud DNS - Public Authoritative DNS, localize seu domínio e clique em DNSSEC Settings > DNSSEC Settings.
Na página DNSSEC Settings, ative a chave do DNSSEC.
Copie os detalhes do registro DS (Key Tag, Algorithm, Digest Type e Digest) e adicione um registro DS no seu registrador de domínios.
Para domínios registrados na Alibaba Cloud, siga as instruções em Configure DNSSEC.
Verificar o DNSSEC
Utilize a ferramenta DNSViz para validar sua configuração.
Verifique se o DNSSEC está ativado
Se o relatório para dns-example.com não exibir um registro DS na área destacada, o DNSSEC não está ativo.
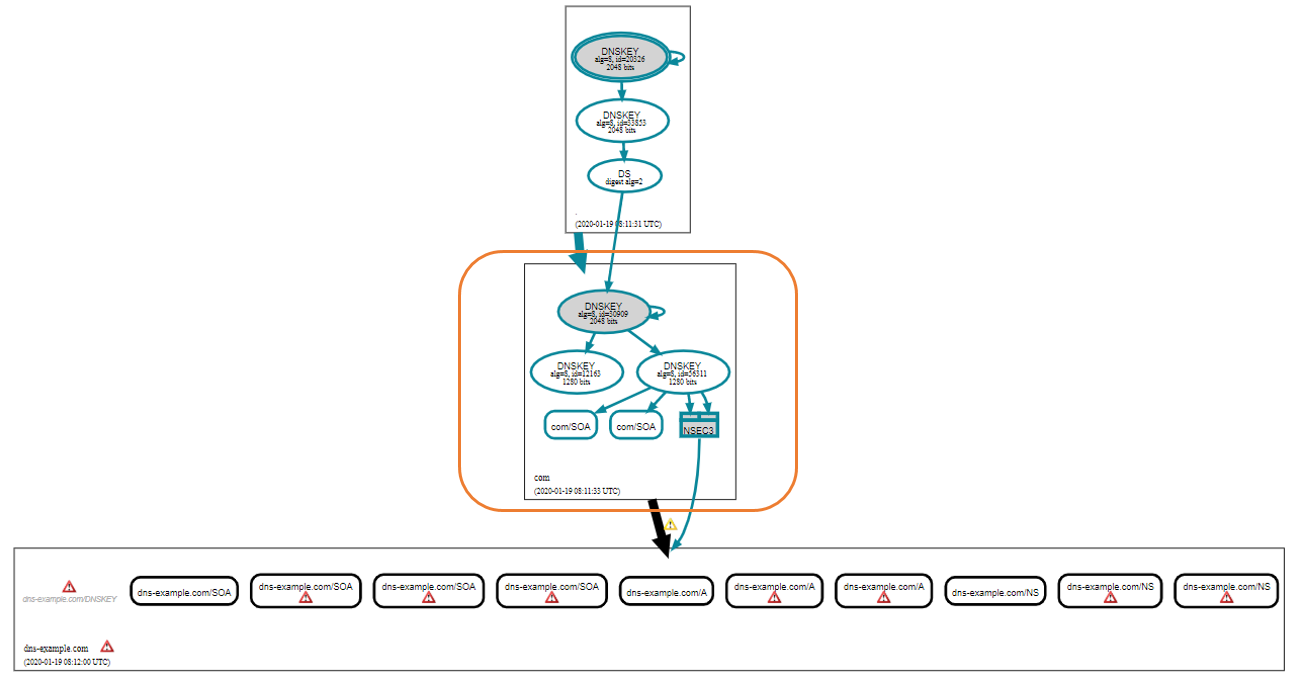
DNSSEC ativo
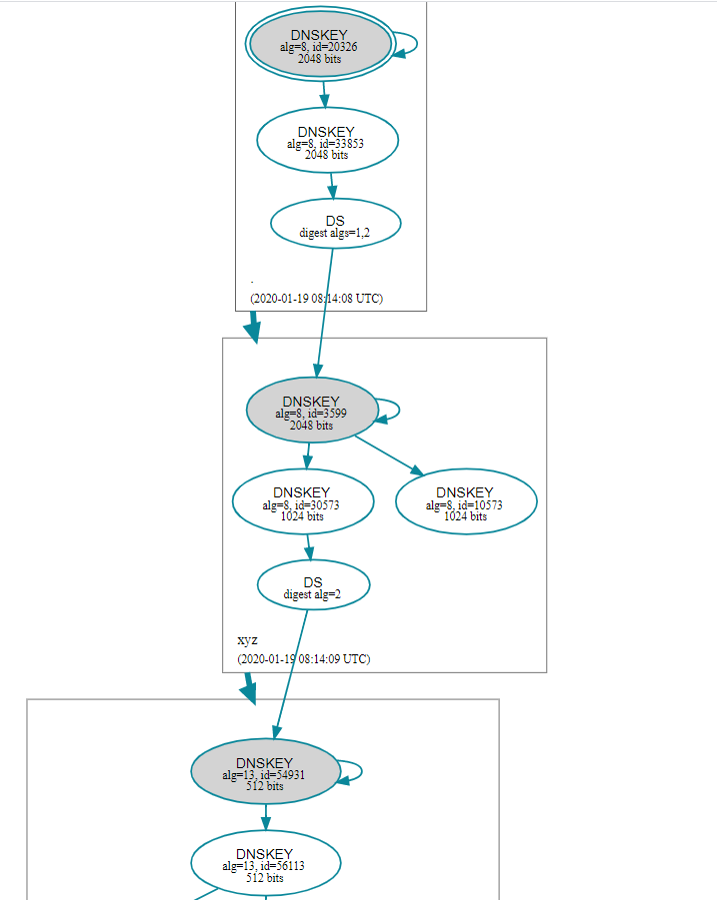
Quando o relatório mostra um registro DS para cada nível da cadeia de confiança e não há caixas de erro vermelhas, o DNSSEC está funcionando corretamente.
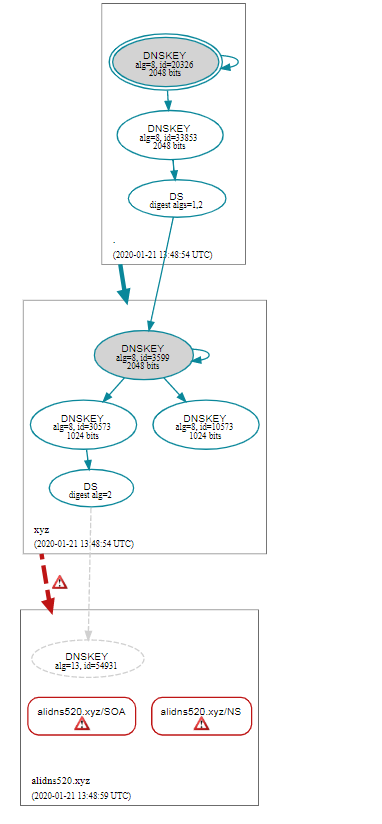
Falha na validação
Caixas de erro vermelhas indicam falha na validação do DNSSEC. Envie um ticket para solucionar o problema.
Desativar o DNSSEC
Etapa 1: Exclua o registro DS
Para domínios registrados na Alibaba Cloud:
Acesse o Domain Names Console.
Na página Domain Names, localize o domínio e clique em Gerencie na coluna Actions.
No painel de navegação à esquerda, em DNS Management, clique em DNSSEC Settings. Encontre o registro DS e clique em Exclua.
Etapa 2: Desativar o DNSSEC
Na página Alibaba Cloud DNS - Public Authoritative DNS, encontre seu domínio e clique em DNSSEC Settings > DNSSEC Settings.
-
Na página DNSSEC Settings, desative a chave do DNSSEC.
AvisoExecute estas etapas na ordem especificada para evitar falhas na resolução.
Perguntas frequentes
Os avisos amarelos nos relatórios de DNSSEC são um problema?
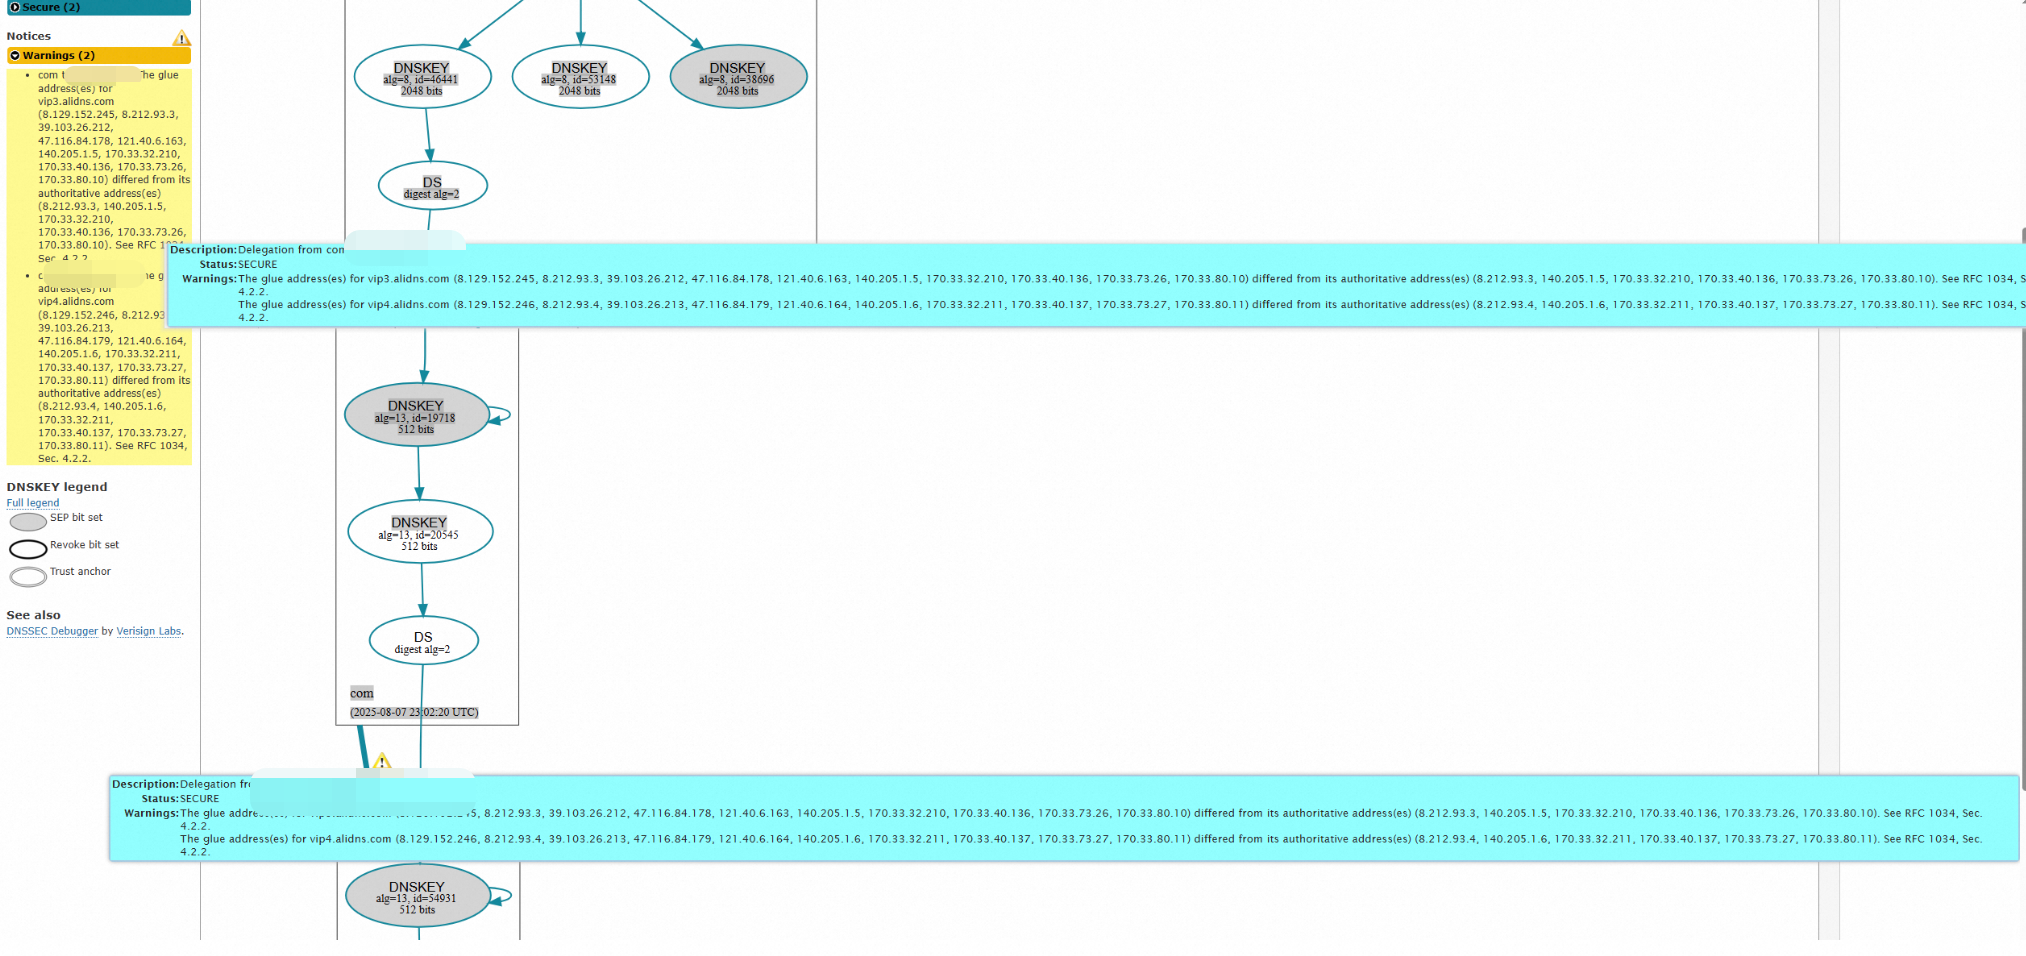
Não. Avisos amarelos não afetam a funcionalidade do DNSSEC. O Alibaba Cloud DNS utiliza resolução inteligente. É normal que o endereço IP retornado pelo DNS autoritativo seja diferente do registro de endereço glue autenticado.
Por que o DNSSEC falha para registros CNAME?
O DNSSEC realiza a validação por meio de uma cadeia de confiança. Para registros CNAME, essa cadeia se estende ao domínio de destino, que também deve ter o DNSSEC ativado. A validação falha caso o domínio de destino não possua DNSSEC configurado.