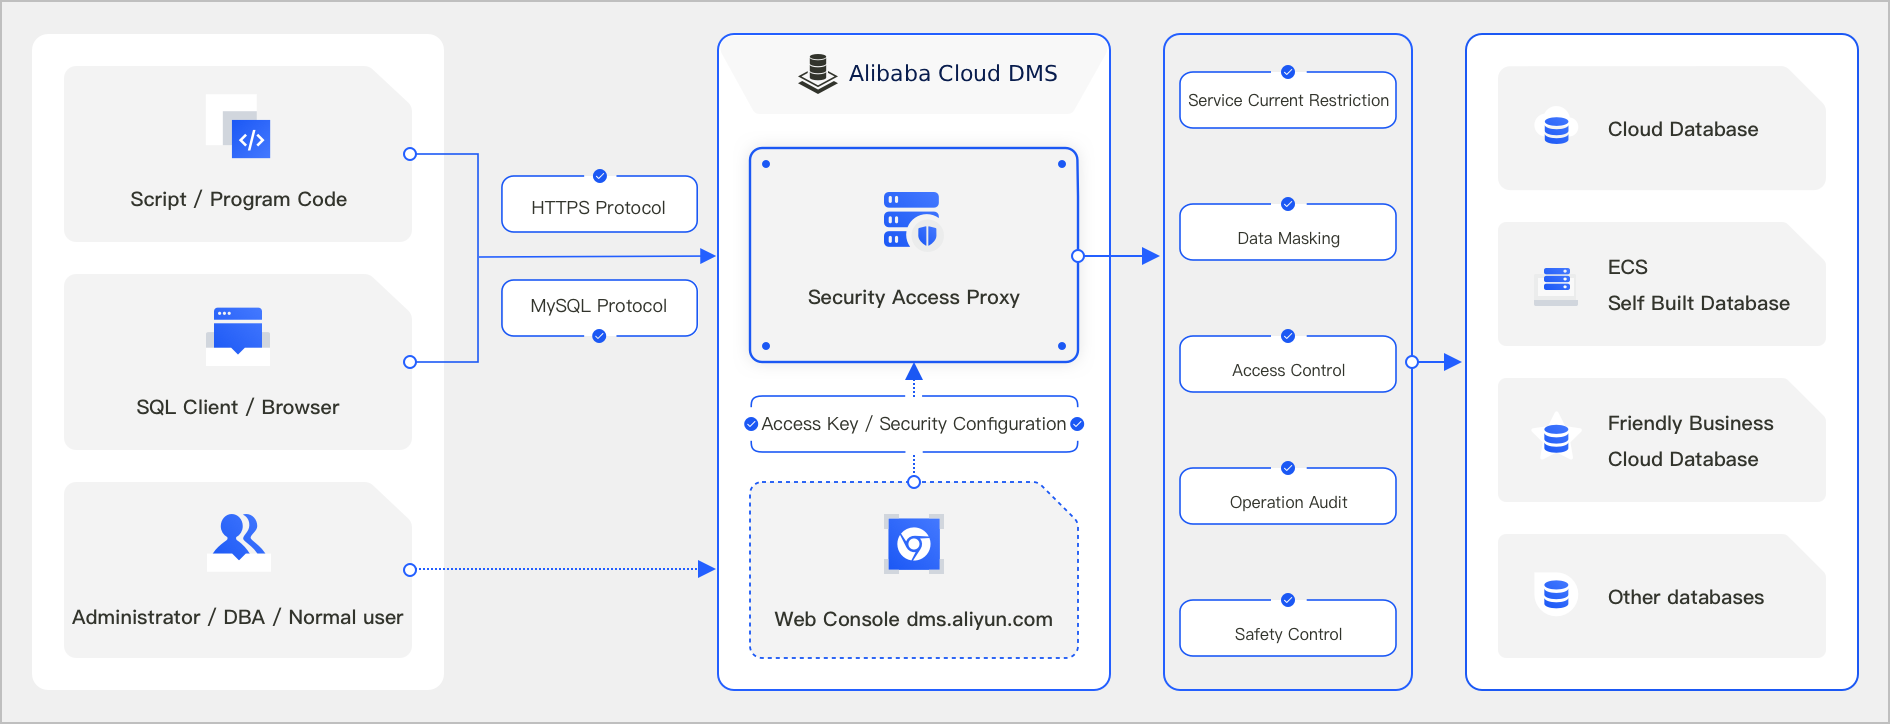
O recurso de proxy de acesso seguro no Data Management (DMS) aumenta a segurança durante o acesso aos bancos de dados. Após ativar o proxy de acesso seguro para uma instância, use os endpoints gerados para se conectar à instância de destino com segurança pelos protocolos padrão MySQL e HTTPS. É possível estabelecer a conexão via linha de comando, ferramentas de gerenciamento de banco de dados ou código da aplicação.
Pré-requisitos
A região de implantação do DMS deve ser Singapore ou Indonesia (Jakarta). Para verificar a região de implantação do seu DMS, consulte Switch the DMS deployment region.
-
A instância de banco de dados e o DMS devem estar na mesma região.
NotaNa página inicial, passe o mouse sobre a instância de destino na lista de instâncias à esquerda para visualizar sua região.
-
Tipos de banco de dados compatíveis:
MySQL: ApsaraDB RDS for MySQL, PolarDB for MySQL, ApsaraDB MyBase for MySQL, PolarDB-X, AnalyticDB for MySQL e outros bancos de dados MySQL.
MariaDB: ApsaraDB RDS for MariaDB e outros bancos de dados MariaDB.
Sua função no sistema deve ser administrador ou DBA. Para verificar sua função no sistema, consulte Visualize your system role.
Visão geral
O proxy de acesso seguro utiliza as regras de segurança, permissões de dados e configurações de colunas sensíveis existentes no Data Management (DMS). Ele oferece gerenciamento abrangente da segurança do banco de dados, incluindo governança de segurança, controle de acesso, mascaramento de dados e auditoria operacional.
Procedimento
Faça login no DMS 5.0.
-
Na lista de instâncias à esquerda, clique com o botão direito na instância de destino e selecione Secure Access Proxy.
NotaSe estiver usando o console no modo simples, clique em Database Instances no painel de navegação à esquerda. Na lista de instâncias, clique com o botão direito na instância de destino e, em seguida, clique em Secure Access Proxy no menu pop-up.
Na página de detalhes do proxy de acesso seguro, clique em Enable Secure Access Proxy.
Na caixa de diálogo Enable Secure Access Proxy, insira a Database Account e a Database Password e clique em Next.
Na caixa de diálogo Secure Access Proxy - Authorize, configure parâmetros como Authorized Users, Use Independent Database Account e Security Policy. Os usuários autorizados poderão usar as credenciais geradas pelo proxy de acesso seguro para se conectar à instância de banco de dados. Para mais informações, consulte Authorize users to access a database instance by using proxy endpoints.
-
Clique em Confirm.
Após a ativação do proxy, você será redirecionado para a página de detalhes. Visualize as Basic Information, que incluem Enabled by, Database Account, Internal Endpoint (compatível com os protocolos MySQL na porta 3306 por padrão e HTTPS) e Public Endpoint (desativado por padrão). Para desativar o proxy de acesso seguro, clique em Disable Secure Access Proxy no canto superior esquerdo da página.
Documentos relacionados
-
Após ativar o proxy de acesso seguro para uma instância, execute as seguintes operações:
Acessar a instância. Para mais informações, consulte Access an instance over the MySQL protocol e Access an instance over HTTPS.
Desativar o proxy de acesso seguro: Na página de detalhes do proxy de acesso seguro, clique em Disable Secure Access Proxy no canto superior esquerdo.
Ativar o endpoint público: Caso sua aplicação não esteja na mesma região da instância ou seja necessário conectar-se à instância de destino a partir de uma aplicação local, clique em Enable ao lado de Enable para obter um endpoint público.
Alterar a conta do banco de dados: Clique no ícone de edição ao lado de Database Account para modificar a conta usada na conexão com a instância de banco de dados.
-
Também é possível chamar operações de API para ativar ou desativar o proxy de acesso seguro de uma instância.