O DataWorks oferece um sistema abrangente de permissões para product management e feature use. Para as permissões de uso de recursos, o DataWorks utiliza funções globais e funções de nível de workspace para controlar o acesso a recursos globais e de nível de workspace, respectivamente. Este tópico descreve como o DataWorks usa o controle de acesso baseado em função (RBAC) para gerencie as permissões de uso de recursos.
No DataWorks, as permissões de product management abrangem operações no console do DataWorks. Alguns exemplos incluem: crie, desative e exclua workspaces na página Workspace list; crie grupos de recursos exclusivos e configure suas redes na página Resource Groups; e configure contatos na página Alarm configuration. O DataWorks utiliza políticas de RAM para gerencie as permissões de product management. Para mais informações, consulte RAM policies for service and console permissions.
Recursos globais e de nível de workspace
Faça logon no console do DataWorks e acesse um workspace do DataWorks. clique em ícone  no lado esquerdo da barra de menu superior para visualize todos os módulos de recursos do DataWorks, conforme mostrado na figura a seguir.
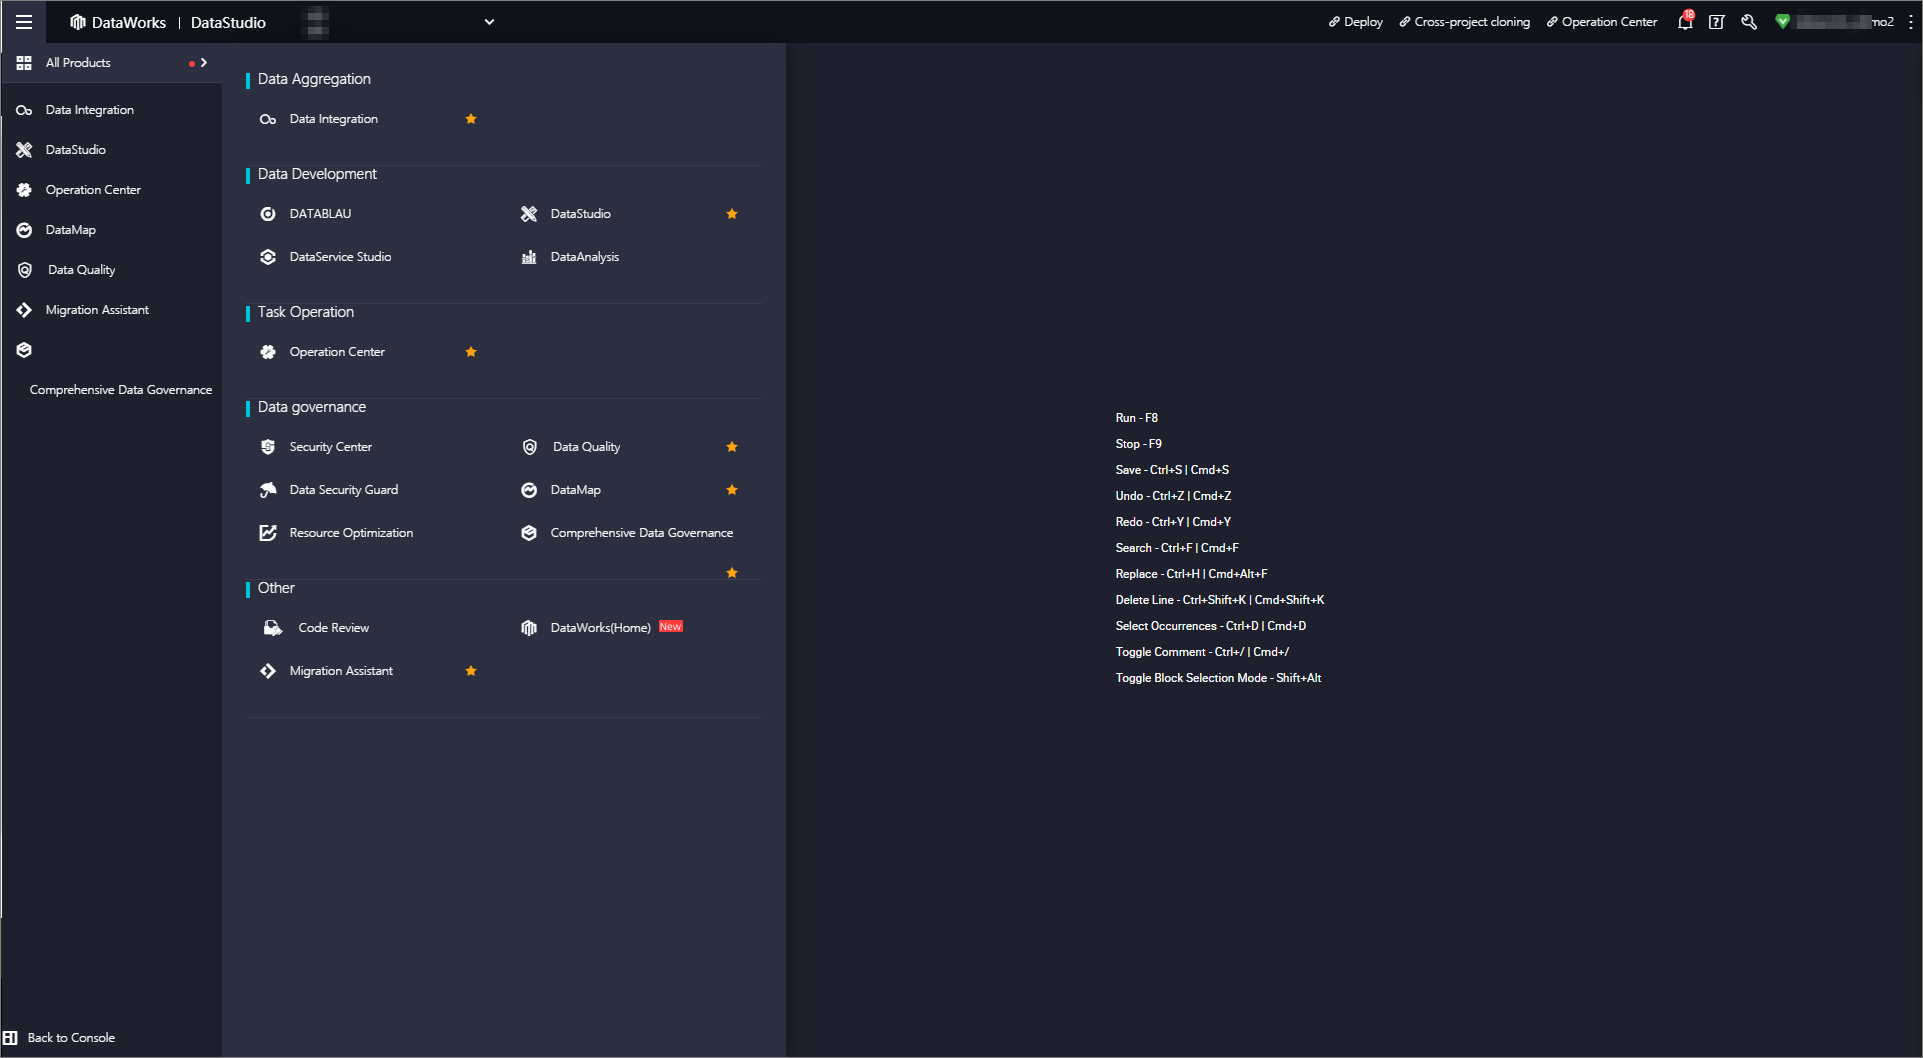 clique em um módulo de recurso para abrir sua página e usá-lo. Após abrir a página:
Se a barra de menu superior exibir o nome do workspace do DataWorks, o módulo é de nível de workspace. Por exemplo, DataStudio.
Caso a barra de menu superior não exiba o nome do workspace do DataWorks, o módulo é de nível global. Por exemplo, DataMap.
Para mais informações sobre como distinguir recursos de nível global dos recursos de nível de workspace, consulte Appendix: Distinguish workspace-level and global-level modules.
Funções globais e de nível de workspace
O DataWorks utiliza um modelo RBAC (controle de acesso baseado em função) para as permissões de uso de recursos. É possível definir funções globais para recursos globais e funções de nível de workspace para recursos de nível de workspace. Depois de atribuir um usuário (um usuário RAM ou uma função RAM) a uma função, o usuário pode usar os módulos de recursos do DataWorks incluídos nas permissões dessa função.
Conceitos principais:
Usuário: Um usuário RAM ou uma função RAM.
Função: Uma função global ou de nível de workspace do DataWorks.
Permissão: Acesso a um módulo de recurso de nível global ou de nível de workspace do DataWorks.
O DataWorks fornece funções integradas globais e de nível de workspace para atribuição a usuários. Também é possível que você crie funções personalizadas globais ou de nível de workspace conforme a necessidade. A figura a seguir mostra a relação entre usuários, funções e permissões.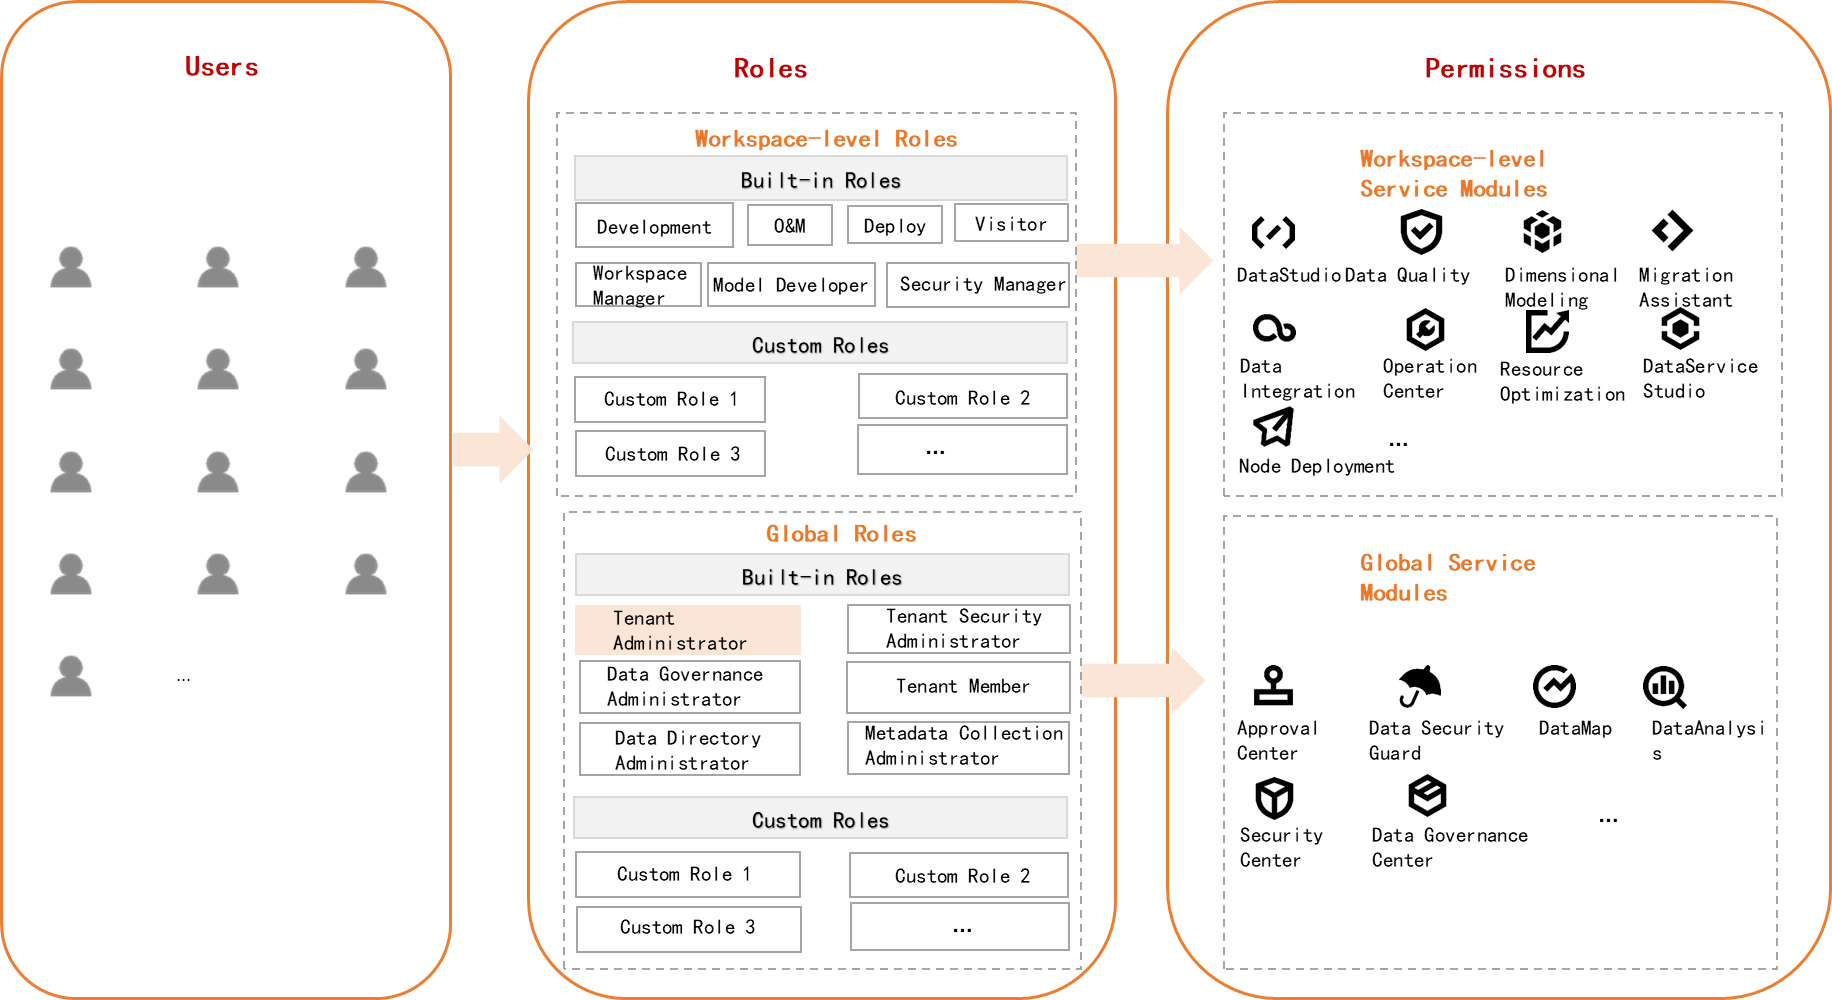
Dentre todas as funções, apenas a função global Tenant Administrator concede acesso a todos os módulos de recursos.
Todos os usuários RAM sob uma conta Alibaba Cloud recebem a função Tenant Member por padrão.
Se um Tenant Administrator crie uma função global personalizada que negue acesso a alguns módulos de nível global, as permissões da função personalizada terão precedência sobre as da função Tenant Member.
Por exemplo, o usuário RAM A sob uma conta Alibaba Cloud tem a função Tenant Member por padrão e pode acessar a página do recurso DataMap. Se um tenant administrator crie uma função personalizada que negue acesso ao DataMap e atribuir essa função ao usuário RAM A, o usuário RAM A não poderá acessar a página do Data Map.
Permissões das funções globais
As funções globais do DataWorks incluem tenant administrator, tenant member, tenant security administrator, data directory administrator, metadata collection administrator e data governance administrator. A tabela a seguir descreve as permissões de cada função.
Função | Permissão | Concedente | Descrição |
Tenant Administrator | Permissões para todos os recursos do produto DataWorks, exceto operações no console do Alibaba Cloud DataWorks. | O proprietário do tenant (conta Alibaba Cloud), um usuário RAM com a política AliyunDataWorksFullAccess, um usuário com permissões AdministratorAccess ou um usuário RAM com a função Tenant Administrator podem conceder a função Tenant Administrator aos usuários RAM da conta. | Este é o administrador de nível mais alto do DataWorks. Essa função pode usar todos os recursos do DataWorks. |
Tenant Member | Tem as mesmas permissões de uso de recursos da função de desenvolvedor atual.
| Não é necessária concessão. Por padrão, todos os usuários RAM da conta Alibaba Cloud atual têm a função Tenant Member. | Todos os usuários e funções RAM da conta Alibaba Cloud atual têm a função Tenant Member por padrão. |
Tenant security administrator | Tem todas as permissões para o Security Center, Approval Center e Data Security Guard. | O Tenant Administrator pode conceder a função Security Administrator. | Gerencia as configurações relacionadas à segurança do workspace. |
Data Governance Administrator | Tem permissões de uso padrão para o Data Governance Center, exceto ativação de service e crie, ativação ou interrupção de itens de verificação; também tem permissões de gerenciamento para o Data Governance Center. | O Tenant Administrator pode conceder a função Data Governance Administrator. | Gerencia o Data Governance Center. |
Data Directory Administrator | Tem permissões de uso padrão para o DataMap e permissão para gerencie o recurso Data Catalog do DataMap. | O Tenant Administrator pode conceder a função Data Directory Administrator. | Gerencia o recurso de diretório de dados no Data Map. |
Metadata Collection Administrator | Tem permissões de uso padrão para o DataMap e permissão de Metadata Collection. | O Tenant Administrator pode conceder a função Metadata Collection Administrator. | Pode usar o recurso de coleta de metadados no Data Map. |
Permissões das funções de nível de workspace
O DataWorks fornece diversas funções integradas de nível de workspace. Também é possível que você crie funções personalizadas de nível de workspace para atender às suas necessidades de gerenciamento de permissões.
-
Funções integradas de nível de workspace
O DataWorks fornece as seguintes funções integradas: Project Owner, Data Analyst, Workspace Administrator, Development, O&M Personnel, Deployment Personnel, Visitor, Security Administrator, Model Designer.
NotaO proprietário do workspace é a conta Alibaba Cloud. Um usuário RAM: crie um workspace apenas em nome dessa conta. Não é possível conceder a função Project Owner a outros usuários. Para obter detalhes sobre as permissões de cada função integrada para os módulos de recursos do DataWorks, consulte Appendix: permissions of built-in workspace roles.
-
Funções personalizadas de nível de workspace
Uma função personalizada de nível de workspace do DataWorks permite controlar se a função pode usar um módulo de recurso específico desse nível. Para obter instruções sobre como crie uma função personalizada, consulte Manage permissions on workspace-level service.
Ao usar funções de nível de workspace para controlar o acesso a recursos de nível de workspace, as permissões se aplicam a dois tipos de operações: operações de recursos do DataWorks e operações do mecanismo de computação. As permissões do mecanismo de computação incluem a capacidade de crie, leia, atualize e exclua tabelas e recursos em um banco de dados do mecanismo. A tabela a seguir descreve como as funções integradas e personalizadas controlam esses dois tipos de operações.
Alvo da permissão | Função integrada | Função personalizada |
Operações de recursos do DataWorks | O DataWorks predefiniu as permissões de cada função para os recursos de nível de workspace. Para obter detalhes, consulte Appendix: permissions of built-in workspace roles. | Ao crie uma função personalizada, você especifique se ela pode execute operações em cada recurso de nível de workspace. |
Permissões do mecanismo de computação: MaxCompute |
| Ao crie uma função personalizada e mapeá-la para uma função do MaxCompute, a função personalizada tem as permissões da função mapeada do MaxCompute. |
Permissões do mecanismo de computação: EMR | Ao registrar um cluster EMR, configure um mapeamento entre os membros do workspace e as contas para conceder permissões do mecanismo de computação. Para mais informações, consulte Data Studio (legacy): Register an EMR cluster. | |
Permissões do mecanismo de computação: CDH | Mapeie os membros do workspace para contas Linux ou Kerberos para conceder permissões do mecanismo de computação. Para mais informações, consulte Configure a workspace. | |
Permissões do mecanismo de computação: outros mecanismos | Antes de usar um mecanismo com o DataWorks, crie uma source de dados para ele no DataWorks. Para outros mecanismos, configure a identidade de agendamento usada nos ambientes de desenvolvimento e produção ao crie a source de dados. Por exemplo, para uma source de dados do AnalyticDB for PostgreSQL, especifique o nome de usuário e a senha usados para acessar o banco de dados. Quando usuários com funções integradas ou personalizadas de nível de workspace execute tarefas em outros mecanismos, eles usam a identidade de agendamento configurada para a source de dados. Portanto, as funções de nível de workspace não controlam diretamente as permissões para mecanismos que não sejam o MaxCompute. Essas permissões são determinadas pela identidade de agendamento especificada na criação da source de dados. | |
Conforme descrito acima:
Ao fornecer funções integradas de nível de workspace, o DataWorks também as mapeia para funções das fontes de dados criadas no workspace. Isso concede às funções integradas algumas das permissões de operação do mecanismo de computação mantidas pelas funções mapeadas.
O DataWorks suporta funções personalizadas de nível de workspace. Ao crie uma função personalizada, você pode mapeá-la para uma função do mecanismo de computação para que a função personalizada tenha permissões de operação do mecanismo de computação.
Depois de conceder uma função de nível de workspace a um usuário, ele pode executar operações de recursos do DataWorks e operações do mecanismo de computação. Os exemplos a seguir do MaxCompute explicam as permissões reais concedidas pelas funções integradas e personalizadas de nível de workspace.
-
Cenário 1: Conceder uma função integrada de nível de workspace
Exemplo: Um usuário com permissões de administrador do workspace insira um usuário RAM como membro do workspace e concede a função integrada Development.
NotaPara obter instruções sobre como adicionar membros e conceder permissões, consulte Manage permissions on workspace-level service.
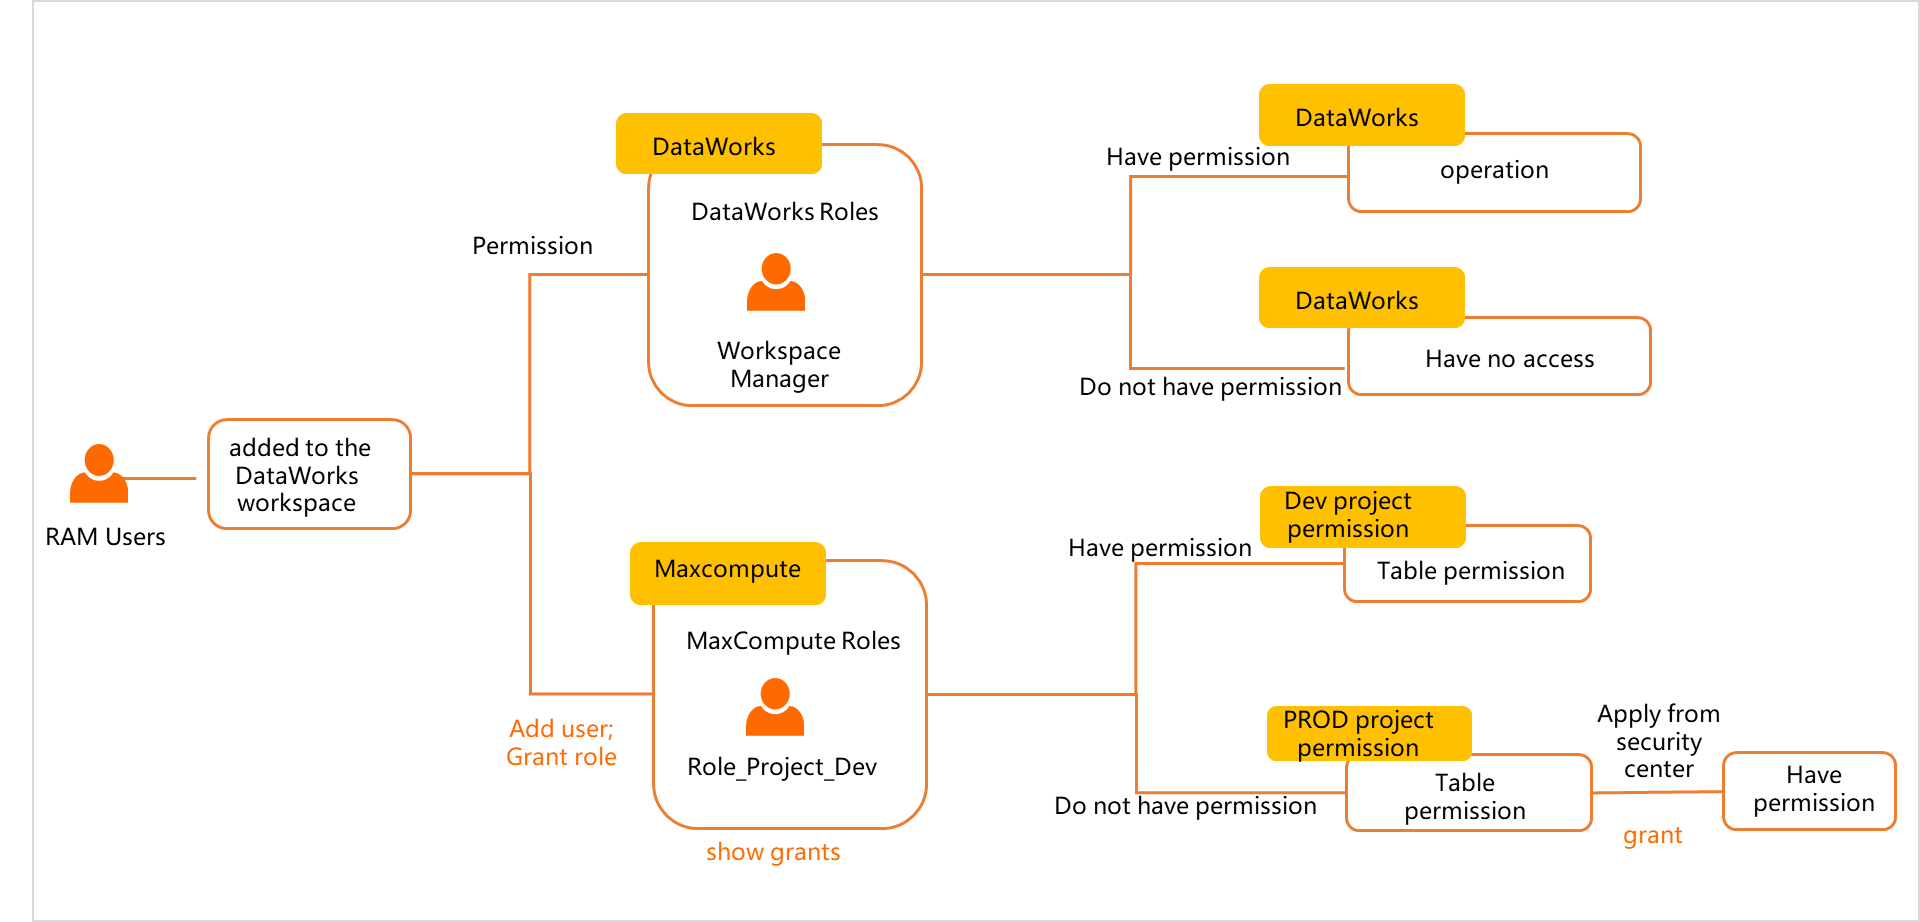 Depois de adicionado, o usuário RAM tem algumas permissões tanto no DataWorks quanto no MaxCompute. A seguir, descrevemos as operações que o usuário pode executar em cada nível.
DataWorks: Depois que o usuário RAM recebe a função Development, ele pode desenvolver e envie código no DataWorks, mas não pode publicá-lo diretamente no ambiente de produção. A publicação na produção requer permissões de O&M, que as funções Project Owner, Administrator e O&M Personnel possuem.
-
MaxCompute: Depois que o usuário RAM recebe a função Development, ele também recebe a função Role_Project_Dev no MaxCompute. Essa função concede algumas permissões de tabela e projeto no projeto de desenvolvimento do MaxCompute.
NotaUm usuário RAM que recebe uma função de administrador integrada tem mais permissões de recursos do DataWorks, mas ainda não pode acessar diretamente as tabelas de produção.
Aqui, o termo usuário RAM refere-se especificamente a um usuário RAM que não é atribuído como identidade de acesso a mecanismo sem agendamento, ou seja, não é atribuído como identidade de acesso ao MaxCompute para o projeto de produção.
-
Cenário 2: Conceder uma função personalizada de nível de workspace
Exemplo: Um usuário com permissões de administrador do workspace adiciona um usuário RAM como membro do workspace e concede uma função personalizada de workspace do DataWorks.
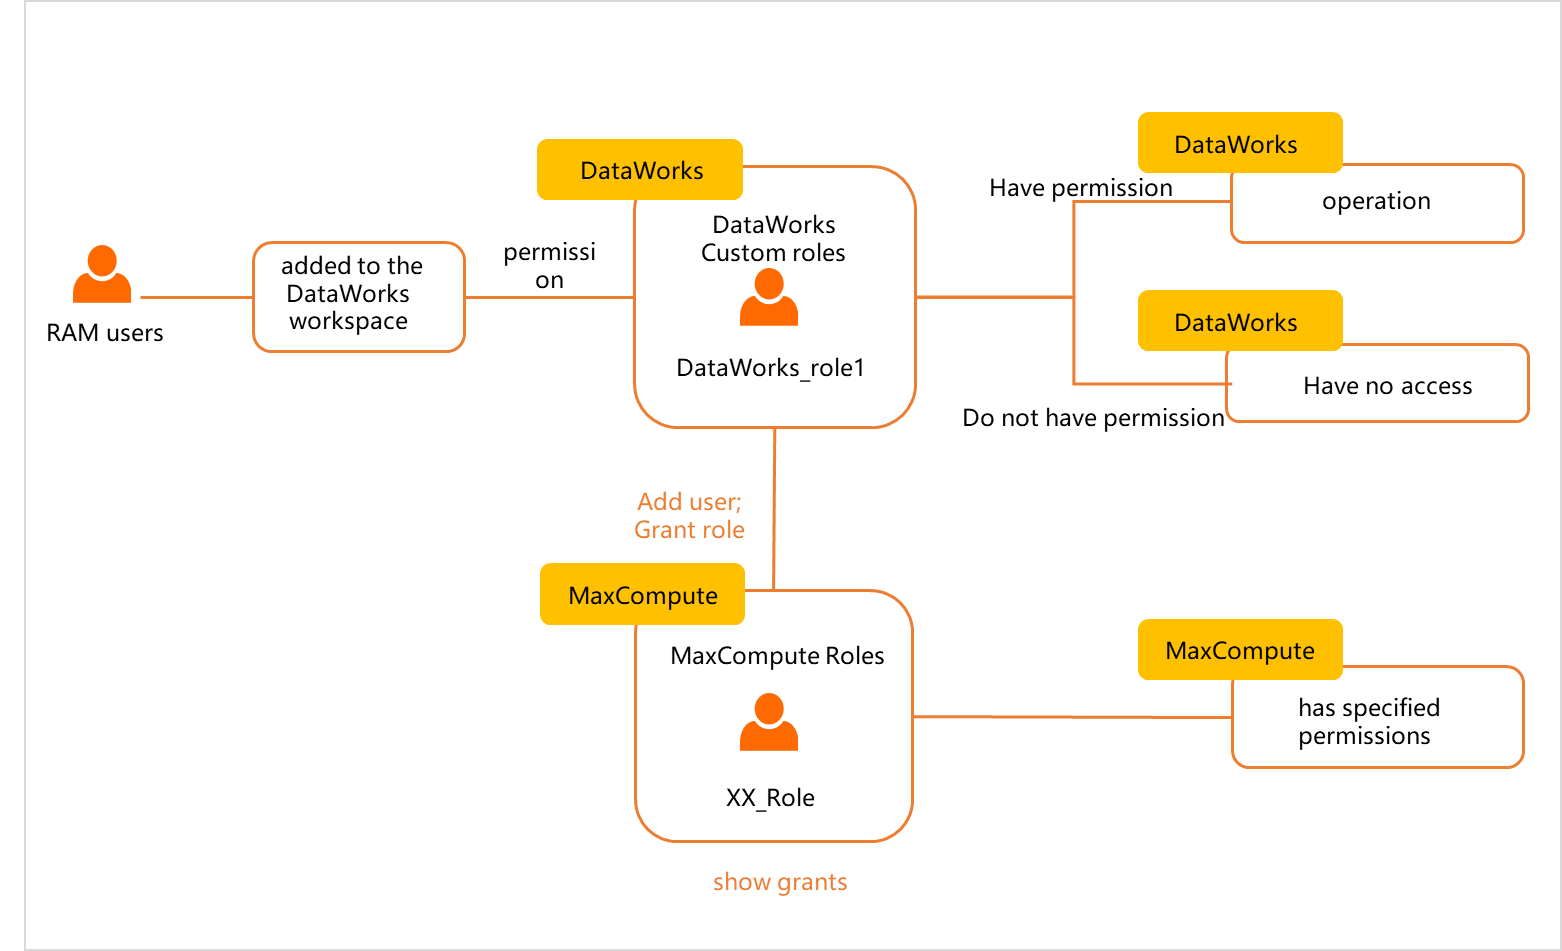 Ao crie uma função personalizada, você pode escolha se deseja mapeá-la para uma função do MaxCompute. Depois de crie a função, atribua-a ao adicionar o membro do workspace. O usuário RAM então tem algumas permissões tanto no DataWorks quanto no MaxCompute. A seguir, descrevemos as operações que o usuário pode executar em cada nível.Nota
Para obter instruções sobre como crie uma função personalizada, consulte Manage permissions on workspace-level service. Para obter instruções sobre como adicionar membros e conceder permissões, consulte Manage permissions on workspace-level service.
DataWorks: Um usuário RAM que recebe uma função personalizada do DataWorks pode acessar apenas os módulos permitidos por essa função.
-
MaxCompute:
Se a função personalizada do DataWorks não tiver mapeamento de permissão do mecanismo, o usuário RAM não tem permissões de operação do MaxCompute e não pode executar consultas ou outras operações usando comandos.
Se a função personalizada do DataWorks tiver um mapeamento de permissão do mecanismo, o usuário RAM tem as mesmas permissões de operação que a função mapeada do MaxCompute.
NotaA menos que um usuário RAM seja atribuído como identidade de acesso ao mecanismo de agendamento (a identidade de acesso ao MaxCompute para o projeto de produção), o usuário não tem permissões de operação no ambiente de produção por padrão após ingressar em um workspace. Para operar ou acessar tabelas de produção, o usuário deve solicitar permissões no Security Center. Para mais informações, consulte Request permissions on tables in Security Center (latest version). Para obter detalhes sobre as identidades de acesso ao MaxCompute, consulte Configure a workspace.
Apêndice: Mapeamento de funções integradas de nível de workspace para permissões do MaxCompute
A tabela a seguir mostra como as funções integradas de nível de workspace do DataWorks são mapeadas para permissões em um projeto de desenvolvimento do MaxCompute, juntamente com as permissões concedidas por cada mapeamento.
Função de membro do DataWorks | Função do MaxCompute | Permissões de dados no ambiente de desenvolvimento do DataWorks / projeto DEV do MaxCompute | Permissões de dados no ambiente de produção do DataWorks / projeto PROD do MaxCompute | Permissões da plataforma DataWorks |
Administrador do workspace | Role_Project_Admin |
| Nenhuma permissão por padrão. Solicite-as por meio de um processo de aprovação em Security Center. | Gerencia as propriedades básicas do workspace, fontes de dados, configuração do mecanismo de computação e membros. Pode conceder funções de administrador do workspace, desenvolvedor, O&M, implantação e visitante aos membros do workspace. |
Desenvolvedor | Role_Project_Dev |
| Os usuários com a função de desenvolvedor podem crie workflows, arquivos de script, recursos e UDFs, além de crie e exclua tabelas. Eles podem crie pacotes de implantação, mas não podem execute a implantação. | |
O&M | Role_Project_Pe | Todas as permissões em project/fuction/resource/instance/job no projeto atual, permissão Read no package e permissões Read/Describe na table. Nota Esta função tem permissões do MaxCompute, mas os usuários com a função O&M não podem execute nós diretamente na interface do DataWorks para execute tarefas. | Um administrador do workspace concede a função O&M. Os usuários com esta função podem publicar tarefas e executar operações de O&M online, mas não podem desenvolver dados. | |
Implantação | Role_Project_Deploy | Nenhuma permissão por padrão. | A função de implantação é semelhante à função O&M, mas não concede permissões de O&M online. | |
Analista de dados | Role_Project_Data_Analyst | Nenhuma permissão por padrão. | Por padrão, a função de analista de dados concede apenas permissão para usar o módulo DataAnalysis. | |
Visitante | Role_Project_Guest | Nenhuma permissão por padrão. | Os usuários com a função de visitante podem visualizar o conteúdo, mas não podem edite workflows ou códigos. | |
Administrador de segurança | Role_Project_Security | Nenhuma permissão por padrão. | A função de administrador de segurança é usada apenas no Data Security Guard para tarefas como configurar regras de dados confidenciais e auditar riscos de dados. | |
Designer de modelos | Role_Project_Erd | Nenhuma permissão por padrão. | Pode visualizar modelos e edite planos de data warehouse, padrões de dados, modelos dimensionais e métricas de dados, mas não pode publicar modelos. | |
Nenhum | Project Owner | O proprietário do projeto MaxCompute, com todas as permissões nesse projeto. | Tem permissões. | Nenhum |
Nenhum | Super_Administrator | O superadministrador do projeto MaxCompute, com permissões de gerenciamento de projeto e todas as permissões para todos os tipos de recursos no projeto. | Tem permissões. | Nenhum |
Nenhum | Admin | Cada projeto cria automaticamente uma função Admin e concede a ela permissões específicas. A função pode acessar todos os objetos no projeto, gerenciar usuários e funções, e conceder permissões. Ao contrário do Project Owner, a função Admin não pode atribuir permissões de Admin aos usuários, configurar as definições de segurança do projeto ou modifique o modelo de autorização do projeto. As permissões da função Admin não podem ser alteradas. O Project Owner pode conceder a função Admin a um usuário para delegar a administração de segurança. | Tem permissões. | Nenhum |
Apêndice: Distinguir módulos de nível de workspace e de nível global
Um módulo é de nível de workspace se a barra de menu superior exibir o nome do workspace do DataWorks. Por exemplo, DataStudio.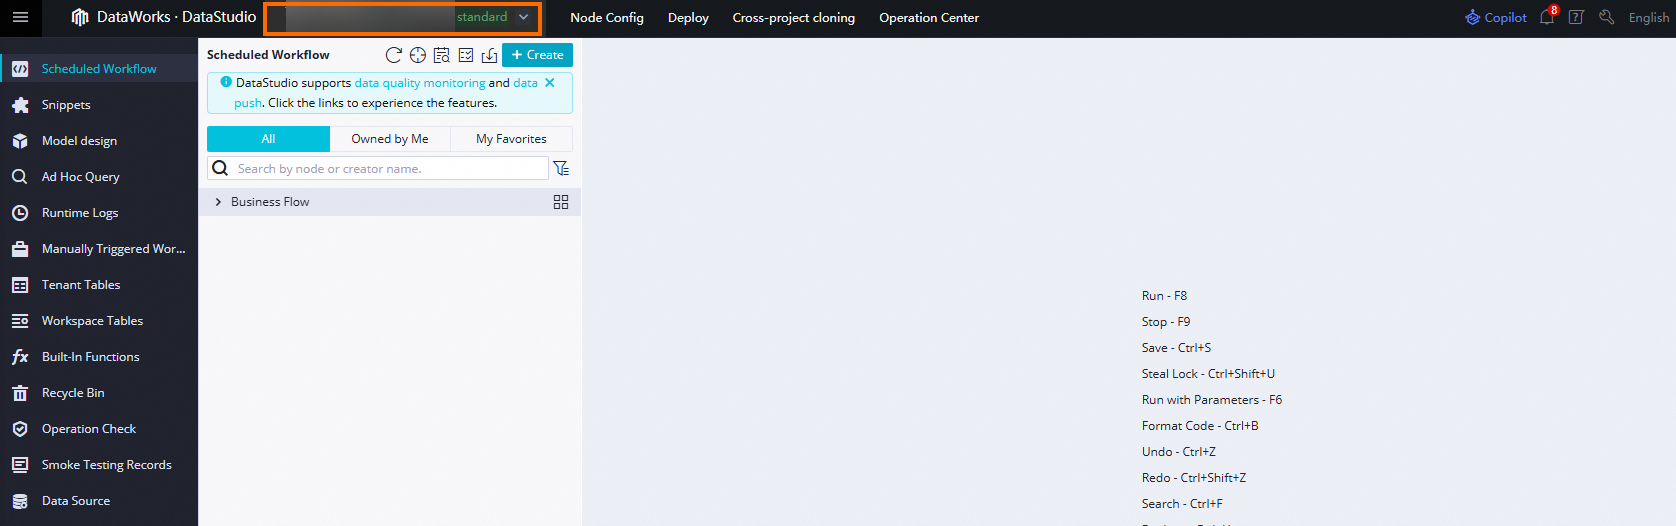
Um módulo é de nível global se a barra de menu superior não exibir o nome do workspace do DataWorks. Por exemplo, DataMap.