Este tópico descreve como usar o Cloud Enterprise Network (CEN) para permitir que instâncias do Elastic Compute Service (ECS) em várias VPCs acessem uma instância do Cloud Storage Gateway (CSG).
Informações de contexto
O Cloud Storage Gateway (CSG) é um serviço de armazenamento que integra de forma transparente as suas aplicações, infraestrutura e dados locais à Alibaba Cloud. O CSG conecta suas aplicações de armazenamento e cargas de trabalho existentes aos serviços de armazenamento e computação da Alibaba Cloud por meio de appliances virtuais. Esses appliances são compatíveis com protocolos de armazenamento padrão do setor e podem ser implantados no seu data center ou na Alibaba Cloud.
Uma arquitetura comum para implantações em grande escala na Alibaba Cloud conecta várias VPCs para oferecer suporte a clusters ECS de grande porte. Anteriormente, as versões 1.0.31 e anteriores do CSG permitiam conexões de instâncias ECS apenas em uma única VPC. A partir da versão 1.0.32, o CSG oferece suporte a vários blocos CIDR de VPC, incluindo 192.168.0.0/16, 172.16.0.0/12 e 10.0.0.0/8.
Este tópico mostra como configurar o CEN e os grupos de segurança para permitir que instâncias ECS de três VPCs interconectadas acessem uma única instância CSG.
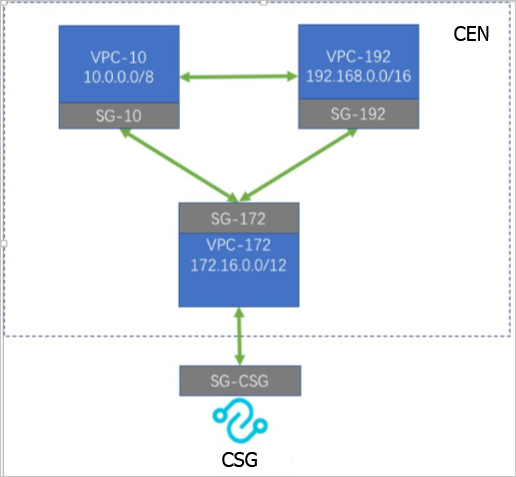
SG significa grupo de segurança.
VPC significa virtual private cloud. Os blocos CIDR, como 172.16.0.0/12, definem os intervalos de endereços IP das VPCs.
Configure o CEN
Faça login no console do CEN.
Crie uma instância do CEN. Para obter mais informações, consulte Etapa 2: Criar uma instância do CEN.
-
Anexe as instâncias de rede. Para obter mais informações, consulte Step 3: Attach network instances.
Anexe as três VPCs à mesma instância do CEN.
Configure regras do grupo de segurança
Configure o grupo de segurança da instância CSG para permitir o acesso a partir de todos os recursos no CEN. Neste exemplo, configure os grupos de segurança SG-10 e SG-192.
Faça login no console do ECS.
No painel de navegação à esquerda, escolha . Encontre o grupo de segurança de destino e clique em {value}.
Na página Security Group Details, na guia Access Rules, selecione uma direção para a regra e clique em Add Rule ou {value}. Nas configurações da regra, selecione um protocolo, insira a porta e especifique o objeto de autorização.
-
Para Protocol Type, selecione All ICMP (IPv4). Para obter mais informações sobre outros parâmetros, consulte Add a security group rule.
Se você usar o Active Directory (AD), adicione regras do grupo de segurança para permitir o tráfego nas portas TCP e UDP 53 e 636.
Esta configuração permite que as instâncias ECS no seu CEN usem os protocolos NFS, SMB e iSCSI por meio do CSG para se conectar ao Object Storage Service (OSS). Isso simplifica tarefas como expansão de armazenamento, compartilhamento entre regiões, distribuição de dados, adaptação de aplicações legadas, além de arquivamento e migração de backups. Para obter mais informações, consulte CSG use cases.
Usar a instância CSG
-
Gateway de arquivos
Para clientes Linux, consulte Access an NFS share.
Para clientes Windows, consulte Access an SMB share.
-
Gateway de blocos
Para clientes Linux, consulte Use volumes on a Linux system.
Para clientes Windows, consulte Use volumes on a Windows system.