As listas de controle de acesso (ACLs) filtram o tráfego no nível do listener do ALB. Cada ACL contém blocos CIDR IPv4 e opera em um dos dois modos:
Whitelist: permite apenas solicitações de endereços IP presentes na ACL.
Blacklist: bloqueia solicitações de endereços IP listados na ACL.
As ACLs aceitam exclusivamente endereços IPv4.
Se um cluster ACS ou ACK criar e gerenciar sua instância do ALB, não modifique manualmente a configuração de controle de acesso no ALB console. Essas instâncias têm o modo somente leitura ativado, o que impede alterações manuais e exibe um aviso. Configure o controle de acesso pelo método AlbConfig descrito neste documento.
Caminho do AlbConfig: faça login no ACK console > Clusters > selecione o cluster desejado > Workloads > Custom Resources > localize o AlbConfig.

Escolha um método de configuração
Há duas formas de associar uma ACL a um listener.
|
** |
** |
|
|
Versão do controller |
2.7.0 ou posterior |
Todas as versões |
|
Origem da ACL |
referencia uma ACL existente pelo ID; crie a ACL primeiro no SLB console |
define entradas CIDR diretamente no AlbConfig; o controller cria a ACL automaticamente |
|
Mais indicado para |
ACLs atualizadas frequentemente e compartilhadas entre vários listeners |
ACLs pequenas, com poucas entradas e poucos listeners |
Os parâmetros
aclIdseaclEntriessão mutuamente exclusivos. Não use ambos no mesmo listener.No ALB Ingress controller 2.7.0 ou posterior, use
aclIdspara associar uma ACL existente a um listener.
Associe uma ACL existente usando aclIds
Antes de prosseguir, verifique se o AlbConfig tem um listener e uma seção aclConfig configurados.
Etapa 1: Crie uma ACL
Faça login no ALB console.
Na barra de navegação superior, selecione a região da ACL.
No painel de navegação à esquerda, escolha ALB > Access Control.
Na página Access Control, clique em Create ACL.
-
Na caixa de diálogo Create ACL, configure os parâmetros abaixo e clique em OK.
Parâmetro
Descrição
ACL Name
insira um nome para a ACL
Resource Group
selecione um grupo de recursos
Tag
defina a Tag Key e o Tag Value; as tags facilitam a filtragem de ACLs na página Access Control
Etapa 2: Adicionar entradas à ACL
As entradas da ACL definem os endereços IP de origem ou blocos CIDR a permitir ou bloquear.
Na página Access Control, localize a ACL desejada e clique em Manage na coluna Actions.
-
Na aba Entry, adicione entradas:
Adicionar uma única entrada: clique em Add Entry, defina IP/CIDR Block e Remarks e clique em Add.
Adicionar várias entradas: clique em Add ACL Entries, insira vários endereços IP ou blocos CIDR com observações e clique em Add.
Ao adicionar várias entradas: insira uma entrada por linha; separe o bloco IP/CIDR das observações com uma barra vertical (192.168.1.0/24|Remarks); o limite é de 20 entradas por lote.
-
Gerencie as entradas:
visualize os endereços IP ou blocos CIDR na coluna Entry;
clique em Delete na coluna Actions; para excluir várias entradas, selecione-as e clique em Delete abaixo da lista;
clique no ícone
 para exportar as entradas; para exportar apenas entradas específicas, selecione-as antes.
Etapa 3: Associar a ACL a um listener
Adicione a seção aclConfig ao listener no AlbConfig e defina aclIds com o ID da ACL. Este exemplo usa acl-wtg***.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
  #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclType: White # The whitelist mode.
        aclIds:
          - acl-wtg***	# Add the ID of the existing ACL to the ACL configuration. In this example, the ID of the existing ACL is acl-wtg***.
	#...
**Parâmetros de aclConfig**
|
Parâmetro |
Descrição |
|
|
tipo da ACL; valores válidos: |
|
|
ID da ACL a associar ao listener; cada listener aceita até três ACLs |
Etapa 4: Verifique o controle de acesso
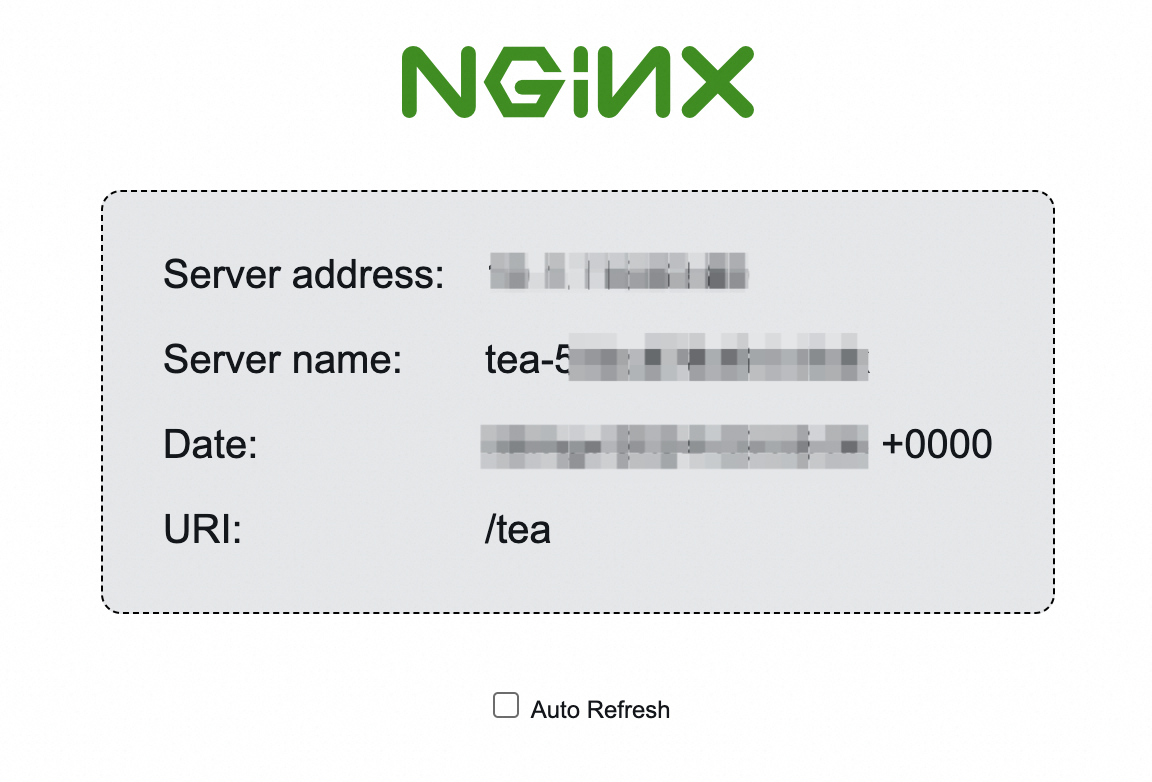
Acesse o Service de backend de um cliente cujo endereço IP esteja permitido pela ACL. Este exemplo usa recursos de Get started with ALB Ingress.
Se o IP do cliente estiver permitido, o Service responderá normalmente.
Etapa 5: (Opcional) Desassociar a ACL do listener
Remova o ID da ACL de aclIds ou defina aclIds como null.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclType: White
        aclIds: null  # Remove the ID of the existing ACL from the value of this parameter. In this example, the ID of the existing ACL is acl-wtg***.
  #...
Não é possível excluir ACLs pelo AlbConfig. Exclua as ACLs no SLB console .
Defina entradas de ACL inline usando aclEntries
Antes de começar, verifique se o AlbConfig já tem um listener e a seção aclConfig configurados.
No ALB Ingress controller 2.7.0 ou posterior, o parâmetro
aclNamenão associa mais ACLs existentes; cada atualização cria uma nova ACL.No ALB Ingress controller 2.6.0 ou anterior, aplica-se o mecanismo de write-back:
se
aclConfigestiver vazio, as entradas da ACL do listener serão gravadas de volta no AlbConfig;se
aclConfigjá estiver configurado ou se as entradas tiverem sido gravadas de volta, o AlbConfig permanecerá inalterado; quando os recursos do Ingress mudarem, o controller substituirá a configuração da ACL do console pela do AlbConfig — mantenha ambos sincronizados.
Etapa 1: Definir entradas da ACL
Adicione a seção aclConfig ao AlbConfig e especifique os blocos CIDR em aclEntries. Se aclName estiver definido, o controller criará uma ACL com esse nome. Caso aclName seja omitido, o nome será gerado automaticamente como acl-{albName}-{port}.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclEntries:
          - 192.168.XX.XX/16
          - 172.10.XX.XX/16
        aclType: White # The whitelist mode.
        aclName: "acl-test" # An ACL named acl-test is created and associated with a listener.
  #...
**Parâmetros de aclConfig**
|
Parâmetro |
Descrição |
|
|
blocos CIDR das entradas da ACL, como |
|
|
tipo da ACL; valores válidos: |
|
|
nome da ACL; se omitido, o nome será gerado automaticamente como |
Etapa 2: Verifique o controle de acesso
Acesse o Service de backend de um cliente cujo endereço IP esteja permitido pela ACL. Este exemplo usa recursos de Get started with ALB Ingress.
Se o IP do cliente estiver permitido, o Service responderá normalmente.
Etapa 3: (Opcional) Remover entradas da ACL
Remova entradas ao atualizar aclEntries. Este exemplo remove 172.10.XX.XX/16. As alterações em aclEntries sincronizam com a ACL associada (acl-test). Se aclEntries estiver vazio, todas as entradas serão removidas.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclEntries:
          - 192.168.XX.XX/16
        aclType: White
        aclName: "acl-test" # The 172.10.XX.XX/16 entry in the acl-test ACL is also removed.
  #...
Não é possível excluir ACLs pelo AlbConfig. Exclua as ACLs no SLB console .