O Compute Nest ajuda provedores de serviços a entregar, implantar e manter serviços de software para seus clientes sem expor a infraestrutura do cliente ou trocar credenciais em texto simples. As seções a seguir descrevem os dois principais casos de uso.
Entrega e implantação automatizada de aplicações
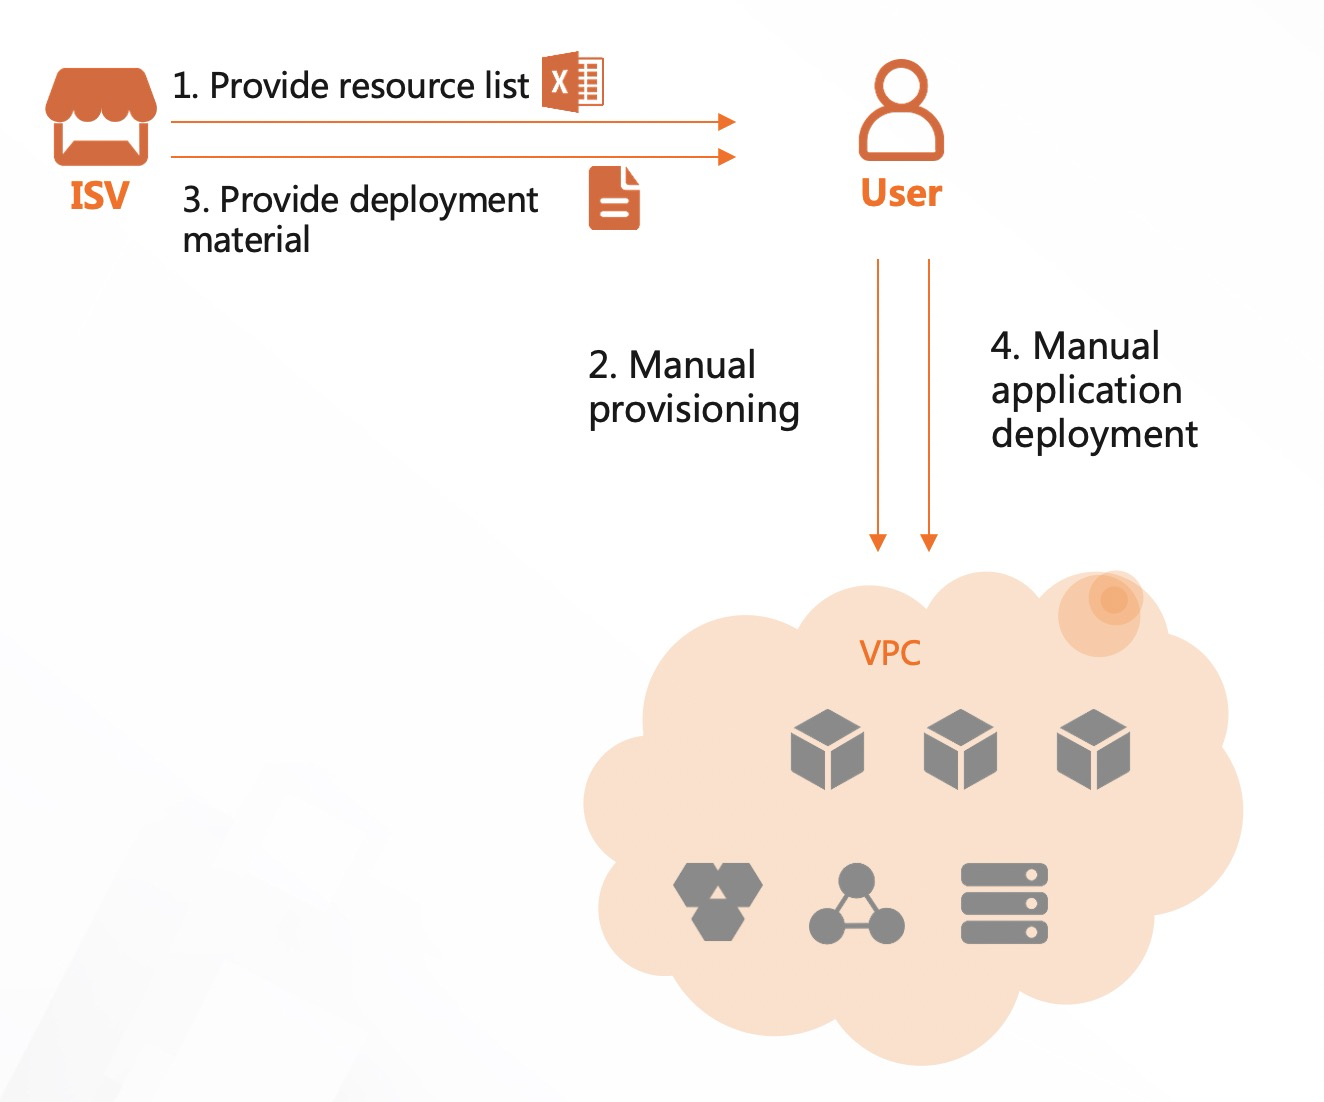
Implantar uma aplicação moderna geralmente envolve vários serviços de nuvem interdependentes — Virtual Private Cloud (VPC), Elastic Compute Service (ECS), ApsaraDB RDS, Server Load Balancer (SLB), ApsaraDB for Redis e File Storage NAS (NAS) — além de etapas de configuração de ambiente, como definir um Java Development Kit (JDK) e servidores. Sem automação, esse trabalho é propenso a erros e depende muito do conhecimento individual dos engenheiros. Novos profissionais de suporte técnico precisam se familiarizar com o procedimento de implantação antes de tentar implantar o serviço. Até mesmo pequenos equívocos, como uma porta inválida ou incompatibilidade de versões, podem bloquear a implantação. Gerenciar recursos após a implantação adiciona ainda mais complexidade: verificar o status do cluster, realizar dimensionamento horizontal e coordenar alterações em vários consoles.
O diagrama a seguir ilustra um fluxo de trabalho típico de implantação manual.
O Compute Nest automatiza todo o pipeline de entrega. Após os usuários da Alibaba Cloud assinarem um serviço, o Compute Nest provisiona os recursos de nuvem necessários e implanta a aplicação automaticamente. Isso reduz tanto o tempo de implantação quanto a especialização necessária para operar o serviço. Para obter a lista completa de benefícios, consulte Benefícios.
O&M de aplicações seguro e auditável
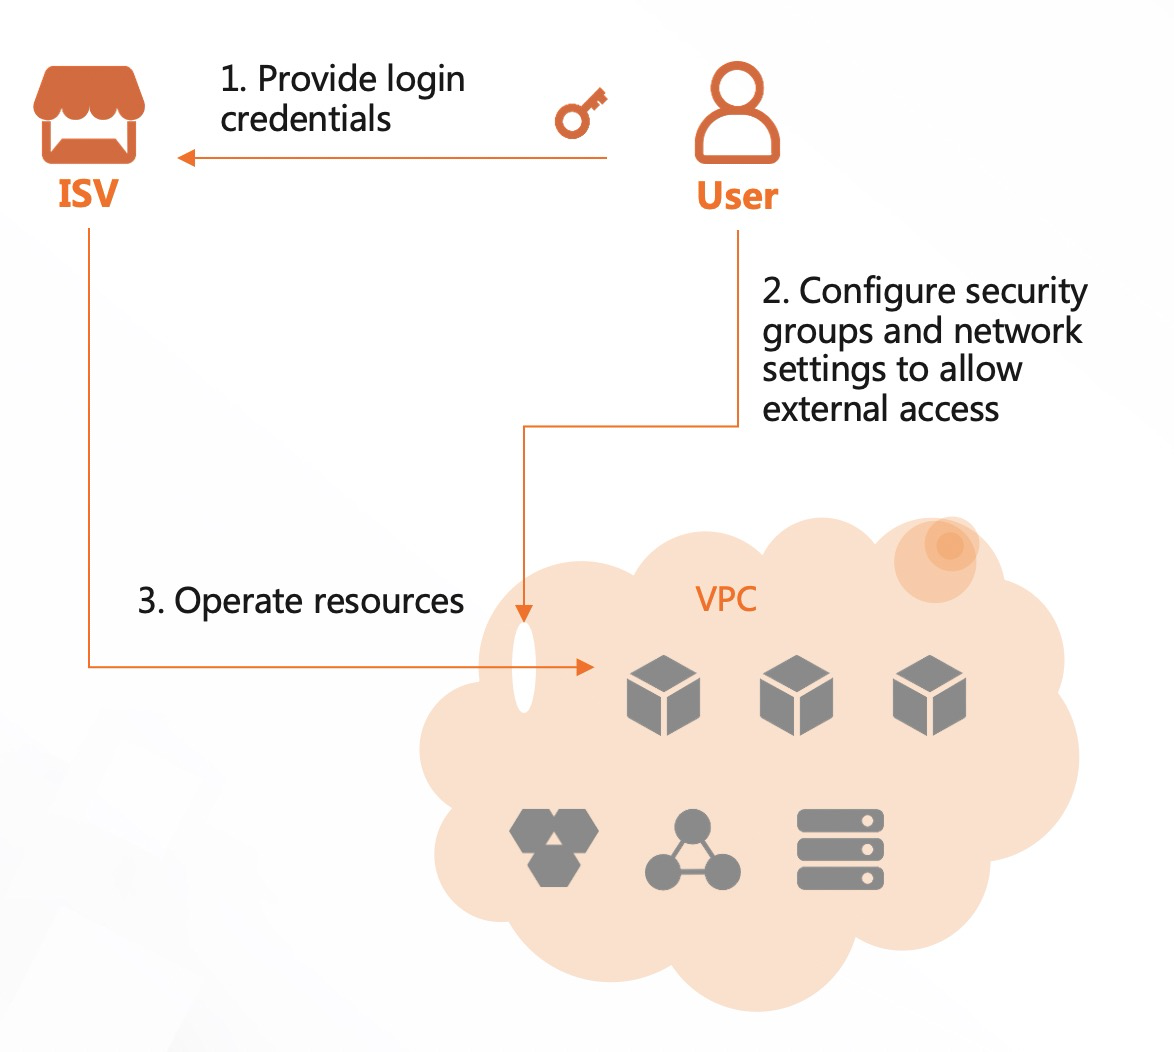
As operações e manutenção (O&M) em implantações hospedadas pelo cliente trazem desafios de segurança e responsabilidade. A detecção de falhas depende do feedback do cliente e a solução de problemas entre plataformas pode ser demorada, resultando em interrupções prolongadas do serviço. Obter acesso exige que os clientes compartilhem credenciais em texto simples. Além disso, abrir e fechar o canal de O&M requer modificações nas configurações de rede e segurança, e não há registro de auditoria automático quando algo dá errado.
O diagrama a seguir mostra um fluxo de trabalho típico de O&M manual.
O Compute Nest substitui esse processo por um canal seguro e auditado:
O cliente concede acesso por meio do Compute Nest, eliminando a necessidade de troca de credenciais em texto simples.
O Compute Nest autentica a conexão automaticamente utilizando seu mecanismo de autorização integrado.
A sessão de O&M é registrada em logs e gravações de tela, fornecendo um rastro de auditoria completo para ambas as partes e prevenindo disputas.
Essa abordagem elimina a necessidade de modifique manualmente as configurações de rede e segurança, oferecendo tanto a você quanto aos seus clientes um registro verificável de cada operação de O&M. Para consultar a lista completa de benefícios, veja Benefícios.