O gerenciamento de múltiplas contas unifica a política de segurança da sua empresa, reduz incidentes causados por falhas de supervisão e oferece proteção unificada com defesa ágil, fortalecendo a segurança dos negócios. Este tópico utiliza um exemplo de gerenciamento de VPCs em duas contas da Alibaba Cloud na mesma região para explicar como usar o Cloud Firewall para compartilhar recursos de VPC e garantir a segurança do tráfego.
Contexto
À medida que as organizações expandem sua presença na cloud, gerenciar um número crescente de recursos, projetos e permissões torna-se cada vez mais complexo. Uma única conta já não suporta a carga operacional, tornando essencial uma estratégia de múltiplas contas. Isso exige o gerenciamento centralizado de recursos entre contas, especialmente para segurança, conformidade, rede e operações.
Para atender a esses requisitos, o Cloud Firewall utiliza o recurso de service confiável do Alibaba Cloud Resource Directory. Esse recurso permite agrupar várias contas da Alibaba Cloud em um único diretório de recursos, onde cada conta atua como conta membro. É possível designar um dos membros como conta de administrador delegado. Essa conta recebe autorização para acessar os recursos de todas as outras contas membro dentro do diretório. Essa configuração viabiliza a proteção centralizada de tráfego, configuração de políticas, análise de tráfego, prevenção de intrusões, defesa contra ataques, detecção de ameaças e auditoria de logs para ativos de Internet e ativos de VPC em todas as suas contas.
Antes de começar, compreenda as seguintes funções de conta:
|
Tipo de conta |
Descrição |
Permissões no diretório de recursos |
Permissões no Cloud Firewall |
|
conta de gerenciamento |
Convida outras contas da Alibaba Cloud que não estão em um diretório de recursos para ingressar como membros, permitindo o gerenciamento centralizado. |
Possui permissões administrativas sobre todos os ativos da empresa. |
Gerencia todos os ativos protegidos pelo Cloud Firewall. |
|
conta de administrador delegado |
Conta membro designada pela conta de gerenciamento para administrar um service confiável específico. Após a designação, a conta de administrador delegado acessa informações da organização e dos membros, gerenciando o service em todo o diretório de recursos. Nota
O uso de uma conta de administrador delegado separa as tarefas de gerenciamento da organização das tarefas de gerenciamento do service. A conta de gerenciamento executa tarefas organizacionais, enquanto a conta de administrador delegado realiza tarefas específicas do service confiável. |
Possui permissões administrativas sobre todos os ativos da empresa. |
Gerencia todos os ativos protegidos pelo Cloud Firewall. |
|
conta membro |
Conta convidada pela conta de gerenciamento que ingressou no diretório de recursos. |
Gerencia apenas seus próprios ativos. |
Não pode adquirir ou ativar o Cloud Firewall. |
Para mais informações sobre o escopo de proteção de um firewall de VPC, consulte VPC firewall overview.
Este tópico usa uma conexão de peering de VPC como exemplo.
Cenário de exemplo
-
Implantação de rede
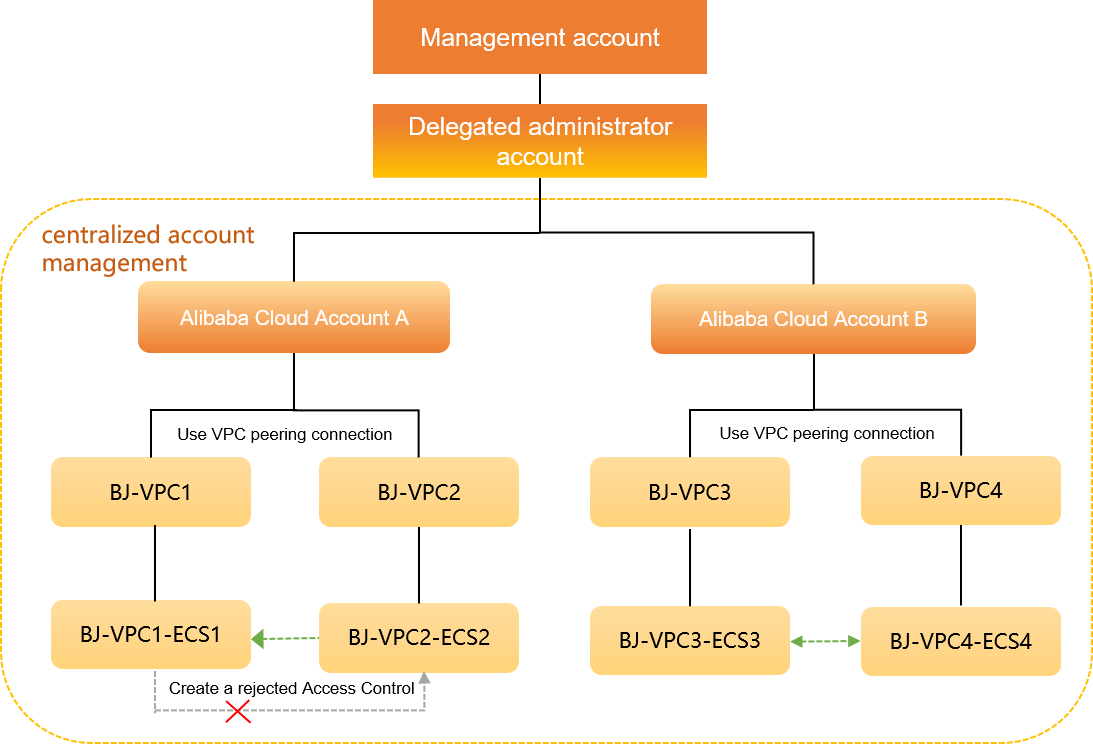
Uma empresa possui recursos implantados em duas contas da Alibaba Cloud na região China (Beijing). A Conta A contém duas VPCs, BJ-VPC1 e BJ-VPC2, cada uma com uma instância ECS: BJ-VPC1-ECS1 e BJ-VPC2-ECS2. A Conta B também contém duas VPCs, BJ-VPC3 e BJ-VPC4, cada uma com uma instância ECS: BJ-VPC3-ECS3 e BJ-VPC4-ECS4. A empresa utiliza conexões de peering de VPC para permitir tráfego entre BJ-VPC1 e BJ-VPC2, e entre BJ-VPC3 e BJ-VPC4.
-
Requisitos e solução
A empresa deseja usar uma única instância do Cloud Firewall, ativada apenas na Conta A da Alibaba Cloud, para inspecionar o tráfego entre suas VPCs. A solução deve proteger o tráfego entre BJ-VPC1 e BJ-VPC2, e entre BJ-VPC3 e BJ-VPC4. Além disso, deve bloquear o acesso da instância BJ-VPC1-ECS1 à instância BJ-VPC2-ECS2. Para isso, a empresa utiliza os recursos de gerenciamento de múltiplas contas, VPC Firewall e controle de acesso do Cloud Firewall.
Neste exemplo, a Conta A da Alibaba Cloud atua como conta de administrador delegado. Na sua própria implantação, atribua essa função conforme suas necessidades de negócio.
A figura abaixo mostra a configuração de rede.
Pré-requisitos
Ative um diretório de recursos para sua conta de gerenciamento. Para mais informações, consulte Enable a resource directory.
-
Ative a edição Premium, Enterprise, Ultimate ou pagamento conforme o uso do Cloud Firewall para a Conta A da Alibaba Cloud. Para mais informações, consulte Subscription 2.0.
NotaPara adicionar mais contas membro, atualize seu plano do Cloud Firewall para suportar um número maior de contas.
Implante quatro VPCs na mesma região: duas para a Conta A da Alibaba Cloud e duas para a Conta B da Alibaba Cloud. Para mais informações, consulte Create and manage a VPC.
Crie uma instância ECS em cada VPC, tanto para a Conta A quanto para a Conta B da Alibaba Cloud. Para mais informações, consulte Create an ECS instance.
Estabeleça uma conexão de peering de VPC para vincular as duas VPCs dentro de cada conta. Para mais informações, consulte Create and manage a VPC peering connection.
A tabela a seguir descreve a configuração de rede.
|
Recurso |
Conta A da Alibaba Cloud |
Conta B da Alibaba Cloud |
|
ID da conta |
135809047715**** |
166032244439**** |
|
VPC |
BJ-VPC1
BJ-VPC2
|
BJ-VPC3
BJ-VPC4
|
|
ECS |
BJ-VPC1-ECS1
BJ-VPC2-ECS2
|
BJ-VPC3-ECS3
BJ-VPC4-ECS4
|
Configuração
Etapa 1: Convidar membros
A conta de gerenciamento convida contas da Alibaba Cloud externas ao seu diretório de recursos para ingressar como membros, habilitando o gerenciamento centralizado de todos os seus recursos.
Faça login no Resource Management console usando sua conta de gerenciamento.
No painel de navegação à esquerda, escolha .
Clique em Invite Member Account.
-
No painel Invite Member Account, no campo Account ID or Logon Email Address, insira os IDs da Conta A da Alibaba Cloud (135809047715) e da Conta B da Alibaba Cloud (166032244439). Em seguida, revise o aviso de risco e marque a caixa de seleção.
NotaO endereço de e-mail deve ser o e-mail de login da conta, não o e-mail de recuperação. Insira vários IDs de conta ou endereços de e-mail de login para convidar contas em massa. Separe cada entrada com uma vírgula (,).
Clique em OK.
Etapa 2: Adicionar um administrador delegado
Uma conta de administrador delegado separa as tarefas de gerenciamento da organização das tarefas de gerenciamento do service. A conta de gerenciamento empresarial executa tarefas organizacionais para o diretório de recursos, enquanto a conta de administrador delegado gerencia services confiáveis. Neste exemplo, a Conta A da Alibaba Cloud é a conta de administrador delegado.
O Cloud Firewall suporta até cinco contas de administrador delegado.
Faça login no Resource Management console usando sua conta de gerenciamento.
No painel de navegação à esquerda, escolha .
Na página Trusted Services, localize o service confiável desejado e clique em Manage na coluna Actions.
Na seção Delegated Administrator Account, clique em Add.
No painel Add Delegated Administrator Account, selecione a Conta A da Alibaba Cloud (ID: 135809047715****).
-
Clique em OK.
Após adicionar a conta, acesse o módulo de gerenciamento de múltiplas contas do service confiável e gerencie todo o diretório de recursos.
Etapa 3: Adicionar uma conta membro
O Cloud Firewall utiliza o recurso de service confiável do Resource Directory para organizar várias contas da Alibaba Cloud. Cada conta no diretório torna-se uma conta membro, permitindo que todos os membros compartilhem recursos.
Faça login no Cloud Firewall console com a Conta A da Alibaba Cloud.
No painel de navegação à esquerda, escolha .
Na página Multi-Account, clique em Add Member.
Na caixa de diálogo Add Member, adicione a Conta B da Alibaba Cloud (166032244439****) à lista de Selected Members.
-
Na lista de Selected Members, selecione a Conta B da Alibaba Cloud (166032244439****) e clique em OK.
A Conta A da Alibaba Cloud (135809047715**) adicionou a Conta B da Alibaba Cloud (166032244439) como conta membro. A Conta B da Alibaba Cloud (UID: 166032244439) agora aparece na lista de contas membro na página Multi-account Management com status Normal**.
Adicionar uma conta membro concede ao Cloud Firewall autorização padrão para acessar os recursos de cloud dessa conta. Se um VPC Firewall proteger VPCs entre contas dentro de uma Cloud Enterprise Network, autorize manualmente o Cloud Firewall a acessar os recursos de cloud da conta da Alibaba Cloud proprietária da VPC. Para mais informações, consulte Authorize Cloud Firewall to access cloud resources.
Etapa 4: Criar um firewall de VPC
Se duas VPCs estiverem conectadas via conexão de peering de VPC, crie um firewall de VPC para inspecionar o tráfego entre elas.
Ativar um firewall de VPC aciona uma troca de rotas, o que pode causar uma breve interrupção no tráfego entre VPCs. Recomendamos executar esta ação fora do horário de pico.
Faça login no Cloud Firewall console com a Conta A da Alibaba Cloud. No painel de navegação à esquerda, clique em Firewall.
Na página Firewall, clique na aba VPC Firewall.
-
Na aba Peering Connection, localize a entrada onde a VPC é BJ-VPC1 e a Peer VPC é BJ-VPC2 e clique em Create na coluna Actions.
O Cloud Firewall sincroniza recursos a cada 30 minutos, portanto, um recurso recém-criado pode levar até 30 minutos para aparecer.
-
Na caixa de diálogo Create VPC Firewall, configure os seguintes parâmetros e clique em OK.
Parâmetro
Descrição
Exemplo
Instance Name
Nome exclusivo e descritivo para ajudar a identificar a instância do firewall de VPC.
Teste de gerenciamento de múltiplas contas
Connection Type
Especifica o método de conexão entre VPCs ou entre uma VPC e um data center. Para este cenário, o tipo é definido automaticamente como Peering Connection.
conexão de peering de vpc
VPC Details
Confirme a região e a instância da VPC. Selecione a Route Table a ser protegida e insira o Destination CIDR Block.
VPC local:
-
Região: China (Beijing)
-
VPC: vpc-2zekde0udtz2s1hn9****-BJ-VPC1
-
IP/ENI do Firewall: 10.33.33.15-eni-2zeau3rre2q3llavidw0
-
Tabela de rotas: vtb-2zeo25fbkcvc2lx7j****
-
Bloco CIDR de destino: 10.66.66.0/24
VPC par:
-
Região: China (Beijing)
-
VPC: vpc-2zey3h1i556yn5orn****-BJ-VPC2
-
IP/ENI do Firewall: 10.66.66.92-eni-2zeau3rre2q3llavidw0
-
Tabela de rotas: vtb-2zeo25****
-
Bloco CIDR de destino: 10.33.33.0/24
IPS
O mecanismo integrado de detecção de ameaças do Cloud Firewall fornece um sistema de prevenção de intrusões (IPS) que bloqueia invasões de rede em tempo real, tanto para tráfego norte-sul proveniente da internet quanto para tráfego leste-oeste no limite da VPC.
-
Modo IPS: Modo de Bloqueio - Flexível.
-
Capacidades IPS: Regras Básicas e Correção Virtual.
Enable VPC Firewall
Se ativado, o firewall de VPC é iniciado automaticamente após a criação. Esta opção vem desativada por padrão.
Ativado
-
Na aba Peering Connection, localize a entrada onde a VPC é BJ-VPC3 e a Peer VPC é BJ-VPC4 e clique em Create na coluna Actions.
-
Na caixa de diálogo Create VPC Firewall, configure os seguintes parâmetros e clique em OK.
Parâmetro
Descrição
Exemplo
Instance Name
Nome exclusivo e descritivo para ajudar a identificar a instância do firewall de VPC.
Teste de gerenciamento de múltiplas contas02
Connection Type
Especifica o método de conexão entre VPCs ou entre uma VPC e um data center. Para este cenário, o tipo é definido automaticamente como Peering Connection.
conexão de peering de vpc
VPC Details
Confirme a região e a instância da VPC. Selecione a Route Table a ser protegida e insira o Destination CIDR Block.
VPC local:
-
Região: China (Beijing)
-
VPC ID: vpc-2ze9epancaw8t4sha****-VPC3-ECS3
-
IP/ENI do Firewall: 10.10.10.46-eni-2ze0if806m1f08w5****
-
Tabela de rotas: vtb-2zekhldj6y24xm6vi****
-
Bloco CIDR de destino: 10.10.11.0/24
VPC par:
-
Região: China (Beijing)
-
VPC: vpc-2ze3rb2rf1rqo3peo****-BJ-VPC4
-
IP/ENI do Firewall: 10.10.11.116-eni-2ze24sw34yq9n8ae****
-
Tabela de rotas: vtb-2zestg1kxe9it54yu****
-
Bloco CIDR de destino: 10.10.10.0/24
IPS
O mecanismo integrado de detecção de ameaças do Cloud Firewall fornece um sistema de prevenção de intrusões (IPS) que bloqueia invasões de rede em tempo real, tanto para tráfego norte-sul proveniente da internet quanto para tráfego leste-oeste no limite da VPC.
-
Modo IPS: Modo de Bloqueio - Flexível.
-
Capacidades IPS: Regras Básicas e Correção Virtual.
Enable VPC Firewall
Se ativado, o firewall de VPC é iniciado automaticamente após a criação. Esta opção vem desativada por padrão.
Ativado
-
Etapa 5: Configurar uma política de controle de acesso
Um firewall de VPC inspeciona o tráfego entre VPCs. Por padrão, ele permite todo o tráfego entre essas VPCs. Crie uma política de controle de acesso para o firewall de VPC para obter controle granular sobre o tráfego destinado aos seus ativos. Neste exemplo, você criará uma política de controle de acesso para negar o acesso da instância BJ-VPC1-ECS1 à instância BJ-VPC2-ECS2. Ambas as instâncias ECS pertencem a uma Conta da Alibaba Cloud.
Faça login no Cloud Firewall console com sua Conta da Alibaba Cloud.
No painel de navegação à esquerda, escolha .
Na página VPC Border, clique em Create Policy.
-
No painel Create Policy - VPC Border, configure os seguintes parâmetros.
Parâmetro
Descrição
Valor de exemplo
Source Type
Tipo da origem do tráfego.
IP
Source
Endereço de origem do tráfego.
10.33.33.17/32
Destination Type
Tipo do destino do tráfego.
IP
Destination
Endereço de destino do tráfego.
10.66.66.94/32
Protocol Type
Protocolo da camada de transporte.
TCP
Port Type
Tipo da porta.
Port
Port
Porta de destino à qual a política se aplica. Dependendo da configuração de Port Type, insira um número de porta ou clique em Select para escolher em uma Address Book pré-configurada.
80
Application
Aplicação utilizada pelo tráfego.
ANY
Action
Ação a ser executada no tráfego correspondente à política.
deny
Description
Descrição opcional para ajudar a identificar a finalidade da política.
Política de negação para gerenciamento intraconta
Priority
Prioridade da política. O valor padrão é Lowest.
lowest
Clique em OK.
Etapa 6: Visualizar logs de tráfego e prevenção de intrusões
Após configurar o firewall, monitore o tráfego entre suas VPCs no Cloud Firewall console. O recurso VPC Access fornece informações em tempo real para ajudar a identificar e solucionar problemas de tráfego anômalo, permitindo uma detecção mais rápida de possíveis ataques. Para mais informações, consulte VPC Access. Revise também os logs de tráfego e os dados de prevenção de intrusões para verificar sua configuração e checar qualquer tráfego anômalo. Caso encontre tráfego incompatível com seus requisitos de negócio, ajuste suas políticas de controle de acesso ou configurações de proteção.
Visualizar logs de tráfego entre VPCs
Faça login no Cloud Firewall console com a Conta A da Alibaba Cloud.
No painel de navegação à esquerda, escolha .
Na página Log Audit, clique na aba Traffic Logs e, em seguida, clique na aba VPC Border.
-
Na aba VPC Border, consulte o tráfego entre as VPCs implantadas na Conta A e na Conta B da Alibaba Cloud.
-
Para consultar o log de tráfego de acesso bem-sucedido de BJ-VPC2-ECS2 para BJ-VPC1-ECS1, defina o IP de origem como 10.66.66.94 (BJ-VPC2-ECS2) e o IP de destino como 10.33.33.17 (BJ-VPC1-ECS1).
O acesso bem-sucedido indica que o tráfego entre as duas VPCs na Conta A da Alibaba Cloud é roteado pelo Cloud Firewall. Os resultados da consulta mostram um registro de log de tráfego onde a porta de destino é 22 e a ação é Allow, confirmando que o acesso SSH entre as VPCs está permitido.
-
Para consultar o log de tráfego de acesso bem-sucedido de BJ-VPC3-ECS3 para BJ-VPC4-ECS4, defina o IP de origem como 10.10.10.44 (BJ-VPC3-ECS3) e o IP de destino como 10.10.11.115 (BJ-VPC4-ECS4).
O acesso bem-sucedido indica que o tráfego entre as duas VPCs na Conta B da Alibaba Cloud é roteado pelo Cloud Firewall. Os resultados da consulta mostram dois registros de tráfego ICMP, e a ação para ambos é Allow.
-
-
Na aba VPC Border, consulte logs de tráfego de BJ-VPC1-ECS1 (IP de origem: 10.33.33.17) para BJ-VPC2-ECS2 (IP de destino: 10.66.66.94).
Os logs mostram que o tráfego de BJ-VPC1-ECS1 para BJ-VPC2-ECS2 foi interceptado, indicando que a política de controle de acesso está em vigor e isolando os ativos da empresa. Os resultados da consulta mostram vários registros de tráfego TCP para a porta de destino 80. A ação é Drop e a regra correspondente chama-se Unified account deny policy, confirmando que a política de interceptação no firewall VPC Border está efetiva.
Visualizar prevenção de intrusões para VPC Protection
Faça login no Cloud Firewall console com a Conta A da Alibaba Cloud.
No painel de navegação à esquerda, selecione .
-
Na página IPS, clique na aba VPC Protection e defina as condições de consulta para visualizar informações de prevenção de intrusões.
Os resultados mostram eventos de intrusão para as instâncias ECS, indicando que o Cloud Firewall detecta comunicação insegura entre BJ-VPC1-ECS1 e BJ-VPC2-ECS2 na Conta A da Alibaba Cloud e protege os ativos da empresa. Os resultados da consulta mostram dois eventos de segurança para tráfego de
10.66.66.94(IP de origem) para10.33.33.17(IP de destino). Para esses eventos, o nome do evento é trojan backdoor communication, o nível de risco é High, o tipo de ataque é trojan, a aplicação de ataque é trojan, a fonte de detecção é Basic Protection e as contagens de eventos são 7 e 4.NotaComo já existe uma política de negação configurada para o tráfego de BJ-VPC1-ECS1 para BJ-VPC2-ECS2, o tráfego corresponde à política de controle de acesso e é bloqueado. Portanto, ele não aparece nos logs de prevenção de intrusões.
Clique em Details para visualizar mais detalhes sobre o evento no painel Basic Information.