Configure uma política de controle de acesso do NAT Firewall para restringir o tráfego de saída de uma instância privada a um nome de domínio específico, reduzindo o risco de acesso não autorizado à internet e vazamento de dados.
Cenário
Este tutorial utiliza o seguinte cenário: uma ECS instance com o endereço IP privado 10.10.XX.XX acessa a Internet por meio de um nat gateway. Para garantir a segurança, você configurará uma política que permite à instance acessar apenas o site www.aliyun.com.
Procedimento
Faça login no console do Cloud Firewall.
No painel de navegação à esquerda, selecione .
-
Na página NAT Border, selecione o NAT gateway que deseja configurar e clique em Create Policy.
O Cloud Firewall sincroniza automaticamente os NAT gateways associados à sua conta atual. Selecione o NAT gateway desejado na lista suspensa para prosseguir com a configuração.

-
No painel Create Policy - NAT Border, crie duas políticas: uma política de alta prioridade que permite à instância acessar www.aliyun.com e uma política de baixa prioridade que nega o acesso da instância a todos os outros destinos na internet.
-
Crie uma política que permita à
instanceacessar www.aliyun.com. Utilize as seguintes configurações principais:Source: 10.10.XX.XX/32
Destination Type: Domain Name
Destination: www.aliyun.com
Domain Name Identification Mode: FQDN-based Resolution (Extract Host or SNI Field in Packets)
Protocol Type: TCP
Port: 443/443
Application: HTTPS
Action: Allow
Priority: Highest
-
Crie uma política para negar o acesso da
instancea todos os endereços IP públicos. Defina as seguintes configurações principais:Source: 10.10.XX.XX/32
Destination: 0.0.0.0/0, que representa todos os endereços IP
Protocol Type: ANY
Port: 0/0, que representa todas as portas
Application: ANY
Action: Deny
Priority: Lowest
Após configurar as políticas, certifique-se de que a policy allowing access to www.aliyun.com tenha prioridade maior do que a policy denying access to all Internet destinations.
-
Próximas etapas
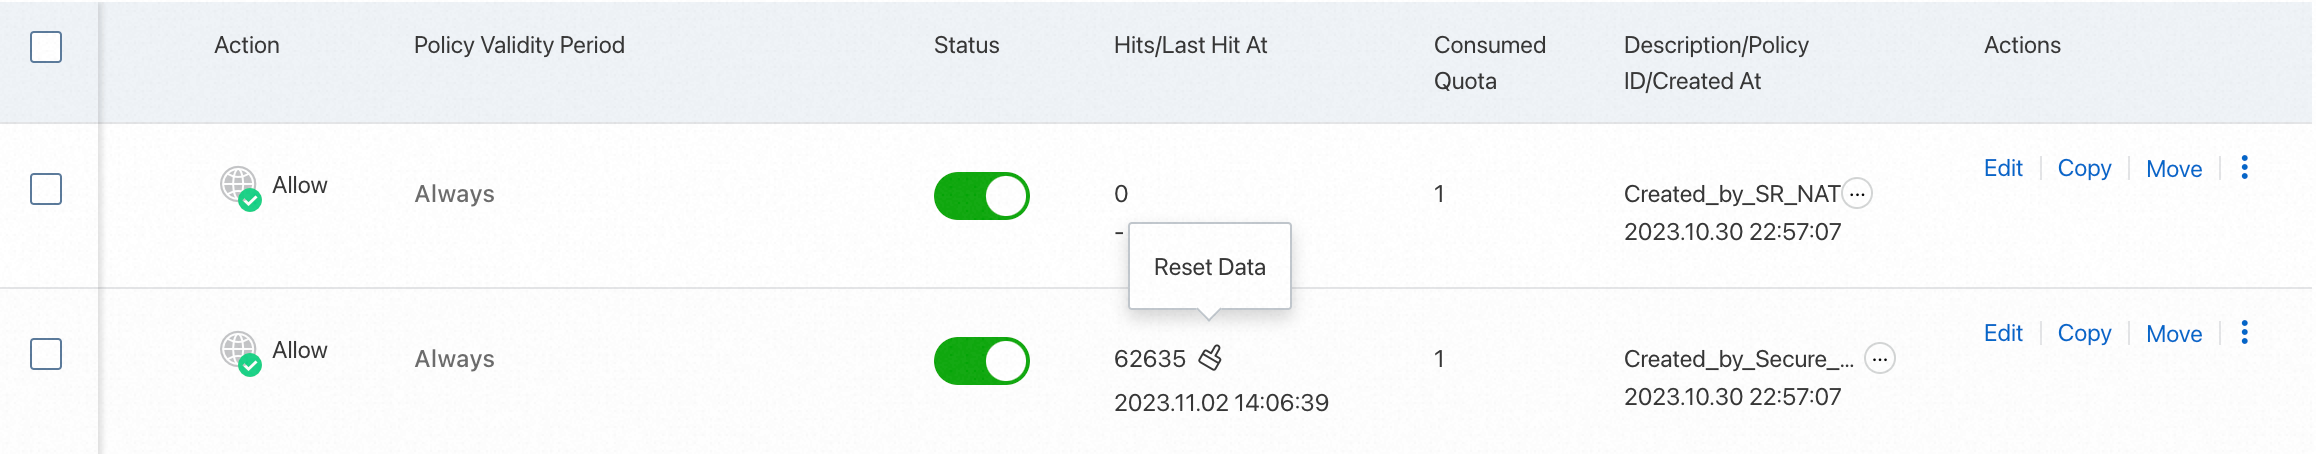
Depois que seus serviços estiverem em execução por um período, visualize a contagem de acertos das políticas de controle de acesso na coluna Hits/Last Hit At da lista de políticas de controle de acesso.
Clique em contagem de acertos para acessar a página Traffic Logs e visualizar os logs de tráfego. Para obter mais informações sobre como visualizar logs de tráfego, consulte Logs de tráfego.
Documentação relacionada
Para instruções detalhadas sobre como configurar
access control policiespara umnat firewall, consulte Configurar políticas de controle de acesso do NAT Border.Para conhecer mais princípios e exemplos de configuração de
access control policies, consulte Exemplos de configuração de políticas de controle de acesso.Para obter mais informações sobre a configuração e o uso de
access control policies, consulte Perguntas frequentes sobre políticas de controle de acesso.