O VPC Firewall inspeciona e controla o tráfego entre instâncias de rede conectadas pela Cloud Enterprise Network (CEN) ou pelo Express Connect. Use uma política de controle de acesso para gerenciar o tráfego, bloquear atividades suspeitas e permitir conexões confiáveis. Este tópico descreve como configurar uma política de controle de acesso para o VPC Firewall.
Pré-requisitos
Um VPC Firewall está ativado. Para mais informações, consulte Configure a VPC Firewall for an Enterprise Edition transit router.
-
Verifique se há cota suficiente para políticas de controle de acesso. Visualize o uso da cota na página . Para entender o cálculo da cota de políticas, consulte Overview of access control policies.
Se a cota de políticas for insuficiente, clique em Increase Quota para adquirir uma Quota for Additional Policy. Para mais informações, consulte Purchase Cloud Firewall.
A seção Security Policies desta página exibe Configured policies, Consumed quota/Quota included in your edition e Additional quota.
Configurar políticas de controle de acesso do VPC Firewall
Ao gerenciar o tráfego entre duas VPCs, configure políticas de negação para tráfego não confiável ou desnecessário e permita o restante (modo lista de bloqueios). Alternativamente, configure políticas de permissão para tráfego confiável ou necessário e negue o restante (modo lista de permissões). Para exemplos de configuração de políticas de controle de acesso do VPC Firewall, consulte Examples of access control policy configurations.
Faça login no console do Cloud Firewall.
No painel de navegação à esquerda, selecione .
-
Na página VPC Border, alterne para a instância de negócios na qual deseja configurar as políticas.

-
Clique em Create Policy, consulte a tabela abaixo, configure os detalhes da política e clique em OK.
Item de configuração
Descrição
Source Type
Origem das conexões de rede. Selecione o tipo de origem de acesso e insira o endereço de origem conforme o tipo escolhido.
Selecione o tipo IP e insira um intervalo de endereços IP. Os intervalos devem usar o formato CIDR padrão, como 192.168.0.0/16. É possível inserir até 2.000 intervalos de endereços separados por vírgulas (,).
Ao inserir vários intervalos de endereços IP, o Cloud Firewall cria automaticamente um catálogo de endereços e solicita a definição de um nome ao salvar a configuração da política.
Selecione o tipo Address Book e referencie um Custom IP Address Book ou um Cloud Asset IP Address Book. Para mais informações, consulte Manage address books.
Destination Type
Destino do tráfego de rede. Selecione o tipo de destino e insira o endereço conforme o tipo escolhido.
Selecione o tipo IP e insira um intervalo de endereços IP. Os intervalos devem usar o formato CIDR padrão, como 192.168.0.0/16. É possível inserir até 2.000 intervalos de endereços separados por vírgulas (,).
Ao inserir vários intervalos de endereços IP, o Cloud Firewall cria automaticamente um catálogo de endereços e solicita a definição de um nome ao salvar a política.
Selecione o tipo Address Book e referencie um IP Address Book ou um Domain Address Book. Para mais informações, consulte Manage address books.
Ao selecionar o tipo Domain Name, escolha o modo de reconhecimento de nome de domínio. Há três modos disponíveis:
FQDN-based Resolution (Extract Host or SNI Field in Packets): Recomendado para gerenciar tráfego dos seguintes sete protocolos: HTTP, HTTPS, SMTP, SMTPS, SSL, POPS e IMAPS.
DNS-based Dynamic Resolution: Indicado para gerenciar tráfego de protocolos diferentes dos sete listados acima (HTTP, HTTPS, SMTP, SMTPS, SSL, POPS e IMAPS).
ImportanteEste modo não oferece suporte a domínios curinga ou catálogos de endereços curinga.
Resolução dinâmica simultânea baseada em FQDN e DNS: Utilize este modo ao gerenciar tráfego dos sete protocolos quando parte ou todo o tráfego não carregar o campo HOST/SNI.
ImportanteEste modo entra em vigor apenas quando o modo estrito do ACL Engine Management está ativado e não oferece suporte a domínios curinga ou catálogos de endereços curinga.
Protocol
Tipo de protocolo da camada de transporte. Configurações suportadas: TCP, UDP, ICMP, ANY. Caso não tenha certeza do protocolo específico, selecione ANY.
Port Type
Defina o tipo de porta de destino e a porta de destino.
Selecione o tipo Port e insira o intervalo de portas. Os intervalos são separados por barras (/), como 22/22 e 80/88. É possível adicionar até 2.000 intervalos de portas, separados por vírgulas (,).
Ao inserir vários intervalos de portas, o Cloud Firewall cria automaticamente um catálogo de endereços de porta e solicita a definição de um nome ao salvar a política.
Para selecionar o tipo Port Address Book, crie previamente um catálogo de endereços de porta. Para mais informações, consulte Manage address books.
Application
Defina o tipo de aplicação do tráfego de acesso. É possível selecionar vários tipos de aplicação.
Protocol ao selecionar TCP:
Destination Type ao selecionar IP ou Address Book de IP: Todas as aplicações podem ser selecionadas.
Destination Type ao selecionar Domain Name ou Address Book de nome de domínio:
Domain Name Identification Mode ao selecionar FQDN-based Resolution (Extract Host or SNI Field in Packets): Apenas aplicações como HTTP, HTTPS, SMTP, SMTPS, SSL, POPS e IMAPS podem ser selecionadas.
Domain Name Identification Mode ao selecionar DNS-based Dynamic Resolution: Todas as aplicações podem ser selecionadas.
Protocol ao selecionar UDP: O tipo de aplicação suporta ANY e DNS.
Protocol ao selecionar ICMP ou ANY: O tipo de aplicação só pode ser ANY.
NotaA identificação de aplicações baseia-se nas características dos pacotes (a identificação do protocolo não depende de portas). Se a identificação da aplicação falhar, o tráfego da sessão será permitido. Para bloquear tráfego de tipos de aplicação desconhecidos, recomenda-se ativar o modo estrito para o firewall de Internet. Para mais informações, consulte Introduction to modes of the access control engine.
Action
Especifique a ação para o tráfego correspondente a esta política.
Allow: Permite o tráfego.
Drop: Bloqueia o tráfego sem enviar notificações.
Monitor: Neste modo, o tráfego é permitido por padrão. Filtre e observe esse tráfego usando os campos relevantes nos Logs de Tráfego. Após um período de observação, ajuste para Allow ou Deny.
Policy Priority
Prioridade da política. Valor padrão: Lowest, indicando a menor prioridade.
Highest: A política de controle de acesso entra em vigor com a maior prioridade.
Lowest: A política de controle de acesso entra em vigor com a menor prioridade.
Custom: Personalize a prioridade. Mínimo: 1, Máximo: 50. Quanto menor o número, maior a prioridade.
Policy Validity Period
Defina o período de validade da política. A política só corresponde ao tráfego dentro desse período.
Always
Single Time Range: Selecione um período único.
Recurrence Cycle: Selecione um período recorrente e datas de vigência.
NotaO horário de início da data de vigência deve ser anterior ao horário de término. A política leva de 3 a 5 minutos para entrar em vigor.
Ao selecionar Indefinite Recurrence, o horário de término é definido automaticamente para 31 de dezembro de 2099.
FAQ relacionado: Does a policy take effect if the recurrence cycle spans multiple days?
Status
Especifique se a política deve ser ativada. Apenas políticas ativadas entram em vigor.
Description
Insira uma descrição para a política para facilitar a identificação de sua finalidade.
Visualizar estatísticas de acertos de política
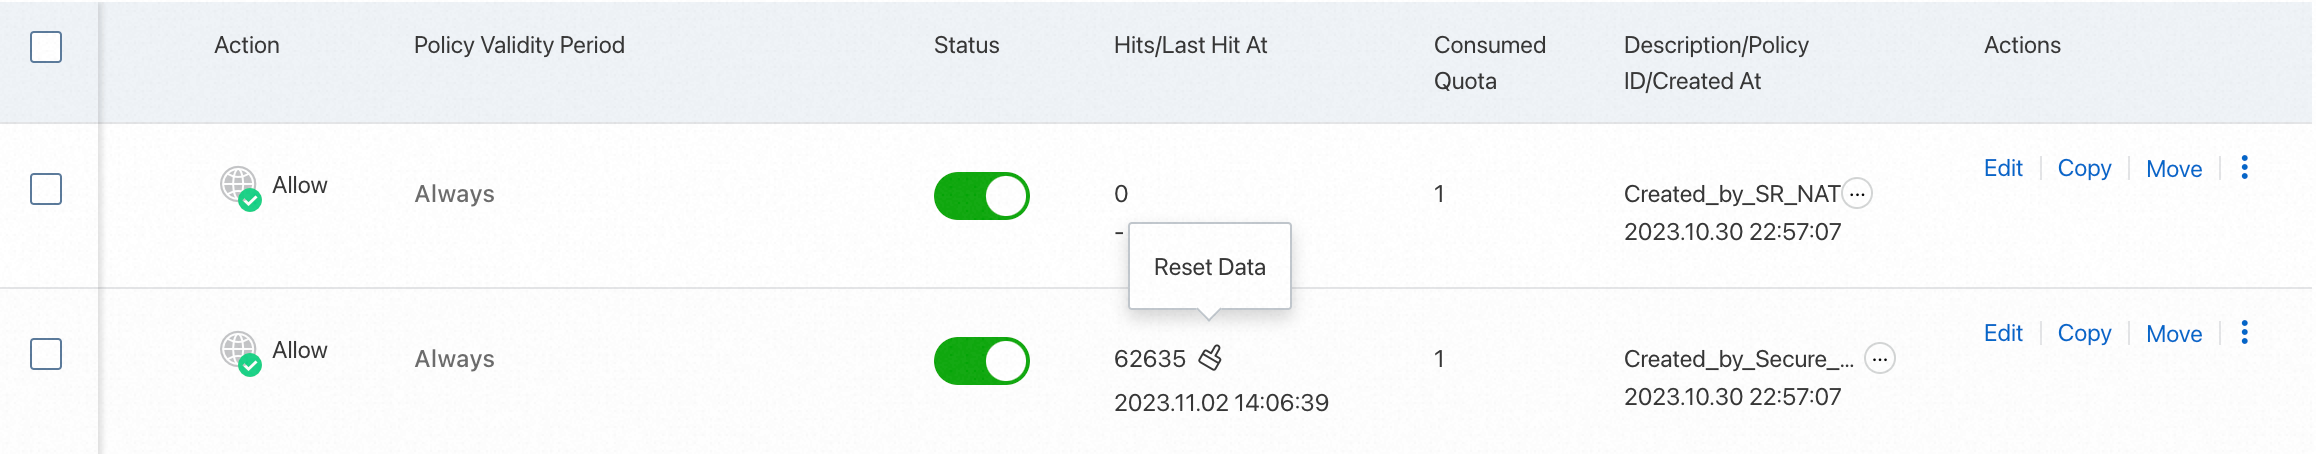
Após a execução dos serviços por um período, visualize a contagem de acertos das políticas de controle de acesso na coluna Hits/Last Hit At da lista de políticas de controle de acesso.
Clique na contagem de acertos para acessar a página Traffic Logs e visualizar os logs de tráfego. Para obter informações sobre como visualizar logs de tráfego, consulte Traffic Logs.
Operações relacionadas
A prioridade da política pode ser definida com um valor de 1 a N, onde N é o número total de políticas de controle de acesso configuradas. Um valor menor indica uma prioridade maior. Ao alterar a prioridade de uma política, as políticas subsequentes são reordenadas automaticamente em sequência.
A prioridade de uma política de controle de acesso pode ser definida com um valor de 1 a N, onde N representa o total atual de políticas configuradas. Valores menores correspondem a prioridades mais altas. Quando a prioridade de uma política é modificada, as prioridades das demais políticas são ajustadas automaticamente para manter uma sequência consecutiva.
Se você excluir uma política, o tráfego controlado por ela deixará de estar sujeito ao controle de acesso do Cloud Firewall. Exclua com cautela.
Documentos relacionados
Para mais informações sobre os princípios de configuração de políticas de controle de acesso, consulte Access control policy configuration examples.
Para mais detalhes sobre o funcionamento das políticas de controle de acesso, consulte Access control policy overview.
Para visualizar e gerenciar itens como catálogos de endereços IP, catálogos de endereços de porta e catálogos de nomes de domínio nas políticas de controle de acesso, consulte Address book.
Para respostas a perguntas frequentes sobre a configuração e o uso de políticas de controle de acesso, consulte Access control policy FAQ.