As melhores práticas de estabilidade de recursos no Cloud Config ajudam você a identificar riscos de configuração que afetam a continuidade e a confiabilidade dos seus recursos em cloud. Um pacote de conformidade é um conjunto predefinido de regras que o Cloud Config executa nos seus recursos para verificar se as configurações seguem as melhores práticas estabelecidas. Este tópico explica o contexto e o fluxo de trabalho das verificações de estabilidade de recursos e descreve as regras padrão incluídas no pacote de conformidade.
Contexto
O gerenciamento de riscos é uma prioridade máxima para clientes de cloud. Muitas empresas escolhem a Alibaba Cloud para melhorar a continuidade dos negócios, aproveitando a alta disponibilidade da plataforma. Identificar riscos de configuração de recursos em cloud de forma eficiente e abrangente é fundamental para manter essa continuidade.
O estudo de caso a seguir ilustra uma falha de sistema causada por configuração inadequada de recursos em cloud:
Uma empresa executava um sistema principal em uma instância ApsaraDB RDS Basic Edition, projetada para ambientes de teste. O sistema funcionava sem problemas durante períodos de baixo tráfego, o que mascarava o problema de configuração subjacente. Durante uma grande promoção, o volume de negócios aumentou de duas a três vezes e o volume de processamento de dados em tempo real cresceu mais de 10 vezes. A instância de banco de dados apresentou resposta lenta, o que interrompeu as operações normais. A causa raiz foi identificada como uma configuração inadequada da instância de banco de dados. O problema foi resolvido após a atualização das especificações da instância.
Como funciona
O Cloud Config realiza verificações estáticas de conformidade de configuração nos seus recursos principais, incluindo computação, banco de dados, armazenamento, rede, balanceamento de carga e segurança. Quando detecta configurações não conformes, o Cloud Config gera um relatório. Você pode baixar esse relatório e corrigir os problemas, por exemplo, atualizando especificações de instâncias ou ajustando configurações.
Configurações estáticas são itens de configuração de recursos em cloud, como especificações de instância e zonas de implantação.
A figura a seguir mostra o fluxo de trabalho do cenário de melhores práticas de estabilidade de recursos. 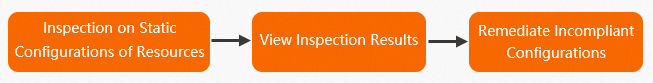
Regras padrão
O pacote de conformidade inclui 85 regras padrão. As seções a seguir agrupam essas regras por service da Alibaba Cloud. Cada regra verifica um item de configuração específico e relata se o recurso está conforme ou não conforme.
|
Service |
Número de regras |
|
ApsaraDB RDS |
10 |
|
ApsaraDB for Redis |
10 |
|
ApsaraDB for MongoDB |
7 |
|
PolarDB |
8 |
|
NAT Gateway |
2 |
|
SLB |
6 |
|
ALB |
3 |
|
CEN |
2 |
|
ECS |
9 |
|
CDN |
2 |
|
Message Queue for Apache Kafka |
1 |
|
RocketMQ |
1 |
|
Elasticsearch |
6 |
|
OSS |
3 |
|
ACK |
3 |
|
EIP |
2 |
|
AnalyticDB for MySQL |
3 |
|
ECI |
1 |
|
Bastionhost |
1 |
|
Anti-DDoS |
1 |
|
Internet Shared Bandwidth |
1 |
|
Planos de largura de banda do CEN |
1 |
|
PolarDB-X |
2 |
ApsaraDB RDS
|
Nome da regra |
Descrição da regra |
|
Sem o backup de log ativado, não é possível recuperar dados quando os logs binários locais são perdidos. A instância ApsaraDB RDS é considerada conforme quando o backup de log está ativado. |
|
|
A instância ApsaraDB RDS é considerada conforme quando utiliza uma especificação de instância dedicada. |
|
|
Retenção de log de auditoria SQL de instâncias ApsaraDB RDS atende ao requisito especificado |
Uma instância ApsaraDB RDS MySQL é considerada conforme quando a auditoria SQL está ativada e o período de retenção de log é maior ou igual ao valor especificado. Valor padrão: 180 dias. |
|
A conformidade é atingida quando a instância ApsaraDB RDS utiliza implantação multinó. |
|
|
Desativar acesso à rede pública para instâncias ApsaraDB RDS |
A instância é considerada conforme quando nenhum endpoint de acesso à rede pública está configurado. Recomendamos não configurar Acesso Direto à Internet para instâncias ApsaraDB RDS em ambientes de produção, pois isso as expõe a ataques. |
|
Definir uma janela de manutenção adequada para instâncias ApsaraDB RDS |
A instância ApsaraDB RDS é considerada conforme quando sua janela de manutenção está dentro de um dos intervalos de tempo especificados pelo parâmetro. Janelas de manutenção sobrepostas ao horário de pico podem afetar seus negócios. |
|
Ativar proteção contra exclusão para instâncias ApsaraDB RDS |
A instância ApsaraDB RDS é considerada conforme quando a proteção contra exclusão está ativada. Esta regra não se aplica a instâncias por assinatura; tais instâncias são consideradas não aplicáveis. |
|
Configurar lista de permissões de segurança adequada para instâncias ApsaraDB RDS |
A instância é considerada conforme quando possui uma lista de permissões de segurança configurada que não contém 0.0.0.0/0. |
|
A conformidade é atingida quando a instância ApsaraDB RDS utiliza a série especificada pelo parâmetro. Valor padrão: edição cluster ou edição de alta disponibilidade. |
|
|
Verificar expiração de endpoint de instâncias ApsaraDB RDS por assinatura |
Para recursos por assinatura, renove antecipadamente para evitar interrupções de service causadas por problemas de pagamento. A instância pré-paga é considerada conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento da verificação. Valor padrão: 30 dias. Esta regra não se aplica a instâncias de pagamento conforme o uso; tais instâncias são consideradas não aplicáveis. |
ApsaraDB for Redis
|
Nome da regra |
Descrição da regra |
|
Verificar expiração de endpoint de instâncias ApsaraDB for Redis por assinatura |
A instância ApsaraDB for Redis pré-paga é considerada conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento da verificação. Valor padrão: 30 dias. Instâncias com renovação automática ativada também são consideradas conformes. Esta regra não se aplica a instâncias de pagamento conforme o uso; tais instâncias são consideradas não aplicáveis. |
|
Definir janela de backup adequada para instâncias ApsaraDB for Redis |
A instância ApsaraDB for Redis é considerada conforme quando sua janela de backup automático está dentro de um dos intervalos de tempo especificados pelo parâmetro. Janelas de backup sobrepostas ao horário de pico podem afetar seus negócios. |
|
Não definir lista de permissões de IP de instâncias ApsaraDB for Redis como 0.0.0.0/0 |
A conformidade é atingida quando a lista de permissões de IP da instância ApsaraDB for Redis não está definida como 0.0.0.0/0. |
|
Desativar comandos de alto risco para instâncias ApsaraDB for Redis |
A instância ApsaraDB for Redis é considerada conforme quando os comandos de alto risco estão desativados. |
|
A instância é considerada conforme quando seu tipo de arquitetura é edição cluster. |
|
|
A conformidade é atingida quando a instância ApsaraDB for Redis é Enterprise Edition. |
|
|
Atualizar instâncias ApsaraDB for Redis para a versão secundária mais recente |
A instância ApsaraDB for Redis é considerada conforme quando está atualizada para a versão secundária mais recente. |
|
Ativar proteção contra liberação para instâncias ApsaraDB for Redis |
A conformidade é atingida quando a proteção contra liberação está ativada na instância ApsaraDB for Redis. |
|
Ativar backup incremental para instâncias ApsaraDB for Redis |
A instância ApsaraDB for Redis é considerada conforme quando o backup incremental está ativado. Esta regra aplica-se apenas a instâncias Tair; instâncias não-Tair são consideradas não aplicáveis. |
|
A instância ApsaraDB for Redis é considerada conforme quando utiliza implantação multinó. |
ApsaraDB for MongoDB
|
Nome da regra |
Descrição da regra |
|
Verificar expiração de endpoint de clusters ApsaraDB for MongoDB por assinatura |
O cluster ApsaraDB for MongoDB por assinatura é considerado conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento da verificação. Valor padrão: 30 dias. Clusters com renovação automática ativada também são considerados conformes. |
|
A instância ApsaraDB for MongoDB é considerada conforme quando o backup de log está ativado. |
|
|
Usar instâncias ApsaraDB for MongoDB dedicadas ou exclusivas |
A conformidade é atingida quando a instância ApsaraDB for MongoDB não utiliza especificação compartilhada. |
|
Não definir lista de permissões de IP de instâncias ApsaraDB for MongoDB como 0.0.0.0/0 |
A instância ApsaraDB for MongoDB é considerada conforme quando sua lista de permissões de IP não está definida como 0.0.0.0/0. |
|
Usar implantação multinó para instâncias ApsaraDB for MongoDB |
A conformidade é atingida quando a instância ApsaraDB for MongoDB utiliza implantação multinó. |
|
Ativar proteção contra liberação para instâncias ApsaraDB for MongoDB |
A instância ApsaraDB for MongoDB é considerada conforme quando a proteção contra liberação está ativada. |
|
A conformidade é atingida quando a instância ApsaraDB for MongoDB utiliza implantação multinó. |
PolarDB
|
Nome da regra |
Descrição da regra |
|
Verificar expiração de endpoint de clusters PolarDB por assinatura |
Para recursos por assinatura, renove antecipadamente para evitar interrupções de service causadas por problemas de pagamento. A instância pré-paga é considerada conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento da verificação. Valor padrão: 30 dias. Instâncias com renovação automática ativada também são consideradas conformes. Esta regra não se aplica a instâncias de pagamento conforme o uso; tais instâncias são consideradas não aplicáveis. |
|
A instância é considerada conforme quando a edição do PolarDB é edição cluster ou edição cluster multi-master. Tenha cautela ao usar bancos de dados de nó único, pois a recuperação de falhas é lenta. |
|
|
O cluster PolarDB é considerado conforme quando sua janela de manutenção está dentro de um dos intervalos de tempo especificados pelo parâmetro. Janelas de manutenção sobrepostas ao horário de pico podem afetar seus negócios. |
|
|
Não definir lista de permissões de IP de instâncias PolarDB como 0.0.0.0/0 |
A conformidade é atingida quando a lista de permissões de IP da instância PolarDB não está definida como 0.0.0.0/0. |
|
O cluster PolarDB é considerado conforme quando a proteção contra exclusão está ativada. |
|
|
Status da versão secundária do banco de dados PolarDB é estável |
O cluster é considerado conforme quando o status atual da versão secundária do banco de dados do cluster PolarDB é |
|
A conformidade é atingida quando o cluster standby ativo está habilitado no cluster PolarDB e os dados estão distribuídos em múltiplas zonas. |
|
|
Retenção de backup secundário de clusters PolarDB atende ao requisito especificado |
O cluster PolarDB é considerado conforme quando o período de retenção de backup nível dois é maior ou igual ao número de dias especificado. Valor padrão: 30 dias. O cluster é considerado não conforme quando o backup nível dois não está ativado ou o período de retenção é inferior ao número de dias especificado. |
NAT Gateway
|
Nome da regra |
Descrição da regra |
|
O gateway NAT é considerado conforme quando suas entradas SNAT e DNAT não utilizam o mesmo EIP. Esta regra não se aplica a gateways NAT VPC; tais gateways são considerados não aplicáveis. |
|
|
A conformidade é atingida quando múltiplos EIPs vinculados à entrada SNAT do gateway NAT estão adicionados a uma instância Internet Shared Bandwidth ou possuem a mesma configuração de pico de largura de banda. Esta regra não se aplica a gateways NAT VPC; tais gateways são considerados não aplicáveis. |
SLB
|
Nome da regra |
Descrição da regra |
|
Ativar verificações de integridade para todos os listeners do SLB |
A instância SLB é considerada conforme quando as verificações de integridade estão ativadas para todos os listeners em execução. |
|
Verificar expiração de endpoint de instâncias SLB por assinatura |
Para recursos por assinatura, renove antecipadamente para evitar interrupções de service causadas por problemas de pagamento. A instância pré-paga é considerada conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento da verificação. Valor padrão: 30 dias. Instâncias com renovação automática ativada também são consideradas conformes. Esta regra não se aplica a instâncias de pagamento conforme o uso; tais instâncias são consideradas não aplicáveis. |
|
A conformidade é atingida quando a proteção contra liberação está ativada na instância SLB. |
|
|
A instância SLB é considerada conforme quando sua especificação consta na lista especificada. Recomendamos usar instâncias SLB que atendam aos requisitos de desempenho. Tenha cautela ao usar instâncias de desempenho compartilhado que não garantem métricas de desempenho. |
|
|
A instância SLB é considerada conforme quando utiliza implantação multinó. |
|
|
Usar instâncias SLB multizona e configurar recursos de múltiplas zonas em grupos de servidores |
A conformidade é atingida quando a instância SLB utiliza implantação multinó e os grupos de servidores usados por todos os listeners possuem recursos adicionados de múltiplas zonas. |
ALB
|
Nome da regra |
Descrição da regra |
|
Ativar verificações de integridade para todos os listeners e regras de encaminhamento do ALB |
A instância ALB é considerada conforme quando as verificações de integridade estão configuradas para todos os listeners e regras de encaminhamento. |
|
A conformidade é atingida quando a regra de encaminhamento padrão associada a cada listener da instância ALB possui pelo menos o número de servidores backend especificado pelo parâmetro. Valor padrão: pelo menos um servidor é considerado conforme. |
|
|
A proteção contra exclusão evita que instâncias sejam liberadas acidentalmente. A instância é considerada conforme quando essa proteção está ativada. |
CEN
|
Nome da regra |
Descrição da regra |
|
Largura de banda de conexão inter-região de instâncias CEN atende ao requisito especificado |
A instância Cloud Enterprise Network (CEN) é considerada conforme quando a largura de banda alocada para todas as conexões inter-região é maior que o valor especificado pelo parâmetro. Valor padrão: 1 Mbps. |
|
Ativar verificações de integridade para todas as conexões VBR em instâncias CEN |
A conformidade é atingida quando as verificações de integridade estão configuradas para todos os VBRs associados à instância Cloud Enterprise Network (CEN). |
ECS
|
Nome da regra |
Descrição da regra |
|
Sem faixas de endereços IP duplicadas entre vSwitches na mesma região |
A configuração é considerada conforme quando não existem faixas de endereços IP duplicadas entre vSwitches na mesma região. |
|
A instância ECS é considerada conforme quando seu status não é Stopped. |
|
|
Verificar expiração de endpoint de instâncias ECS por assinatura |
Para recursos por assinatura, renove antecipadamente para evitar interrupções de service causadas por problemas de pagamento. A instância pré-paga é considerada conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento da verificação. Valor padrão: 30 dias. Instâncias com renovação automática ativada também são consideradas conformes. Esta regra não se aplica a instâncias de pagamento conforme o uso; tais instâncias são consideradas não aplicáveis. |
|
Definir horários adequados para criação em políticas automáticas de snapshot |
A política é considerada conforme quando os horários de criação de snapshot na política automática estão dentro do intervalo de tempo especificado pelo parâmetro. A criação de snapshots pode reduzir temporariamente o desempenho de I/O do block storage, geralmente em menos de 10%, com breves desacelerações instantâneas. Recomendamos selecionar horários fora do pico de negócios. |
|
A configuração é considerada conforme quando o bloco CIDR de entrada do grupo de segurança está definido como 0.0.0.0/0 e a faixa de portas do protocolo especificado não contém as portas de risco definidas. Se o bloco CIDR de entrada não estiver definido como 0.0.0.0/0, a configuração é considerada conforme mesmo que a faixa de portas contenha as portas de risco especificadas. A configuração também é considerada conforme quando as portas de risco detectadas forem negadas por uma política de autorização de prioridade mais alta. Esta regra não se aplica a grupos de segurança usados por produtos cloud ou fornecedores virtuais; tais grupos são considerados não aplicáveis. |
|
|
A instância ECS é considerada conforme quando não utiliza as famílias de instâncias especificadas pelo parâmetro. Valor padrão: famílias de instâncias descontinuadas ou compartilhadas. |
|
|
Usar versões específicas de sistema operacional para instâncias ECS |
Empresas podem padronizar versões de SO dentro da organização e exigir que todos os hosts de produção executem uma versão unificada de sistema operacional. Sistemas operacionais que não recebem mais manutenção do fornecedor devem ser atualizados tempestivamente para prevenir vulnerabilidades de segurança. A instância é considerada conforme quando o nome em inglês do sistema operacional usado pela instância ECS consta na lista de permissões especificada ou não consta na lista de bloqueios especificada. |
|
A conformidade é atingida quando a proteção contra liberação está ativada na instância ECS. |
|
|
Configurar políticas automáticas de snapshot para discos ECS |
O disco ECS é considerado conforme quando possui uma política automática de snapshot configurada. |
CDN
|
Nome da regra |
Descrição da regra |
|
A configuração é considerada conforme quando o cache CDN e o TTL estão configurados para o domínio. |
|
|
Configuração consistente de origem para domínios CDN com origem OSS |
A conformidade é atingida quando o nome de domínio de origem de um domínio CDN está definido como um nome de domínio OSS e o tipo de origem está definido como OSS. |
Message Queue for Apache Kafka
|
Nome da regra |
Descrição da regra |
|
A instância Message Queue for Apache Kafka é considerada conforme quando sua lista de permissões de IP público não está configurada para permitir acesso de todos os IPs. |
RocketMQ
|
Nome da regra |
Descrição da regra |
|
A instância RocketMQ é considerada conforme quando é Platinum Edition. |
Elasticsearch
|
Nome da regra |
Descrição da regra |
|
Desativar acesso à rede pública ou restringir acesso por IP para instâncias Elasticsearch |
A instância Elasticsearch é considerada conforme quando o acesso à rede pública está desativado ou a lista de permissões não permite acesso de todos os IPs. |
|
Desativar acesso público à rede para Kibana em instâncias Elasticsearch |
A conformidade é atingida quando o acesso público à rede para Kibana está desativado na instância Elasticsearch ou a lista de permissões não permite acesso de todos os IPs. |
|
Não usar especificações descontinuadas de instâncias Elasticsearch |
A instância Elasticsearch é considerada conforme quando não utiliza as especificações indicadas pelo parâmetro. |
|
A conformidade é atingida quando a versão da instância Elasticsearch não está no intervalo de versões descontinuadas especificado pelo parâmetro. |
|
|
A instância Elasticsearch é considerada conforme quando o backup automático está ativado. |
|
|
A conformidade é atingida quando a instância Elasticsearch utiliza implantação multinó. |
OSS
|
Nome da regra |
Descrição da regra |
|
Dados sobrescritos ou excluídos não podem ser recuperados sem o versionamento ativado. O bucket OSS é considerado conforme quando o versionamento está ativado. |
|
|
A conformidade é atingida quando a política ACL do bucket OSS proíbe acesso público de leitura/gravação. |
|
|
Sem o armazenamento redundante por zona (ZRS) ativado, o OSS não consegue fornecer services consistentes quando um data center fica indisponível, o que afeta os objetivos de recuperação de dados. O bucket OSS é considerado conforme quando o ZRS está ativado. |
ACK
|
Nome da regra |
Descrição da regra |
|
O cluster ACK é considerado conforme quando é um cluster gerenciado Pro. Esta regra não se aplica a clusters não gerenciados; tais clusters são considerados não aplicáveis. |
|
|
A conformidade é atingida quando o cluster ACK está atualizado para a versão mais recente. |
|
|
O cluster ACK é considerado conforme quando a proteção contra liberação está ativada. |
EIP
|
Nome da regra |
Descrição da regra |
|
Ativar proteção contra exclusão para elastic IP addresses (EIPs) |
O EIP é considerado conforme quando a proteção contra exclusão está ativada para os elastic IP addresses (EIPs). Esta regra não se aplica a EIPs criados por contas de service ou EIPs pré-pagos; tais EIPs são considerados não aplicáveis. |
|
Verificar expiração de endpoint de elastic IP addresses (EIPs) por assinatura |
Os elastic IP addresses (EIPs) são considerados conformes quando sua data de expiração ultrapassa o intervalo de tempo especificado pelo parâmetro a partir do momento atual. Valor padrão: 30 dias. Esta regra não se aplica a recursos de pagamento conforme o uso; tais recursos são considerados não aplicáveis. |
AnalyticDB for MySQL
|
Nome da regra |
Descrição da regra |
|
Definir janela de manutenção adequada para clusters AnalyticDB for MySQL |
O cluster AnalyticDB for MySQL é considerado conforme quando sua janela de manutenção está dentro de um dos intervalos de tempo especificados pelo parâmetro. |
|
A conformidade é atingida quando o backup de log está ativado para o cluster AnalyticDB for MySQL. |
|
|
Verificar expiração de endpoint de instâncias AnalyticDB for MySQL Data Warehouse Edition |
A instância AnalyticDB for MySQL Data Warehouse Edition é considerada conforme quando sua data de expiração ultrapassa o intervalo de tempo especificado pelo parâmetro a partir do momento atual. Valor padrão: 30 dias. Instâncias com renovação automática ativada também são consideradas conformes. Esta regra aplica-se apenas a recursos por assinatura; instâncias de pagamento conforme o uso são consideradas não aplicáveis. |
ECI
|
Nome da regra |
Descrição da regra |
|
Montar volumes de dados em grupos de contêineres elásticos ECI |
O grupo de contêineres Elastic Container Instance (ECI) é considerado conforme quando volumes de dados estão montados. |
Bastionhost
|
Nome da regra |
Descrição da regra |
|
A instância Bastionhost é considerada conforme quando sua data de expiração ultrapassa o intervalo de tempo especificado pelo parâmetro a partir do momento atual. Valor padrão: 30 dias. |
Anti-DDoS
|
Nome da regra |
Descrição da regra |
|
A instância Anti-DDoS é considerada conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento atual. Valor padrão: 30 dias. |
Internet Shared Bandwidth
|
Nome da regra |
Descrição da regra |
|
Verificar expiração de endpoint de instâncias Internet Shared Bandwidth |
A instância Internet Shared Bandwidth é considerada conforme quando sua data de expiração ultrapassa o intervalo de tempo especificado pelo parâmetro a partir do momento atual. Valor padrão: 30 dias. |
Planos de largura de banda do CEN
|
Nome da regra |
Descrição da regra |
|
Verificar expiração de endpoint de planos de largura de banda do CEN |
O plano de largura de banda do Cloud Enterprise Network (CEN) é considerado conforme quando sua data de expiração ultrapassa o intervalo de tempo especificado pelo parâmetro a partir do momento atual. Valor padrão: 30 dias. |
PolarDB-X
|
Nome da regra |
Descrição da regra |
|
A instância PolarDB-X 1.0 é considerada conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento atual. Valor padrão: 30 dias. Esta regra aplica-se apenas a recursos por assinatura; instâncias de pagamento conforme o uso são consideradas não aplicáveis. |
|
|
A instância PolarDB-X 2.0 é considerada conforme quando sua data de expiração ultrapassa o número de dias especificado a partir do momento atual. Valor padrão: 30 dias. Esta regra aplica-se apenas a recursos por assinatura; instâncias de pagamento conforme o uso são consideradas não aplicáveis. |