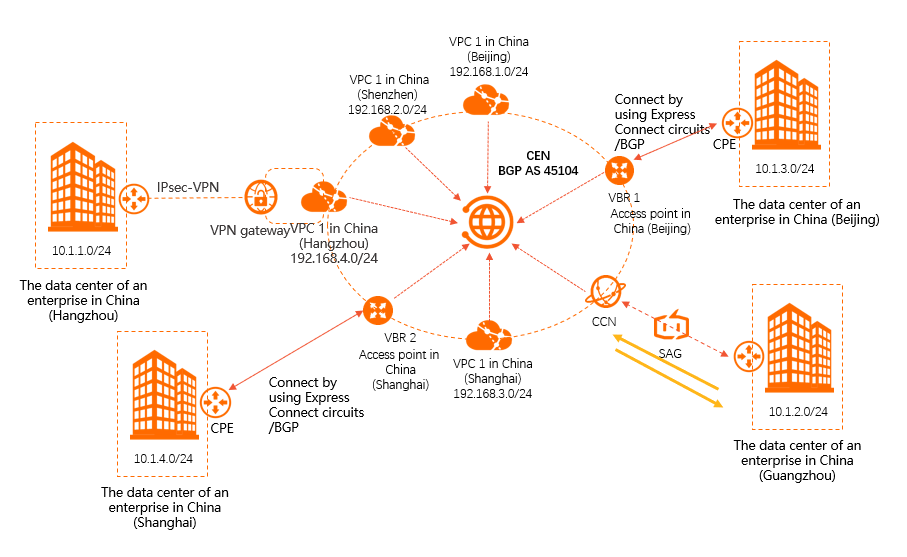
A Cloud Enterprise Network (CEN) permite conectar data centers à Alibaba Cloud usando diferentes métodos de conexão — circuitos do Express Connect, gateways de VPN ou instâncias do Smart Access Gateway (SAG) — e unificá-los em uma única instância CEN. Este tópico apresenta uma arquitetura de referência na qual quatro data centers empresariais em diferentes regiões utilizam três métodos de conexão distintos para estabelecer conectividade full-mesh com quatro VPCs.
Escolha um método de conexão
Selecione o método de conexão adequado aos requisitos de cada site antes de começar:
|
Método de conexão |
Mais indicado para |
Característica principal |
|
Circuitos do Express Connect |
Data centers com alta largura de banda e sensíveis a latência |
Conexão física dedicada; troca de rotas BGP com roteadores de borda virtual (VBRs) |
|
Gateway de VPN |
Data centers com acesso padrão à internet |
Túnel IPsec-VPN pela internet pública; menor custo |
|
Smart Access Gateway (SAG) |
Filiais e sites de borda leves |
Dispositivo SD-WAN; rotas gerenciadas via Cloud Connect Network (CCN) |
Os três métodos se conectam à mesma instância CEN, permitindo que as instâncias de rede em diferentes métodos de conexão se comuniquem entre si por meio da propagação de rotas do CEN.
Topologia de rede
O exemplo a seguir utiliza quatro data centers e quatro Virtual Private Clouds (VPCs) distribuídos em cinco regiões:
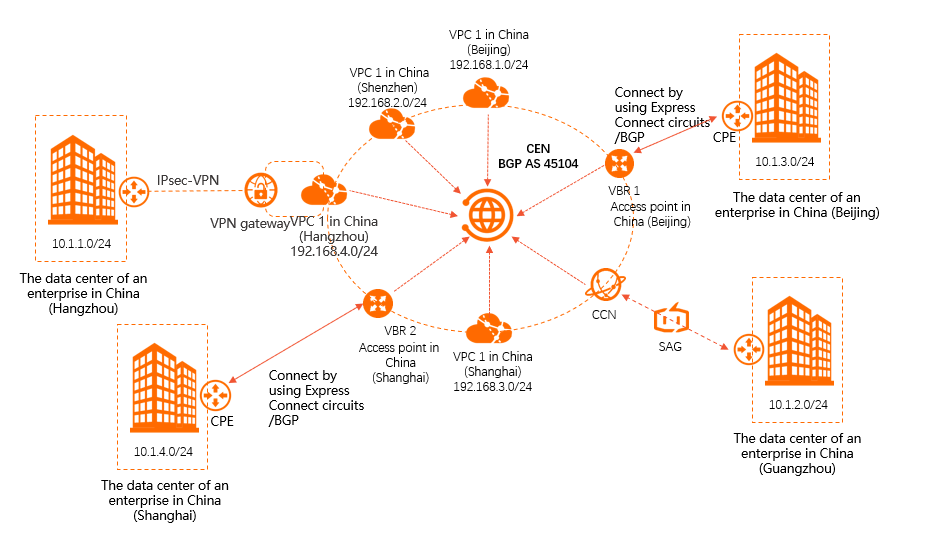
Data centers e seus métodos de conexão:
Data center na China (Pequim) — Circuito do Express Connect — VBR conectado ao CEN
Data center na China (Xangai) — Circuito do Express Connect — VBR conectado ao CEN
Data center na China (Hangzhou) — Gateway de VPN — VPC na China (Hangzhou) conectada ao CEN
Data center na China (Guangzhou) — Instância SAG — Instância CCN conectada ao CEN
VPCs conectadas diretamente ao CEN:
VPC na China (Pequim)
VPC na China (Xangai)
VPC na China (Hangzhou)
VPC na China (Shenzhen)
Pré-requisitos
Antes de iniciar, verifique se você possui:
Uma instância CEN
Blocos CIDR planejados para todas as redes, sem sobreposição de intervalos (consulte a seção Sub-redes abaixo)
Circuitos do Express Connect provisionados para os data centers de Pequim e Xangai
Um gateway de VPN criado para a VPC na China (Hangzhou)
Uma instância SAG implantada no data center da China (Guangzhou)
Sub-redes
Todos os blocos CIDR não devem ter sobreposição. Este exemplo utiliza o seguinte plano de endereçamento:
|
Rede |
Bloco CIDR |
|
Data center na China (Hangzhou) |
10.1.1.0/24 |
|
Data center na China (Guangzhou) |
10.1.2.0/24 |
|
Data center na China (Pequim) |
10.1.3.0/24 |
|
Data center na China (Xangai) |
10.1.4.0/24 |
|
VPC na China (Pequim) |
192.168.1.0/24 |
|
VPC na China (Shenzhen) |
192.168.2.0/24 |
|
VPC na China (Xangai) |
192.168.3.0/24 |
|
VPC na China (Hangzhou) |
192.168.4.0/24 |
Conecte os data centers de Pequim e Xangai usando circuitos do Express Connect
Os circuitos do Express Connect usam o Border Gateway Protocol (BGP) para trocar rotas entre o equipamento local do cliente (CPE) no data center e o VBR no lado da Alibaba Cloud.
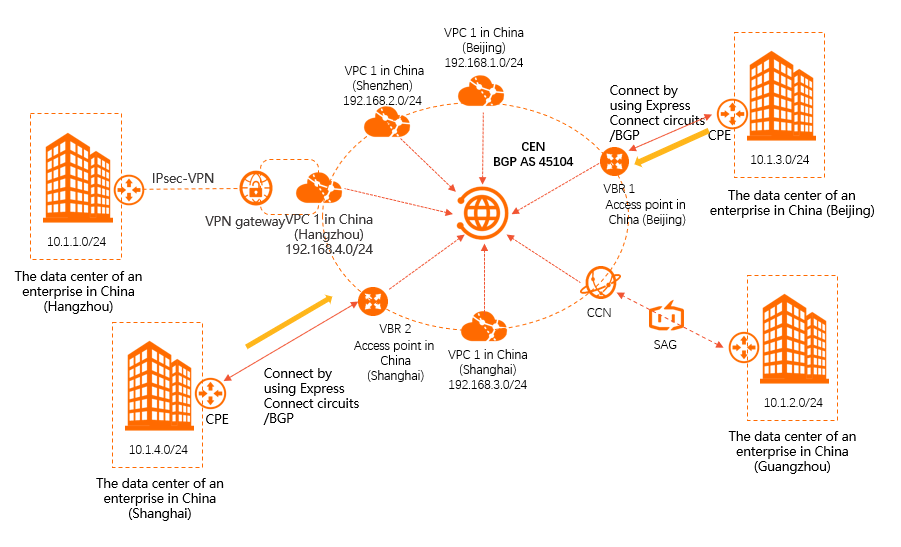
Recursos envolvidos:
Dois circuitos do Express Connect (um por data center)
Dois VBRs (um por circuito), ambos conectados à instância CEN
Etapas:
Configure o peering BGP entre o CPE de cada data center e seu VBR correspondente. Para mais detalhes, consulte Configurar BGP.
-
Em cada CPE, configure a sessão BGP para anunciar o bloco CIDR do data center ao VBR. Após o estabelecimento da sessão BGP, o CPE e o VBR aprendem as rotas um do outro automaticamente.
Parâmetro
CPE na China (Pequim)
CPE na China (Xangai)
ASN BGP local
A
B
ASN BGP do par
45104
45104
Rede
10.1.3.0/24
10.1.4.0/24
Conecte ambos os VBRs à instância CEN. O CEN então propaga as rotas do data center (aprendidas via BGP) para todas as outras instâncias de rede conectadas.
Tabela de rotas resultante — CPE na China (Pequim):
|
Bloco CIDR de destino |
Próximo salto |
Tipo de rota |
|
10.1.1.0/24 |
Par BGP: VBR na China (Pequim) |
Rota BGP |
|
10.1.2.0/24 |
Par BGP: VBR na China (Pequim) |
Rota BGP |
|
10.1.4.0/24 |
Par BGP: VBR na China (Pequim) |
Rota BGP |
|
192.168.1.0/24 |
Par BGP: VBR na China (Pequim) |
Rota BGP |
|
192.168.2.0/24 |
Par BGP: VBR na China (Pequim) |
Rota BGP |
|
192.168.3.0/24 |
Par BGP: VBR na China (Pequim) |
Rota BGP |
|
192.168.4.0/24 |
Par BGP: VBR na China (Pequim) |
Rota BGP |
Conecte o data center de Hangzhou usando um gateway de VPN
O data center da China (Hangzhou) conecta-se à sua VPC regional por meio de um túnel IPsec-VPN. A VPC é então conectada ao CEN, tornando o data center acessível a partir de todas as outras instâncias de rede.
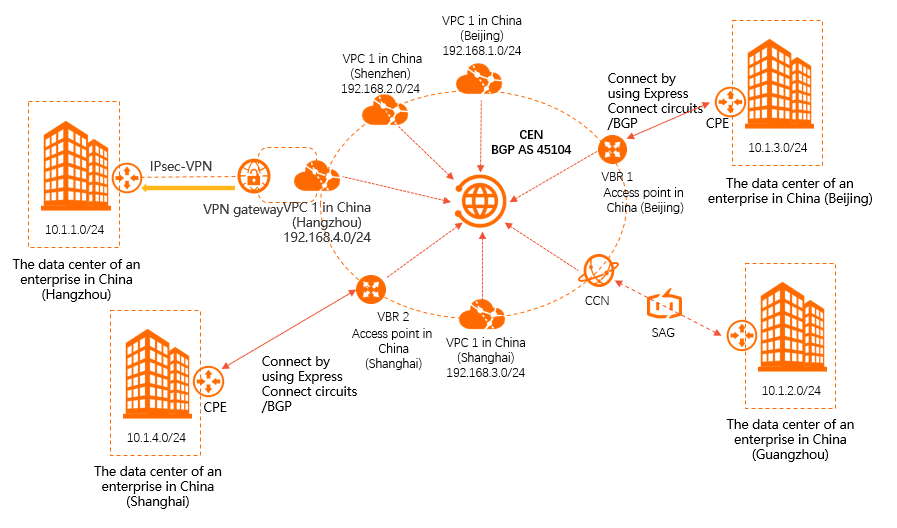
Recursos envolvidos:
Um gateway de VPN (associado à VPC na China (Hangzhou))
A VPC na China (Hangzhou), conectada à instância CEN
Etapas:
Crie uma conexão IPsec-VPN entre o data center da China (Hangzhou) e a VPC na China (Hangzhou). Para instruções de configuração, consulte Conectar uma VPC a um data center no modo de túnel único.
-
No lado do data center, configure rotas apontando para a Alibaba Cloud através do gateway de VPN. Utilize uma rota específica ou uma rota padrão: Opção 1 — Rotas específicas (roteie apenas blocos CIDR conhecidos pela VPN): Opção 2 — Rota padrão (roteie todo o tráfego pela VPN):
Bloco CIDR de destino
Próximo salto
10.1.2.0/24
Gateway de VPN
10.1.3.0/24
Gateway de VPN
10.1.4.0/24
Gateway de VPN
192.168.1.0/24
Gateway de VPN
192.168.2.0/24
Gateway de VPN
192.168.3.0/24
Gateway de VPN
192.168.4.0/24
Gateway de VPN
Bloco CIDR de destino
Próximo salto
0.0.0.0/0
Gateway de VPN
-
Adicione uma rota estática à VPC na China (Hangzhou) apontando de volta para o data center e, em seguida, anuncie-a ao CEN:
Na tabela de rotas da VPC na China (Hangzhou), adicione uma rota com destino
10.1.1.0/24e defina o próximo salto como o gateway de VPN.
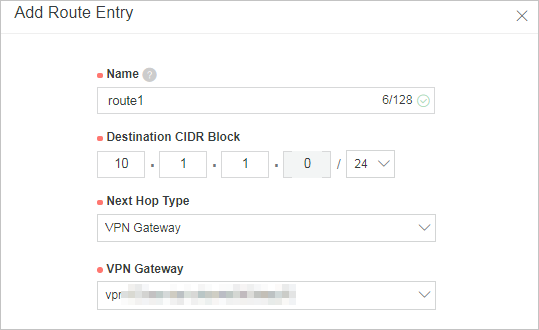
Anuncie esta rota da VPC para a instância CEN.
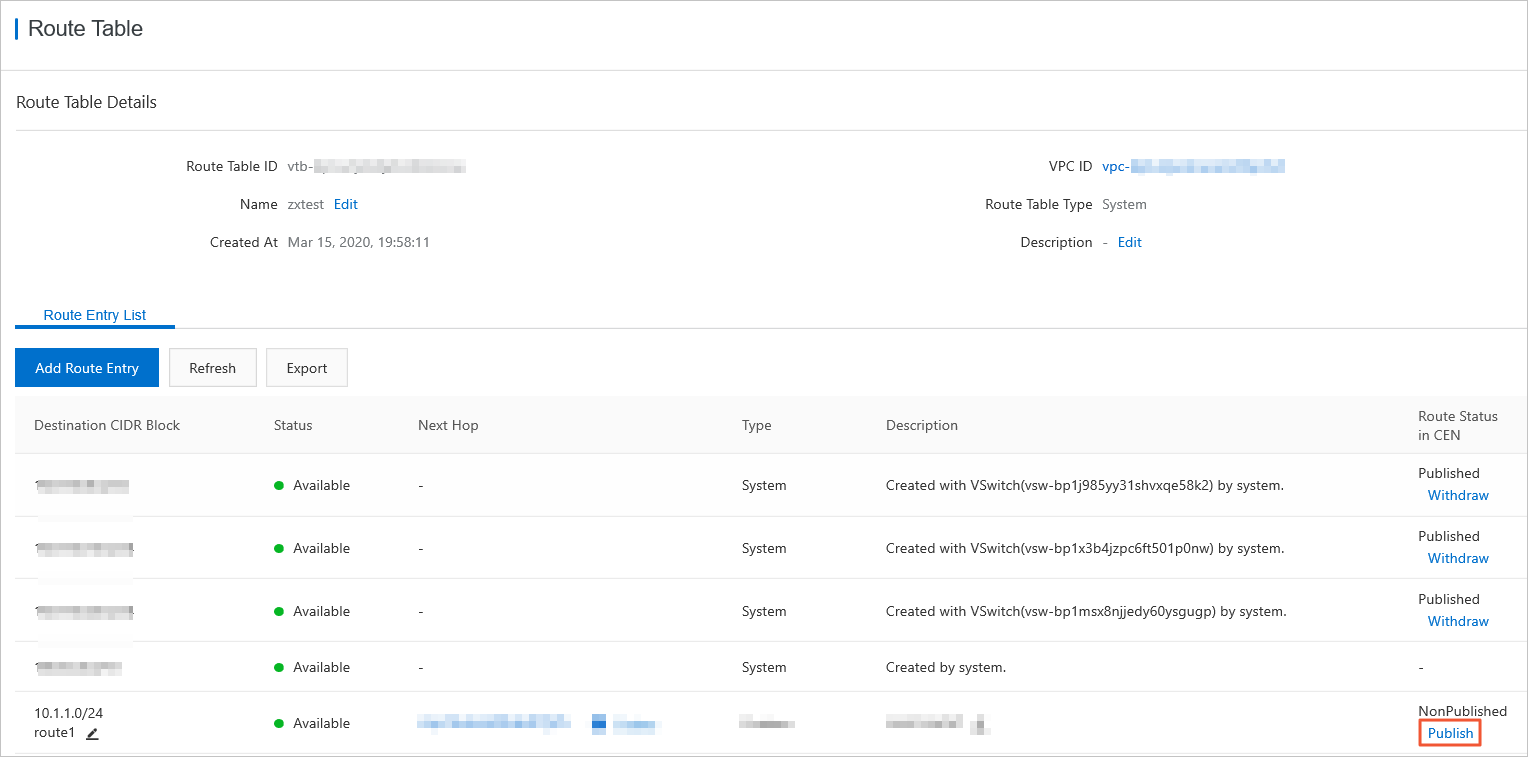
Após o anúncio, todas as instâncias de rede conectadas ao CEN aprendem a rota
10.1.1.0/24, e o data center de Hangzhou passa a se comunicar com toda a nuvem híbrida.
Conecte o data center de Guangzhou usando uma instância SAG
O data center da China (Guangzhou) conecta-se por meio de um dispositivo SAG. A instância SAG pertence a uma instância CCN, que é conectada à instância CEN para integrar toda a rede.
Recursos envolvidos:
Uma instância SAG implantada no data center de Guangzhou
Uma instância CCN (associada à instância SAG), conectada à instância CEN
Etapas:
-
No console SAG, selecione a instância SAG do data center da China (Guangzhou) e configure uma rota para anunciar o bloco CIDR do data center (
10.1.2.0/24) para a Alibaba Cloud. Para mais detalhes, consulte Anunciar rotas para a Alibaba Cloud.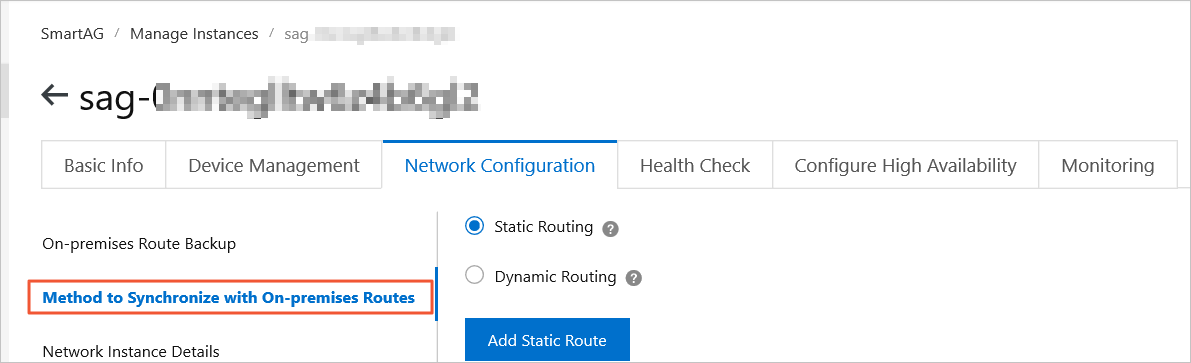
-
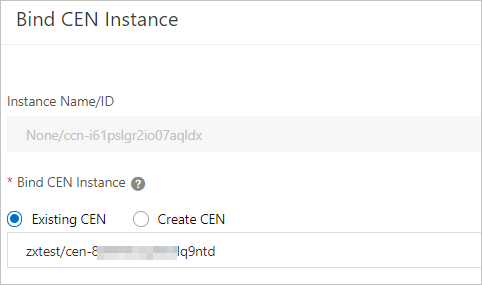
Conecte a instância CCN associada à instância SAG à instância CEN. Isso garante ao data center de Guangzhou conectividade total com todas as outras instâncias de rede no CEN. Para mais detalhes, consulte Associar uma instância CCN a uma instância CEN.
Verifique a conectividade total
Após conectar todas as instâncias de rede à instância CEN, o CEN propaga as rotas dinamicamente por toda a topologia. Não é necessária configuração manual de rotas entre as instâncias de rede, pois o CEN gerencia o anúncio de rotas automaticamente para evitar sobreposições.
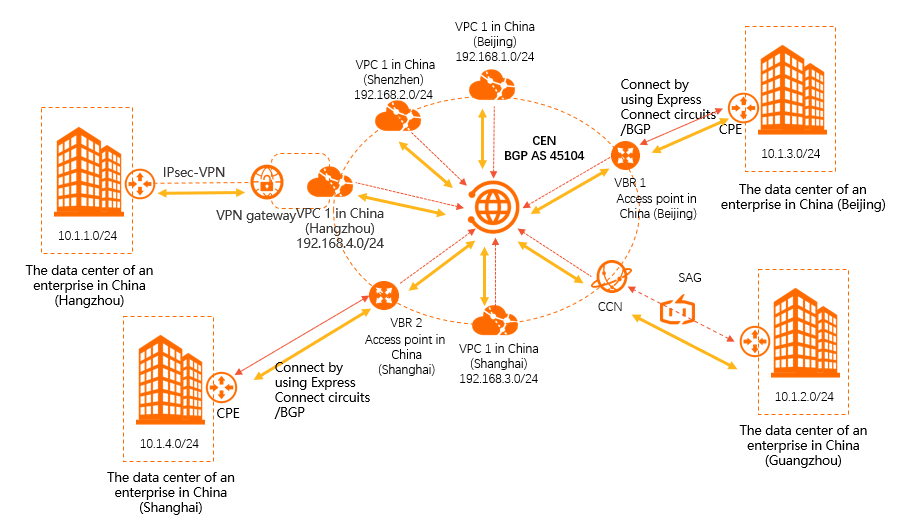
Resumo do que cada tipo de conexão anexa ao CEN:
|
Data center |
Método de conexão |
O que se conecta ao CEN |
|
China (Pequim) |
Circuito do Express Connect |
VBR na China (Pequim) |
|
China (Xangai) |
Circuito do Express Connect |
VBR na China (Xangai) |
|
China (Hangzhou) |
Gateway de VPN |
VPC na China (Hangzhou) |
|
China (Guangzhou) |
Instância SAG |
Instância CCN |
Para confirmar se as rotas estão sendo propagadas corretamente, verifique as tabelas de rotas de instâncias de rede representativas. Os exemplos a seguir mostram o estado esperado após o estabelecimento da conectividade total.
Tabela de rotas do VBR na China (Pequim):
|
Bloco CIDR de destino |
Próximo salto |
Tipo de rota |
|
10.1.3.0/24 |
Par BGP: CPE na China (Pequim) |
Rota BGP |
|
10.1.1.0/24 |
VPC na China (Hangzhou) |
Rota CEN |
|
10.1.2.0/24 |
CCN |
Rota CEN |
|
10.1.4.0/24 |
VBR na China (Xangai) |
Rota CEN |
|
192.168.1.0/24 |
VPC na China (Pequim) |
Rota CEN |
|
192.168.2.0/24 |
VPC na China (Shenzhen) |
Rota CEN |
|
192.168.3.0/24 |
VPC na China (Xangai) |
Rota CEN |
|
192.168.4.0/24 |
VPC na China (Hangzhou) |
Rota CEN |
Tabela de rotas da VPC na China (Shenzhen):
|
Bloco CIDR de destino |
Próximo salto |
Tipo de rota |
|
10.1.1.0/24 |
VPC na China (Hangzhou) |
Rota CEN |
|
10.1.2.0/24 |
CCN |
Rota CEN |
|
10.1.3.0/24 |
VBR na China (Pequim) |
Rota CEN |
|
10.1.4.0/24 |
VBR na China (Xangai) |
Rota CEN |
|
192.168.1.0/24 |
VPC na China (Pequim) |
Rota CEN |
|
192.168.3.0/24 |
VPC na China (Xangai) |
Rota CEN |
|
192.168.4.0/24 |
VPC na China (Hangzhou) |
Rota CEN |
O bloco CIDR de cada data center aparece na tabela de rotas de todas as outras instâncias de rede, confirmando a acessibilidade ponta a ponta em toda a nuvem híbrida.