Configurar o timeout de requisição HTTP de back-to-origin permite controlar o tempo limite das requisições enviadas ao servidor de origem. Um timeout muito curto pode causar falhas frequentes de back-to-origin devido a flutuações na rede. Por outro lado, um timeout muito longo pode fazer com que requisições com falha ocupem conexões quando o servidor de origem estiver sobrecarregado ou sem resposta, bloqueando requisições normais. Defina um timeout adequado com base nas condições da rede e na capacidade de processamento do servidor de origem para garantir a estabilidade do back-to-origin.
Contexto
O tempo de requisição HTTP de back-to-origin corresponde à duração de uma requisição HTTP da camada 7 feita pelo CDN ou DCDN durante o back-to-origin. Esse tempo não inclui o período necessário para estabelecer a conexão TCP da camada 4.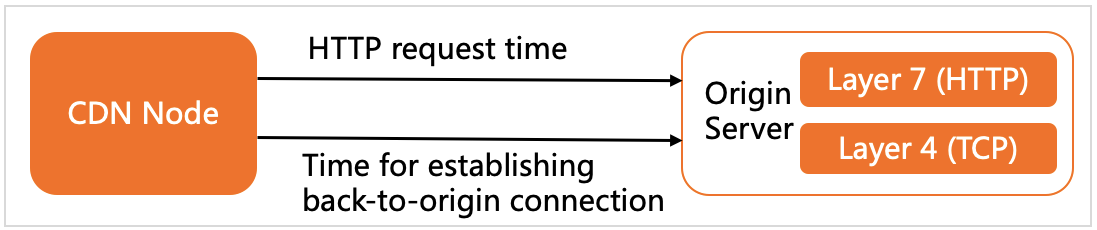
Observações
No Alibaba Cloud CDNDCDN, o timeout máximo para um link ponta a ponta é de 150 segundos. Um link ponta a ponta inclui o link interno de um nó CDNDCDN e o link do nó CDNDCDN até o servidor de origem. O timeout padrão é de 30 segundos. Recomendamos definir o timeout como 60 segundos ou menos.
Retentativas de back-to-origin, timeouts de back-to-origin e sondagem de origem
-
Ordem de retentativa de back-to-origin:
O sistema tenta novamente os endereços do servidor de origem por ordem de prioridade, da maior para a menor.
Se vários endereços do servidor de origem tiverem a mesma prioridade, o nó fará novas tentativas conforme o peso configurado para cada um.
-
Granularidade da retentativa de back-to-origin:
As retentativas ocorrem no nível de endereço IP. Se o servidor de origem for especificado por um nome de domínio, o sistema tentará novamente todos os endereços IP resolvidos a partir desse domínio. O nó só tenta se conectar a outro servidor de origem disponível se as conexões com todos os endereços IP do servidor atual falharem.
Durante uma retentativa, o sistema filtra automaticamente os servidores de origem indisponíveis listados na dead table.
-
Códigos de status para retentativas de back-to-origin:
Um nó CDN ou DCDN aciona uma retentativa de back-to-origin ao receber um código de status 5xx do servidor de origem.
-
Timeout de back-to-origin: Se o servidor de origem retornar proativamente um código de status de retentativa, o nó CDNDCDN fará a nova tentativa assim que receber esse código. Caso o servidor de origem não retorne um código de status de retentativa, o nó CDNDCDN tentará novamente após o período de timeout de back-to-origin ser atingido.
Timeout de conexão TCP: 10 segundos.
Timeout de escrita na origem: 30 segundos por padrão (tempo limite para gravar conteúdo no servidor de origem após o estabelecimento da conexão).
Timeout de leitura da origem: 30 segundos por padrão (tempo limite para um nó CDN ou DCDN receber a resposta completa do servidor de origem após o estabelecimento da conexão).
Ajuste o timeout de escrita na origem e o timeout de leitura da origem configurando o timeout de requisição HTTP de back-to-origin.
-
Lógica de sondagem de origem:
Falha na conexão TCP: Se a conexão TCP entre um nó CDN ou DCDN e um endereço IP do servidor de origem falhar duas vezes consecutivas (por exemplo, falha no estabelecimento da conexão ou timeout), o nó CDN ou DCDN remove o endereço IP da lista de servidores de origem disponíveis e o adiciona à dead table. Isso impede o envio de requisições subsequentes para esse endereço IP. Em seguida, o nó CDN ou DCDN sonda o endereço IP a cada 5 segundos tentando estabelecer uma conexão TCP. Se a sondagem for bem-sucedida, o nó restaura o endereço IP na lista de servidores de origem disponíveis.
Conexão TCP normal: Se a conexão TCP da camada 4 entre um nó CDN ou DCDN e um endereço IP do servidor de origem estiver estável, mas o nó receber um código de status que acione uma retentativa (como um erro 5xx), o nó iniciará uma retentativa de back-to-origin. No entanto, o endereço IP do servidor de origem permanece na lista de servidores disponíveis, e requisições subsequentes podem ser enviadas a ele com base em seu peso. Por padrão, falhas de requisição HTTP da camada 7 não bloqueiam o endereço IP do servidor de origem. Para bloquear um endereço IP do servidor de origem em caso de falhas de requisição HTTP da camada 7, envie um ticket para ativar esse recurso.
Procedimento
Faça login no CDN console.
No painel de navegação à esquerda, clique em Domain Names.
Na página Domain Names, localize o nome de domínio desejado e clique em Manage na coluna Actions.
No painel de navegação do domínio, clique em Origin Fetch.
Na seção Timeout for HTTP Back-to-origin Requests, clique em Modify.
-
Na caixa de diálogo Timeout for HTTP Back-to-origin Requests, defina o Timeout.
O timeout padrão é de 30 segundos. Recomendamos um valor de 60 segundos ou menos. Valores superiores a 150 segundos não têm efeito. Após concluir a configuração, clique em OK.
Clique em OK para concluir a configuração.