O ARMS Application Security é um product de segurança baseado na tecnologia Runtime Application Self-Protection (RASP). Esse recurso permite que a aplicação detecte e bloqueie ataques contra si mesma durante a execução, sem exigir alterações no código.
Pré-requisitos e limites
O Application Security oferece suporte apenas a aplicações Java.
Conecte a aplicação ao ARMS Application Monitoring antes de usar o Application Security.
O agente Java do Application Monitoring deve estar na versão 2.7.1.3 ou posterior. Para verificar a versão do agente de uma aplicação conectada, faça login no console do ARMS e acesse a página Application Monitoring > Agents.
Recursos
Defesa contra ataques a vulnerabilidades de segurança
O Application Security protege contra técnicas de ataque que ameaçam a segurança da aplicação, incluindo, entre outras: injeção de SQL, leitura e gravação maliciosa de arquivos, upload malicioso de arquivos, execução de comandos, leitura arbitrária de arquivos, conexões de saída maliciosas, injeção de threads, consultas DNS maliciosas e injeção de webshell em memória. Como não depende de uma biblioteca estática de regras, o service também defende contra ataques que exploram vulnerabilidades desconhecidas, como vulnerabilidades de dia zero.
Avaliação de riscos de segurança em componentes de terceiros
O Application Security avalia automaticamente componentes de aplicações de terceiros com vulnerabilidades de segurança. A avaliação correlaciona, para cada componente, as vulnerabilidades CVE, o caminho detalhado, o nível e a pontuação de risco da vulnerabilidade e as informações da instância relacionada. Assim, suas equipes de desenvolvimento e segurança podem mapear os riscos introduzidos por componentes de terceiros, localizar detalhes e corrigi-los por prioridade.
Modos de defesa
O modo de defesa do Application Security determina como o service trata os ataques detectados. No modo Monitor, o Application Security registra os ataques detectados, mas não os bloqueia. Isso permite acompanhar o status de segurança da aplicação e corrigir as vulnerabilidades correspondentes em tempo hábil. Já no modo Monitor and Block, o Application Security bloqueia os ataques detectados.
Após conectar uma aplicação, o modo de defesa padrão é Monitor. Alterne para Monitor and Block depois que a aplicação estiver executando de forma estável. Trate todo ataque relatado pelo Application Security como uma ameaça real à segurança. O service identifica comportamentos de ataque dentro da aplicação durante a execução, em vez de corresponder assinaturas de tráfego. Consequentemente, a taxa de falsos positivos é menor do que a da detecção tradicional baseada em assinaturas.
Como funciona
O Application Security baseia-se na tecnologia RASP da Alibaba Cloud Security. Instale o agente do Application Security na instância que executa sua aplicação. O agente opera dentro da aplicação e intercepta funções-chave para monitorar, em tempo real, a interação da aplicação com outros sistemas. Quando a aplicação apresenta comportamento suspeito, o Application Security utiliza o contexto atual para identificar e bloquear o ataque. A figura a seguir ilustra como o RASP protege uma aplicação internamente.
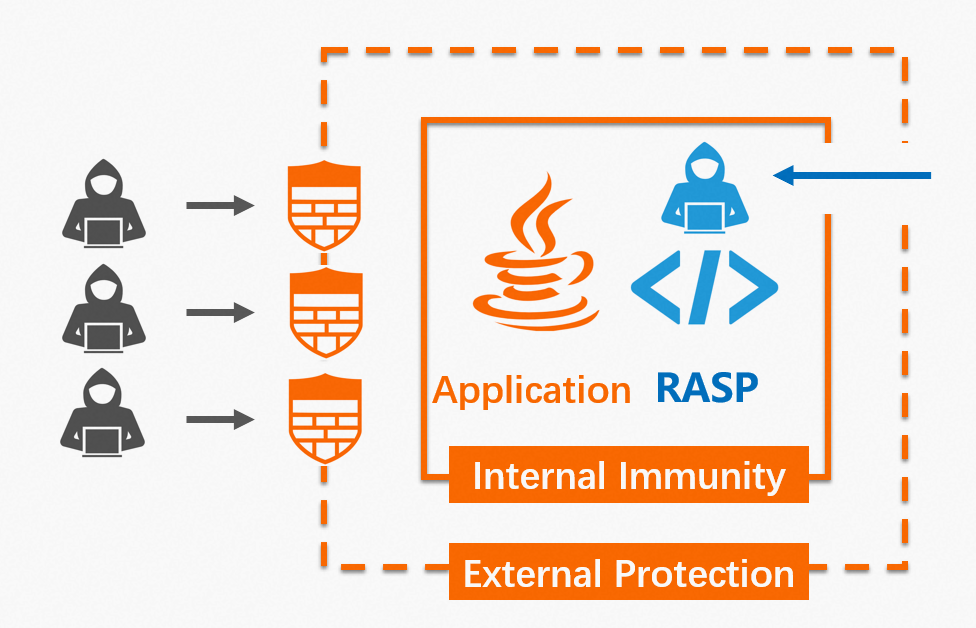
Considere uma analogia com a prevenção de epidemias. Soluções tradicionais de perímetro, como firewalls e web application firewalls (WAF), funcionam como roupas de proteção e máscaras: reduzem o risco de infecção ao bloquear ou filtrar vias de transmissão. O RASP atua mais como uma vacina: cria anticorpos dentro do corpo e elimina vírus quando estes invadem o organismo.
Uso conjunto de RASP e WAF
O Application Security e o WAF protegem a aplicação em posições diferentes e não se substituem. O WAF filtra ataques no perímetro, antes que o tráfego chegue à aplicação, enquanto o Application Security detecta e bloqueia ataques dentro da aplicação em execução. Cada solução é adequada para cenários distintos de negócios e proteção de segurança. Utilize o ARMS Application Security em conjunto com o Alibaba Cloud Web Application Firewall conforme seu ambiente e requisitos de negócios. Essa combinação estabelece defesa tanto no perímetro quanto internamente na aplicação, minimizando riscos como intrusão, vazamento de dados e indisponibilidade do service.
Próximas etapas
Conecte sua aplicação ao Application Security com um único clique em no console do ARMS e reinicie as instâncias da aplicação alvo. Não é necessário modifique nenhum código da aplicação. Para obter instruções, consulte Connect applications to Application Security.
Perguntas frequentes
-
O Application Security afeta a execução da aplicação?
O impacto na aplicação em execução é insignificante. Em testes, a sobrecarga adicional de CPU foi inferior a 1%, o consumo de memória ficou abaixo de 30 MB e a latência da aplicação (RT) manteve-se sob 1 ms. Considere esses números como valores de referência medidos em ambientes de teste. Além disso, o Application Security oferece o modo Monitor e um mecanismo de escape com disjuntor suave para minimizar interferências na aplicação em produção.
Para mais perguntas frequentes sobre o Application Security, consulte Application security FAQ.